

Miért a kriptográfiáról? Magamról annyit mondhatok, hogy elég felületes ismereteim vannak róla. Igen, olvastam Bruce Schneier klasszikus munkáját, , de ez már régen volt; igen, értem a különbséget a szimmetrikus és aszimmetrikus titkosítás között, tudom, mi az elliptikus görbe, de ennyi. Ráadásul a meglévő kriptográfiai könyvtárak, amelyeknek elég kedves szokása, hogy minden funkció nevében szerepel a teljes algoritmus neve, valamint a rengeteg kint lévő inicializáló, borzasztó frusztrációt okoz nekem, mint programozónak.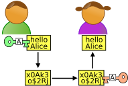
Miért is? Valószínűleg azért, mert amikor az adatok védelméről, a személyes információkról és hasonlókról szóló publikációk áradatát olvasom, az az érzésem, hogy nem ott ásunk, ahol kellene, vagy konkrétabban, megpróbáljuk a technikai eszközökkel (kriptográfiával) megoldani a lényegében társadalmi problémákat. Erről fogunk beszélni, nem ígérek őszinte felfedezéseket vagy konkrét javaslatokat, a filozófikus gondolatok az filozófikusak.
Egy kis történelem, csak egy csipetnyi
Az Egyesült Államokban 1976-ban elfogadták a szimmetrikus titkosító algoritmusokra vonatkozó szövetségi szabványt - DES. Ez volt az első nyilvános és standardizált kriptográfiai algoritmus, amelyet az üzleti igények növekedésére válaszul alkottak meg az adatok védelmére.
Egy régi vicc
Az algoritmus véletlenül került nyilvánosságra. A hardverimplementációra optimalizálták, és túl bonyolultnak és hatékonynak tartották a szoftveres megvalósításhoz. Azonban a Moore-törvény gyorsan mindent a helyére tett.
Úgy tűnik, ez a történet vége, alkalmazd a titkosítást, dekódolj, szükség esetén növeld a kulcs hosszát. Lehetséges, hogy pontosan tudod, hogy az amerikaiak hátsó ajtókat hagytak benne, akkor létezik egy orosz megfelelője - , amiben valószínűleg még kevesebb bizalommal bízol. Akkor használd mindkettőt, egyiket a másikra. Ha pedig hiszed, hogy az FBI és az FSB összeálltak érted és megosztották egymással hátsó ajtóikat, akkor jó hírem van számodra - nem vagy paranoid, csak banális nagyzási mániád van.
Hogyan működik a szimmetrikus titkosítás? Mindkét fél ugyanazt a kulcsot, más néven jelszót ismeri, amit titkosítottak, azt ugyanazzal a kulccsal lehet dekódolni. Ez a megoldás jól működik kémkedés során, de a modern internet számára teljesen alkalmatlan, mivel ezt a kulcsot előre kell adni minden beszélgetőpartnernek. Egy ideig, míg az adataikat viszonylag kevés cég védte meg egy előre megismert partnerrel való kommunikáció során, a problémát futárok és védett levelezés segítségével oldották meg, de aztán az internet tömeges lett, és a színen megjelent
Aszimmetrikus kriptográfia
ahol két kulcs vesz részt: nyilvános, amelyet nem titkolnak, és bárkinek elmondanak; és privát, amelyet csak a tulajdonosa ismer. Amit a nyilvános kulccsal titkosítanak, azt csak a privát kulccsal lehet dekódolni, és fordítva. Így bárki megismerheti a címzett nyilvános kulcsát, és üzenetet küldhet neki, amit csak a címzett tud elolvasni. Úgy tűnik, hogy a probléma megoldódott?
sokkal hasznosabb kulcsokkal használni: az internet nem így működik, itt ugrik fel a probléma akkreditációval és különösen a kezdeti akkreditációval, valamint egyfajta ellenerővel is anonimitás. Röviden, hogyan lehetek biztos abban, hogy akivel beszélek, valóban az, akivel beszélni akartam? És a nyilvános kulcs, amit használok, valóban azé, akivel beszélni akartam? Különösen, ha először beszélek vele? És hogyan tudok bizalmat építeni magam iránt a partneremmel, miközben megőrizzük az anonimitást? Már itt, ha alaposan megnézzük, észlelhetjük a belső ellentmondást.
Nézzük meg általánosságban, milyen interakciós sémák léteznek és alkalmazódnak a gyakorlatban:
- szerver — szerver (vagy üzlet — üzlet, ebben a kontextusban ez ugyanaz): ez a legegyszerűbb klasszikus séma, amelyhez elegendő a szimmetrikus kriptográfia, a résztvevők mindent tudnak egymásról, beleértve az érintkezési kapcsolatokat. De vegyük észre — itt szó sincs anonimitásról, és a résztvevőket szigorúan kettőre korlátozzák. Tehát ez szinte ideális séma rendkívül korlátozott számú kommunikációra, és általában véve nyilvánvalóan kevéssé alkalmazható.
- szerver — névtelen (vagy üzleti — ügyfél): itt egyfajta aszimmetria figyelhető meg, amelyet az aszimmetrikus kriptográfia sikeresen kezel. Kulcsfontosságú pont itt az ügyfelek hitelesítésének hiánya; a szerver számára nem fontos, kivel cserél adatokat; ha ez mégis szükséges, a szerver végrehajtja a másodlagos hitelesítést az előre megbeszélt jelszó segítségével, és akkor minden ugyanoda vezet, mint az előző esetben. Másrészt az ügyfél számára rendkívül fontos a szerver hitelesítése, biztos akar lenni abban, hogy az adatai pontosan ahhoz jutnak el, akinek küldte őket; ez a szempont gyakorlatilag a tanúsítványok rendszerén alapul. Összességében ez a séma meglehetősen kényelmesen és átláthatóan fedhető le a https:// protokollal, azonban felmerül egy pár érdekes kérdés a kriptográfia és a szociológia határán.
- a szerverbe vetett bizalom: még ha biztonságosan is átadtam valamilyen információt az északi féltekére, ott technikailag idegen emberek is hozzáférhetnek. Ez a probléma teljesen kívül esik a titkosítás felelősségi körén, de kérem, jegyezzék meg ezt a pontot, később még elő fog bukkanni.
- a szerver tanúsítványába vetett bizalom: a tanúsítványok hierarchiája azon alapul, hogy van egy gyökér tanúsítvány, amely méltó abszolút bizalomra. Technikai szempontból egy eléggé befolyásos támadó [, kérem, vegyék úgy, hogy a támadó kifejezés technikai terminológia, nem pedig rágalom vagy sértés a meglévő hatalommal szemben] meg tudja hamisítani bármilyen alsóbbrendű tanúsítványt, azonban úgy vélik, hogy a tanúsítás rendszere mindenki számára szükséges, tehát ez a tanúsító azonnali kirekesztésnek lesz kitéve, és minden tanúsítványa visszavonásra kerül. Igaz, hogy így van, de észre kell venni, hogy a rendszer nem technikai eszközökön, hanem egyfajta társadalmi szerződésen alapul. Egyébként, a forróA várható világvége keretein belül, valaki elemezte a lehetséges orosz gyökér tanúsítvány elfedését és annak következményeit? Ha valaki olvasta/írt erről a témáról, kérlek, küldjétek el a linkeket, beteszem, érdekes téma lehet.
- A kiszolgálón történő közvetett deanonimizáció szintén kényes téma, még akkor is, ha az északi félnek nincs formális nyilvántartása/azonosítása, számos módja van az ügyfél adatainak összegyűjtésére, és végül az azonosítására. Véleményem szerint a probléma gyökere a meglévő HTTP protokollban rejlik, és hasonló rendszerekben, amelyek nyilvánvalóan nem tudták előre látni az ilyen zűrzavart; teljesen lehetséges lenne egy párhuzamos protokoll kialakítása ezeknek a hibáknak a kiküszöbölésére. Ennek ellenére ez ellentmond a meglévő monetizálási gyakorlatoknak, ezért valószínűtlen. Mégis, érdekes, hogy valaki megpróbálta-e?
- Anonim – anonim: ketten találkoznak a hálón, (változat – éppen most találkoztak), (változat – nem ketten, hanem kétezer), és azt akarják, hogy beszélgessenek a maguk dolgáról, de úgy, hogy A Nagy Testvér ne hallja (változat – anya ne tudja, mindenkinek megvannak a saját prioritásai). Talán ironikusnak hallatszik a hangomban, de ez azért van, mert így van. Alkalmazzuk a Schneider posztulátumát a problémára (bármilyen algoritmust meg lehet törni, ha elég forrást fektetünk bele, azaz pénzt és időt). Ebből a szempontból a társadalmi módszerekkel való bejutás egy ilyen csoportba nem jelent különösebb nehézséget, nem is beszélve a pénzről, tehát az algoritmus kriptográfiai ellenállósága nulla a legbonyolultabb titkosítási módszerek mellett.
Mindazonáltal van egy második bástyánk is – az anonimítás, amelyre minden reményünket fektetjük, hagy tudjanak rólunk, de senki ne találjon meg minket. De a legmodernebb védelmi technikai módszerek mellett komolyan hiszi, hogy van esélye? Emlékeztetem, hogy most csak az anonimizációról beszélek, az adatvédelemmel úgy tűnik, hogy már meggyőzően végeztünk. Legyünk biztosak abban, hogy ha megtudták a nevét, vagy otthoni címét vagy IP-címét, akkor a helyzet teljesen romba dőlt.
Akkor az IP-ről van szó, itt már megjelenik az említett bizalom a szerverben, biztosan tudja az IP címét. Itt minden ellened dolgozik — az egyszerű emberi kíváncsiságtól, a hiúságtól kezdve a vállalati politikákig és a monetizációig. Csak ne feledd, hogy a VPS és a VPN is szerverek, a kriptográfusoknak ezek a rövidítések nem számítanak; és igen, a szerver joghatósága nagy szükség esetén nem játszik szerepet. Ide tartozik az end-to-end titkosítás is — jól hangzik és komolyan veszik, de a szervernek akkor is hinni kell.
Mi a szerepe a szervernek egy ilyen üzenetküldőben? Egyrészt, ha a címzett nem otthon van, mint egy postás, megpróbálni később újra. De ennél jelentősebb, hogy ez egy találkozási pont, nem tudsz közvetlenül az címzetthez levelet küldeni, hanem a szervernek küldöd átadni. A legfontosabb, hogy a szerver végrehajtja a szükséges hitelesítést, igazolva mindenki számára, hogy te vagy az, aki vagy, és számodra, hogy a beszélgetőpartnered valóban az, akire szükséged van. Ezt a telefonod segítségével végzi.
Nem tűnik úgy, hogy az üzenetküldőd túl sokat tud rólad? Nem-nem, persze, hogy hiszünk neki (és persze, a telefonunknak is, hmm), de a kriptográfusok azt mondják, hogy ez nem helyénvaló, hogy senkinek sem szabad megbízni.
Nem győzött meg? Pedig létezik a szociális mérnökség is, ha van száz beszélgetőpartnered, akkor egyszerűen számítanod kell arra, hogy 50%-uk ellenség, 49% — vagy hiú, vagy ostoba, vagy csak figyelmetlen. És a maradék egy százalék, akárhogy is védd az információt, valószínűleg nem tudsz ellenállni egy jó pszichológusnak a csevegésben.
Az egyetlen védelmi stratégia, ami tűnik, hogy eltűnj a hasonló csoportok milliói között, de ez már nem rólunk szól, ismét valamiféle kém-terroristákról, akiknek sem a hálózati hírnév, sem a monetizáció nem fontos.
Nos, úgy tűnik, hogy valamilyen módon indokoltam (nem, nem bizonyítottam, csak indokoltam) a kemény gondolataimat az adatvédelemről a modern társadalom modelljében. Az eredmények egyszerűek, de szomorúak — nem szabad számítanunk arra, hogy az adatok titkosítása több segítséget nyújt annál, mint amit már megszereztünk; a kriptográfia megtette, amit tudott, és nem is rosszul, de az internetünk modellje teljesen ellentmond a magánélet iránti törekvésünknek, és lerombolja az összes erőfeszítésünket. Valójában sosem voltam pesszimista, és nagyon szeretnék most valami derűset mondani, de sajnos nem tudom, mit.
Próbáljon meg benézni a következő részbe, de figyelmeztetek — ott egészen rózsaszín, tudománytalan fantáziák vannak, ami viszont valakit talán megnyugtathat, másokat pedig egyszerűen szórakoztathat.
Van egyáltalán valami, amit tehetünk?
Nos, például érdemes lenne elgondolkodni ezen a témán, lehetőleg felszabadítva az elmét és elvetve az előítéleteket. Például nézzük meg ideiglenesen teljesen feláldozni az anonimitást, bármennyire is szörnyen hangzik. Mindenkinek születéskor kellene kapnia egy egyedi, személyes nyilvános kulcsot, és természetesen a hozzá tartozó privát kulcsot is. Ne ordítsanak rám és ne toporzékoljanak, mert az ideális világban ez rendkívül kényelmes — itt van a személyi igazolvány, az adóazonosító jel és még a telefonszám is egyben. Sőt, ha ehhez hozzáadunk egy egyedi tanúsítványt, akkor egy univerzális autentikátor/jelentkezési lehetőség jön létre; egyúttal — egy zsebnóta, amely bármilyen dokumentumot hitelesíteni tud. A rendszert többszintűvé is lehetne tenni — a nyilvános kulcs és a tanúsítvány csak nyilvánosan elérhető, a barátoknak (akiknek a kulcslistája itt csatlakozik) elérhetővé lehet tenni a telefont és bármi mást, amire a barátoknak szükségük van, lehetnek még mélyebb szintek is, de ez már felesleges bizalmat igényel a szerverrel szemben.
Ezzel a sémával a küldött információk titkossága automatikusan megvalósul (bár másrészről, miért, az ideális világban?), Alice valamit ír Bobnak, de ezt soha senki más nem olvassa el, csak Bob. Minden üzenetküldő automatikusan megkapja az end-to-end titkosítást, szerepük csupán annyi, mint a postaládáké, így a tartalommal kapcsolatos igények valójában nem merülhetnek fel. Az egyes szerverek cserélhetővé válnak, lehet küldeni az egyiken, lehet a másikon, vagy akár szerverláncon keresztül, mint egy e-mail. Sőt, közvetlenül is küldhetünk a címzettnek, ha ismerjük az ip címét, anélkül, hogy bármilyen közvetítőhöz kellene fordulnunk. Igazán nagyszerű, nem? Csak az a kár, hogy ebben a gyönyörű időszakban már nem élhetünk — sem én, sem te© Hát igen, megint a szomorú dolgokról beszélek.
Mi legyen a tárolással? Nos, első ötletként készíthetünk egy nyílt hierarchikus rendszert, valamit, mint a jelenlegi DNS, csak erősebb és ágakkal gazdagabb. Hogy ne terheljük meg a gyökér DNS adminisztrátorait módosításokkal, lehetne szabad regisztrációt létrehozni, az egyetlen szükséges ellenőrzés az egyediség. Üdvözöljük, öt fő vagyunk, az Ivanov család. Itt vannak a neveink/nikneveink, itt a nyilvános kulcsaink. Aki kérdezi — kérem, küldjétek el hozzánk. És itt van még a körzetünkbeli ötszáz nagymama listája a kulcsaikkal, ha őket kérdezik, őket is küldjétek el hozzánk.«
Csak annyit kell tenni, hogy a házi szerver telepítése és konfigurálása rendkívül egyszerű és kényelmes legyen, hogy bárki, akinek kedve van, el tudja sajátítani, ismét hangsúlyozva, hogy senki nem fogja felesleges terhekkel megszorongatni a hivatalos állami szervereket.
Állj meg!, és mi köze van ehhez az államnak?
Most már óvatosan helyreállíthatjuk az anonimitást. Ha bárki képes generálni egy személyes kulcsot, és megerősíteni egy egyedi tanúsítvánnyal, valamint beállítani egy alsó szintű CA szervert, vagy kérni a szomszédtól, vagy egy nyilvános szerverre csatlakozni, akkor miért szükséges mindez a hivatalos forma? És ráadásul nincs szükség arra, hogy a valódi személyhez kapcsolódjunk, teljes magánélet, biztonság és anonimitás van. Elég, ha a hierarchia elején van valaki, akiben megbízunk, nos, bízunk a TM-ben vagy a Let’s Encryptben, és úgy tűnik, hogy a jól ismert nyilvános DNS-ek eddig senkit sem küldtek a mezőségbe. A hivatalos oldalról sem kellene aggályoknak lennie, vagyis természetesen lesznek aggályok, de minek is?
Lehetséges, hogy valamikor egy ilyen rendszer, vagy valami hasonló, meg fog valósulni. És természetesen nem bízhatunk senkiben, csakis saját magunkban, egyik ismert állam sem fog ilyen rendszert építeni. Szerencsére a már létező Telegram, i2p, Tor és valószínűleg valakit még elfelejtettem, mutatják, hogy semmi elvileg lehetetlen. Ez a mi hálózatunk, és nekünk kell kialakítanunk, ha nem vagyunk elégedettek a meglévő helyzettel.
Brrr, véletlenül egy patetikus jegyzetbe fejeztem be. Valójában nem szeretem ezt, nekem inkább a szarkazmus áll közelebb.
PS: ez mind természetesen rózsaszínnyi ábrándok és lányos álmok.
PPS: de ha valaki mégis úgy dönt, hogy kipróbálja — foglaljatok le nekem egy nicket. kérlek, hozzászoktam ehhez
PPPS: a megvalósítás pedig, közöttünk szólva, egészen egyszerűnek tűnik.
Forrás: habr.com
