

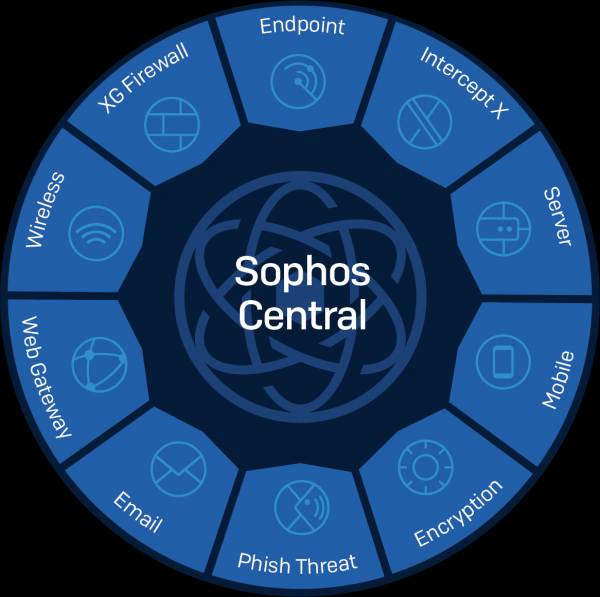
A kibertámadások hatékony kezelésében kulcsszerepet játszik az információbiztonsági eszközök összekapcsoltsága. Ez lehetővé teszi a külső és belső fenyegetések együttes elleni védelmét. A hálózati infrastruktúra tervezésekor minden védelmi eszköz fontos, legyen szó antivírusról vagy tűzfalról, hogy ne csak saját kategóriájukban (végponti biztonság vagy NGFW) működjenek, hanem képesek legyenek együttműködni a fenyegetések elleni közös harc érdekében.
Egy kis elmélet
Nem meglepő, hogy a mai kiberbűnözők egyre találékonyabbak. A rosszindulatú programok terjesztésére számos hálózati technológiát alkalmaznak:
A phishing e-mail kampányok lehetővé teszik, hogy a rosszindulatú program "átlépje a küszöböt" a hálózatába, kihasználva a jól ismert támadásokat, például a "nulladik napi támadásokat", amelyek privilegizált hozzáféréshez vezetnek, vagy a hálózaton belüli vízszintes mozgást (lateral movement). Ha egy eszköz megfertőződik, az azt jelenti, hogy a hálózatot a támadó önérdekének szolgálatára használják.
Esetenként, amikor az információbiztonsági összetevők interoperabilitását kell biztosítani, a biztonsági audit során a rendszer aktuális állapotát gyakran nem lehet egy összefüggő intézkedéscsomaggal leírni. Sok esetben a különböző fenyegetések ellen küzdő technológiai megoldások nem integrálódnak más megoldásokkal. Például a végpontok védelmére szolgáló termékek a vírusirtó és viselkedéselemzést használják annak megállapítására, hogy egy fájl fertőzött-e. A rosszindulatú forgalom megállításához a tűzfalak más technológiákat alkalmaznak, mint például a webszűrést, IPS-t, sandboxot stb. Ennek ellenére a legtöbb szervezetben ezek az információbiztonsági összetevők nincsenek összekapcsolva, és elszigetelten működnek.
A Heartbeat technológia megvalósításának trendjei
Az új megközelítés a kiberbiztonság biztosítására minden szinten védelmet jelent, ahol az egyes szinteken használt megoldások összekapcsolódnak és képesek információt cserélni. Ez a Sunchronized Security (SynSec) rendszer létrehozásához vezet. A SynSec a teljes információbiztonsági rendszerként való biztosítási folyamatot jelenti. Ebben az esetben minden információbiztonsági komponens valós időben kapcsolódik egymáshoz. Például a megoldás ezen elv alapján valósult meg.
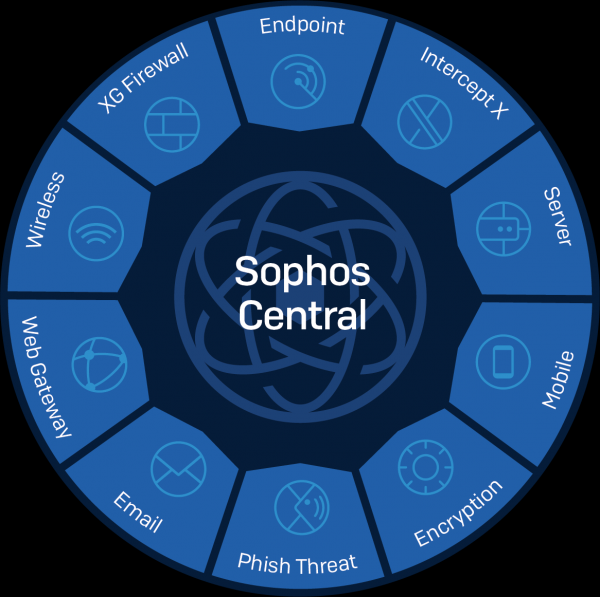
A Security Heartbeat technológia lehetővé teszi a biztonsági komponensek közötti kapcsolatot, biztosítva ezzel a rendszer együttes működését és monitorozását. A következő osztályok megoldásai integrálva vannak:
- — klasszikus aláírás-alapú vírusírtó;
- — kiszolgálók számára kialakított speciális vírusírtó;
- – új generációs vírusírtó (aláírások nélkül, mesterséges intelligencia technológiákkal);
- — új generációs tűzfal;
- — mobil eszközök kezelése és a vállalati levelezéshez és fájlokhoz való hozzáférés ellenőrzése;
- ;
- — hozzáférési pontok, amelyeket felhőből és lokálisan a Sophos UTM / Sophos XG segítségével kezelnek;
- — klasszikus webforgalom szűrési megoldás;
- — felhő- / lokális anti-spam / vírusvédelmi megoldás;
- — alkalmazottak tudatosságának növelése, teszt phishing kampányok lebonyolítása;
- — felhőinfrastruktúrák auditálása.
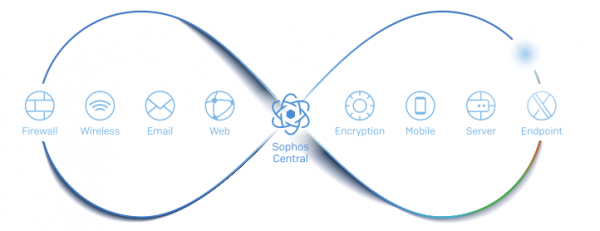
Nem nehéz észrevenni, hogy a Sophos Central széles spektrumú megoldásokat támogat az információbiztonság területén. A Sophos Centralban a SynSec koncepció három fontos elven alapul: a felfedezés, az elemzés és a reagálás. Részletes leírás céljából mindegyiken álljunk meg egy kicsit.
A SynSec koncepciója
FELFEDEZÉS (ismeretlen fenyegetések azonosítása)
A Sophos Central alatt működő Sophos termékek automatikusan megosztják az információkat egymással a kockázatok és ismeretlen fenyegetések azonosítására, ami magában foglalja:
- a hálózati forgalom elemzése, amely lehetővé teszi a magas kockázatú alkalmazások és kártevő forgalom azonosítását;
- a magas kockázati csoportba tartozó felhasználók felfedezése a tevékenységeik hálózatbeli korrelációs elemzésén keresztül.
ELEMENTS (azonnali és intuitív)
A valós idejű incidenselemzés azonnali betekintést biztosít a rendszer aktuális állapotába.
- a teljes eseménylánc megjelenítése, amely az incidenshez vezetett, beleértve minden fájlt, rendszerleíró kulcsot, URL-címet stb.
REAGÁLÁS (automatikus reagálás az incidensekre)
A biztonsági politikák beállítása lehetővé teszi, hogy automatikusan, másodpercek alatt reagáljunk a fertőzésekre és incidensekre. Ez a következőket biztosítja:
- azonnali elszigetelés a fertőzött eszközöktől és a támadás megállítása valós időben (még egy hálózaton belül / széles sávú doménen is);
- a vállalati hálózati erőforrásokhoz való hozzáférés korlátozása olyan eszközök esetében, amelyek nem felelnek meg a politikáknak;
- távoli eszközkénti szkennelés indítása kimenő spam észlelésekor.
Megvizsgáltuk a Sophos Central működésének alapelveit. Most térjünk át arra, hogyan valósul meg a SynSec technológia a gyakorlatban.
A gyakorlatban
Első lépésként magyarázzuk el, hogyan állapítják meg az eszközök közötti kapcsolatot a SynSec elvén a Heartbeat technológia segítségével. Az első lépés a Sophos XG regisztrálása a Sophos Centralban. Ezen a lépésen keresztül az eszköz kap egy tanúsítványt az önazonosításhoz, egy IP címet és portot, amelyen keresztül a végberendezések a Heartbeat technológián keresztül fognak kommunikálni, valamint a Sophos Central által kezelt végberendezések ID-ját és ügyfél-tanúsítványaikat.
Nem sokkal a Sophos XG regisztrálása után a Sophos Central átadja a végberendezéseknek az információt a Heartbeat technológia szerinti kommunikáció kezdeményezésére:
- a Sophos XG tanúsítványainak kiadásához használt tanúsítvány-kibocsátó központok listája;
- a Sophos XG-ben regisztrált eszközök ID-jának listája;
- IP cím és port a Heartbeat technológia szerinti interakcióhoz.
Ez az információ a számítógép következő elérési útján tárolódik: %ProgramData%SophosHearbeatConfigHeartbeat.xml és rendszeresen frissül.
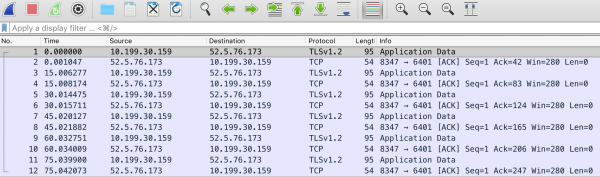
A Heartbeat technology communication is carried out by sending messages from the endpoint to the magic IP address 52.5.76.173:8347 and back. The analysis revealed that packets are sent at an interval of 15 seconds, as stated by the vendor. It is worth noting that Heartbeat messages are processed directly by the XG Firewall — it intercepts the packets and monitors the endpoint status. If packet capture is performed on the host, the traffic movement will resemble communication with an external IP address, although in reality, the endpoint interacts directly with the XG Firewall.
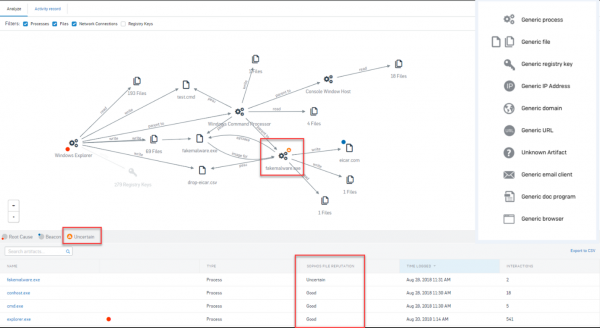
Imagine a malicious application somehow made its way onto the computer. Sophos Endpoint detects this attack or we stop receiving Heartbeat from this system. The infected device automatically sends out information about the system infection, triggering an automated chain of actions. The XG Firewall immediately isolates the computer, preventing the spread of the attack and interaction with C&C servers.
Sophos Endpoint automatically removes the malware. After its removal, the endpoint synchronizes with Sophos Central, then the XG Firewall restores network access. Root Cause Analysis (RCA or EDR — Endpoint Detection and Response) allows for a detailed understanding of what happened.
Assuming access to corporate resources is via mobile devices and tablets, can SynSec be ensured in this case?
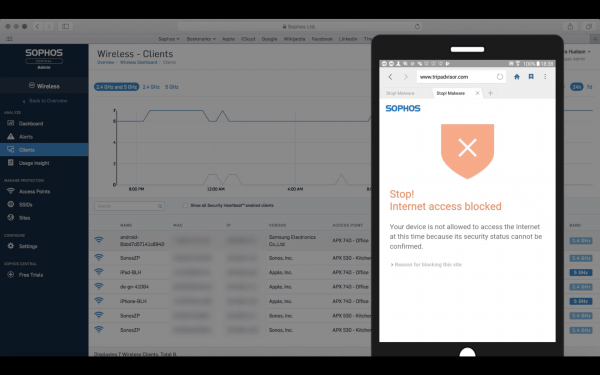
For such a scenario, Sophos Central provides support for és . Let’s assume a user attempts to violate security policies on a mobile device protected by Sophos Mobile. Sophos Mobile detects the security policy violation and sends notifications to other system components, triggering a pre-configured incident response. If the policy in Sophos Mobile is set to "forbid network connection", then Sophos Wireless will restrict network access for this device. A notification will appear on the Sophos Central dashboard under the Sophos Wireless tab stating that the device is infected. When the user attempts to access the network, a splash screen will appear, informing that internet access is restricted.
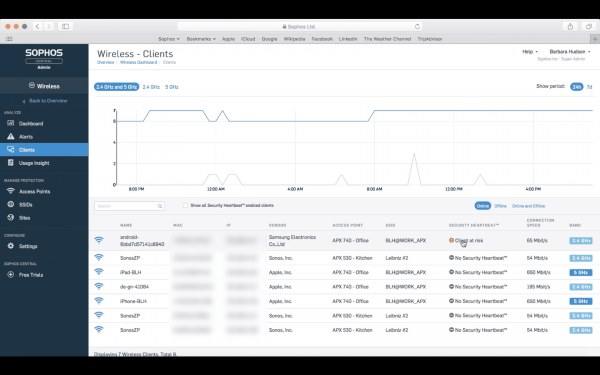
A végpontnak több állapotjelző státusza van, mint például a szívverés: piros, sárga és zöld.
A piros státusz a következő esetekben jelentkezik:
- aktív rosszindulatú program észlelve;
- rosszindulatú program indítására tett kísérlet észlelve;
- rosszindulatú hálózati forgalom észlelve;
- a rosszindulatú program nem került eltávolításra.
A sárga státusz azt jelenti, hogy a végponton inaktív rosszindulatú programot, vagy potenciálisan nem kívánt programot (PUP) észleltek. A zöld státusz azt mutatja, hogy a fent említett problémák közül egyet sem észleltek.
Miután áttekintettük néhány klasszikus szcenáriót, amelyekben a védett eszközök a Sophos Central-lal interakcióba lépnek, áttérünk a megoldás grafikus felületének leírására, valamint a fő beállítások és a támogatott funkciók áttekintésére.
Grafikus felület
A vezérlőpulton a legfrissebb értesítések jelennek meg. Diagram formájában összefoglaló jellemzők jelennek meg a különböző védelmi komponensekről. Jelen esetben a személyi számítógépek védelmi adatai láthatók. Ezen a panelen összegző információk is elérhetők a veszélyes források látogatására tett kísérletekről és az elfogadhatatlan tartalmú forrásokról, valamint az elektronikus levelek elemzési statisztikáiról.
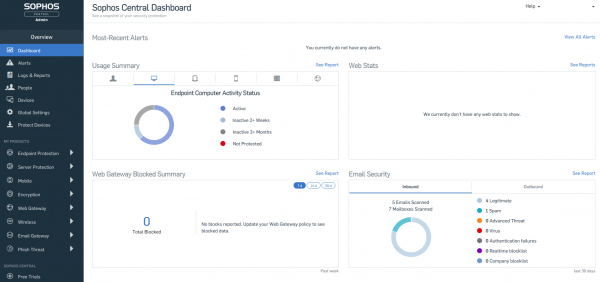
A Sophos Central támogatja az értesítések fontossági szint szerinti megjelenítését, így a felhasználó nem hagyhatja figyelmen kívül a kritikus biztonsági figyelmeztetéseket. A rendszer védelmének állapotáról rendelkezésre álló tömör információk mellett a Sophos Central eseménynaplózást és integrációt is támogat a SIEM-rendszerekkel. A Sophos Central sok vállalat számára egy platform, amely a belső SOC számára és a szolgáltatások nyújtásához ügyfeleik számára — MSSP.
Az egyik fontos funkció az endpoint-ügyfelek frissítési gyorsítótárának támogatása. Ez lehetővé teszi a külső forgalom sávszélességének megtakarítását, mivel ebben az esetben a frissítések egyszer töltődnek le az egyik endpoint-ügyfélre, és ezt követően a többi végső eszköz erről tölti le a frissítéseket. A leírt lehetőségen túl a kiválasztott endpoint képes továbbítani a biztonsági házirendekről szóló üzeneteket és információs jelentéseket a Sophos felhőbe. Ez a funkció hasznos lesz, ha olyan végső eszközök állnak rendelkezésre, amelyeknek nincs közvetlen internet-hozzáférése, de védelemre van szükségük. A Sophos Centralban elérhető egy lehetőség (tamper protection), amely megtiltja a számítógép védelmi beállításainak megváltoztatását vagy az endpoint-ügynök eltávolítását.
Az endpoint-védelem egyik alkotóeleme a következő generációs víruskereső (NGAV) — . A mély gépi tanulási technológiák segítségével a víruskereső képes korábban ismeretlen fenyegetések azonosítására aláírások használata nélkül. Az azonosítás pontossága hasonló az aláírásalapú megfelelőihez, de eltérően tőlük proaktív védelmet nyújt, megakadályozva a "nulladik napi" támadásokat. Az Intercept X képes párhuzamosan működni más gyártók aláírásalapú víruskeresőivel.
Ebben a cikkben röviden bemutattuk a Sophos Central-ban megvalósított SynSec koncepciót, valamint a megoldás néhány lehetőségét. Arról, hogy az egyes védelmi komponensek, amelyek integrálva vannak a Sophos Central-ba, hogyan működnek, a következő cikkekben számolunk be. A megoldás demóverzióját itt érheti el .
Forrás: habr.com
