

Több neves kiadvány beszámol egy újfajta phishing támadásról, amely a Chrome böngészőt használó mobilfelhasználókra irányul. James Fisher, a fejlesztő viszonylag egyszerű exploitot talált a böngészőhöz, amely képes megtéveszteni a felhasználót vagy kényszeríteni őt, hogy hamis oldalra navigáljon. Ehhez pedig csupán néhány dologra van szükség.
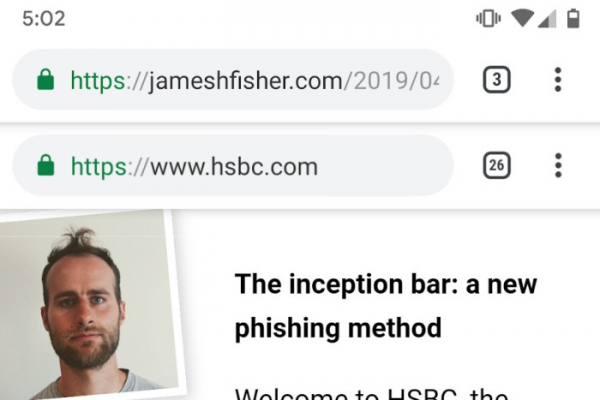
A lényege az, hogy a Chrome mobilverziójában, amikor a képernyőt lefelé görgetik, a címsor eltűnik. Azonban a támadó létrehozhat egy hamis címsort, amely nem tűnik el, amíg a felhasználó másik webhelyre nem látogat el. Ez lehet egy hamis oldal vagy elindíthat egy kártevő kódot is. Emellett lehetőség van a valódi címsor megváltoztatására is, amikor a felhasználó felfelé görget.
Fisher megközelítése a Chrome-ra összpontosít, és eddig csak a koncepció bizonyítéka, de elméletileg hamis címsorokat jeleníthet meg különböző böngészők számára és akár interaktív elemeket is. Más szóval, egy hacker csoport teljesen meggyőző hamis weboldalt hozhat létre, amely nagyon hasonlít a valódihoz.
A média már megkereste a Google-t magyarázatért, de a keresőóriástól eddig nem érkezett válasz. Emellett nem világos, hány támadó használja már ezt a megközelítést. Érdemes megjegyezni, hogy a valódi címsor rögzíthető, így nem tűnik el görgetés közben. Ez bár nem csodaszer, de mégis segíthet megmondani, hogy történt-e a címsor hamisítása vagy sem.
Azt sem tudni, mikor jelenik meg egy megfelelő védelem az ilyen hibák ellen. Valószínűleg ezt már a jövőbeli böngészőverziókban megvalósítják.
Forrás: 3dnews.ru
