

A jelentés címsora spoilerje: „A szigorú hitelesítés alkalmazásának száma nőtt az új kockázatokkal járó fenyegetések és a szabályozók követelményei miatt”.
A „Javelin Strategy & Research” kutatócég kiadta a „A szigorú hitelesítés állapota 2019” című jelentését (). A jelentésben szerepel: milyen arányban használják az amerikai és európai cégek a jelszavakat (és miért használják mostantól egyre kevesebben a jelszavakat); miért nő olyan gyorsan a kriptográfiai tokeneken alapuló kétfaktoros hitelesítés használatának aránya; miért nem biztonságosak az SMS-ben küldött egyszeri kódok.
Mindenkit, akit érdekel a vállalatok és a felhasználói alkalmazások hitelesítésének jelenlegi, múltbeli és jövőbeli témája – üdvözöljük.
A fordítótól
Sajnos a jelentés nyelve meglehetősen „száraz” és formális. Az „hitelesítés” szó ötszöri használata egy rövid mondaton belül nem a fordító ügyetlensége, hanem a szerzők bókja. A kettő közül — hogy a lehető legjobban ragaszkodjak az eredetihez, vagy hogy érdekesebb szöveget adjak, néha az elsőt, néha a másodikat választottam. De kérlek, kedves olvasók, a jelentés tartalma megéri a fáradtságot.
Néhány jelentéktelen és a narratíva szempontjából nem szükséges részletet eltávolítottak, különben a legtöbben nem tudták volna befogadni az egész szöveget. Azok, akik a „cenzúrázatlan” jelentést szeretnék megismerni, az eredeti nyelven megtehetik a hivatkozásra kattintva.
Sajnos a szerzők nem mindig ügyelnek a terminológiára. Így az egyszeri jelszavakat (One Time Password – OTP) néha „jelszavaknak”, néha „kódoknak” nevezik. A hitelesítési módozatokkal még rosszabb a helyzet. A felkészületlen olvasónak nem mindig könnyű kitalálni, hogy a „kriptográfiai kulcsokkal történő hitelesítés” és a „szigorú hitelesítés” ugyanazt jelenti. Igyekeztem maximálisan egységesíteni a kifejezéseket, ráadásul a jelentésben van egy szakasz, amely a leírásukkal foglalkozik.
Mindezek ellenére a jelentés elolvasása erősen ajánlott, mivel egyedi kutatási eredményeket és helyes következtetéseket tartalmaz.
Minden szám és tény változtatás nélkül került bemutatásra, és ha Ön nem ért egyet velük, akkor inkább ne a fordítóval vitatkozzon, hanem a jelentés szerzőivel. Az én kommentjeim pedig (idézett formában formázva, a szövegben megjelölve dőlt betűvel) az én értékítéletemet képviselik, és ezek mindegyikéről örömmel vitázom (akárcsak a fordítás minőségéről).
Áttekintés
Manapság a vállalkozások számára rendkívül fontosak a digitális kapcsolattartási csatornák az ügyfelekkel. Azon belül pedig a vállalaton belüli kommunikáció a dolgozók között is inkább a digitális környezetre orientálódik, mint valaha. És hogy ezek az interakciók mennyire lesznek biztonságosak, az attól függ, hogy milyen felhasználói azonosítási módszert választanak. A támadók a gyenge azonosítást használják a felhasználói fiókok tömeges feltörésére. Erre reagálva a szabályozó hatóságok szigorítják a szabványokat, hogy a vállalkozások jobban védjék a felhasználói fiókokat és adatokat.
Az azonosítással kapcsolatos fenyegetések nemcsak a fogyasztói alkalmazásokra terjednek ki, a támadók hozzáférhetnek és egy, a vállalaton belül működő alkalmazáshoz is. Ilyen művelettel magukat a vállalati felhasználók helyett is feltüntethetik. A támadók, kihasználva a gyenge azonosítással rendelkező hozzáférési pontokat, adatokat lophatnak el és egyéb csalási tevékenységeket végezhetnek. Szerencsére vannak intézkedések ennek ellenállására. A szigorú azonosítás jelentősen csökkentheti a támadók által indított támadások kockázatát, akár a fogyasztói alkalmazásokra, akár a vállalati rendszerekre vonatkozóan.
A kutatásban a következők vizsgálata történik: hogyan alkalmazzák a vállalatok az azonosítást a felhasználói alkalmazások és a vállalati üzleti rendszerek védelmére; mely tényezőket mérlegelnek az azonosítási megoldás kiválasztásakor; milyen szerepet játszik a szigorú azonosítás a szervezeteikben; milyen előnyöket szereznek ezek a szervezetek.
Összefoglaló
Főbb megállapítások
2017 óta drámaian megnőtt a szigorú azonosítás használati aránya. A hagyományos hitelesítési megoldásokkal kapcsolatos sebezhetőségek növekvő számával a szervezetek szigorúbb hitelesítési megoldásokat alkalmaznak. Az MFA (többlépcsős hitelesítés), amely titkosításon alapul, 2017 óta háromszorosára nőtt a fogyasztói szektorban, és közel 50%-kal a vállalati alkalmazások esetében. A leggyorsabb növekedést a mobil hitelesítés területén tapasztaljuk, a biometrikus azonosítás terjedésének köszönhetően.
Itt van a mondás, miszerint «amikor a villám nem csap, a férfi nem keresztezi magát» illusztrációja. Amikor a szakértők figyelmeztettek a jelszavak megbízhatatlanságára, senki sem sietett a kétfaktoros hitelesítés bevezetésével. Amint a hackerek elkezdtek jelszavakat lopni, az emberek elkezdtek kétfaktoros hitelesítést bevezetni.
Igaz, hogy a magánszemélyek sokkal aktívabban vezetik be a 2FA-t. Először is, így könnyebben megnyugodnak, a smartphone-okba épített biometrikus azonosításra támaszkodva, amely valójában meglehetősen megbízhatatlan. A szervezeteknek viszont pénzt kell költeniük tokenek beszerzésére és végrehajtaniuk a (tulajdonképpen meglehetősen egyszerű) bevezetési munkálatokat. Másodszor, a Facebook és Dropbox típusú szolgáltatások jelszólopásaikról nem csak a lusták beszélnek, ám a szervezetek IT-igazgatói soha nem osztják meg a jelszólopási történeteket (és mi történt ezután) semmilyen körülmények között.
Akik nem alkalmaznak szigorú hitelesítést, alábecsülik a kockázatot, amellyel a vállalkozásuk és ügyfeleik szembesülnek. Egyes szervezetek, amelyek jelenleg nem alkalmaznak szigorú hitelesítést, hajlamosak a bejelentkezéseket és jelszavakat a felhasználók hitelesítési módszerei közül a legköltséghatékonyabbnak és legegyszerűbbnek tekinteni. Mások nem látják a digitális eszközök értékét, amelyeket birtokolnak. Figyelembe kell venni, hogy a kiberbűnözők bármilyen fogyasztói és üzleti információ iránt érdeklődnek. A cégek kétharmada, amelyek csak jelszavakat használnak az alkalmazottaik hitelesítésére, ezt azért teszi, mert úgy vélik, a jelszavak elegendőek az általuk védett információ típusához.
Mindazonáltal a jelszavak a «sírgödör» felé haladnak. Az elmúlt évben a jelszavaktól való függőség jelentősen csökkent, mind a vásárlói, mind a vállalati alkalmazások esetében (44%-ról 31%-ra, illetve 56%-ról 47%-ra), mivel a szervezetek kiterjesztették a hagyományos MFA és a szigorú hitelesítés alkalmazását.
De ha összességében nézzük a helyzetet, a sebezhető hitelesítési módok továbbra is dominálnak. A felhasználói hitelesítés esetében a szervezetek körülbelül negyede SMS OTP-t (egyszer használatos jelszót) használ titkos kérdésekkel kombinálva. Ennek eredményeként a sebezhetőség ellen védelmet kell kiépíteni, ami növeli a költségeket. Sokkal megbízhatóbb hitelesítési módszerek, mint például a hardveres kriptográfiai kulcsok alkalmazása sokkal ritkább, körülbelül az szervezetek 5%-ában fordul elő.
A fejlődő jogi környezet ösztönözni fogja a szigorú hitelesítés bevezetését a vásárlói alkalmazások számára. A PSD2 bevezetésével, valamint az EU-ban és az Egyesült Államok egyes államaiban, például Kaliforniában bevezetett új adatvédelmi szabályokkal a cégek úgy érzik, egyre nagyobb nyomás alatt állnak. A cégek majdnem 70%-a egyetértene abban, hogy erős szabályozói nyomással néznek szembe a szigorú hitelesítés biztosítása érdekében az ügyfeleik számára. A vállalatok több mint fele azt gondolja, hogy néhány év múlva a hitelesítési módszereik nem lesznek megfelelőek a kötelező szabványoknak való megfeleléshez.
Jól látható a különbség az orosz és az amerikai-európai törvényhozók megközelítése között a felhasználók személyes adatainak védelmében az alkalmazások és szolgáltatások esetében. Az oroszok azt mondják: drága szolgáltatók, csináljatok, amit akartok és ahogy akartok, de ha az adminisztrátorotok mégis kiadnák az adatbázist, akkor megbüntetünk titeket. Külföldön viszont azt mondják: ki kell alakítanotok egy átfogó intézkedéscsomagot, amely nem engedi megakadályozza az adatbázis kiszivárgását. Ezért ott széleskörűen bevezetésre kerülnek a szigorú kétfaktoros hitelesítési követelmények.
Az igazság az, hogy messze nem biztos, hogy jogalkotási gépezetünk egy szép napon nem teszi magáévá a nyugati tapasztalatokat. Akkor kiderül, hogy mindenkinek be kell vezetnie a 2FA-t, amely megfelel az orosz kriptográfiai szabványoknak, ráadásul sürgősen.
A megbízható hitelesítési alap létrehozása lehetővé teszi a cégek számára, hogy a szabályozási követelmények kielégítéséről az ügyfelek igényeinek kielégítésére helyezzék a hangsúlyt. Azok számára, akik még mindig egyszerű jelszavakat vagy SMS-ben érkező kódokkal azonosítják magukat, a legfontosabb szempont az autentikációs módszer kiválasztásakor a szabályozási megfelelés. Azok a cégek, amelyek már szigorú autentikációt alkalmaznak, az ügyfélhűség növelésére összpontosíthatnak az autentikációs módszerek kiválasztásakor.
A vállalati autentikációs módszer kiválasztásakor a szabályozók követelményei már nem lényeges szempontok. Ebben az esetben sokkal fontosabb az integráció egyszerűsége (32%) és a költség (26%).
A phishing korában a támadók a vállalati e-mailt felhasználva elkövethetik a csalásokat, hogy megtévesszék az embereket a hozzáférési adatokhoz és fiókokhoz (megfelelő hozzáférési jogosultságokkal), és még arra is rávehetik a munkavállalókat, hogy pénzátutalást végezzenek a számlájukra. Ezért a vállalati e-mail fiókokat és portálokat különösen jól kell védeni.
A Google megerősítette védelmét a szigorú autentikáció bevezetésével. Több mint két évvel ezelőtt a Google közzétette a FIDO U2F szabvány alapján a kriptográfiai biztonsági kulcsokkal történő kétfaktoros autentikáció bevezetéséről szóló jelentését, számottevő eredményekről számolt be. A vállalat adatai szerint több mint 85 000 alkalmazott ellen nem hajtottak végre phishing támadást.
Ajánlások
Alkalmazzon szigorú autentikációt mobil és online alkalmazások esetén. A kriptográfiai kulcsokkal végzett többfaktoros autentikáció sokkal megbízhatóbb védelmet nyújt a feltörés ellen, mint a hagyományos MFA módszerek. Ráadásul a kriptográfiai kulcsok használata sokkal kényelmesebb, mivel nem szükséges további információt – jelszavakat, egyszeri jelszavakat vagy biometrikus adatokat – átkonvertálni a felhasználó eszközéről az autentikáló szerverre. Ezen kívül az autentikációs protokollok standardizálása lehetővé teszi az új autentikációs módszerek egyszerűbb bevezetését, csökkentve a felhasználás költségeit és védve a bonyolultabb csalási sémiáktól.
Készüljön az egyszeri jelszavak (OTP) leáldozására. Az OTP-vel kapcsolatos sebezhetőségek egyre nyilvánvalóbbá válnak, különösen, mivel a kiberbűnözők szociális manipulációt, okostelefonok klónozását és rosszindulatú szoftvereket használnak e hitelesítési eszközök kompromittálására. Bár az OTP bizonyos esetekben rendelkezik előnyökkel, ezek csupán az univerzális hozzáférhetőség szempontjából érvényesek a felhasználók számára, de nem a biztonság tekintetében.
Nem lehet figyelmen kívül hagyni, hogy az SMS vagy Push-értesítések útján történő kódok megszerzése, valamint a telefonos alkalmazások segítségével generált kódok valójában ezek az egyszer használatos jelszavak (OTP), amelyek végének eljövetelére készülünk. Technikai szempontból ez nagyon helyes döntés, mert ritka az a csaló, aki ne próbálná meg kicsalni az egyszer használatos jelszót egy naiv felhasználótól. De úgy gondolom, hogy az ilyen rendszerek gyártói az utolsó pillanatig ragaszkodni fognak a haldokló technológiához.
Használjon szigorú hitelesítést marketingeszközként az ügyfelek bizalmának növelésére. A szigorú hitelesítés nemcsak a vállalkozása tényleges biztonságát javíthatja. Az ügyfelek tájékoztatása arról, hogy vállalkozása szigorú hitelesítést alkalmaz, megerősítheti a vállalat biztonságáról alkotott közvélekedést – ez egy fontos tényező, amikor jelentős kereslet áll fenn az ügyfelek részéről a megbízható hitelesítési módszerek iránt.
Végezzen alapos leltározást és értékelje a vállalati adatok fontosságát, és védje meg őket a fontosságuknak megfelelően. Még az alacsony kockázatú adatok, mint például az ügyfelek kapcsolattartási adatai (nem, igaz, a jelentésben tényleg így áll, hogy “low-risk”, nagyon furcsa, hogy alábecsülik ezen információ fontosságát), jelentős értéket képviselhetnek a csalók számára, és problémákat okozhatnak a vállalatnak.
Használjon szigorú hitelesítést a vállalatnál. Számos rendszer a legvonzóbb célpontok közé tartozik a bűnözők számára. Ide tartoznak olyan belső és az internethez csatlakozó rendszerek, mint például egy számviteli program vagy vállalati adatok tárolója. A szigorú hitelesítés megakadályozza az illetéktelen hozzáférést, és lehetővé teszi a pontos azonosítást arról, hogy melyik alkalmazott követte el a rosszindulatú tevékenységet.
Mi az a szigorú hitelesítés?
A szigorú hitelesítés során több módszert vagy tényezőt használnak a felhasználó azonosítására:
- Tudás tényező: a felhasználó és a hitelesítő alany közötti közös titok (például jelszavak, titkos kérdésekre adott válaszok stb.)
- Birtoklás tényező: olyan eszköz, amely csak a felhasználó birtokában van (például mobilkészülék, kriptográfiai kulcs stb.)
- Inherens tényező: a felhasználó fizikai (gyakran biometrikus) jellemzői (például ujjlenyomat, íriszrajz, hang, viselkedés stb.)
Több tényező feltörésének szükségessége jelentősen megnöveli a támadók kudarcának valószínűségét, mivel a különböző tényezők megkerülése vagy megtévesztése különféle hackelési taktikák alkalmazását igényli, mindegyik tényező külön-külön.
Például a 2FA esetén, «jelszó + okostelefon», a támadó a felhasználó jelszavának ellopásával és a telefonjának pontos szoftver másolásával hitelesítést hajthat végre. Ez sokkal nehezebb, mint egyszerűen ellopni a jelszót.
De ha a 2FA a jelszó és a kriptográfiai token kombinációját használja, akkor a másolat készítése itt nem működik – a tokent nem lehet megduplázni. A csalónak diszkréten el kell lopnia a tokent a felhasználótól. Ha a felhasználó időben észleli a hiányt és értesíti az adminisztrátort, akkor a token le lesz tiltva, és a csaló erőfeszítései kárba vesznek. Ezért a birtoklási tényező esetében ajánlott speciális védett eszközöket (tokenek) használni, nem pedig általános célú eszközöket (okostelefonokat).
Az összes három tényező használata egy eljárás rendkívül drágává teszi a bevezetést és meglehetősen kényelmetlenné a használatot. Ezért általában két tényezőt alkalmaznak a három közül.
Részletesebben a kétfaktoros hitelesítés elveit a , «Hogyan működik a kétfaktoros hitelesítés» blokkban találja.
Fontos megjegyezni, hogy a szigorú hitelesítés során alkalmazott hitelesítési tényezők közül legalább az egyiket nyilvános kulcson alapuló kriptográfiával kell végezni.
A szigorú hitelesítés sokkal komolyabb védelmet nyújt, mint az egyfaktoros hitelesítés, amely klasszikus jelszavakon és a hagyományos MFA-n alapul. A jelszavakat meg lehet lesni vagy megszerezni billentyűzetfigyelőkkel, adathalász weboldalakkal vagy a társadalmi manipuláción alapuló támadásokkal (amikor a megtévesztett áldozat saját magától adja meg a jelszavát). Ráadásul a jelszó birtokosa mit sem fog tudni a lopás tényéről. A hagyományos MFA (amely tartalmazza az OTP kódokat, a smartphone-hoz vagy SIM-kártyához való kötődést) szintén elég könnyen feltörhető, mivel nem alapul nyílt kulcsú kriptográfián.Egyébként számos példa van arra, amikor a társadalmi manipulációs trükkök segítségével csalók rábeszélték a felhasználókat, hogy mondják el nekik az egyszeri jelszavukat.).
Szerencsére tavaly óta a szigorú hitelesítés és a hagyományos MFA használata egyre nagyobb teret nyer mind a fogyasztói, mind a vállalati alkalmazásokban. A szigorú hitelesítés használata a fogyasztói alkalmazásokban különösen gyorsan nőtt. Míg 2017-ben csak az 5% -a használta, 2018-ra ez már háromszorosára nőtt – 16% -ra. Ezt a nyílt kulcsú kriptográfiát támogató tokenek egyre szélesebb körű elérhetősége magyarázza. Ezen kívül az európai szabályozók által a PSD2 és a GDPR új adatvédelmi szabályainak elfogadását követően fokozódó nyomás még Európán kívül is erős hatással volt.így Oroszországra is.).
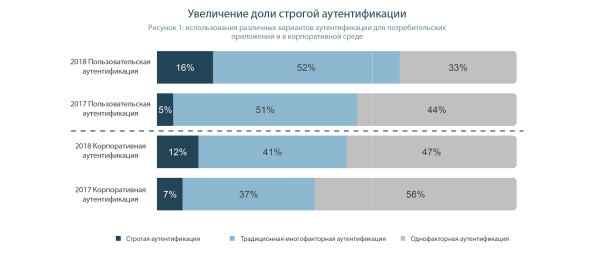
Nézzük meg ezeket a számokat közelebbről. Ahogy látjuk, az MFA-t használó magánszemélyek aránya egy év alatt figyelemreméltó 11%-kal nőtt. Ez egyértelműen a jelszavak kedvelői miatt történt, mivel azok, akik hisznek a Push-értesítések, SMS és biometria biztonságában, számok nem változtak.
A vállalati alkalmazásban a kétfaktoros hitelesítéssel azonban nem állnak ilyen jól a dolgok. Először is, a jelentés szerint mindössze 5% -a az alkalmazottaknak váltott át a jelszó-alapú hitelesítésről a token alapú hitelesítésre. Másodszor, 4% -kal nőtt az alternatív MFA lehetőségeket használók száma a vállalati környezetben.
Megpróbálok elemzővé válni, és elmondom a saját értelmezésemet. A digitális világ közepén az egyéni felhasználók számára a okostelefon található. Nem meglepő tehát, hogy a legtöbben kihasználják az eszköz által kínált lehetőségeket – biometrikus azonosítást, SMS és Push-értesítéseket, valamint az egyedi jelszavakat, amelyeket a telefonjukon található alkalmazások generálnak. Az emberek általában nem gondolnak a biztonságra és megbízhatóságra a megszokott eszközeik használata során.
Ezért a primitív „hagyományos” azonosító tényezők felhasználóinak százaléka változatlan marad. Azok viszont, akik korábban jelszavakat használtak, tudják, mennyire kockázatos a helyzet, és amikor új azonosító tényezőt választanak, a legújabb és legbiztonságosabb lehetőségre – a kriptográfiai tokenre – állnak meg.
A vállalati piacon pedig fontos megérteni, hogy milyen rendszeren keresztül történik az azonosítás. Ha Windows domain-ba való belépésről van szó, akkor kriptográfiai tokeneket használnak. Azokat a lehetőségeket, amelyek a 2FA-hoz való felhasználása már be vannak ágyazva Windowsba és Linuxba, hosszú és bonyolult alternatívák megvalósítani. Íme, a jelszavak 5%-os migrációja a tokenekre.
A 2FA megvalósítása a vállalati információs rendszerben nagymértékben a fejlesztők képzettségétől függ. A fejlesztők számára sokkal egyszerűbb készen álló, egyedi jelszavakat generáló modulokat használni, mintsem hogy a kriptográfiai algoritmusok működésével foglalkozzanak. Ennek következtében még a biztonság szempontjából rendkívül kritikus alkalmazások, mint a Single Sign-On vagy a Privileged Access Management is OTP-t használnak második tényezőként.
Sok sebezhetőség a hagyományos azonosítási módszerekben
Annak ellenére, hogy sok szervezet még mindig függ az elavult egyfaktoros rendszerektől, a hagyományos többfaktoros azonosítási módszerek sebezhetőségei egyre nyilvánvalóbbá válnak. Az általában hat és nyolc karakter közötti hosszúságú, SMS-en keresztül érkezett egyedi jelszavak továbbra is a legelterjedtebb azonosítási forma (természetesen a jelszótudás tényező mellett). És ha a népszerű sajtóban megjelenik a „kétfaktoros azonosítás” vagy „kétlépcsős ellenőrzés” kifejezés, akkor azok szinte mindig az SMS-alapú egyedi jelszavakkal végzett azonosításra utalnak.
Itt a szerző egy kicsit téved. Az SMS-ben küldött egyszer használatos jelszavak sosem voltak kéttényezős hitelesítés. Ez tisztán a kétlépcsős hitelesítés második fázisa, ahol az első fázis a felhasználónév és a jelszó megadása.
2016-ban az Egyesült Államok Nemzeti Szabványügyi és Technológiai Intézete (NIST) frissítette hitelesítési szabályait, hogy kizárja az SMS-en keresztül küldött egyszer használatos jelszavak használatát. Azonban ezeket a szabályokat jelentősen enyhítették az ipari protesták után.
Szóval, figyeljük a fejlődést. Az amerikai szabályozó jogosan ismeri el, hogy az elavult technológia nem képes biztosítani a felhasználók biztonságát, és új normákat vezet be. Ezek a normák a felhasználók online és mobilalkalmazásainak (beleértve a banki alkalmazásokat is) védelmét célozzák. Az ipar mérlegeli, mennyi pénzt kell költenie a valóban megbízható kriptográfiai tokenek beszerzésére, az alkalmazások átalakítására, a nyilvános kulcsok infrastruktúrájának kiépítésére, és „továbbra is ellenáll”. Egyfelől a felhasználókat az egyszer használatos jelszavak megbízhatóságában nyugtatták, másfelől a NIST-re támadások indultak. Ennek eredményeként a szabványt enyhítették, és a betörések, a jelszólopások (és a pénzlopások banki alkalmazásokból) száma drámaian megnőtt. Az iparnak viszont nem kellett sok pénzt kiadnia.
Azóta az SMS OTP-ben rejlő gyengeségek egyre nyilvánvalóbbá váltak. A csalók különféle módszereket használnak az SMS-üzenetek kompromittálására:
- SIM-kártya duplikálása. A rosszindulatú felhasználók SIM másolatot készítenek (a mobilszolgáltató munkatársainak segítségével, vagy önállóan, speciális szoftver- és hardvereszközökkel). Ennek eredményeként a csaló SMS-t kap az egyszer használatos jelszóról. Egy különösen híres esetben a hackerek még az AT&T kriptovaluta-befektető, Michael Terpin fiókját is sikeresen kompromittálták, és közel 24 millió dollárt loptak el kriptovalutákban. Ennek következtében Terpin azt állította, hogy az AT&T felelős volt a gyenge ellenőrzési intézkedések miatt, amelyek a SIM-kártya duplikálásához vezettek.
Fantasztikus logika. Tehát igazán csak az AT&T a hibás? Nem, a mobil szolgáltató felelőssége is megkérdőjelezhető, hiszen a boltban a munkatársak másolat SIM kártyát adtak ki. De mi a helyzet a kriptovaluta tőzsde hitelesítési rendszerével? Miért nem használtak megbízható kriptográfiai tokeneket? Nem volt elég pénz a bevezetéshez? És Michael nem hibás? Miért nem követelte meg a hitelesítési mechanizmus cseréjét, vagy miért nem csak azokat a tőzsdéket használta, amelyek kétnél több faktoros hitelesítést valósítanak meg kriptográfiai tokenek alapján?
Az igazán megbízható hitelesítési módszerek bevezetését éppen az késlelteti, hogy a hackelés előtt a felhasználók meglepően gondatlanok, utána pedig bárkit és bármit hibáztatnak a bajokért, kivéve az elavult és "lyukas" hitelesítési technológiákat.
- Kártevők (malware). A mobil kártevők egyik legkorábbi funkciója a szöveges üzenetek elfogása és továbbítása volt a támadók számára. A "man-in-the-browser" és a "man-in-the-middle" támadások is képesek elfogni az egyszeri jelszavakat, amikor azokat fertőzött laptopokon vagy asztali gépeken adják meg.
Amikor a Sberbank alkalmazás zöld ikonnal villog a státuszsávban a telefonján, az részben a "kártevők" keresésére is szolgál. Ennek a műveletnek a célja, hogy a nem megbízható smartphone környezetből valamilyen módon megbízható környezetet teremtsen.
Egyébként, a smartphone, mint abszolút megbízhatatlan eszköz, amelyen bármi végrehajtható - ez egy újabb ok arra, hogy csak hardver tokeneket használjunk a hitelesítéshez. csak hardveres tokeneket, amelyek védettek és mentesek a vírusoktól és trójaiaktól. - Társadalmi mérnökség. Amikor az csalók tudják, hogy az áldozatnál SMS alapú egyszeri jelszavak vannak bekapcsolva, közvetlenül kapcsolatba léphetnek az áldozattal, úgy téve, mintha egy megbízható szervezet, például a bankja vagy hitelszövetkezete lennének, hogy megtévesszék az áldozatot és rávegyék, hogy adja meg a nemrégiben kapott kódot.
Ezzel a csalási formával többször is találkoztam már személyesen, például amikor próbáltam valamit eladni egy népszerű online piactéren. Magam is alaposan kigúnyoltam egy csalót, aki megpróbált átverni. De sajnos rendszeresen olvasom a hírekben, hogy egy újabb áldozat „nem gondolt”, megadta a megerősítő kódot és jelentős összeget veszített el. És mindez azért van, mert a bankok egyszerűen nem akarnak foglalkozni a kriptográfiai tokenek alkalmazásába való bevezetésével. Hiszen ha valami történik, akkor az ügyfelek „maguk a hibásak”.
Bár az alternatív egyszeri jelszó-szállítási módszerek enyhíthetik ennek az hitelesítési módszernek néhány sebezhetőségét, más sebezhetőségek továbbra is fennállnak. Az offline kódgeneráló alkalmazások a legjobb védelmet nyújtják a leelőzések ellen, mivel a rosszindulatú programok gyakorlatilag nem tudnak közvetlenül interakcióba lépni a kódgenerálóval (komolyan? a jelentés készítője elfelejtette a távoli vezérlést?), de az OTP-k még mindig elfoghatók, amikor a böngészőbe beírják (például, ha billentyűleütés-nyomozót használnak), egy feltört mobilalkalmazáson keresztül; és közvetlenül a felhasználótól is megszerezhetők szociális mérnöki módszerekkel.
Több kockázatelemző eszköz használata, mint például az eszközök azonosítása (az illegális felhasználói eszközökről végzett tranzakciók észlelése), helymeghatározás (a felhasználó, aki éppen Moszkvában tartózkodott, most Novoszibirszkből próbál tranzakciót végrehajtani) és viselkedési analitika, nagy jelentőséggel bír a sebezhetőségek felszámolásában, de egyetlen megoldás sem csodaszer. Minden helyzethez és adattípushoz alaposan fel kell mérni a kockázatokat, és ki kell választani, hogy melyik hitelesítési technológia legyen alkalmazva.
Egyetlen hitelesítési megoldás sem csodaszer
2. ábra. A hitelesítési lehetőségek táblázata
| Hitelesítés | Faktor | Leírás | Kulcsfontosságú sebezhetőségek |
| Jelszó vagy PIN | Tudás | Fix érték, amely tartalmazhat betűket, számokat és egyéb karaktereket | Elfogható, megfigyelhető, ellopható, kitalálható vagy feltörhető |
| Tudáson alapuló hitelesítés | Tudás | Olyan kérdések, amelyekre csak a jogos felhasználó tud válaszolni | Elfoghatók, kitalálhatók, szociális mérnöki módszerekkel megszerezhetők |
| Hardver OTP () | Birtoklás | Speciális eszköz, amely egyszer használatos jelszavakat generál | A kódot elfoghatják és megismételhetik, vagy az eszközt ellophatják |
| Szoftveres OTP | Birtoklás | Alkalmazás (mobil, böngészőn keresztül elérhető, vagy kódokat e-mailben küld), amely egyszer használatos jelszavakat generál | A kódot elfoghatják és megismételhetik, vagy az eszközt ellophatják |
| SMS OTP | Birtoklás | Egyszer használatos jelszó, amelyet SMS üzenetben küldenek | A kódot elfoghatják és megismételhetik, vagy a szmartfonnal vagy a SIM-kártyával visszaélhetnek, vagy a SIM-kártyát meg lehet másolni |
| Okoskártyák () | Birtoklás | Kártya, amely titkosítási chipet és védett memóriát tartalmaz a kulcsokkal, az nyílt kulcsú infrastruktúrával használva az azonosításhoz | Fizikailag ellopható (de a támadó nem tudja használni az eszközt a PIN-kód ismerete nélkül; többszöri hibás próbálkozás esetén az eszköz le lesz tiltva) |
| Biztonsági kulcsok - tokenek (, ) | Birtoklás | USB interfésszel rendelkező eszköz, amely titkosítási chipet és védett memóriát tartalmaz a kulcsokkal, az nyílt kulcsú infrastruktúrával használva az azonosításhoz | Fizikailag ellopható (de a támadó nem tudja használni az eszközt a PIN-kód ismerete nélkül; többszöri hibás próbálkozás esetén az eszköz le lesz tiltva) |
| Eszközhöz kötés | Birtoklás | Folyamat, amely profil létrehozásával jár, gyakran JavaScript használatával, vagy sütik és Flash megosztott objektumok segítségével annak biztosítására, hogy a konkrét eszköz használatban legyen | A marker-eket ellophatják (lemásolhatják), a legális eszköz jellemzőit is imitálhatja a támadó a saját eszközén |
| A viselkedés | Elválaszthatóság | Elemzi, ahogyan a felhasználó kölcsönhatásba lép a készülékkel vagy programmal | A viselkedés imitálható |
| Ujjal való azonosítás | Elválaszthatóság | A mentett ujjlenyomatokat összehasonlítják az optikai vagy elektronikus módon olvasottakkal | A kép ellopható és felhasználható az azonosításhoz |
| Szemszkennelés | Elválaszthatóság | Összehasonlítják a szem jellemzőit, például a pupilla íriszrajzát, az új, optikai módon szerzett szkennelt adatokkal | A kép ellopható és felhasználható az azonosításhoz |
| Arcfelismerés | Elválaszthatóság | Összehasonlítják az arc jellemzőit az új, optikai módon szerzett szkennelt adatokkal | A kép ellopható és felhasználható az azonosításhoz |
| Hangfelismerés | Elválaszthatóság | Összehasonlítjuk a rögzített hangminták jellemzőit az új mintákkal. | A felvétel ellopható és autentikációra felhasználható, vagy imitálható. |
A publikáció második részében a legizgalmasabbak várnak ránk – a számok és tények, amelyek alapjául szolgálnak az első részben bemutatott következtetéseknek és ajánlásoknak. Különös figyelmet kap az autentikáció felhasználói alkalmazásokban és vállalati rendszerekben.
Viszontlátásra!
Forrás: habr.com
