

Üdvözlöm újra! Ismét találtam egy nyilvános adatbázist orvosi adatokkal. Emlékeztetném, hogy nemrégiben három cikket publikáltam ebben a témában: , és .
Ezúttal egy nyilvános elérhetőségű Elasticsearch szerver került napvilágra, amely az orvosi IT-rendszer logjait tárolja a „Molekuláris Diagnosztikai Központ” (CMD, www.cmd-online.ru).
Megjegyzés: az alábbi információk kizárólag oktatási célokra kerülnek közzétételre. A szerző nem férhetett hozzá harmadik felek és cégek személyes adataihoz. Az információk nyílt forrásokból származnak, vagy a szerzőnek anonim jóakarók által lettek biztosítva.
A szervert április 1-jén reggel fedezték fel, és ez nekem egyáltalán nem tűnt viccesnek. A probléma értesítése körülbelül reggel 10-kor (MSK) ment el a CMD-nek, és körülbelül 15:00-ra az adatbázis elérhetetlenné vált.
A Shodan kereső adatai szerint ez a szerver először 2019.03.09-én vált nyilvánossá. Arról, külön cikket írtam.
A logokból meglehetősen érzékeny információkat lehetett kapni, beleértve a teljes nevek, nem, születési dátumok, orvosok nevei, kutatások költségei, kutatási adatok, a szűrési eredmények fájljai. Őszintén szólva, nem értem, hogyan került el ez a hír a Habr elől. Ebben a cikkben röviden leírjuk, hogyan használhatjuk az API-t, és bemutatunk néhány gyakorlati példát
Egy példa a páciens vizsgálati eredményeit tartalmazó logra:
"Útlevél0423BF97FA5E-1DWW9867570838684179102019.03.18РОСС RU.13СК03.006012iVBORw0KGgoAAAANSUhEUgAABfoAAAfuCAIAAAArOR8rAAD//0lEQVR4Xuy9P7BtQ7u+/e3oECF6iRAhQoQI0SZCtIkQIdpEiBCxI0SIECFiV50qRKg6VYgQIUKEiDfiRL7rnPtXz+nqHnPMsfb6s+cc61rBqjl79Oh++uoe/eceT/c8888///Az összes érzékeny adatot „X” jellel helyettesítettem. A valóságban minden nyíltan tárolódott.
Az ilyen naplókból könnyen (Base64-rekódolással) PNG-fájlokat lehetett nyerni a szűrési eredményekről, már könnyen olvasható formában:
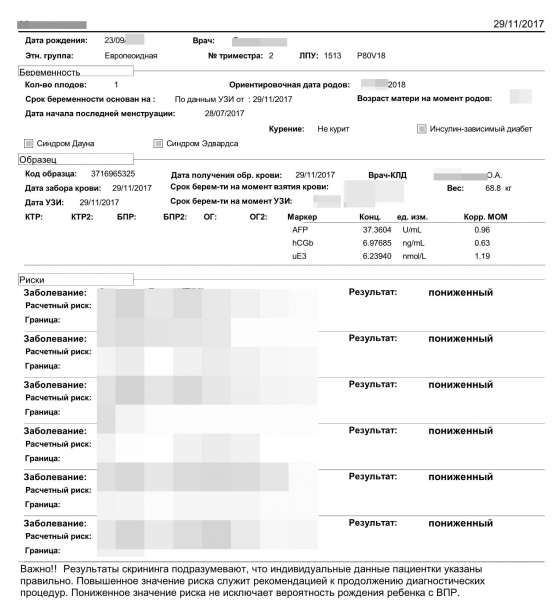
A naplófájlok összes mérete meghaladta a 400 MB-ot, és összesen több mint egymillió bejegyzést tartalmazott. Nyilvánvaló, hogy nem minden bejegyzés jelentett egyedi betegadatokat.
Hivatalos válasz a CMD-től:
Szeretnénk megköszönni Önnek az 2019. április 1-jén gyorsan átadott információt az Elasticsearch hibalogok tárolásában lévő sebezhetőségről.
Ezen információk alapján munkatársaink és szakértőink együtt korlátozták a megadott adatbázishoz való hozzáférést. A technikai adatbázisba történő bizalmas információk átadásának hibája javítva lett.
Az esemény vizsgálata során kiderült, hogy a hibák logját tartalmazó adatbázis nyilvános elérhetősége az emberi tényezővel összefüggő ok miatt következett be. Az adatokat 2019. április 1-jén gyorsan lezárták.
Jelenleg belső és külső szakértők vizsgálatokat végeznek az IT infrastruktúra védelme érdekében.
Szervezetünk kidolgozott egy különleges szabályzatot a személyes adatokkal és a személyzet szint szerinti felelősségi rendszerével kapcsolatban.
A jelenlegi szoftver infrastruktúra Elasticsearch adatbázist használ a hibák tárolására. A rendszerek megbízhatóságának növelése érdekében a megfelelő szervereket a partnerünk adatközpontjába migráljuk, egy tanúsított szoftver-hardware környezetbe.
Köszönjük, hogy időben megadta az információt.
Hírek az információszivárgásokról és az insider-ekről mindig megtalálhatók a Telegram-csatornámon „».
Forrás: habr.com
