

Tíz hónap fejlesztés után jelentős kiadás a specializált böngészőből , amely továbbfejleszti a funkciókat az ESR-ág alapján . A böngésző az anonimitás, biztonság és magánélet biztosítására összpontosít, az összes forgalom csak a Tor hálózaton keresztül irányul át. A jelenlegi rendszer szokásos hálózati kapcsolatán közvetlenül elérni nem lehet, ami megakadályozza a felhasználó valós IP-címének követését (böngésző feltörése esetén a támadók hozzáférhetnek a hálózati paraméterekhez, ezért a lehetséges szivárgások teljes blokkolásához olyan termékek használata javasolt, mint a ). A Tor Browser kiadások elérhetőek Linux, Windows, macOS és Android rendszerekhez.
További védelem érdekében a csomag tartalmaz egy kiegészítőt, , amely lehetővé teszi a forgalom titkosítását minden olyan webhelyen, ahol ezt lehetséges. A JavaScript támadások veszélyének csökkentésére és a bővítmények alapértelmezett blokkolására egy kiegészítő is része a csomagnak, . A forgalom blokkolása és ellenőrzése elleni küzdelemhez és .
A titkosított kommunikációs csatornák megvalósítására olyan alternatív transzportot kínálnak, amelyek például lehetővé teszik a Tor blokkolásának megkerülését Kínában. A felhasználók mozgásának nyomkövetése és a látogatókhoz specifikus jellemzők kiemelése ellen a WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, Permissions, MediaDevices.enumerateDevices és screen.orientation API-kat letiltották vagy korlátozták, valamint letiltották a telemetria küldését, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, "link rel=preconnect" és módosított libmdns eszközöket.
Az új kiadásban:
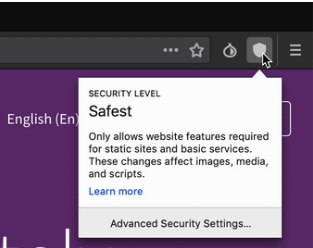
- A panel átalakítása és egyszerűsítenie kellett a védelmi szint kijelzőhöz való hozzáférést, amely átkerült a Torbutton menüjéből a fő panelre. A Torbutton gomb a panel jobb oldalára került. Alapértelmezés szerint a panelről eltávolították az HTTPS Everywhere és a NoScript bővítmények kijelzőit (ezek a panelbeállításokban visszaállíthatók).

A HTTPS Everywhere indicator has been removed because it does not provide useful information, and HTTPS redirection is always applied by default. The NoScript indicator has been removed because the browser allows switching between basic security levels, and the NoScript button often misleads with warnings arising from the settings accepted in the Tor Browser. The NoScript button also provides access to extensive settings, and changing parameters without detailed understanding may lead to privacy issues and non-compliance with the security level set in the Tor Browser. Control of JavaScript blocking for specific sites can be done through the additional permissions section in the address bar context menu (the 'i' button);
- The style has been adjusted and compatibility of the Tor Browser with the new Firefox design has been ensured, prepared as part of the project ''. The startup page 'about:tor' design has been changed and unified for all platforms;
- New Tor Browser logos have been introduced.

- The versions of browser components have been updated:
Firefox 60.7.0esr, Torbutton 2.1.8, HTTPS Everywhere 2019.5.6.1, OpenSSL 1.0.2r, Tor Launcher 0.2.18.3; - Builds are created with the flag '', applied to official Mozilla builds.
- The first stable release of the mobile version of Tor Browser for the Android platform has been prepared, built on the Firefox 60.7.0 codebase for Android, which only operates through the Tor network, blocking any attempts to establish a direct network connection. It includes the extensions HTTPS Everywhere and Tor Button. The Android version currently lags behind the desktop version in functionality but provides a nearly identical level of protection and privacy.
The mobile version in Google Play, but also as an APK package from the project website. Publication in the F-droid catalog is expected soon. It supports devices with Android version 4.1 or newer. Tor developers note that they do not intend to create a version of Tor Browser for iOS due to restrictions imposed by Apple and recommend the already available iOS browser , developed by the project .
The key differences between Tor Browser for Android and Firefox for Android:
- A kód blokkolása a mozgások nyomon követésére. Minden weboldal el van választva a keresztkérdésektől, és minden Cookie automatikusan törlésre kerül a munkamenet végén;
- Védelem a forgalomba való beavatkozás és a felhasználói aktivitás megfigyelése ellen. Minden külső világgal való interakció csak a Tor hálózaton keresztül zajlik, és ha a forgalmat elkapják a felhasználó és a szolgáltató között, az támadó csak azt láthatja, hogy a felhasználó Tor-t használ, de nem tudja meghatározni, hogy milyen weboldalakat nyit meg a felhasználó. A beavatkozás elleni védelem különösen aktuális, amikor néhány hazai mobil szolgáltató nem talál kivetni valót abban, hogy beleavatkozzon a titkosítatlan felhasználói HTTP forgalomba és saját widgetjeit) vagy reklám bannerjeit és );
- A látogatókra jellemző sajátosságok meghatározása és a felhasználók nyomon követése szempontjából védelmet nyújtó módszerek, azonosítási módszerek ("browser fingerprinting") révén. Minden Tor Browser felhasználó kívülről egyformán néz ki, és nem különböztethetők meg egymástól a közvetett azonosítás korszerű módszereivel.
Például, a Cookie-n és az API helyi tárolásán keresztül a felhasználó azonosítója mellett figyelembe vehető a felhasználóra jellemző telepített alkalmazások listája, , időzóna, támogatott MIME-típusok listája, képernyő paraméterei, a rendelkezésre álló betűtípusok listája, a canvas és WebGL használatával történő megjelenítés során, a fejlécekben található paraméterek, és , a billentyűzet, és ; - Többszintű titkosítás alkalmazása. A HTTPS forgalom védelme mellett a felhasználói forgalom a Tor-on átmenve legalább háromszoros titkosításon megy keresztül (többlépcsős titkosítási séma alkalmazásával, ahol a csomagokat egy sor réteg borítja, nyílt kulcsú titkosítással, ahol minden Tor-csomópont a feldolgozás során feltárja a következő réteget, és csak a következő átjárási szakaszt ismeri, míg csak az utolsó csomópont tudja meghatározni a célcímet);
- Hozzáférés blokkolt szolgáltatók által megtiltott erőforrásokhoz vagy központosítottan cenzúrázott weboldalakhoz. Az A Roskomsvoboda projektja szerint az Oroszországban jelenleg blokkolt webhelyek 97%-a jogtalanul van blokkolva (azonos alhálózatban találhatók a blokkolt forrásokkal). Például továbbra is blokkolva vannak a Digital Ocean 358 ezer IP-címe, az Amazon WS 25 ezer címe és a CloudFlare 59 ezer címe. A jogtalan blokkolás alá tartozik többek között nyílt projekt, beleértve a bugs.php.net, bugs.python.org, 7-zip.org, powerdns.com és midori-browser.org oldalakat.
Forrás: opennet.ru
