

A Google Corporation közzétette a „Mennyire hatékony a fiók alapvető higiénéje a lopások megelőzésére” című tanulmányt, amely arról szól, mit tehet a fiók tulajdonosa, hogy megakadályozza a rosszindulatú támadókat. Örömmel mutatjuk be ennek a kutatásnak a fordítását.
Sajnos a legkifejezőbb módszert, melyet a Google is alkalmaz, nem tartalmazta a jelentés. Ezt a módszert nekem kellett megírnom a végén.
Naponta védjük meg a felhasználókat több százezer fióktörési kísérlet ellen. automata botokból származik, amelyek hozzáféréssel rendelkeznek harmadik fél jelszótörő rendszereihez, de jelen vannak a phishing és célzott támadások is. Korábban beszéltünk arról, hogyan , mint például a telefonszám hozzáadása, segíthet biztonságban tartani magát, de most azt szeretnénk bizonyítani, hogy ez a gyakorlatban is működik.
A phishing támadás egy olyan kísérlet, amelynek célja, hogy a felhasználót megtévessze, hogy önként átadja a támadónak azokat az információkat, amelyek a törési folyamat során hasznosak lehetnek. Például egy legális alkalmazás felületének másolásával.
Az automatikus botok által végzett támadások tömeges fióktörési kísérletek, amelyek nem irányulnak konkrét felhasználókra. Általában nyilvános szoftverek segítségével hajtják végre, és még a felkészületlen „törők” számára is elérhetőek. A támadók semmit sem tudnak a konkrét felhasználók jellemzőiről - egyszerűen csak elindítják a programot, és „megfogják” az összes gyengén védett fiókot a környéken.
A célzott támadások konkrét fiókok feltörése, amelyek során minden egyes fiókról és tulajdonosáról további információkat gyűjtenek, lehetnek próbálkozások az adatforgalom lehallgatására és elemzésére, valamint bonyolultabb törési eszközök alkalmazására.
(Fordító megjegyzése)
Összefogtunk a New York-i Egyetem és a Kaliforniai Egyetem kutatóival, hogy kiderítsük, mennyire hatékony a fiókok alapvető higiénéje a „lopások” megelőzésében.
Az éves kutatás a és szerda este került bemutatásra egy szakértők, politikai döntéshozók és felhasználók részvételével zajló fórumon, amelynek címe .
Kutatásaink szerint a telefonszám egyszerű hozzáadása a Google-fiókjához akár 100%-kal blokkolhatja az automatikus botok támadásait, a tömeges phishing támadások 99%-át és a célzott támadások 66%-át, amelyek a nyomozásunk során történtek.
Google automatikus proaktív védelem a fiókeltérítés ellen
Automatikus proaktív védelmet valósítunk meg, hogy jobban megvédjük felhasználóinkat a fiókelérések ellen. Íme, hogyan működik ez: ha gyanús bejelentkezési kísérletet észlelünk (például új helyről vagy eszközről), további bizonyítékokat kérünk, hogy tényleg Ön van jelen. Ez a bizonyíték lehet az, hogy hozzáférése van egy megbízható telefonhoz, vagy válasz a kérdésre, amelyre csak Ön tudja a helyes választ.
Ha bejelentkezett a telefonjára vagy megadta a telefonszámát a fiókbeállításokban, ugyanolyan szintű védelmet tudunk biztosítani, mint a kétfaktoros hitelesítéssel. Megállapítottuk, hogy az SMS-ben az helyreállító telefonszámra küldött kód 100%-kal blokkolja az automatikus botokat, a tömeges phishing támadások 96%-át és a célzott támadások 76%-át. Az eszközön végzett művelet megerősítésére irányuló kérések, amelyek a SMS-nél biztonságosabb alternatívát jelentenek, 100%-kal tudták megakadályozni az automatikus botokat, a tömeges phishing támadások 99%-át és a célzott támadások 90%-át.
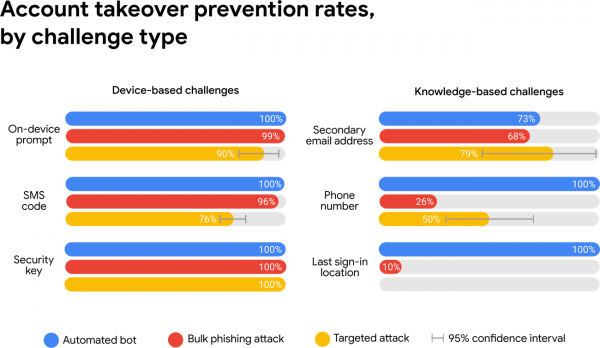
A védelem, amely bizonyos eszközök birtoklásán és bizonyos tények ismeretén alapul, segít megakadályozni az automatikus botokat, míg a bizonyos eszközök birtoklásán alapuló védelem a phishing és a célzott támadások ellen hatékony.
Ha a fiókjában nincs beállítva telefonszám, gyengébb, Önre vonatkozó tudásalapú védelmi módszerekhez kell folyamodnunk, például az utolsó bejelentkezési helye alapján. Ez jól működik a botok ellen, de a phishing elleni védelem szintje 10%-ra csökkenhet, míg a célzott támadások ellen a védelem gyakorlatilag hiányzik. Ennek oka, hogy a phishing oldalak és a célzott támadások elkövetői kényszeríthetnek arra, hogy felfedje bármilyen további információt, amelyet a Google kérhet a hitelesítéshez.
A védelmi megoldás előnyeit figyelembe véve érdemes lenne megkérdezni, miért nem követeljük meg, hogy minden bejelentkezésnél használják. A válasz abban rejlik, hogy ez további nehézségeket okozna a felhasználók számára (különösen a felkészületlenek számára — a fordító megj..) és növelné a fiók blokkolásának kockázatát. Kísérleteink során kiderült, hogy a felhasználók 38%-ának nem volt hozzáférése a telefonjához a fiók belépésekor. További 34% pedig nem emlékezett a tartalék e-mail címére.
Ha elveszítette hozzáférését a telefonjához, vagy nem tud belépni, mindig visszatérhet egy megbízható eszközhöz, amelyet korábban használt a fiókjához való hozzáféréshez.
Megértjük a "megbízásos hackertámadások" jelenségét
Ahol a legtöbb automatikus védelem blokkolja a botok és adathalász támadások többségét, ott a célzott támadások válnak egyre rombolóbbá. Folyamatos erőfeszítéseink során , folyamatosan új bűnözői csoportokat azonosítunk, akik "megbízásos kirablásért" átlagosan 750 dollárt kérnek egy fiók feltöréséért. Ezek a támadók gyakran adathalász e-mailekre támaszkodnak, amelyek családtagoknak, kollégáknak, állami tisztviselőknek vagy akár a Google-nak adják ki magukat. Ha a célpont az első adathalász kísérletnél nem adja meg a szükséges információkat, a következő támadások több héten keresztül folytatódnak.
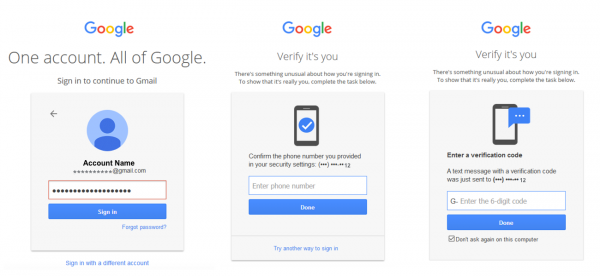
Egy példa az "ember a középen" phishing támadásra, amely valós időben ellenőrzi a jelszó helyességét. Ezután a támadók adathalász oldalon arra kérik a sértetteket, hogy adják meg az SMS-es hitelesítési kódokat a fiókjukhoz való hozzáférés érdekében.
Becsléseink szerint csupán egymillió felhasználóból egy személy van ilyen magas kockázatnak kitéve. A támadók nem véletlenszerű emberekre céloznak. Bár a kutatások azt mutatják, hogy automatikus védelmünk akár 66%-kal is késleltetheti, sőt meg is akadályozhatja a vizsgálatunk alatt álló célzott támadásokat, továbbra is javasoljuk, hogy a magas kockázatú felhasználók regisztráljanak a . Nyomozásunk során megfigyeltük, hogy azok a felhasználók, akik kizárólag biztonsági kulcsokat használnak (vagyis – a kétfaktoros hitelesítést a felhasználóknak küldött kódok segítségével – megjegyzés a fordítótól.), célzott phishing áldozataivá váltak.
Töltsön el egy kis időt a fiókjának védelmére.
Az autóban való utazás során biztonsági övet használ az élet és az egészség védelmére. És a mi biztosíthatja fiókjának biztonságát.
Kutatásaink szerint az egyik legegyszerűbb dolog, amit tehet a Google-fiókja védelme érdekében, hogy megadja a telefonszámát. Magas kockázatú felhasználók számára, mint például újságírók, közéleti aktivisták, üzleti vezetők és politikai kampánycsapatok, programunk segít a legmagasabb szintű biztonság biztosításában. A fiókját a harmadik fél szolgáltatásoktól (nem Google) is megvédheti jelszólopás ellen a .
érdekes, hogy a Google nem követi azokat a tanácsokat, amelyeket saját felhasználóinak ad. kétfaktoros hitelesítéshez. A cég képviselőinek beszámolója szerint a hardver tokenek használata óta egyetlen fiókeltulajdonítást sem regisztráltak. Hasonlítsa össze az ebben a jelentésben bemutatott számokkal. Így látható, hogy a hardver tokenek kétfaktoros hitelesítéshez az egyetlen megbízható módja a fiókok és az adatok (és bizonyos esetekben még a pénz) védelmének.
A Google-fiókok védelmére a FIDO U2F szabvány szerint készült tokeneket használnak, például . A Windows, Linux és MacOS operációs rendszerekben a kétfaktoros hitelesítéshez .
(Fordító megjegyzése)
Forrás: habr.com
