

Az internetes cenzúra egyre fontosabb problémává válik világszerte. Ez a "fegyverkezési verseny" fokozódásához vezet - a különböző országok állami szervei és magánvállalatok különféle tartalmak blokkolására törekednek, és harcolnak a korlátozások megkerülésének eszközeivel, míg a fejlesztők és kutatók hatékony cenzúraellenes eszközök létrehozására törekednek.
A Carnegie Mellon Egyetem, a Stanford Egyetem és a SRI International tudósai végeztek , amely során egy speciális szolgáltatást fejlesztettek ki a Tor használatának elrejtésére - az egyik legnépszerűbb eszköz a blokkok megkerülésére. Bemutatjuk önöknek a kutatók által végzett munkát.
Tor a blokkok ellen
A Tor lehetővé teszi a felhasználók anonimitását speciális relék használatával - azaz köztes szerverekkel a felhasználó és a kívánt webhely között. Általában a felhasználó és a webhely között több relé található, mindegyik csak egy kis mennyiségű adatot tud dekódolni az átadott csomagban - éppen elegendőt ahhoz, hogy megtudja a következő lépést a láncban, és oda küldje. Így még ha a láncba kártékony vagy cenzorok által vezérelt reléket is adunk, nem fogják tudni azonosítani sem a címzettet, sem a forgalom célpontját.
A Tor cenzúraellenes eszközként hatékonyan működik, azonban a cenzoroknak lehetőségük van a teljes blokkolására. Irán és Kína sikerrel hajtott végre blokkolási kampányokat. Ők azonosítani tudták a Tor-forgalmat a TLS-kézfogások és más jellemző Tor-tulajdonságok alapján.
Később a fejlesztőknek sikerült a rendszert a blokkolások megkerülésére adaptálni. A cenzorok HTTPS-kapcsolatok blokkolásával válaszoltak a sok webhelyre, beleértve a Tortut is. A projekt fejlesztői létrehozták az obfsproxy programot, amely további titkosítást biztosít a forgalom számára. Ez a verseny folyamatosan zajlik.
A kísérlet alapadatai
A kutatók úgy döntöttek, hogy kifejlesztenek egy olyan eszközt, amely lehetővé teszi a Tor használatának elrejtését, hogy még a teljesen blokkolt területeken is alkalmazható legyen.
- A kutatók a következő alapfeltevéseket állították fel:
- A cenzor felügyeli a hálózat elszigetelt, belső szegmenseit, amelyek kapcsolódnak a külső, cenzúrázatlan internethez.
- A blokkolásokért felelős hatóságok ellenőrzik a komplett hálózati infrastruktúrát a cenzúrázható szegmensen belül, de nem a végfelhasználók számítógépein lévő szoftvereket.
- A cenzor arra törekszik, hogy megakadályozza a felhasználók hozzáférését az általa nemkívánatosnak tartott anyagokhoz, amelyek feltételezhetően a hálózati kontrollált szegmensen kívüli szervereken találhatók.
- A szegmens peremén található routerek elemzik a nem titkosított adatokat a csomagokban, hogy blokkolják a nemkívánatos tartalmakat, és megakadályozzák a megfelelő csomagok behatolását a perem belsejébe.
- Minden Tor relay a peremén kívül helyezkedik el.
Hogyan működik ez
A Tor használatának elrejtésére a kutatók létrehozták a StegoTorus nevű eszközt. Ennek fő feladata a Tor automatizált protokollelemzéssel szembeni ellenállásának javítása. Az eszköz a kliens és az első relay között helyezkedik el, saját titkosítási protokollt és steganográfiai modulokat használ, hogy megnehezítse a Tor forgalom azonosítását.
Az első lépésben egy chopper nevű modul lép működésbe - ez a forgalmat változó hosszúságú blokkok sorozatává alakítja, amelyeket nem sorrendben továbbítanak.
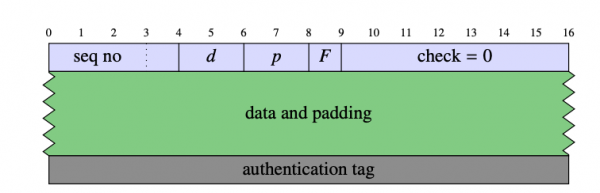
Az adatokat AES titkosítással, GCM módban titkosítják. A blokk fejlécében egy 32 bites sorozatszám, két hosszúságmező (d és p) található – ezek a megadott adatmennyiséget jelölik, egy speciális F mező és egy 56 bites ellenőrző mező, amelynek értéke nullának kell lennie. A blokk minimális hossza 32 byte, a maximális hossza pedig 217+32 byte. A hosszúságot a steganográfiai modulok szabályozzák.
A kapcsolat létrehozásakor az első néhány byte információ a handshake üzenet, amelyen keresztül a szerver megérti, hogy egy létező vagy új kapcsolatról van-e szó. Ha a kapcsolat egy új hivatkozásból származik, a szerver handshake üzenettel válaszol, és a kommunikáció résztvevői ebből nyerik ki a munkamenet kulcsokat. Ezen kívül a rendszerben működik egy rekeying mechanizmus - hasonló a munkamenet kulcsának kiosztásához, de a handshake üzenetek helyett blokkokat használ. Ez a mechanizmus megváltoztatja a sorozatszámot, de nem érinti a hivatkozás ID-ját.
Miután mindkét résztvevő elküldte és megkapta a fin blokkot, a kapcsolat lezárul. A replay-támadások vagy a blokkok késleltetése ellen mindkét félnek emlékeznie kell az ID-ra, ameddig a lezárás után megőrzi.
A beágyazott steganográfiai modul elrejti a Tor-forgalmat a p2p protokollba – hasonlóan a Skype működéséhez a védett VoIP kommunikációk során. A HTTP-steganográfiai modul szimulálja a titkosítatlan HTTP-forgalmat. A rendszer mimikriálja a valódi felhasználót egy átlagos böngészővel.
Támadásokkal szembeni ellenállás
Annak érdekében, hogy ellenőrizzék, mennyire növeli a javasolt módszer a Tor hatékonyságát, a kutatók kétféle támadást fejlesztettek ki.
Az első középpontjában Tor áramlatok TCP áramlatokból való kiemelése áll a Tor protokoll alapvető jellemzői alapján – ezt a módszert használták Kína hatóságainak rendszerének blokkolására. A második támadás a már ismert Tor áramlatok vizsgálatára irányul, hogy információt nyerjen arról, milyen webhelyeket látogatott meg a felhasználó.
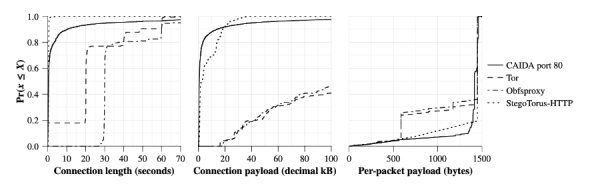
A kutatók megerősítették az első típusú támadás hatékonyságát a 'vanilla Tor' ellen – ehhez a legtöbb, a legjobb 10 Alexa.com weboldal látogatását gyűjtötték össze húsz alkalommal a hagyományos Tor-on, obfsproxy-n és a StegoTorus-on HTTP-steganográfiai modullal. Összehasonlítási referenciaként a CAIDA adatgyűjteményt használták, amely a 80-as portra vonatkozó adatokat tartalmaz – valószínűleg ezek mind HTTP-kapcsolatok.
A kísérlet arra mutatott rá, hogy a hagyományos Tor viszonylag könnyen kiszámítható. A Tor protokoll túl specifikus, és számos jellemzője könnyen azonosítható – például, ha használják, a TCP kapcsolatok 20-30 másodpercig tartanak. Az Obfsproxy eszköz szintén szinte semmilyen módon nem rejti el ezeket a nyilvánvaló jelenségeket. A StegoTorus viszont olyan forgalmat generál, amely sokkal inkább hasonlít a CAIDA referenciaértékhez.
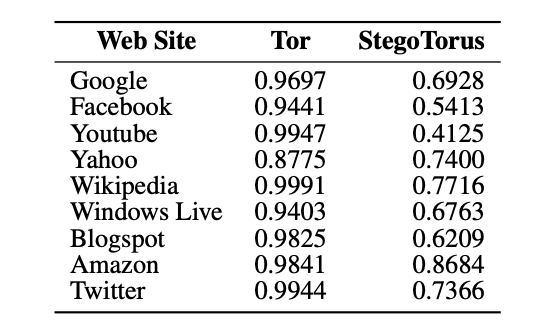
A látogatott weboldalak kiszámításával kapcsolatos támadás esetén a kutatók összehasonlították a 'vanilla Tor' és a StegoTorus által nyújtott adatok feltárásának valószínűségét. Az értékeléshez az AUC skálát használták. (Terület a görbe alatt). Az elemzés eredményei azt mutatták, hogy a hagyományos Tor esetén, további védelem nélkül, a weboldalak látogatásáról szóló adatok feltárásának valószínűsége jelentősen magasabb.
Zárás
A hatalom által bevezetett internetes cenzúrával szembeni harc története, valamint a blokkolás megkerülésére szolgáló rendszerek fejlesztői azt mutatja, hogy csak komplex védelmi intézkedések lehetnek hatékonyak. Egyetlen eszköz használata nem biztosítja a szükséges adatokhoz való hozzáférést, és azt sem, hogy a blokkolás megkerülésének információi ne váljanak ismertté a cenzorok számára.
Ezért bármilyen adatvédelmi és tartalomhoz való hozzáférést biztosító eszköz használatakor fontos, hogy ne feledkezzünk meg arról, hogy nincsenek tökéletes megoldások, és lehetőség szerint különböző módszerek kombinálása szükséges a legnagyobb hatékonyság elérése érdekében.
Hasznos linkek és anyagok a :
Forrás: habr.com
