

Cél
VPN Tunnel létrehozása szükséges két eszköz között, mint például Mikrotik és Juniper SRX sorozat.
Mit tudunk?
A Mikrotik wiki oldalán választottuk ki a mikrotikos eszközök közül azt a modellt, amely képes támogatni az IPSec hardveres titkosítást. Véleményünk szerint ez egy elég kompakt és megfizethető választás, nevezetesen a Mikrotik hEXS.
USB modem a legközelebbi mobil operátor boltjában lett vásárolva, modellje Huawei E3370. Semmilyen művelet a szolgáltatótól való leválasztásra nem történt. Minden gyári és az operátor által lett előtelepítve.
A központi router a Juniper SRX240H az alapban.
Mi valósult meg?
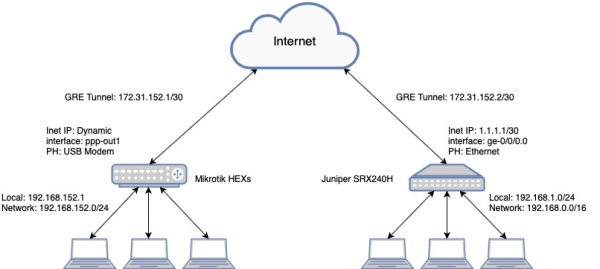
Sikerült megvalósítani egy működési sémát, amely lehetővé teszi az IPsec kapcsolat létrehozását mobil operátoron keresztül, statikus cím nélkül, a modem segítségével, amelybe GRE Tunnel van beágyazva.
Ez a csatlakozási séma USB modemeken működik a Beeline és a Megafon esetében.
A konfiguráció a következő:
A Juniper SRX240H az alapban.
Helyi cím: 192.168.1.1/24
Külső cím: 1.1.1.1/30
GW: 1.1.1.2
Távoli pont
Mikrotik hEX S
Helyi cím: 192.168.152.1/24
Külső cím: Dinamikus
Egy kis diagram a működés megértéséhez:
Juniper SRX240 konfiguráció:
JUNOS szoftververzió [12.1X46-D82]
Juniper konfiguráció
interfaces {
    ge-0/0/0 {
        description Internet-1;
        unit 0 {
            family inet {
                address 1.1.1.1/30;
            }
        }
    }
    gr-0/0/0 {
        unit 1 {
            description GRE-Tunnel;
            tunnel {
                source 172.31.152.2;
                destination 172.31.152.1;
            }
            family inet;
            vlan {
                unit 0 {
                    family inet {
                        address 192.168.1.1/24;
                    }
                }
            }
        }
    }
    st0 {
        unit 5 {
            description "Area - 192.168.152.0/24";
            family inet {
                mtu 1400;
            }
        }
    }
}
routing-options {
    static {
        route 0.0.0.0/0 next-hop 1.1.1.2;
        route 192.168.152.0/24 next-hop gr-0/0/0.1;
        route 172.31.152.0/30 next-hop st0.5;
    }
    router-id 192.168.1.1;
}
security {
    ike {
        traceoptions {
            file vpn.log size 256k files 5;
            flag all;
        }
        policy ike-gretunnel {
            mode aggressive;
            description area-192.168.152.0;
            proposal-set standard;
            pre-shared-key ascii-text "mysecret"; ## SECRET-DATA
        }
        gateway gw-gretunnel {
            ike-policy ike-gretunnel;
            dynamic inet 172.31.152.1;
            external-interface ge-0/0/0.0;
            version v2-only;
        }
    ipsec {
        }
        policy vpn-policy0 {
            perfect-forward-secrecy {
                keys group2;
            }
            proposal-set standard;
        }
        vpn vpn-gretunnel {
            bind-interface st0.5;
            df-bit copy;
            vpn-monitor {
                optimized;
                source-interface st0.5;
                destination-ip 172.31.152.1;
            }
            ike {
                gateway gw-gretunnel;
                no-anti-replay;
                ipsec-policy vpn-policy0;
                install-interval 10;
            }
            establish-tunnels immediately;
        }
    }
    policies {
        from-zone vpn to-zone vpn {
            policy st-vpn-vpn {
                match {
                    source-address any;
                    destination-address any;
                    application any;
                }
                then {
                    permit;
                    log {
                        session-init;
                        session-close;
                    }
                    count;
                }
            }
        }
        from-zone trust to-zone vpn {
            policy st-trust-to-vpn {
                match {
                    source-address any;
                    destination-address any;
                    application any;
                }
                then {
                    permit;
                    log {
                        session-init;
                        session-close;
                    }
                    count;
                }
            }
        }
        from-zone vpn to-zone trust {
            policy st-vpn-to-trust {
                match {
                    source-address any;
                    destination-address any;
                    application any;
                }
                then {
                    permit;
                    log {
                        session-init;
                        session-close;
                    }
                    count;
                }
            }
        }
    }
    zones {
        security-zone trust {
            vlan.0 {
                host-inbound-traffic {
                    system-services {
                        all;
                    }
                    protocols {
                        all;
                    }
                }
            }
        }
        security-zone vpn {
            interfaces {
                st0.5 {
                    host-inbound-traffic {
                        protocols {
                            ospf;
                        }
                    }
                }
                gr-0/0/0.1 {
                    host-inbound-traffic {
                        system-services {
                            all;
                        }
                        protocols {
                            all;
                        }
                    }
                }
            }
        }
        security-zone untrust {
            interfaces {
                ge-0/0/0.0 {
                    host-inbound-traffic {
                        system-services {
                            ping;
                            ssh;
                            ike;
                        }
                    }
                }
            }
        }
    }
    vlans {
        vlan-local {
            vlan-id 5;
            l3-interface vlan.1;
        }
    }
}
Mikrotik hEX S konfiguráció:
RouterOS verzió [6.44.3]
Mikrotik konfiguráció
/ip address
add address=172.31.152.1/24 comment=GRE-Tunnel interface=gre-srx network=172.31.152.0
add address=192.168.152.1/24 comment=Local-Area interface=bridge network=192.168.152.0

/interface gre
add comment=GRE-Tunnel-SRX-HQ !keepalive local-address=172.31.152.1 name=gre-srx remote-address=172.31.152.2

/ip ipsec policy group
add name=srx-gre

/ip ipsec profile
add dh-group=modp1024 dpd-interval=10s name=profile1

/ip ipsec peer
add address=1.1.1.1/32 comment=GRE-SRX exchange-mode=aggressive local-address=172.31.152.1 name=peer2 profile=profile1

/ip ipsec proposal
set [ find default=yes ] enc-algorithms=aes-256-cbc,aes-128-cbc,3des
add enc-algorithms=aes-128-cbc,3des name=proposal1

/ip route
add distance=10 dst-address=192.168.0.0/16 gateway=gre-srx

/ip ipsec identity
add comment=IPSec-GRE my-id=address:172.31.152.1 peer=peer2 policy-template-group=srx-gre secret=mysecret

/ip ipsec policy
set 0 disabled=yes
add dst-address=0.0.0.0/0 proposal=proposal1 sa-dst-address=1.1.1.1 sa-src-address=172.31.152.1 src-address=172.31.152.0/30 tunnel=yes

/ip address
add address=172.31.152.1/24 comment=GRE-Tunnel interface=gre-srx network=172.31.152.0
add address=192.168.152.1/24 comment=Local-Area interface=bridge network=192.168.152.0
Eredmény:
Juniper SRX oldaláról
netscreen@srx240> ping 192.168.152.1
PING 192.168.152.1 (192.168.152.1): 56 adatbájt
64 bájt a 192.168.152.1-től: icmp_seq=0 ttl=64 idő=29.290 ms
64 bájt a 192.168.152.1-től: icmp_seq=1 ttl=64 idő=28.126 ms
64 bájt a 192.168.152.1-től: icmp_seq=2 ttl=64 idő=26.775 ms
64 bájt a 192.168.152.1-től: icmp_seq=3 ttl=64 idő=25.401 ms
^C
--- 192.168.152.1 ping statisztikái ---
4 csomag küldve, 4 csomag érkezett, 0% csomagveszteség
körutazás min/átlag/max/szórás = 25.401/27.398/29.290/1.457 ms
Mikrotik oldaláról
net[admin@GW-LTE-] > ping 192.168.1.1
  SEQ HOST                                     MÉRET TTL IDŐ  ÁLLAPOT
    0 192.168.1.1                                56  64 34ms
    1 192.168.1.1                                56  64 40ms
    2 192.168.1.1                                56  64 37ms
    3 192.168.1.1                                56  64 40ms
    4 192.168.1.1                                56  64 51ms
    küldve=5 érkezett=5 csomag-veszteség=0% min-rtt=34ms avg-rtt=40ms max-rtt=51ms
Következtetések
A végzett munka után stabil kapcsolatot kaptunk VPN Tunnel, a távoli hálózatból minden, Juniper mögött található hálózat elérhető számunkra, és viszont.
Nem ajánlom az IKE2 használatát ebben a rendszerben, mert előfordult, hogy az eszközök újraindítása után az IPSec nem állt helyre.
Forrás: habr.com
