

A város utcáin álló, pénzzel teli fém dobozok nem vonzhatják másokat, mint a gyors meggazdagodás kedvelőit. Ha korábban a bankautomaták kiürítéséhez tisztán fizikai módszereket használtak, manapság egyre rafináltabb trükkök jöttek elő, amelyek a számítógépekhez köthetők. A jelenleg legaktuálisabb módszer a „fekete doboz”, amelyben egy lapka számítógép található. Ebben a cikkben arról fogunk beszélni, hogyan működik ez.
A Nemzetközi Bankautomata Gyártók Szövetségének (ATMIA) vezetője A „fekete dobozok” a bankautomaták legveszélyesebb fenyegetésének számítanak.
A tipikus bankautomata kész, elektromechanikus komponensek halmazából áll, amelyeket egy házba helyeznek el. A bankautomata gyártói kész szüneteltetők, kártyaolvasók és egyéb, harmadik felek által kifejlesztett komponensekből építik fel a fém alkotásaikat. Ez egy felnőtteknek szóló LEGO készlet. Az elkészített komponenseket a bankautomata házában helyezik el, amely általában két rekeszből áll: a felső rekeszből („iroda” vagy „szolgáltatási zóna”) és az alsó rekeszből (páncélszekrény). Minden elektromechanikus komponens USB és COM portokon keresztül csatlakozik a rendszerblokhoz, amely ebben az esetben gazdagént működik. A régi bankautomata modelleken SDC-buszos csatlakozások is előfordulhatnak.
A bankautomata kártyacsalás evolúciója
A bankautomatákban rejlő hatalmas összegek egyértelműen vonzzák a csalókat. Először a csalók csak a bankautomaták védelmének durva fizikai hiányosságait használták ki – skimmereket és shimmerket alkalmaztak az adatok eltérítésére a mágneses csíkokról; hamis PIN-padokat és kamerákat a PIN-kódok megfigyelésére; és még hamis bankautomatákat is.
Ezután, amikor a bankautomaták egységes szoftverekkel kezdtek el működni, amelyek egyes szabványok szerint, mint például az XFS (eXtensions for Financial Services) működtek, a csalók számítógépes vírusokkal kezdték támadni a bankautomatákat.
Ezek között szerepelnek a Trojan.Skimmer, Backdoor.Win32.Skimer, Ploutus, ATMii és más számos névvel vagy név nélküli kártevő, amelyeket a csalók a bankautomata gazdagépre ültetnek, akár bootolható flash-drive-on, akár TCP-porton keresztüli távoli vezérléssel.
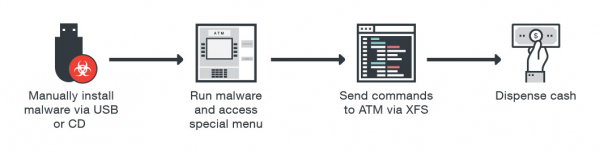
Az ATM fertőzés folyamata
Az XFS-alrendszer elfoglalásával a malware parancsokat adhat a bankjegykiadó készüléknek, engedélyezés nélkül. Vagy utasításokat küldhet a kártyaolvasónak: olvasni/írni tudja a bankkártya mágnescsíkját, sőt még a kártya EMV-chipjén tárolt tranzakciós történetet is kinyerheti. Külön figyelmet érdemel az EPP (Encrypting PIN Pad; titkosított PIN-pad). Úgy tartják, hogy a rajta beírt PIN-kód nem lehet lehallgatni. Azonban az XFS lehetővé teszi az EPP-pad két üzemmódban való használatát: 1) nyitott üzemmód (különböző számadatok, például a készpénzfelvétel összegének megadására); 2) biztonságos üzemmód (ebbe az EPP átvált, amikor be kell írni a PIN-kódot vagy a titkosító kulcsot). Az XFS ezen sajátossága lehetővé teszi a kártyázó számára a MiTM támadást: lehallgathatja a biztonságos üzemmód aktiválására vonatkozó parancsot, amelyet a gazdagépről küldenek az EPP-nek, majd közölheti az EPP PAD-dal, hogy a munkát nyitott üzemmódban kell folytatni. Erre a jelzésre az EPP a billentyűleütéseket nyílt szövegben küldi el.
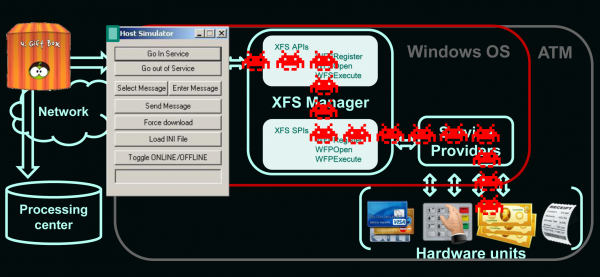
A „fekete doboz” működési elve
Az utóbbi években, A Group IB, 2016-ban több mint 10 európai országban, az ATM-ek távoli támadásnak voltak kitéve. Támadás az ATM-re távoli hozzáféréssel
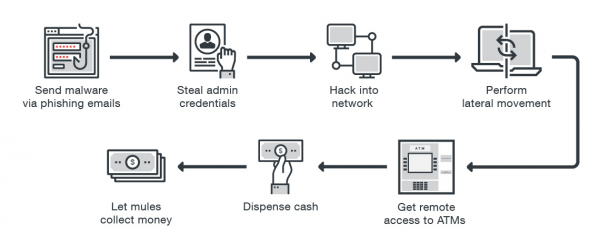
Az antivírusok, a firmware frissítések blokkolása, az USB-portok lezárása és a merevlemez titkosítása – bizonyos mértékig védik az ATM-et a kártyázók vírusos támadásaitól. De mi van, ha a kártyázó nem a hostot támadja, hanem közvetlenül a perifériához kapcsolódik (RS232 vagy USB-n keresztül) – a kártyaolvasóhoz, a PIN-padhoz vagy a készpénzeszközhöz?
Első találkozás a „fekete dobozzal”
A mai technikailag felkészült kártyázók
így járnak el , a készpénz automatákból pénzlopásra használt úgynevezett „fekete dobozok” – speciálisan programozott egyetlen lapkából álló mikroszámítógépek, hasonlóan a Raspberry Pi-hez. A „fekete dobozok” varázslatos (a bankárok szempontjából) módon teljes mértékben kiürítik az automatákat. A bankárgyilkosok közvetlenül csatlakoztatják varázslatos eszközüket a bankjegykibocsátóhoz; hogy megszerezzék az összes elérhető pénzt. Ez a támadás megkerüli az automatán futó összes szoftveres védelmet (víruskereső, integritás-ellenőrzés, teljes lemeztitkosítás stb.).
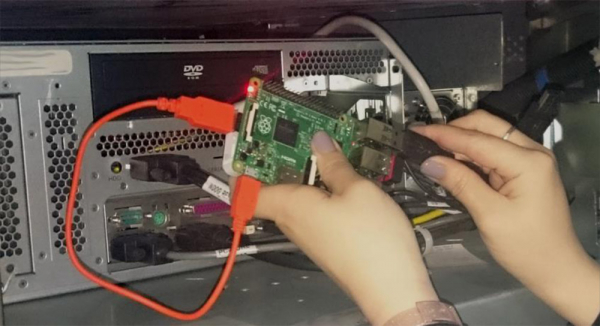
Raspberry Pi alapú „fekete doboz”
A legnagyobb készpénzautomata gyártók és a kormányzati titkos szolgálatok, amelyek szembesültek néhány „fekete doboz” megvalósítással, , hogy ezek az ügyes számítógépek arra ösztönzik az automatákat, hogy ledobják az összes elérhető készpénzt; 40 bankjegyet 20 másodpercenként. A titkos szolgálatok figyelmeztetnek arra is, hogy a bankárgyilkosok gyakran a gyógyszertárakban, bevásárló központokban található automatákra céloznak; és onnan, ahol az autósok „útközben” használják az automatákat.
Eközben, hogy ne tűnjenek fel a kamerák előtt, a legóvatosabb bankárgyilkosok valamilyen nem túl értékes partner segítségét kérik, akit „mulinak” neveznek. Annak érdekében, hogy a „fekete dobozt” ne tudja magának megszerezni, . A „fekete dobozból” eltávolítják a kulcsfontosságú funkciókat, és csatlakoztatnak hozzá egy okostelefont, amelyet a „levágott” „fekete doboz” távoli vezérlésére használnak, IP protokollon keresztül.
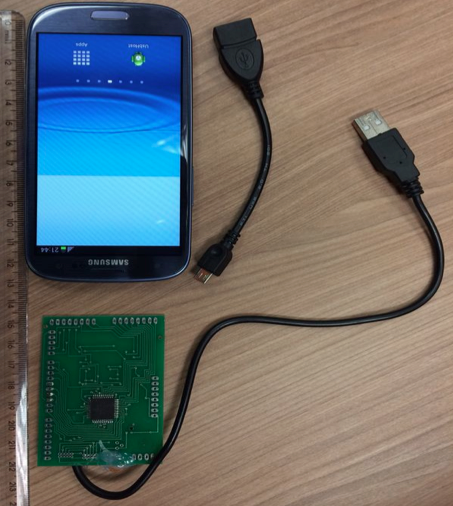
A „fekete doboz” módosítása, távoli hozzáféréssel aktiválva
Hogyan néz ki ez a bankárok szempontjából? A biztonsági kamerák felvételein körülbelül a következő történik: egy személy kinyitja a felső rekeszt (szolgáltatási zóna), csatlakoztatja a bankautomatához a „varázsdo-bozzt”, bezárja a felső rekeszt, és elhagyja a helyszínt. Néhány idő múlva néhány, látszólag átlagos ügyfél közelít a bankautomatához, és hatalmas pénzösszegeket vesz fel. Ezután a bankárgyilkos visszatér, és eltávolítja a bankautomatából a kis varázseszközét. A bankautomatát célzó „fekete doboz” támadásának tényét általában csak néhány nap múlva fedezik fel: amikor a kiürített széf és a készpénzfelvételi napló – nem egyezik meg. Ennek eredményeként a bank alkalmazottainak csak annyit kell tenniük, hogy .
A bankautomata kommunikációk elemzése
Ahogy már említettük, a rendszerblokknak és a perifériás eszközöknek az USB, RS232 vagy SDC interfészen keresztül történik a kapcsolata. A kártyaolvasó közvetlenül csatlakozik a perifériás eszköz portjához, és parancsokat küld neki – a host érintése nélkül. Ez meglehetősen egyszerű, mivel a szabványos interfészek nem igényelnek speciális meghajtókat. A proprietárius protokollok, amelyeken a periféria és a host kommunikál, nem igényelnek hitelesítést (hiszen az eszköz a megbízható zónán belül található); és ezért ezek az elképzelhetően védtelen protokollok, amelyeken a periféria és a host kommunikál – könnyen lehallgathatók és könnyen támadhatók.
Így a kártyaolvasók szoftveres vagy hardveres forgalomelemzőt használhatnak, közvetlenül csatlakoztatva azt egy adott perifériás eszköz portjához (például egy kártyaolvasóhoz) – az átvitt adatok gyűjtésére. A forgalomelemző használatával a kártyaolvasó minden technikai részletet megismer a bankautomata működéséről, beleértve a periféria nem dokumentált funkcióit (például a perifériás eszköz firmware-jének módosításának funkcióját). Ennek eredményeként a kártyaolvasó teljes ellenőrzést kap a bankautomata felett. Ezen kívül a forgalomelemző jelenlétét meglehetősen nehéz felfedezni.
A készpénzkiadó eszköz közvetlen irányítása azt jelenti, hogy a bankautomata kazettái – kiüríthetők anélkül, hogy bármilyen bejegyzés történne a logokban, amelyeket a hoston telepített szoftver általában rögzít. Azok számára, akik nem ismerik a bankautomata szoftver-hardware architektúráját, ez valóban varázslatnak tűnhet.
Honnan származnak a „fekete dobozok”?
A bankautomata gyártói és alvállalkozói diagnosztikai segédprogramokat fejlesztenek a bankautomata hardverének tesztelésére – beleértve a pénzkivonásokért felelős elektromechanikát. Az ilyen segédprogramok között található: , . Az alábbi ábrán további diagnosztikai segédprogramokat mutatunk be.
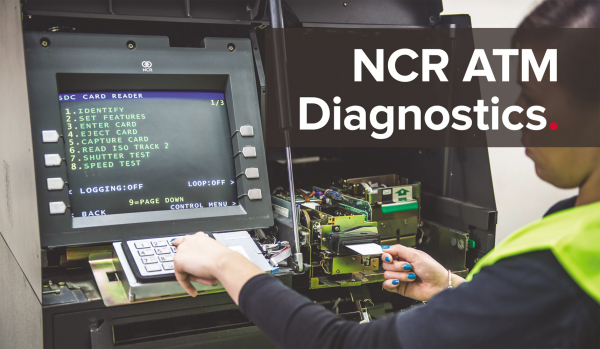
ATMDesk vezérlőpult
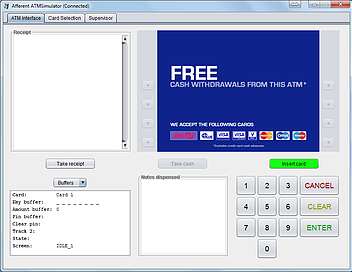
RapidFire ATM XFS vezérlőpult
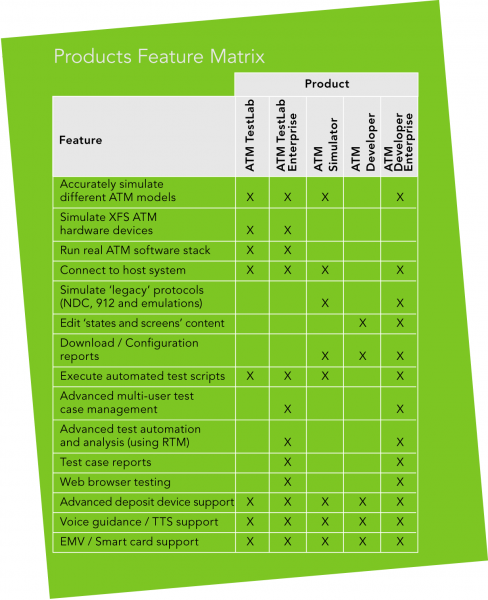
Több diagnosztikai segédprogram összehasonlító jellemzői
Az ilyen segédprogramokhoz való hozzáférést általában személyre szabott tokenek korlátozzák; és csak akkor működnek, ha a bankautomata széf ajtaja nyitva van. Azonban, ha néhány byte-ot egyszerűen kicserélünk a segédprogram bináris kódjában, a kártyaolvasók A „készpénzfelvétel” tesztelése – a programgyártó által előírt ellenőrzések megkerülése érdekében. A kártyákat módosított programok telepítésére használják a laptopjukra vagy az egyes lapkás mikro számítógépükre, amelyeket közvetlenül a bankjegykiadóhoz csatlakoztatnak, hogy jogosulatlanul készpénzt vonjanak ki.
„Utolsó mérföld” és hamis feldolgozó központ
Közvetlen kapcsolat a perifériával, anélkül, hogy kommunikálnánk a hoszttal – ez csak az egyik hatékony kártyázási technika. Más technikák arra építenek, hogy széles választékban találkozhatunk hálózati interfészekkel, amelyeken keresztül az ATM kapcsolódik a külső világhoz. Az X.25-től az Ethernetig és a mobiltelefon kapcsolatokig. Számos ATM azonosítható és lokalizálható a Shodan szolgáltatással (a használatának legnagyobb rövidített útmutatóját találja ), – későbbi támadások keretében, amely kihasználja a biztonsági konfigurációk sebezhetőségét, az adminisztrátor hanyagságát és a különböző banki részlegek közötti sebezhető kommunikációt.
A bankautomata és a feldolgozó központ közötti „utolsó mérföld” telekommunikáció különböző technológiákat foglal magában, amelyek potenciális belépési pontként szolgálhatnak a kártyázók számára. A kapcsolat létrejöhet vezetékes (telefonvonal vagy Ethernet) vagy vezeték nélküli (Wi-Fi, mobil: CDMA, GSM, UMTS, LTE) módszereken is. A biztonsági mechanizmusok között szerepelhetnek: 1) hardveres vagy szoftveres eszközök a VPN támogatásához (akár standard, az operációs rendszerbe integrált, akár harmadik felek által készített); 2) SSL/TLS (akár speciális egyes ATM modellekhez, akár harmadik felek által); 3) titkosítás; 4) üzenetellenőrzés.
csak akkor szükséges, ha frissített Python kötéseket szeretne létrehozni. A legtöbb felhasználónak erre nincs szüksége (legalábbis addig, amíg nem kezdik el módosítani az ns-3-at), így ezeket a figyelmeztetéseket egyelőre biztonságosan figyelmen kívül hagyhatja. , hogy a bankok számára az említett technológiák nagyon bonyolultnak tűnnek, ezért nem fárasztják magukat külön hálózati védelem biztosításával; vagy hibákkal valósítják meg. Legjobb esetben az ATM VPN kiszolgálóval létesít kapcsolatot, és a privát hálózaton belül kapcsolódik a feldolgozó központhoz. Ezen kívül, még ha a bankok meg is valósítják a fent említett védelmi mechanizmusokat, a kártyázónak már vannak hatékony támadási módszerei ezek ellen. Így még ha a biztonság megfelel a PCI DSS szabványnak, az ATM-ek még mindig sebezhetőek maradnak.
A PCI DSS requirement is that all sensitive data transmitted over public networks must be encrypted. Indeed, we have networks that were initially designed to have data fully encrypted! This leads to the temptation to claim: 'Our data is encrypted because we use Wi-Fi and GSM.' However, many of these networks do not provide adequate protection. Cellular networks of all generations have long been hacked, definitively and irrevocably. There are even providers that offer devices for intercepting the data transmitted through them.
Therefore, either in insecure communication or in a 'private' network, where each ATM broadcasts about itself to other ATMs, a MiTM attack 'fake processing center' can be initiated, which will lead to the carder taking control over the data streams transmitted between the ATM and the processing center.
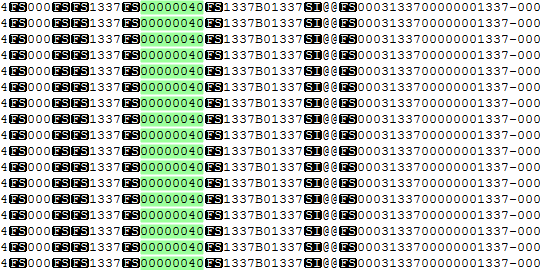
are potentially affecting thousands of ATMs. On the way to the legitimate processing center, the carder inserts their fake one. This fake processing center commands the ATM to dispense banknotes. Meanwhile, the carder configures their processing center so that the cash dispensing occurs regardless of which card is inserted into the ATM – even if it is expired or has a zero balance. The only requirement is that the fake processing center 'recognizes' it. The fake processing center can either be a homemade imitation or a simulator initially designed for debugging network settings (another gift from the 'manufacturer' to carders).
In the next figure Dump of commands from the fake processing center
The iron boxes with money standing on the streets of the city cannot help but attract the attention of quick profit seekers.
Forrás: habr.com
