

Számos IT-rendszerben a jelszavak időszakos megváltoztatásának kötelező szabálya érvényesül. Ez valószínűleg a biztonsági rendszerek leggyűlöletesebb és legfeleslegesebb követelménye. Egyes felhasználók trükköként egyszerűen csak a számjegyet változtatják meg a végén.
Ez a gyakorlat sok kellemetlenséget okozott. Az embereknek azonban el kellett viselniük, hiszen ez a biztonság érdekében. Most ez a tanács teljesen elavult. 2019 májusában még a Microsoft is végre eltávolította a jelszavak időszakos megváltoztatására vonatkozó követelményeket a Windows 10 személyi és szerver verziók alapvető biztonsági követelményeiből: itt van a Windows 10 v 1903-as verzió módosításainak listájával (figyeljen a mondatra A jelszó lejárati politikák eltávolítása, amelyek az időszakos jelszóváltozásokat követelik meg). Maguk a szabályok és a rendszerpolitikai Windows 10 Version 1903 és Windows Server 2019 biztonsági alapvonal a Microsoft Security Compliance Toolkit 1.0 csomag részeként kerültek be. .
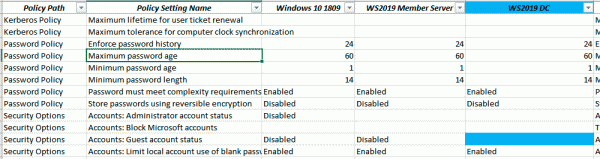
A Windows 10 v1809 alapvető biztonsági politikáinak listájának részlete, és a 1903-as verzióbeli változtatások, ahol a jelszavak érvényességi időszakára vonatkozó politikák már nem alkalmazandók. Mellesleg, az új verzióban alapértelmezés szerint a rendszergazda és a vendégfiókok is eltörlésre kerülnek.
A Microsoft érthetően elmagyarázza a blogjában, hogy miért mondtak le a kötelező jelszóváltoztatás szabályáról: "A jelszó időszakos lejárata csupán annak valószínűségétől véd, hogy a jelszót (vagy a hash-t) ellopják a lejáratának ideje alatt, és azt jogosulatlan személy használja fel. Ha a jelszó nem lett ellopva, nincs értelme azt megváltoztatni. Ha pedig bizonyítékokat talál, amelyek arra utalnak, hogy a jelszó ellopásra került, nyilvánvalóan azonnal cselekedni szeretne, nem pedig megvárni a lejáratot, hogy orvosolhassa a problémát."
A Microsoft népszerűen magyarázza el a blogján, miért mondtak le a kötelező jelszócsere szabályáról: „A jelszavak időszakos lejárata csupán egy védelmet jelent annak lehetősége ellen, hogy a jelszót (vagy annak hash-ét) ellopják a lejárati időszak alatt, és azt jogosulatlan személy használja. Ha a jelszó nem lett ellopva, nincs értelme megváltoztatni. Ha pedig bizonyítékot nyer arról, hogy a jelszó ellopásra került, nyilvánvalóan azonnal lépéseket akar tenni, nem várva a lejárat idejére, hogy orvosolhassa a problémát.”
A Microsoft elmagyarázza, hogy a mai körülmények között helytelen a jelszólopás ellen így védekezni: „Ha tudjuk, hogy a jelszó valószínűleg ellopják, mennyi nap számít elfogadható időszaknak, hogy megengedjük a tolvajnak, hogy használja ezt az ellopott jelszót? Az alapértelmezett érték 42 nap. Nem tűnik ez nevetségesen hosszú időnek? Valóban, ez nagyon hosszú, és mégis a jelenlegi alapértékünk 60 napra van beállítva — korábban 90 napra — mert a gyakori lejárati idő kényszerítése saját problémákat hoz létre. És ha a jelszót nem feltétlenül fogják ellopni, akkor ezekkel a problémákkal anélkül kell megküzdenie, hogy bármilyen előnot megnyernénk. Továbbá, ha a felhasználói hajlandók a jelszóért édességre váltani, akkor semmilyen jelszólehívási politika nem segít.
Alternatíva
A Microsoft azt írja, hogy alapvető biztonsági politikái olyan jól kezelt, biztonságra ügyelő vállalatok használatára vonatkoznak. Ezeket auditorok számára is útmutatásként szánták. Ha egy ilyen szervezet bevezette a tiltottnak számító jelszavak listáit, a többfaktoros hitelesítést, a jelszavak brute force támadásainak és az anomális bejelentkezési kísérletek észlelését, szükséges a jelszó időszakos lejárata? És ha nem vezették be a modern védelmi eszközöket, segítene-e nekik a jelszó lejárati ideje?
A Microsoft logikája meglepően meggyőző. Két lehetőségünk van:
- A vállalat modern védelmi intézkedéseket vezetett be.
- Cég nem modern védelmi intézkedéseket vezetett be.
Az első esetben a jelszó időszakos megváltoztatása nem ad további előnyöket.
A második esetben a jelszó időszakos megváltoztatása haszontalan.
Tehát a jelszó lejárata helyett először is a többfaktoros hitelesítést. További védelmi intézkedések a fentiekben vannak felsorolva: a tiltottnak számító jelszavak listái, brute force és más anomális bejelentkezési kísérletek észlelése.
«A jelszó időszakos lejárata egy régi és elavult védelmi intézkedés.— összegzi a Microsoft, — és nem gondoljuk, hogy a mi alapvédelmi szintünknek bármilyen konkrét értéket kellene alkalmaznia. Azáltal, hogy ezt eltávolítják az alap szintünkről, a szervezetek választhatják azt, ami a legjobban megfelel a várható igényeiknek, anélkül, hogy ellentétesek lennének ajánlásainkkal.
Következtetés
Ha egy cég ma arra kényszeríti a felhasználókat, hogy időnként változtassanak jelszót, mit gondolhat egy külső megfigyelő?
- Adott: a cég elavult védelmi mechanizmust használ.
- Feltételezés: a cég nem vezetett be modern védelmi mechanizmusokat.
- Következtetés: ezek a jelszavak könnyebben elérhetők és felhasználhatók.
Ezért a jelszavak időszakos megváltoztatása vonzóbb célponttá teszi a céget a támadók számára.
Forrás: habr.com
