

Mindenkinek szia!
Ma ma arról szeretnék beszélni, hogy milyen felhőalapú megoldást kínál a Qualys Vulnerability Management a sebezhetőségek keresésére és elemzésére, amelyre az egyik szolgáltatásunk épül. .
Az alábbiakban bemutatom, hogyan zajlik magának a szkennelésnek a folyamata, és milyen információkat lehet kapni a sebezhetőségekről az eredmények alapján.
Mit lehet szkennelni
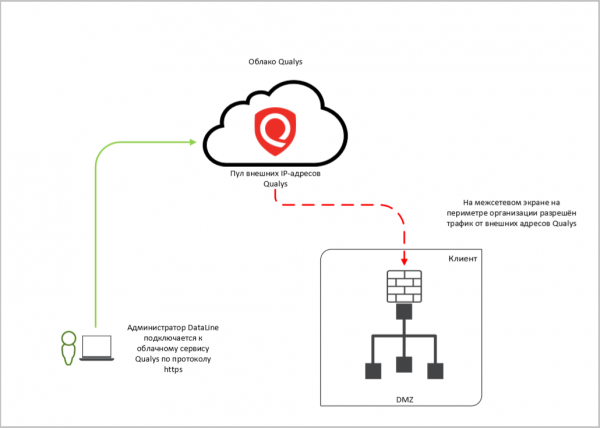
Külső szolgáltatások. A külső hálózatra kimenő szolgáltatások szkenneléséhez az ügyfél megadja az IP-címeket és a hitelesítő adatokat (ha szükséges a hitelesítéssel történő szkennelés). A Qualys felhő segítségével szkenneljük a szolgáltatásokat, és az eredmények alapján jelentést küldünk.
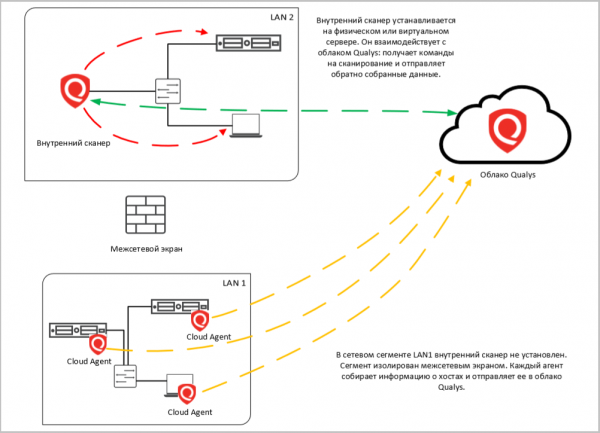
Belső szolgáltatások. Ebben az esetben a szkenner a belső szervereken és a hálózati infrastruktúrán keresi a sebezhetőségeket. Az ilyen típusú szkenneléssel lehetőség nyílik az operációs rendszerek, alkalmazások, nyitott portok és a mögöttük lévő szolgáltatások verzióinak leltározására.
A kliens infrastruktúráján belüli szkenneléshez a Qualys szkennert kell telepíteni. A Qualys felhő itt a parancsközpont funkcióját látja el a szkenner számára.
A Qualys belső szervere mellett a szkennelt objektumokra ügynököket (Cloud Agent) is telepíthetünk. Ezek helyben gyűjtik az információt a rendszer állapotáról, szinte semmilyen terhelést nem jelentenek a hálózatra és a munkaállomásokra, ahol működnek. Az összegyűjtött információ a felhőbe kerül.
Három fontos szempont van itt: a hitelesítés és a szkennelt objektumok kiválasztása.
- A hitelesítés használata. Néhány ügyfél blackbox szkennelést kér, különösen a külső szolgáltatások esetén: megadják az IP-címek tartományát anélkül, hogy megmondanák, milyen rendszerről van szó, és azt mondják: „Legyenek olyanok, mint a hekkerek”. De a hekkerek ritkán működnek vaktában. Amikor támadásra kerül a sor (nem felderítésre), tudják, hogy mit támadnak.
Blind módon a Qualys hamis bannerrel találkozhat, és azt szkennelheti a célrendszer helyett. Emellett, ha nem értjük, mit is akarunk szkennelni, könnyen tévedhetünk a szkenner beállításaiban, és tévesen beállíthatjuk a szkennelni kívánt szolgáltatást.
A szkennelés hasznosabb lesz, ha hitelesítéssel végezzük az ellenőrzéseket a szkennelni kívánt rendszerek előtt (whitebox). Ekkor a szkenner tudni fogja, hova érkezett, és teljes információt kapunk a célszervezet sebezhetőségeiről.

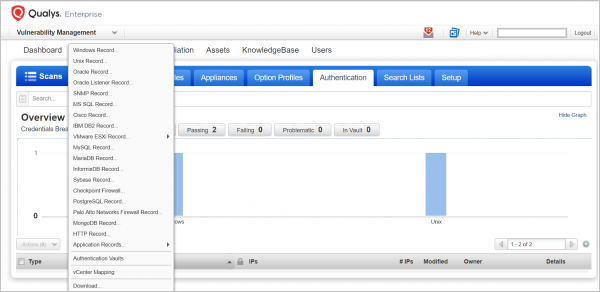
A Qualys-nak sok hitelesítési lehetősége van. - Az eszközök csoportosítása. Ha egyszerre és válogatás nélkül indítjuk a szkennelést, az hosszú időt vesz igénybe és felesleges terhelést okoz a rendszereknek. A hosztokat és szolgáltatásokat érdemes fontosság, elhelyezkedés, operációs rendszer verzió, infrastruktúra kritikus volt és egyéb jellemzők szerint csoportosítani (a Qualys-nál Asset Groups és Asset Tags néven nevezik ezeket) és egy adott csoportot választani a szkenneléshez.
- Technikai ablak választása a szkenneléshez. Még ha mindent is megtervezett és felkészült, a szkennelés további terhelést okoz a rendszeren. Nem feltétlenül eredményez szolgáltatásromlást, de a legjobb, ha meghatároz egy adott időpontot, mint például a biztonsági mentés vagy a frissítések alkalmazása során.
Mit lehet megtudni a jelentésekből?
A szkennelés végén az ügyfél jelentést kap, amely nemcsak a megtalált sebezhetőségek listáját tartalmazza, hanem alapvető javaslatokat is azok megszüntetésére: frissítések, javítások stb. A Qualys-nál sokféle jelentés létezik: vannak alapértelmezett sablonok, és saját jelentések is létrehozhatók. Hogy ne zavarodjon el a sokféleségben, a következő szempontok mentén érdemes előre gondolkodni:
- Ki fogja megnézni ezt a jelentést: menedzser vagy műszaki szakember?
- Milyen információt szeretne kapni a szkennelés eredményeiről. Például, ha szeretné megállapítani, hogy az összes szükséges javítás telepítve van-e, és hogyan halad a korábban megtalált sebezhetőségek megszüntetése, akkor ez egy jelentés. Ha csak az összes hoszt leltározását kívánja elvégezni, akkor ez egy másik.
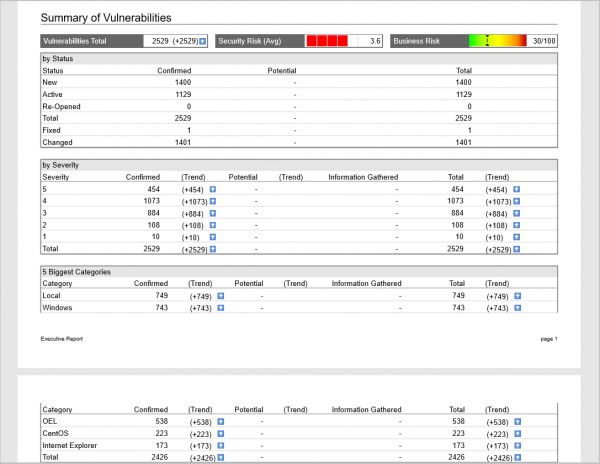
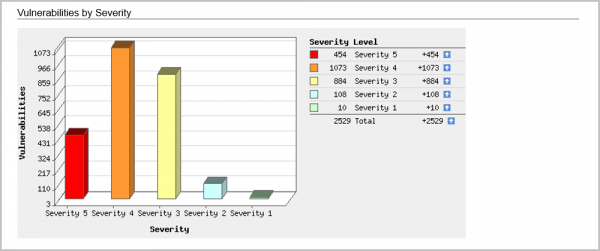
Ha az a feladata, hogy a vezetőség számára rövid, de szemléletes képet mutasson, akkor lehetőség van arra, hogy Executive Report. Minden sebezhetőséget kategorizálnak kritikus szint és grafikonok, diagramok szerint. Például a legkritikusabb 10 sebezhetőség vagy a leggyakrabban előforduló sebezhetőségek.
A műszaki szakember számára létezik Technical Report minden részlettel és információval. Az alábbi jelentéseket lehet létrehozni:
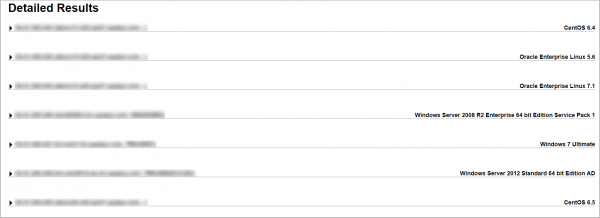
Jelentés a hosztokról. Hasznos dolog, amikor az infrastruktúra leltározást kell végezni és teljes képet szeretne kapni a hosztok sebezhetőségeiről.
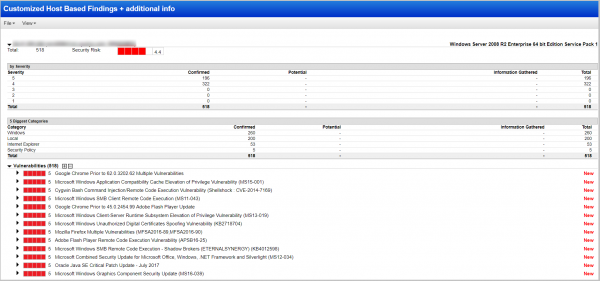
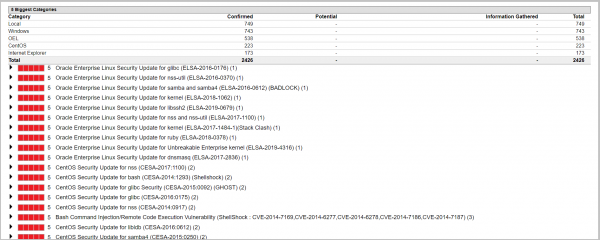
Így néz ki az elemzett hosztok listája, az üzemeltetett operációs rendszerekkel együtt.
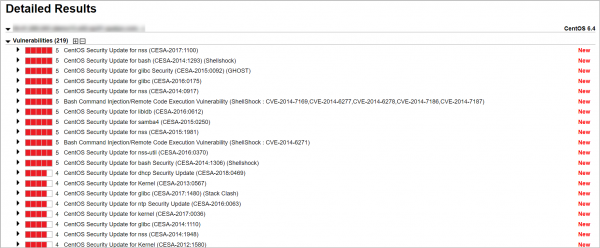
Megnyitunk egy érdekes hosztot, és látni fogjuk a 219 megtalált sebezhetőség listáját, a legkritikusabbtól kezdve az ötödik szintig:
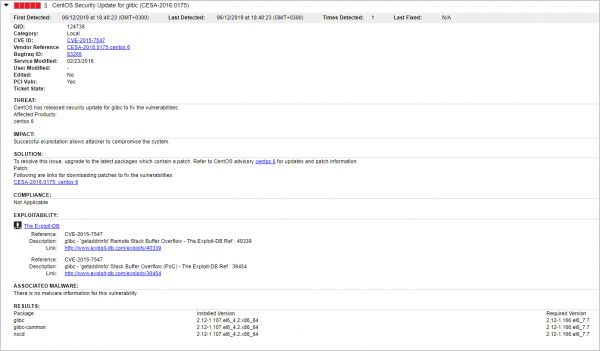
Ezután a részletek megtekintésére is lehetőség van minden sebezhetőségnél. Itt a következőket látjuk:
- mikor a sebezhetőséget először és utoljára rögzítették,
- ipari sebezhetőségi számok,
- javítás a sebezhetőség kijavítására,
- vannak-e problémák a PCI DSS, NIST és más szabványoknak való megfeleléssel,
- van-e exploit és malware erre a sebezhetőségre,
- a sebezhetőség észlelhető-e bejelentkezés nélküli vagy bejelentkezéses szkenneléssel a rendszerben stb.
Ha ez már nem az első szkennelés – igen, a szkennelést rendszeresen el kell végezni 🙂 – akkor a Trend Jelentés segítségével nyomon követheti a sebezhetőségekkel kapcsolatos tevékenységeket. A sebezhetőségek státusza összehasonlítva lesz a korábbi szkenneléssel: a korábban megtalált és javított sebezhetőségek fixed státuszúak lesznek, a javítatlanok active, az újak pedig new.
Sebezhetőségi jelentés. Ebben a jelentésben a Qualys listát állít össze a sebezhetőségekről, kezdve a legkritikusabbaktól, megjelölve, hogy melyik hoszton található ez a sebezhetőség. A jelentés hasznos lesz, ha például az ötödik szintű sebezhetőségekkel kíván foglalkozni.
Külön jelentés is készíthető csak a negyedik és ötödik szintű sebezhetőségekről.
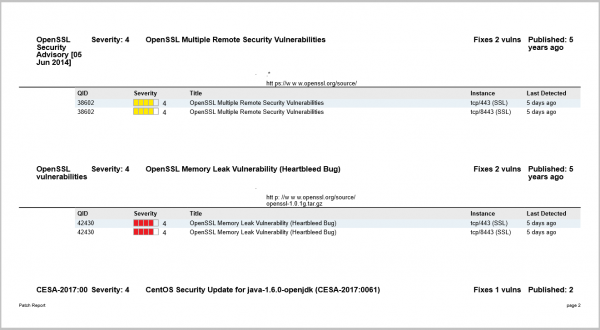
Javító jelentés. Itt egy teljes lista jelenik meg azokról a javításokról, amelyeket fel kell telepíteni a felfedezett sebezhetőségek kijavításához. Minden javításhoz tartozik egy magyarázat, hogy milyen sebezhetőségeket orvosol, melyik hosztra/rendszerre kell telepíteni, és közvetlen link a letöltéshez.
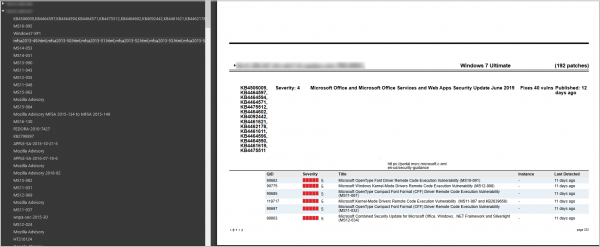
Jelentés a PCI DSS szabványoknak való megfelelésről. A PCI DSS szabvány megköveteli, hogy az interneten elérhető információs rendszereket és alkalmazásokat 90 naponként szkenneljék. A szkennelés után létrehozható egy jelentés, amely megmutatja, hogy az infrastruktúrája nem felel meg a szabvány követelményeinek.
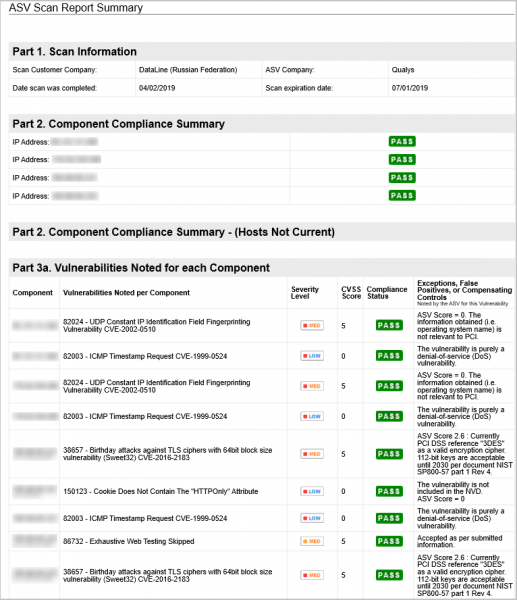
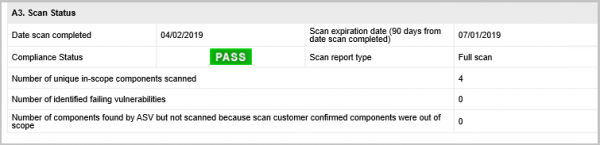
Sebezhetőségek eltávolítására vonatkozó jelentések. A Qualys integrálható a szolgáltatáskezelő rendszerekkel, így az összes felfedezett sebezhetőség automatikusan tiketté alakul. E jelentés segítségével nyomon követheti a megoldott tikettek és a kijavított sebezhetőségek előrehaladását.
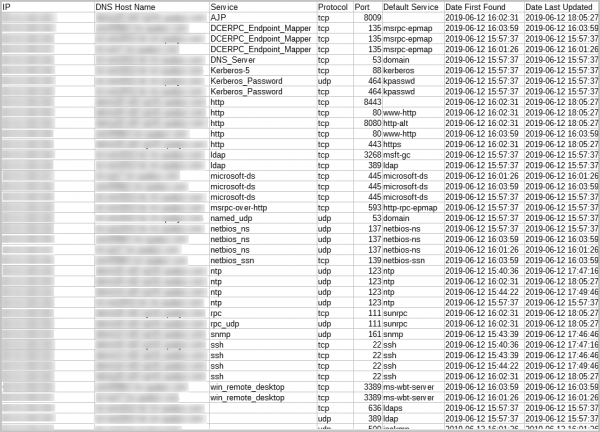
Nyitott portokról szóló jelentések. Itt információt kaphat a nyitott portokról és azokon futó szolgáltatásokról:
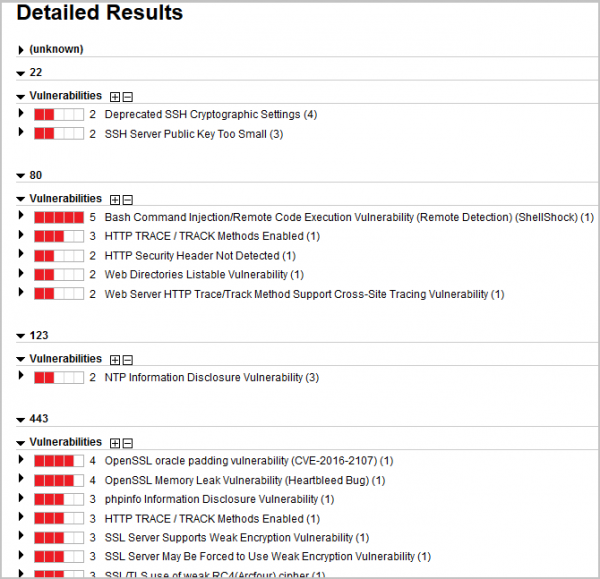
vagy jelentést készíthet minden porton lévő sebezhetőségekről:
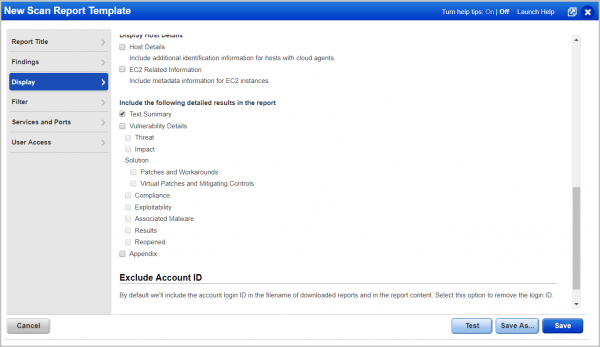
Ezek csupán a standard jelentésminták. A konkrét feladatokhoz saját jelentéseket is létrehozhat, például megmutatva csak az ötödik szintű kritikus sebezhetőségeket. Minden jelentés elérhető. Jelentésformátumok: CSV, XML, HTML, PDF és docx.
És ne feledje: A biztonság nem egy eredmény, hanem egy folyamat. Az egyszeri szkennelés segít észlelni a problémákat, de nem helyettesíti a teljes körű sebezhetőségkezelési folyamatot.
Annak érdekében, hogy könnyebbé tegyük számotokra ezt a rendszeres feladatot, létrehoztuk a Qualys Vulnerability Management alapú szolgáltatásunkat.
Minden Habr olvasóra akció vonatkozik: éves szkennelési szolgáltatás megrendelése esetén két hónap szkennelés ingyenes. A jelentkezéseket , a „Megjegyzés” mezőben írjátok a Habr-t.
Forrás: habr.com
