

Ma szükségessé vált bizonyos fájlok változásainak nyomon követése a szerveren, számos mód létezik erre, például , de mivel nemrég kezdtem el használni úgy döntöttem, hogy az Elastic segítségével monitorozom a fájlokat, egyik .
Az Elastics stack és az Auditbeat telepítését nem írom le, mindent a dokumentációk alapján, az egyetlen dolog, hogy a telepítés után szerkeszteni kell a fájlt auditbeat.yml, a file_integrity modulba adja hozzá a nyomon követett fájl útvonalát.
A beállítás és a futtatás után a Kibana-ban megjelenik az index auditbeat-*
Következik a monitorozás létrehozása, megadva a monitorozás nevét, az ellenőrzési intervallumot, valamint a monitorozás típusát és az index fájlt:
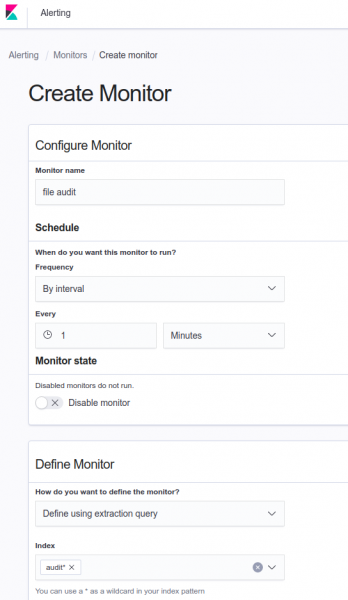
be. Definiálja az extraction query-t írd be a következőt:
Definiálja az extraction query-t
{
    "query": {
        "bool": {
            "must": [
                {
                    "match_phrase": {
                        "file.path": {
                            "query": ""

                        }
                    }
                }
            ],
            "filter": [
                {
                    "term": {
                        "event.action": {
                            "value": "attributes_modified"    #attribútumok módosítása, lehet "created" vagy "deleted"

                        }
                    }
                },
                {
                    "range": {
                        "@timestamp": {
                            "from": "now-1m" #az az időszak, amelyen belül követjük a változást

                        }
                    }
                }
            ],
            "adjust_pure_negative": true,
            "boost": 1
        }
    }
}
Ezután kattintson a Run gombra, és ellenőrizze a lekérdezést, ilyennek kell megjelennie:
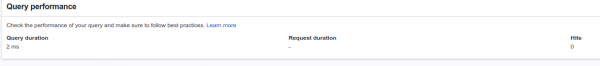
Próbálja meg megváltoztatni a célt fájlt, és indítsa újra a lekérdezést:

ahogy látjátok hits megváltozott 2-re, kattintson az update-ra, és hozzon létre egy triggert az érték módosítására:
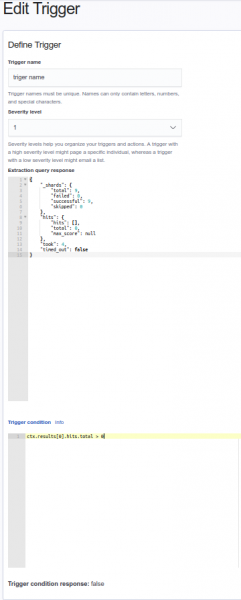
Mindent hagyjon úgy, ahogy a képen van.
Ezután beállíthatja az értesítéseket a Slackben vagy más üzenetküldőben.
Forrás: habr.com
