

Lehet, hogy tudja, mi az OSINT, és használta a Shodan keresőt, vagy már használja a Threat Intelligence Platformot az IOC priorizálására különböző feedekből. De néha szükséges, hogy folyamatosan kívülről szemléljük a vállalatunkat és segítséget kapjunk a felismert incidensek megszüntetésében. nyomon követi digitális eszközöket a vállalat, és az elemzéseik konkrét lépéseket ajánlanak.
A Digital Shadows lényegében harmonikusan kiegészíti a meglévő SOC-ot, vagy teljes mértékben helyettesíti annak funkcióját a külső periméter nyomon követésében. Az ökoszisztéma építése 2011 óta zajlik, és rengeteg érdekes dolog található a háttérben. A DS_ monitorozza az Internetet, a közösségi médiákat és a darknetet, és csak a fontos információkat emeli ki a hatalmas információáramból.
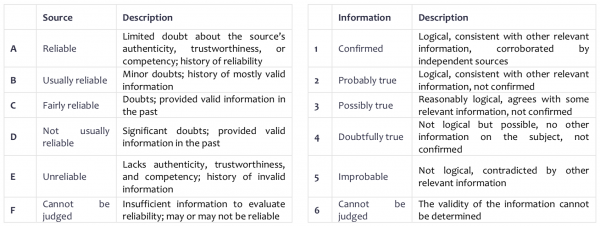
A heti hírlevelében a cég egy táblázatot mutat, amelyet a mindennapi életében használhat az források értékelésére és az így nyert információkra. A táblázatot a cikk végén is megtekintheti.
A Digital Shadows képes észlelni és leállítani a phishing domainokat, hamis közösségi média fiókokat; megtalálni az alkalmazottak kompromittált bejelentkezési adatait és kiszivárgott információit, azonosítani a vállalat ellen irányuló kibertámadásokra utaló jeleket, folyamatosan nyomon követni a szervezet nyilvános periméterét, sőt rendszeresen elemezni a mobilalkalmazásokat a sandboxban.
Digitális kockázatok azonosítása
Minden vállalat tevékenysége során kapcsolatokat alakít ki ügyfeleivel és partnereivel, és azok az adatok, amelyeket védeni próbál, egyre sérülékenyebbé válnak, és ezek száma csak növekszik.
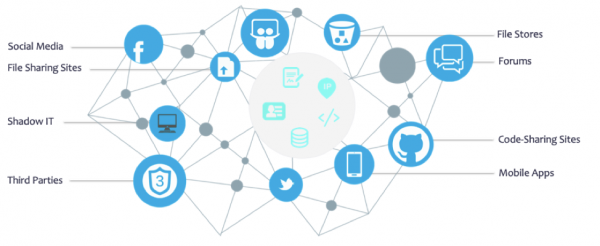
Ahhoz, hogy elkezdhessük ezeknek a kockázatoknak a kezelését, a vállalatnak túl kell néznie a saját periméterén, ellenőriznie kell azt, és operatív információt kell kapnia a változásokról.
Adatvesztés észlelése (érzékeny dokumentumok, alkalmazottak hozzáférése, műszaki információk, szellemi tulajdon).
Képzelje el, hogy az Ön szellemi tulajdonát nyilvánosságra hozták az Interneten, vagy egy GitHub repozitóriumba véletlenül bejutott belső, bizalmas kód. A támadók ezeket az adatokat felhasználhatják célzott kibertámadások indításához.
Online márkavédelem (phishing domainok és közösségi média profilok, a céget imitáló mobilalkalmazások).
Mivel manapság nehéz olyan céget találni, amelynek nincs közösségi médiája vagy hasonló platformja a potenciális ügyfelekkel való kapcsolatfelvételhez, a csalók megpróbálnak a cég márkájának kiadni magukat. A kiberbűnözők ezt úgy teszik, hogy hamis domaineket, közösségi média fiókokat és mobilalkalmazásokat regisztrálnak. A halászat / csalás sikeressége esetén ez hatással lehet a bevételekre, a hűségre és az ügyfélbizalomra.
Támadási felület csökkentése (vulnerable services at the perimeter with the Internet, open ports, problematic certificates).
Ahogy az IT-infrastruktúra növekszik, úgy a támadási felület, valamint az információs objektumok száma is folyamatosan nő. Előbb vagy utóbb a belső rendszerek véletlenszerűen nyilvánosságra kerülhetnek a külső világ számára, például egy adatbázis.
A DS_ előre jelzi a problémákat, mielőtt támadó hasznosíthatná őket, kiemeli a legprioritásosabbakat, az elemzők ajánlásokat tesznek a további lépésekre, és azonnal végrehajtható a takedown.
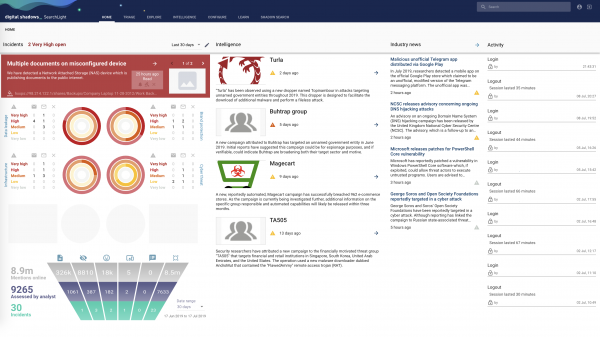
DS_ interfész
Használhatjuk közvetlenül a megoldás webes felületét vagy igénybe vehetjük az API-t.
Ahogy észlelhetjük, az analitikai összegzés tölcsér formájában van bemutatva, a megemlítések számától kezdve a valós eseményekig, amelyeket különböző forrásokból nyertünk.
Sokan használják a megoldást, mint egy Wikipédiát az aktív támadók, a kampányaik és az informatikai biztonság terén zajló események információival.
A Digital Shadows könnyen integrálható bármely külső rendszerbe. Támogatottak az értesítések és a REST API az integrációhoz. Ilyen például az IBM QRadar, ArcSight, Demisto, Anomali és .
Hogyan kezeljük a digitális kockázatokat - 4 alapvető lépés
1. lépés: A vállalkozás számára kritikus eszközök azonosítása
Ez az első lépés nyilvánvalóan abban áll, hogy megértsük, mivel foglalkozik a szervezet legjobban, és mit szeretne megvédeni.
Ezeket kulcsfontosságú kategóriákra lehet osztani:
- Emberek (megrendelők, alkalmazottak, partnerek, beszállítók);
- Szervezetek (rokon- és szolgáltató cégek, közös infrastruktúra);
- Rendszerek és operatívan kritikus alkalmazások (weboldalak, portálok, ügyféladatokat tartalmazó adatbázisok, tranzakciókezelő rendszerek, dolgozói hozzáférési rendszerek vagy ERP alkalmazások).
A lista összeállításakor érdemes követni egy egyszerű elvet: az eszközöknek a kritikus üzleti folyamatok vagy a cég gazdaságilag fontos funkciói körül kell lenniük.
Általában több száz erőforrást adnak hozzá, beleértve:
- cégek neveit;
- márkákat / védjegyeket;
- IP-címtartományokat;
- domain neveket;
- közösségi média linkeket;
- szolgáltatókat;
- mobilalkalmazásokat;
- szabadalmi számokat;
- dokumentumok megjelöléseit;
- DLP azonosítókat;
- e-mail aláírásokat.
A szolgáltatás személyre szabása biztosítja, hogy csak releváns értesítéseket kapjon. Ez egy iteratív ciklus, és a rendszer felhasználói folyamatosan új eszközöket adnak hozzá, ahogyan azok megjelennek, például új projektneveket, közelgő egyesüléseket és felvásárlásokat vagy frissített web-domaineket.
2. lépés: A potenciális fenyegetések megértése
A kockázatok legjobban történő felméréséhez fontos megérteni a cég potenciális fenyegetéseit és digitális kockázatait.
- A támadók technikái, taktikái és eljárásai (TTP)
Keretrendszer és mások segítenek közös nyelvet találni a védelem és a támadás között. Az információgyűjtés és a különböző támadók viselkedésének megértése nagyon hasznos kontextust ad a védekezés során. Ez lehetővé teszi a következő lépés megértését a megfigyelt támadás során, vagy a védekezés általános koncepciójának kialakítását. . - A támadók lehetőségei
A támadó a leggyengébb láncszemet vagy a legkisebb utat fogja használni. Különböző támadási vektorok és azok kombinációi - e-mail, web, passzív információgyűjtés stb.
3. lépés: A digitális eszközök nem kívánt megjelenéseinek figyelése
Az eszközök azonosításához rendszeresen figyelemmel kell kísérni egy nagy mennyiségű forrást, mint például:
- Git tárolók;
- Rossz beállítású felhőtárolók;
- Paste oldalak;
- Közösségi média;
- Bűnözői fórumok;
- Dark web.
Ha szeretne kezdeni valamit, ingyenes eszközöket és technikákat használhat, amelyeket nehézség szerint rangsorolnak az ‘’.
4. lépés: Védelmi intézkedések megtétele
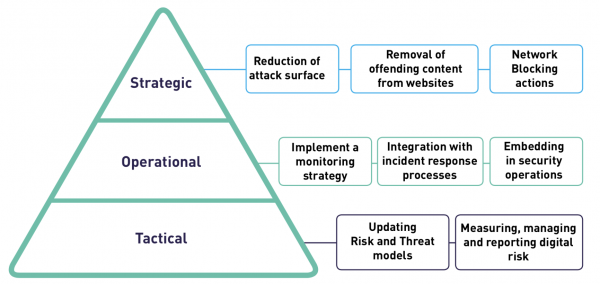
Értesítés után konkrét lépéseket kell tenni. Ezeket taktikai, operatív és stratégiai kategóriákra lehet osztani.
A Digital Shadows minden figyelmeztetése tartalmazza az ajánlott intézkedéseket. Ha egy phishing domain vagy közösségi média oldalról van szó, akkor a végrehajtás állapotának nyomon követését a “Takedowns” szakaszban lehet megtenni.
Hozzáférés a demóportálhoz 7 napig
Előre szeretném jelezni, hogy ez nem egy teljes körű tesztelés, csupán egy átmeneti hozzáférés a demóportálhoz, amely az itt található felület megismerésére és bizonyos információk keresésére szolgál. A teljes körű tesztelés a konkrét cég számára releváns adatokat fog tartalmazni, és elemző munkáját feltételez.
A demóportál tartalmazni fogja:
- példák figyelmeztetésekre phishing domain-ekről, nyilvános hitelesítő adatokra és az infrastruktúrában lévő gyenge pontokra;
- keresés a darknet oldalakon, bűnözői fórumokon, feed-ek és egyebek között;
- 200 kibertámadási profil, eszköz és kampány.
Hozzáférést itt kaphat: .
Hétindító hírlevelek és podcast
A heti hírlevélben rövid összefoglalót kaphat a legfrissebb eseményekről az előző hétre vonatkozóan. Emellett hallgathatja a .
A Digital Shadows forrásainak értékelésére a két mátrixból származó minőségi állításokat használunk, értékelve a források megbízhatóságát és az így nyert információ hitelességét.
A cikk a következő ihlet alapján készült: '’.
Ha a megoldás felkeltette az érdeklődését, keressen minket — a , a Digital Shadows_ disztribútorának cége. Elég, ha szabad formában ír nekünk a .
Szerzők: és .
Forrás: habr.com
