

A nagyvárosok terjeszkedése és agglomerációk kialakulása a társadalmi fejlődés egyik fontos trendje manapság. Csak Moszkvában 2019-ben 4 millió négyzetméter lakóterületet kell kialakítani (és ez nem számolja a 15 települést, amelyek 2020-ra csatlakoznak). Ezen a hatalmas területen a szolgáltatóknak internet-hozzáférést kell biztosítaniuk a felhasználóknak. Ezek lehetnek sűrű, többemeletes lakóépületekben lévő városi lakóövezetek, vagy ritkábban beépített hétvégi házas területek. Ezekhez az esetekhez az eszközökkel szemben támasztott követelmények némileg eltérőek. Elemeztük ezeket a forgatókönyveket, és létrehoztunk egy univerzális optikai switch modellt - T2600G-28SQ. Ebben a bejegyzésben részletesen áttekintjük az eszköz lehetőségeit, amelyek érdekesek lesznek a szolgáltatók számára Oroszország-szerte.
Hálózati hely
A T2600G-28SQ switchet a hálózat hozzáférési szintjén és más hozzáférési switchekből érkező linkek aggregálására tervezték. Ez egy második szintű switch, amely kapcsolási és statikus útválasztási funkciókkal rendelkezik. Ha a szolgáltató rendelkezik switchelésre és aggregációra, valamint hozzáférésre (útválasztás csak a hálózat gerincén), a T2600G-28SQ bármely szinten használható. Dinamikusan útválasztott aggregáció esetén bizonyos használati forgatókönyvek korlátait figyelembe kell venni.
A T2600G-28SQ modell egy teljes körű aktív Ethernet switch, amely mentes az xPON vagy hasonló technológiák használatából adódó kiegészítő korlátoktól. Például anélkül, hogy fenyegető gyorsulás csökkenés fordulna elő a felhasználók számának növekedésével, vagy rossz kompatibilitás lépne fel különböző gyártók és firmware-ek között. Az eszköz interfészeihez csatlakozhatnak végfelhasználók, valamint alsóbb szintű hozzáférési switchek optikai uplinkekkel, például a T2600G-28TS modell. Az alábbi ábrán a leggyakoribb ilyen kapcsolatok láthatók.
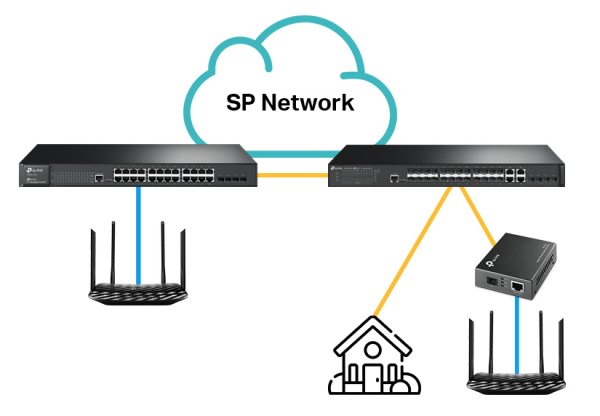
A végfelhasználó hálózati hozzáféréséhez optikai szál vagy twisted pair használható. Az előfizető oldalán az optikai szál terminálja lehet közvetlenül média-konverteren keresztül (például TP-Link MC220L), vagy optikai interfészen keresztül egy SOHO routerben.
A közeli ügyfél csatlakoztatásához négy RJ-45 port használható, amelyek 10/100/1000 Mbit/s sebességgel működnek. Ha valamilyen okból ez nem elegendő, az üzemeltető "konvertálhatja" a switch optikai interfészeit rézre. Ezt speciális "réz" SFP-kkel, RJ-45 csatlakozóval lehet elvégezni. Azonban ezt a megoldást nem lehet tipikusnak nevezni.
Néhány példa a gyakorlatból
A teljes kép érdekében néhány példát mutatunk be a T2600G-28SQ modellek használatára.
Moszkva környéki szolgáltató , amely az internet mellett telefon- és kábeltévé-szolgáltatásokat is kínál, a T2600G-28SQ-t használja az elérési szinten a magánszektor hálózatainak kiépítésénél (nyaralók és ikerházak). Az ügyfél oldaláról a csatlakozás SFP-porttal rendelkező routerekhez, valamint médiakonverterekhez történik. Jelenleg a SFP-porttal rendelkező SOHO-routerek nem gyártanak sorozatban nálunk, de természetesen fontolóra vesszük ezt.
Hálózati szolgáltató a Pavlov Poszadi kerületből a T2600G-28SQ switch-eket használja "kisméretű aggregációként", a T2600G-28TS és T2500G-10TS modellek felhasználásával az elérési szinten.
A "Garancia" csoport A szolgáltató
SKTV A következő fejezetekben röviden bemutatjuk a T2600G-28SQ modell néhány lehetőségét. Annak érdekében, hogy ne duzzasszuk a tartalmat, néhány opciót elhagytunk: QinQ (VLAN VPN), irányítás, QoS és egyéb. Az a véleményünk, hogy a következő bejegyzésekben visszatérhetünk rájuk.
A switch lehetőségei
Hibásodás esetén – STP
Hibahelyreállítás
STP – Spanning Tree Protocol. A hídfa protokoll már régóta ismert, ezt a tisztelt Radia Perlman-nak köszönhetjük. A modern hálózatokban az adminisztrátorok igyekeznek mindenáron elkerülni ennek a protokollnak a használatát. Igen, az STP-nek vannak hátrányai. És nagyon jó, ha van alternatívája. Azonban, mint gyakran előfordul, az alternatíva erősen a gyártótól függ. Ezért az Spanning Tree Protocol továbbra is szinte az egyedüli megoldás, amelyet majdnem minden gyártó támogat, és amelyet minden hálózati adminisztrátor ismer.
A TP-Link T2600G-28SQ switch három STP verziót támogat: a klasszikus STP-t (IEEE 802.1D), az RSTP-t (802.1W) és az MSTP-t (802.1S).
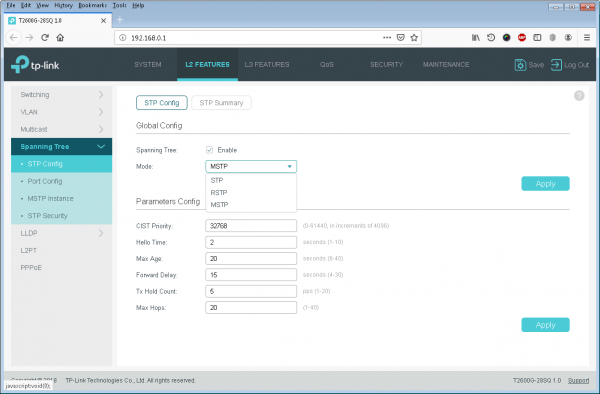
Ezek közül a lehetőségek közül a legtöbb kis internet szolgáltató számára Oroszországban a sima RSTP jól megfelel, mivel a klasszikus verzióhoz képest egy vitathatatlan előnye van – lényegesen rövidebb konvergenciaidő.
Napjaink legflexibilisebb protokollja az MSTP, amely támogatja a virtuális LANokat (VLAN) és több különböző fát engedélyez, lehetővé téve ezzel az összes elérhető tartalékutat. Az adminisztrátor több különböző fa példányt hozhat létre (akár nyolcat is), mindegyik egy adott virtuális hálózati halmazt kezel.
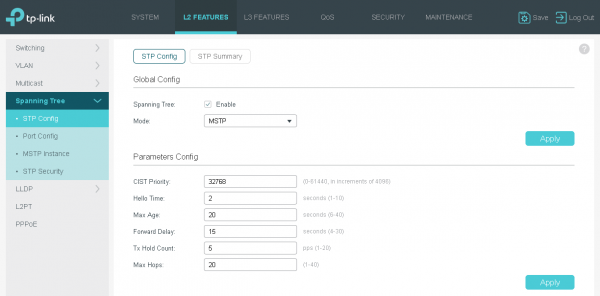
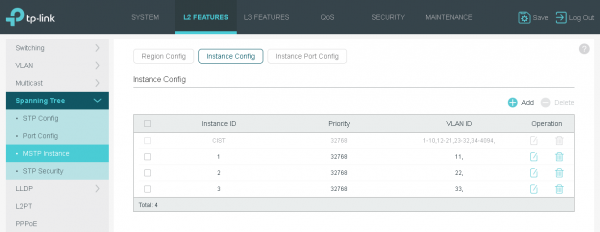
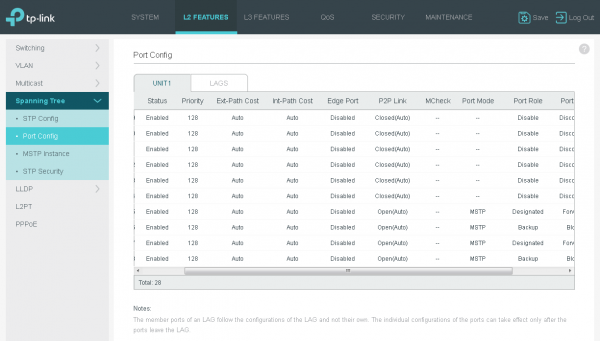
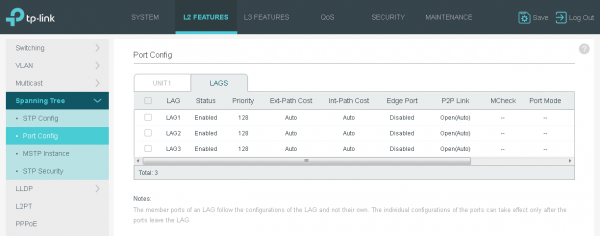
MSTP FinomságaiKezdő adminisztrátoroknak, amikor MSTP-t használnak, nagyon figyelmesnek kell lenniük. Ennek az az oka, hogy a protokoll viselkedése a régiókon belül és azok között eltérő. Tehát a switch-ek konfigurálásánál ügyelni kell arra, hogy egy régión belül maradjanak.
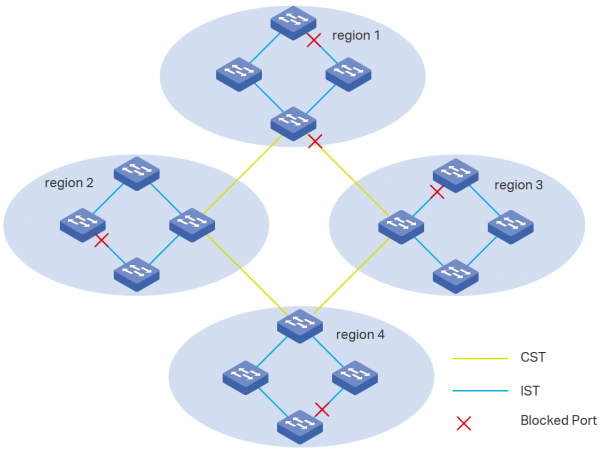
De mégis, mi az a hírhedt régió? A MSTP terminológiájában a régió a kölcsönösen összekapcsolt switch-ek halmaza, melyek rendelkeznek a következő közös jellemzőkkel: régió neve, revíziós szám és a virtuális hálózatok (VLAN) elosztása a protokoll példányai között.
Természetesen a Spanning Tree protokoll (bármely verziója) nemcsak a tartalék csatlakozásoknál fellépő hurkok leküzdésére képes, hanem védelmet is nyújt a kábelcsatlakozási hibák ellen, amikor a mérnök szándékosan vagy véletlenül rossz portokat csatlakoztat, ezzel hurkot létrehozva cselekedeteivel.
A tapasztaltabb hálózati rendszergazdák gyakran különböző kiegészítő lehetőségeket használnak a STP protokoll támadásokkal vagy nehéz vészhelyzetekkel szembeni védelmére. A T2600G-28SQ modell egész sor ilyen lehetőséget kínál: Loop Protect, Root Protect, TC Guard, BPDU Protect és BPDU Filter.
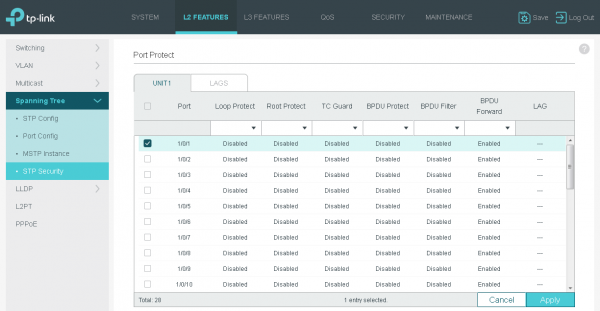
A fent említett lehetőségek helyes használata más támogatott védelmi mechanizmusokkal együtt stabilizálja a helyi hálózatot, és kiszámíthatóbbá teszi azt.
Kiszolgálás – LAG
A LAG – Link Aggregation Group. Ez egy olyan technológia, amely lehetővé teszi néhány fizikai csatorna egy logikai csatornába való összevonását. Minden egyéb protokoll leáll a fizikai csatornák külön-külön való használatával, és egy logikai interfészként kezdik "látni" őket. Ennek a protokollnak példája a STP.
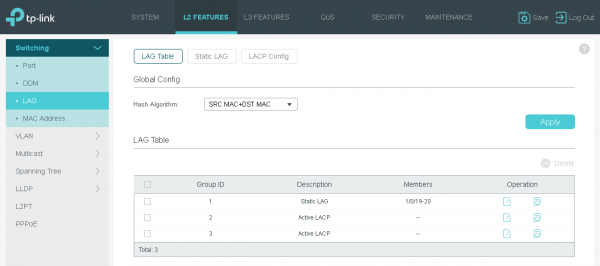
A felhasználói forgalom terhelése a logikai csatornákon belül a fizikai csatornák között hash kulcs alapján történik. A számításhoz felhasználhatók a küldő és a fogadó MAC címei, vagy azok párja; valamint a küldő és a fogadó IP címei, vagy azok párja. A negyedik szint protokollja (TCP/UDP portok) nem kerül figyelembevételre.
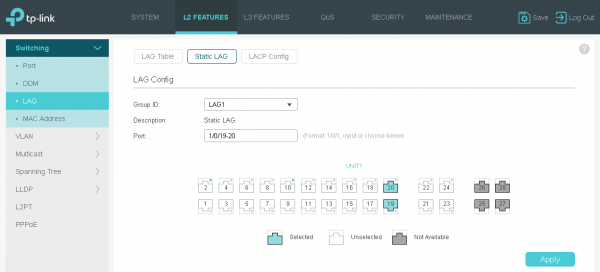
A T2600G-28SQ switch támogatja a statikus és dinamikus LAG-ot.
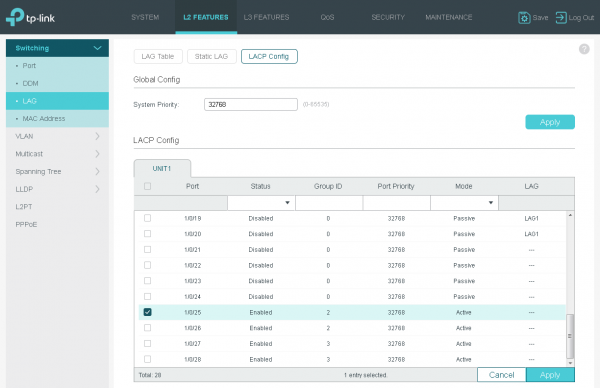
A dinamikus csoport működési paramétereinek egyeztetésére az LACP protokollt használják.
Biztonság – hozzáférési listák (ACL)
A T2600G-28SQ switch lehetővé teszi a felhasználói forgalom szűrését hozzáférési listák (ACL – Access Control List) segítségével.
A támogatott hozzáférési listák különböző típusúak lehetnek: MAC és IP (IPv4/IPv6), kombinált, valamint tartalmi szűrés végrehajtására szolgáló. Az egyes típusokkal támogatott hozzáférési lista mennyisége a jelenleg használt SDM sablontól függ, amelyet egy másik részben írtunk le.
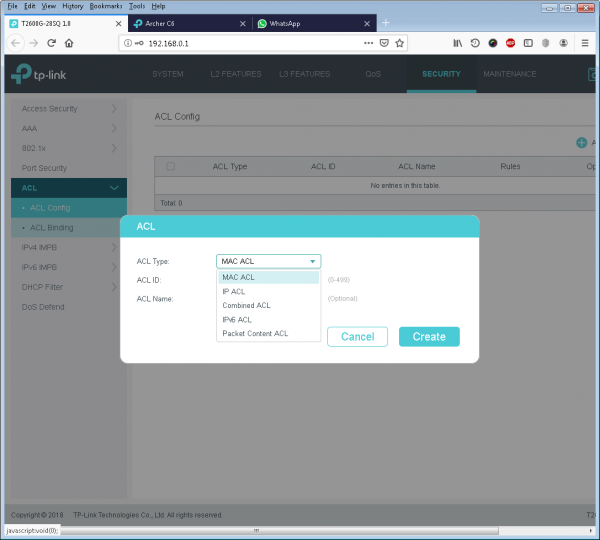
A szolgáltató ezt az opciót használhatja a nemkívánatos hálózati forgalom blokkolására. Ilyen forgalom például az IPv6 csomagok (az EtherType mező segítségével), ha a megfelelő szolgáltatást nem nyújtják; vagy blokkolni lehet a SMB-t a 445-ös porton. Statikus DHCP/BOOTP címzéssel rendelkező hálózatban a forgalom nem szükséges, ezért az ACL segítségével az adminisztrátor szűrheti a 67-es és 68-as porton keresztüli UDP-datagramokat. A helyi IPoE forgalmat szintén blokkolhatjuk ACL-lel. Az ilyen blokkolásra szükség lehet a PPPoE-t alkalmazó szolgáltatói hálózatokban.
A hozzáférési listák használatának folyamata rendkívül egyszerű. Miután létrehoztuk magát a listát, szükséges a kívánt mennyiségű bejegyzés hozzáadása, amelynek típusa közvetlenül függ a konfigurált listától.
Hozzáférési listák beállítása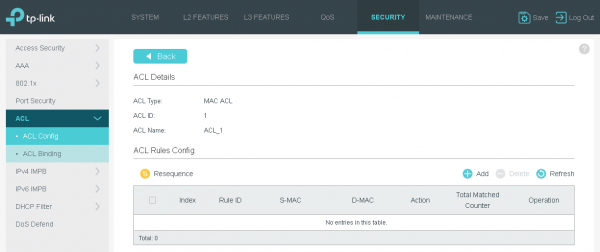
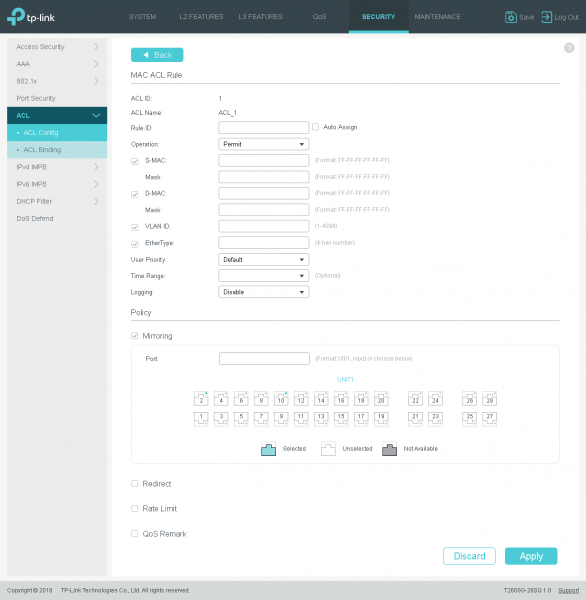
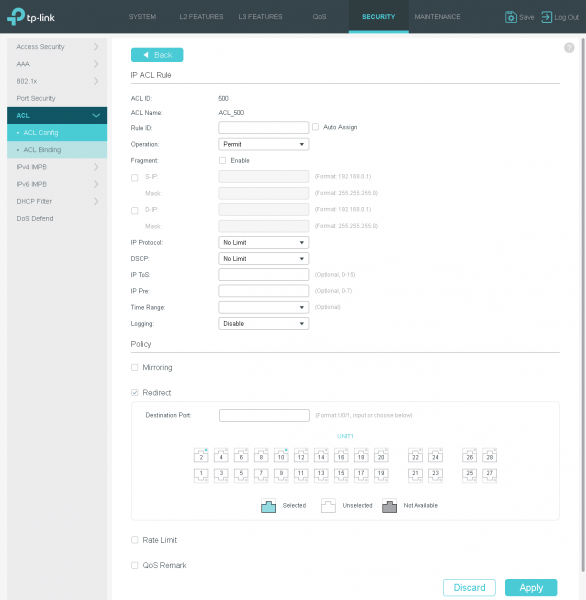
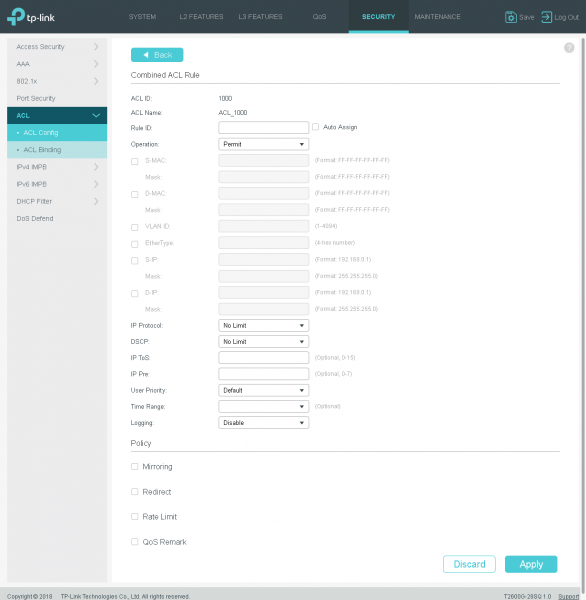
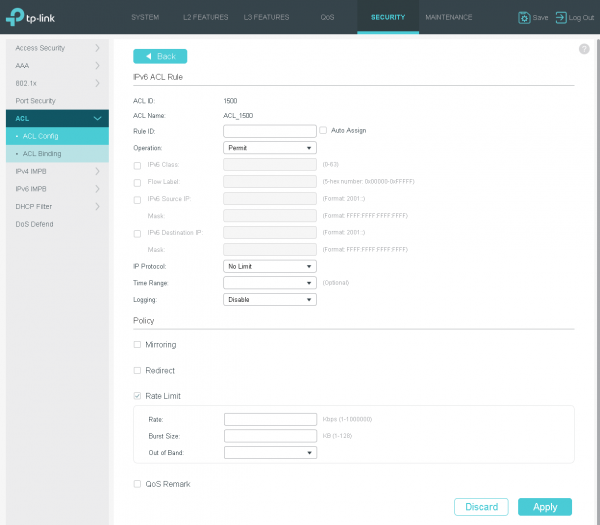
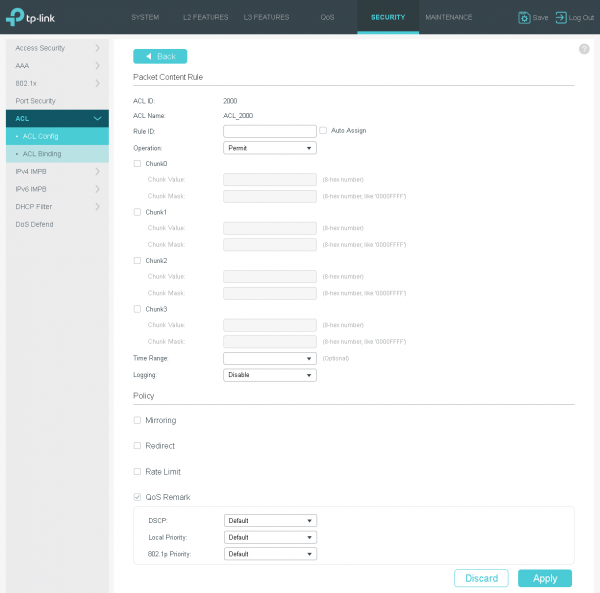
Érdemes megjegyezni, hogy a hozzáférési listák nemcsak a forgalom engedélyezésére vagy tilalmára használhatók, hanem annak irányítására, tükrözésére, valamint átnevezésére vagy sebességkorlátozására is.
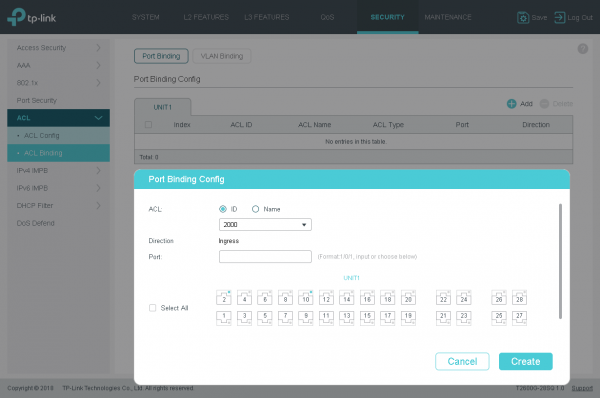
Miután az összes szükséges ACL-t létrehozták, az adminisztrátor telepítheti azokat. Lehetővé van téve a hozzáférési lista csatolása közvetlenül a fizikai portra vagy egy adott virtuális hálózatra.
Biztonság – MAC-címek száma
Néha a szolgáltatóknak szüksége van a MAC-címek számának korlátozására, amelyeket a switch egy adott porton megtanul. A hozzáférési listák lehetővé teszik ezt a hatást, de megkövetelik a MAC-címek egyértelmű megadását. Ha csak a csatorna címek számát szeretnénk korlátozni anélkül, hogy azokat egyértelműen megadnánk, akkor a port security nyújt megoldást.
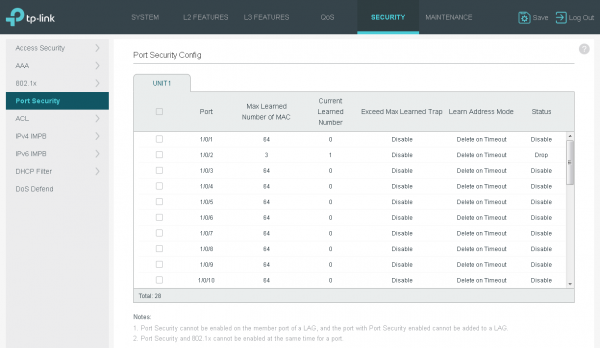
Ez a korlátozás szükséges lehet például annak megakadályozására, hogy egy teljes helyi hálózat csatlakozzon egy szolgáltató switchének egy interfészéhez. Itt meg kell jegyezni, hogy a szóban forgó kapcsolat váltott kapcsolaton alapul, mert ha a kliens oldalán routerrel csatlakoznak, a T2600G-28SQ csak egy címet tanul meg – ez a MAC, amely a kliens router WAN-portjához tartozik.
Számos támadási forma létezik, amelyek a váltó táblák ellen irányulnak. Ez lehet táblafelhasználás túltöltése vagy MAC-spoofing. A port security opció lehetővé teszi a híd táblák túltöltésének és a kapcsoló szándékos újratanulásának megakadályozását, valamint a híd táblák elárasztását célzó támadások ellen védelmet nyújt.
Nem lehet szó nélkül hagyni a rosszul működő ügyfélberendezéseket sem. Gyakori helyzetek adódnak, amikor a számítógép vagy útválasztó hibás hálózati kártyája véletlenszerű forrás- és célcímekkel rendelkező csomagfolyamot generál. Ez a folyam könnyen ki tudja meríteni a CAM-ot.
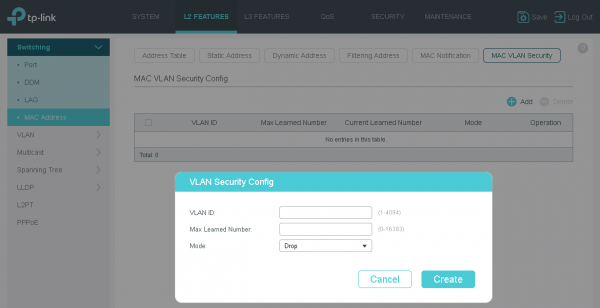
A híd tában használt bejegyzések mennyiségének korlátozásának még egy módja a MAC VLAN Security eszköz, amellyel az adminisztrátor meghatározhatja a maximális bejegyzések számát egy adott virtuális hálózat számára.
A kapcsoló táblák dinamikus bejegyzéseinek kezelése mellett az adminisztrátor statikus bejegyzéseket is létrehozhat.
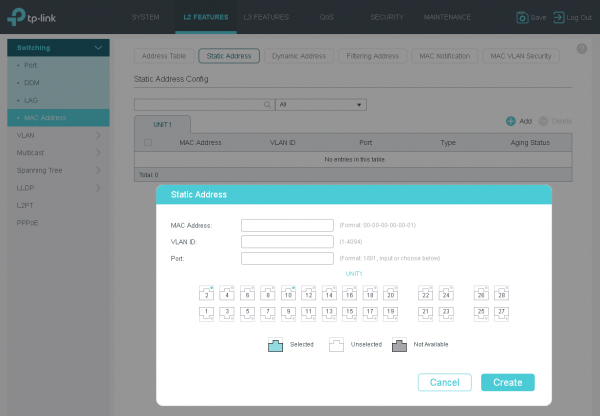
A T2600G-28SQ modell legmagasabb híd táblája maximum 16K bejegyzést képes tárolni.
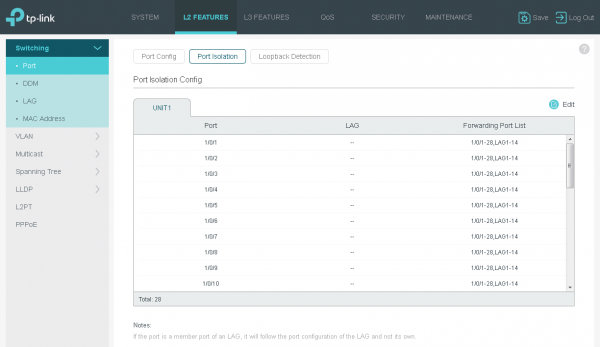
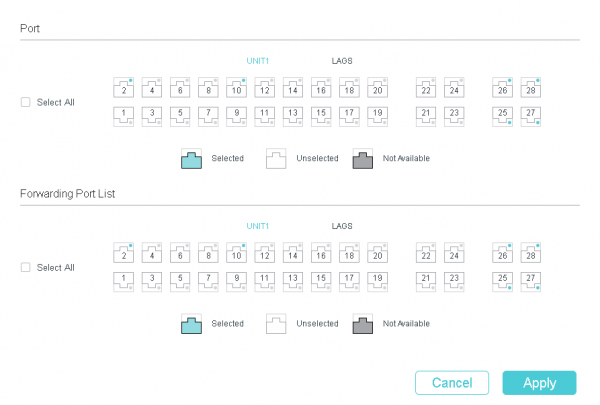
Egy másik lehetőség, amely a felhasználói forgalom továbbításának szűrésére szolgál, a Port Isolation funkció, amely kifejezetten megmondja, hogy milyen irányban engedélyezett a továbbítás.
Biztonság – IMPB
Hazánk hatalmas területén a szolgáltatók megközelítése a hálózati biztonság kérdéseihez változó: a teljes figyelmen kívül hagyástól kezdve egészen a lehető legteljesebb minden lehetséges opció alkalmazásáig terjed.
Az IPv4 IMPB (IP-MAC-Port Binding) és az IPv6 IMPB lehetővé teszi a felhasználók IP és MAC címcseréje miatti támadások széles skálájának megakadályozását az IP és MAC címek ügyfélberendezéshez való kötésével a szolgáltató kapcsolójának interfészéhez. Ez a kötés manuálisan, vagy az ARP Scanning és DHCP Snooping funkciók használatával is megvalósítható.
IMPB alapbeállítások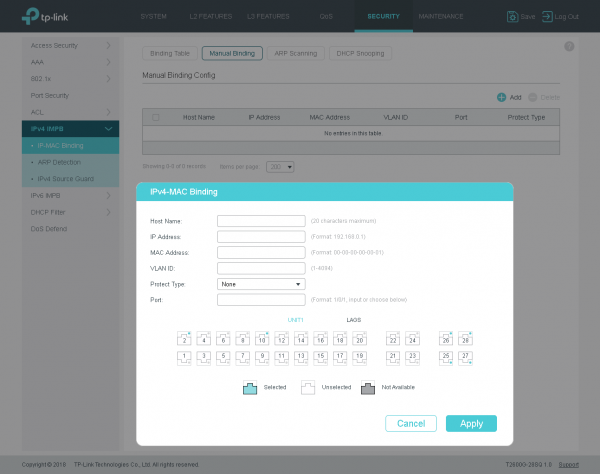
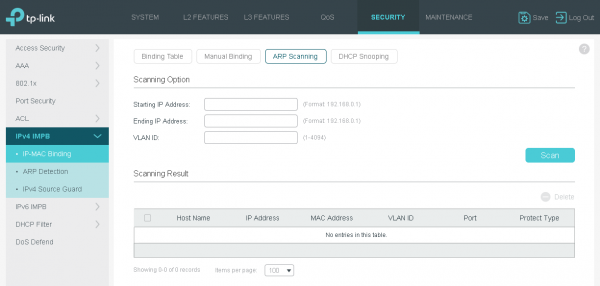
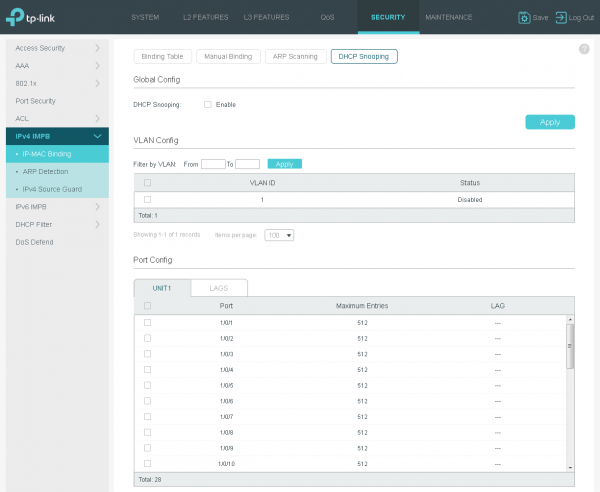
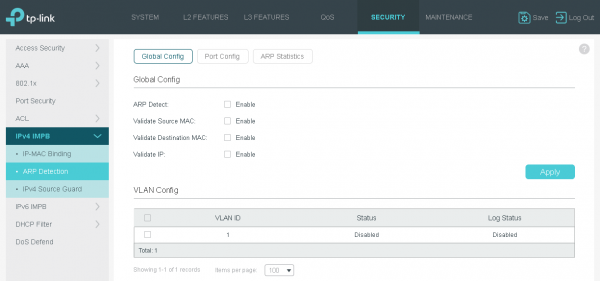
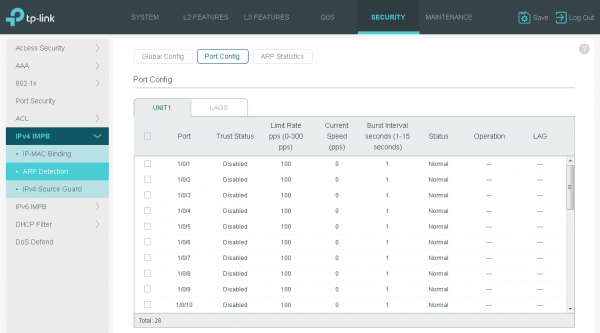
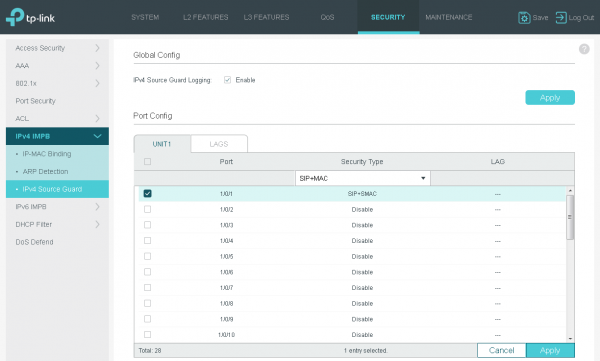
Igazság szerint meg kell említeni, hogy a DHCP protokoll védelmére egy speciális funkció – DHCP Filter – alkalmazható.
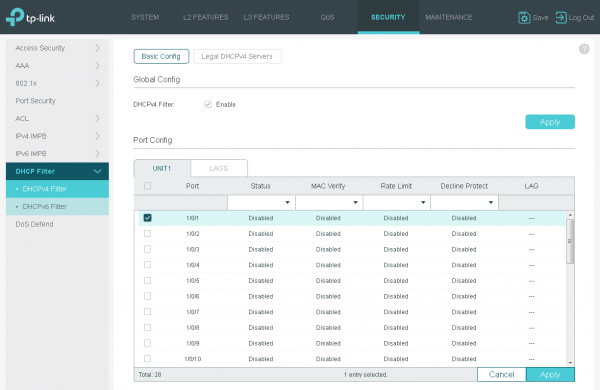
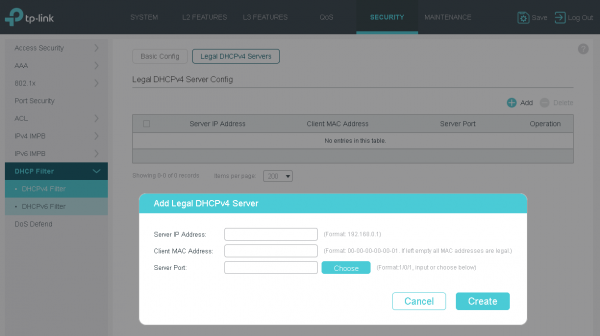
Ezzel a funkcióval a hálózati adminisztrátor manuálisan megadhatja azokat az interfészeket, amelyekhez az igazi DHCP-szerverek csatlakoznak. Így a hamis DHCP-szerverek nem tudnak belépni az IP-paraméterek egyeztetési folyamatába.
Biztonság – DoS Defend
A vizsgált modell lehetővé teszi a felhasználók védelmét a leggyakoribb és korábban elterjedt DoS támadások ellen.
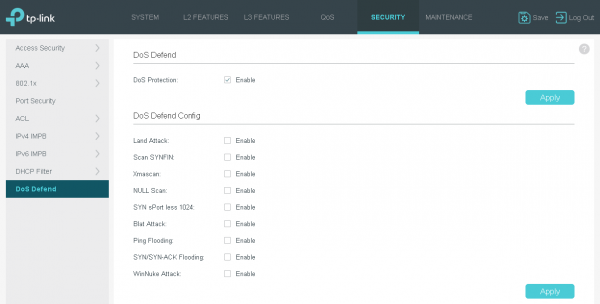
A felsorolt támadások nagy része már nem jelent veszélyt a modern operációs rendszerrel rendelkező eszközökre, azonban még mindig előfordulhatnak olyanok a hálózatainkban, amelyek esetében utoljára évek óta frissítették a szoftvert.
DHCP támogatás
A TP-Link T2600G-28SQ switch DHCP szerverként vagy relay-ként működhet, és különböző DHCP üzenetek szűrését is elvégezheti, ha más eszköz van a szerver szerepében.
A legegyszerűbb módja annak, hogy a felhasználóknak biztosítsuk a munkához szükséges IP paramétereket, ha a switch beépített DHCP szerverét használjuk. Ezen keresztül a főbb paramétereket már átadhatjuk az ügyfeleknek.
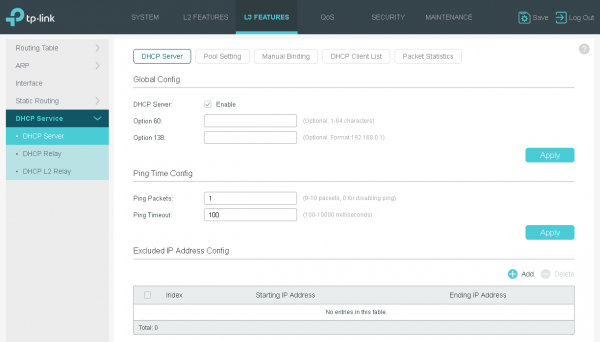
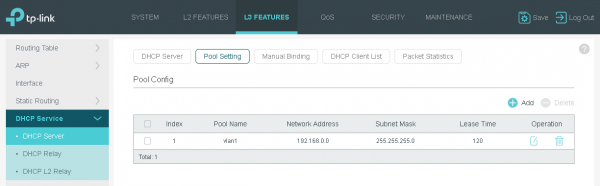
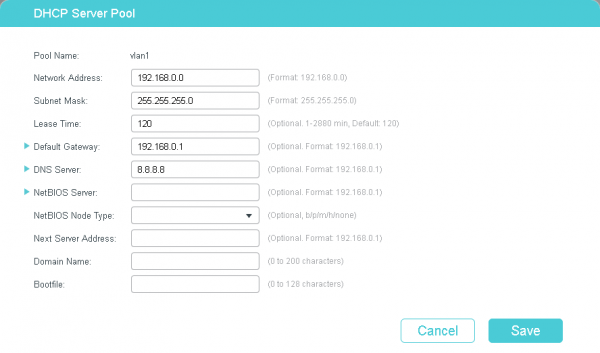
Csatlakoztattuk a SOHO routerünket, az Archer C6-ot a switch egyik interfészéhez, és megbizonyosodtunk arról, hogy az ügyféleszköz sikeresen megkapta a címet.
Ez így néz ki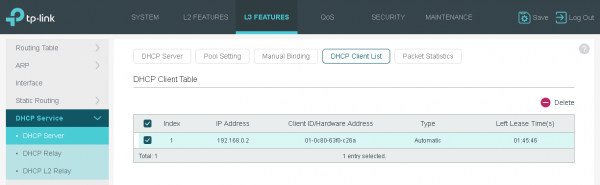
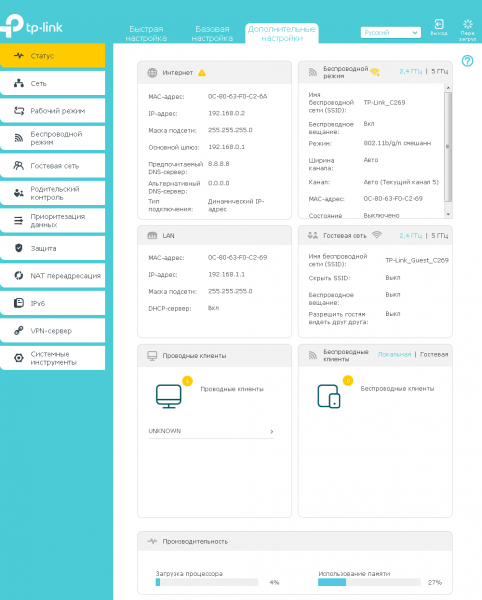
A switchbe épített DHCP szerver talán nem a legskálázhatóbb és legflexibilisebb megoldás: nem támogatja a nem szabványos opciókat, hiányzik az IPAM-mal való integráció. Ha azonban a kezelő számára nagyobb ellenőrzés szükséges az IP-címek elosztásának folyamatában, akkor egy dedikált DHCP szerver kerül felhasználásra.
A T2600G-28SQ lehetővé teszi, hogy minden felhasználói alhálózathoz külön dedikált DHCP szervert állítsunk be, ahová a megvitatott protokoll üzenetei átirányítódnak. Az alhálózat kiválasztása a megfelelő L3 interfész megadásával történik: VLAN (SVI), routed port vagy port-channel.
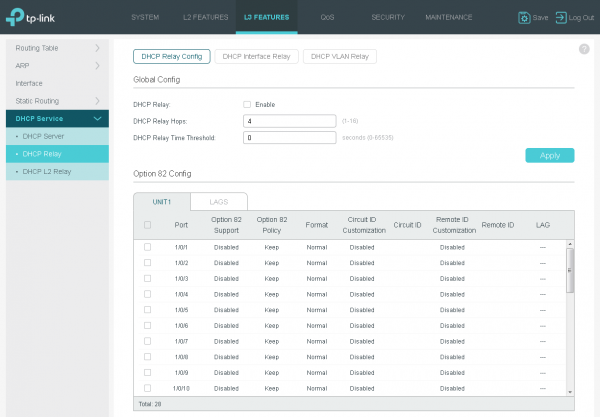
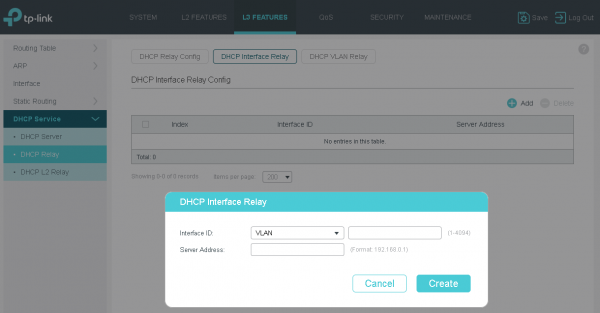
A relay működésének ellenőrzéséhez konfiguráltunk egy másik gyártó külön routerét, hogy DHCP szerverként működjön, amelynek beállításai az alábbiak.
R1#sho run | s pool
ip dhcp pool test
 network 192.168.0.0 255.255.255.0
 default-router 192.168.0.1
 dns-server 8.8.8.8
Az ügyféleszköz ismét sikeresen kapott IP címet.
R1#sho ip dhcp binding
Bindings from all pools not associated with VRF:
IP address Client-ID/ Lease expiration Type
 Hardware address/
 User name
192.168.0.2 010c.8063.f0c2.6a May 24 2019 05:07 PM Automatic
A spoiler alatt — a switch és a dedikált DHCP szerver közötti elfogott csomag tartalma.
A csomag tartalma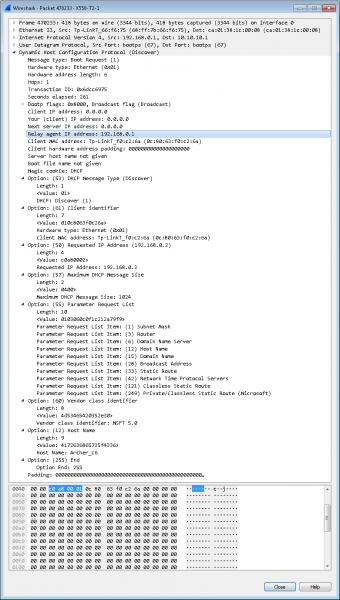
Nem lehet figyelmen kívül hagyni a switchek 82-es opció támogatását. Ennek aktiválásakor a switch hozzáadja a DHCP Discover üzenethez az információt arról, hogy melyik felhasználói felület küldte azt. Továbbá, a T2600G-28SQ modell lehetővé teszi, hogy beállítsuk a hozzáadott információk feldolgozási politikáját a 82-es opció beillesztésekor. Az említett opció támogatása hasznos lehet olyan esetekben, amikor a felhasználónak ugyanazt az IP-címet kell kiadnia, függetlenül attól, hogy a kliens (client-id) milyen azonosítót közöl magáról.
Az alábbi ábrán látható a DHCP Discover üzenet (a relay által továbbítva) a 82-es opcióval kiegészítve.
Üzenet a 82-es opcióval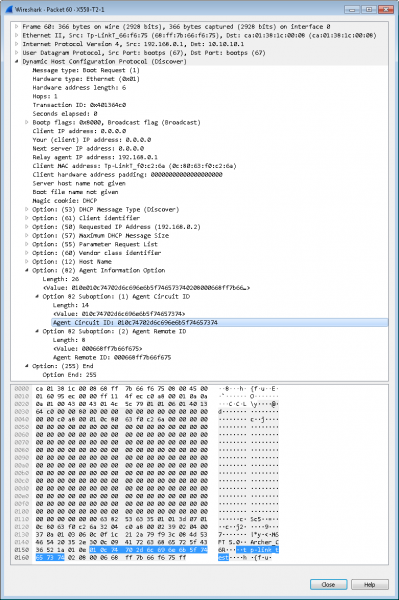
Természetesen a 82-es opciót úgy is kezelhetjük, hogy nincs megfelelően beállított DHCP relay, a kapcsolódó beállítások a „DHCP L2 Relay” alpontban találhatók.
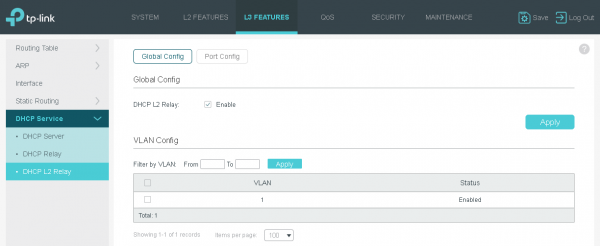
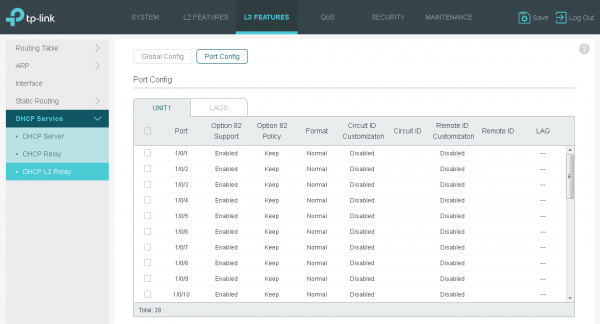
Most módosítsuk a DHCP-kiszolgáló beállításait, hogy bemutassuk a 82-es opció működését.
R1#sho run | s dhcp
ip dhcp pool test
 network 192.168.0.0 255.255.255.0
 default-router 192.168.0.1
 dns-server 8.8.8.8
 class option82_test
  address range 192.168.0.222 192.168.0.222
ip dhcp class option82_test
 relay agent information
      relay-information hex 010e010c74702d6c696e6b5f746573740208000668ff7b66f675
R1#sho ip dhcp binding
Bindings from all pools not associated with VRF:
IP address          Client-ID/              Lease expiration        Type
                    Hardware address/
                    User name
192.168.0.222       010c.8063.f0c2.6a       May 24 2019 05:33 PM    Automatic
Így körülbelül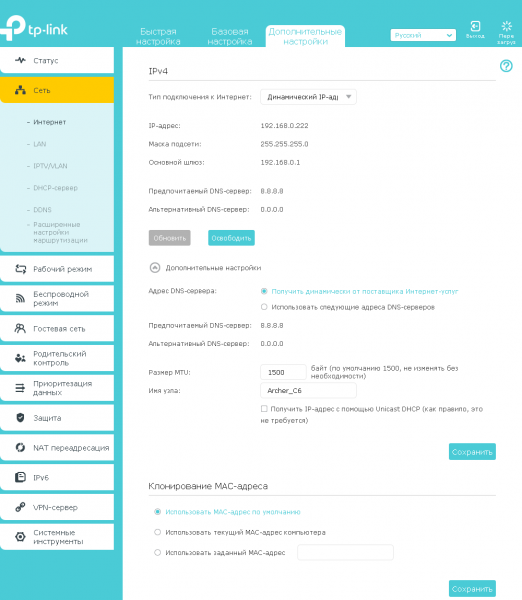
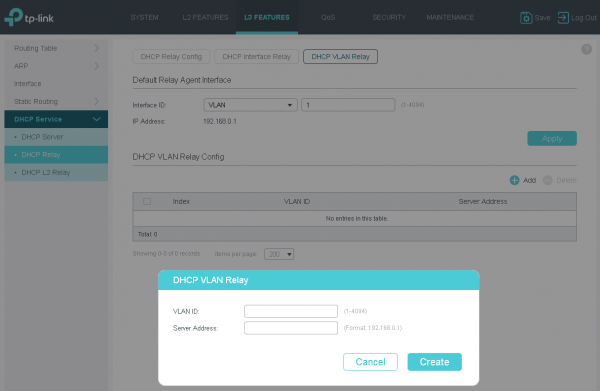
A DHCP interface relay funkció hasznos lesz olyan helyzetekben, amikor a switch nemcsak L3 interfésszel rendelkezik, amely egy adott hálózathoz csatlakozik, hanem ez az interfész IP-címmel is rendelkezik. Ha azonban az ilyen interfészen nincs cím, a DHCP VLAN relay funkció segít. Ebben az esetben az alhálózatra vonatkozó információt az alapértelmezett interfészből vesszük, azaz több virtuális hálózat címterei azonosak (átfedésben lesznek).
Gyakran az üzemeltetőknek is meg kell védeniük a felhasználókat a hibás vagy rosszindulatú DHCP-szerverek aktiválásától a kliensberendezéseken. E funkciót egy biztonsági kérdésekkel foglalkozó rész szentelésével kívántuk megvitatni.
IEEE 802.1X
Az egyik felhasználói hitelesítési módszer a hálózatban az IEEE 802.1X protokoll használata. Ez a protokoll a híradástechnikai hálózatokban Oroszországban már veszít népszerűségéből, de még mindig elsősorban nagyvállalatok helyi hálózataiban használják a szervezeten belüli felhasználók hitelesítésére. A T2600G-28SQ switch támogatja az 802.1X-et, így szükség esetén a szolgáltató könnyedén igénybe veheti azt.
Az IEEE 802.1X protokoll működéséhez három résztvevő szükséges: a kliens berendezés (supplicant), a szolgáltató hozzáférési switch (authenticator) és a hitelesítő szerverek (általában RADIUS szerverek).
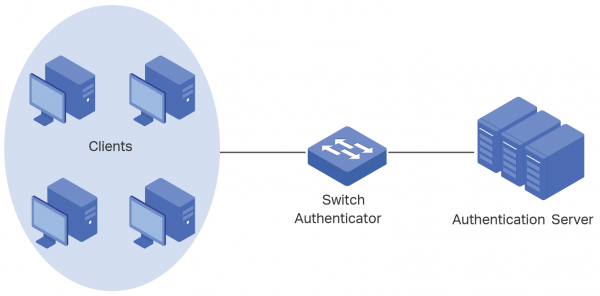
Az operátor részéről az alap konfiguráció rendkívül egyszerű. Csak meg kell adni a használt RADIUS szerver IP-címét, ahol a felhasználói adatbázis tárolva van, valamint ki kell választani azokat az interfészeket, amelyeken hitelesítést szeretnénk.
Az 802.1X alapbeállítása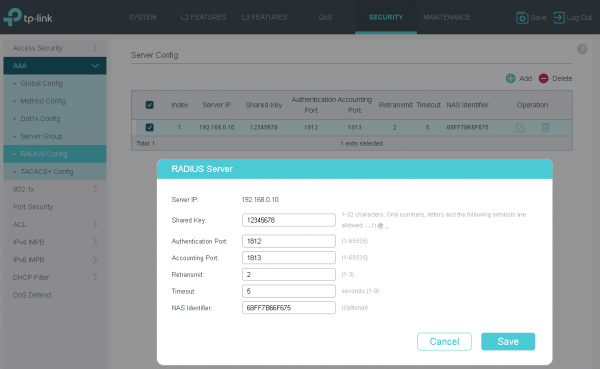
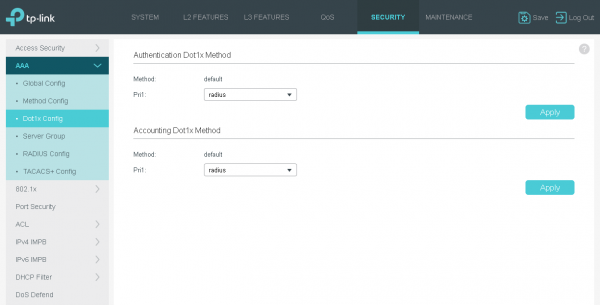
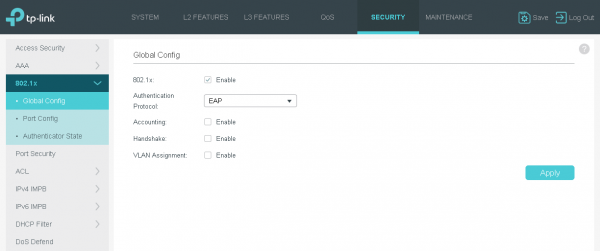
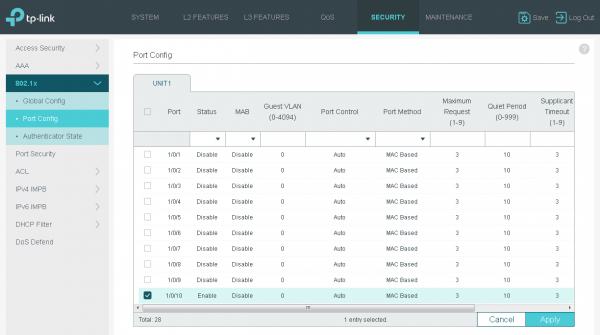
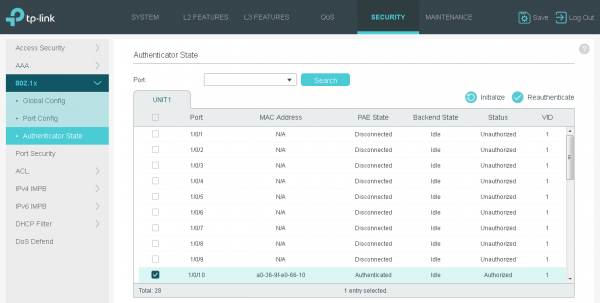
A kliens oldalán is szükséges némi beállítás. Minden modern operációs rendszer már tartalmazza a szükséges szoftvert. De szükség esetén telepíthető és használható a TP-Link 802.1x Client – egy alkalmazás, amely lehetővé teszi a kliens hitelesítését a hálózatban.
Ha a felhasználói PC-t közvetlenül a szolgáltató hálózatához csatlakoztatják, a hitelesítési beállításokat aktiválni kell azon hálózati kártyán, amely a csatlakozásra használatban van.
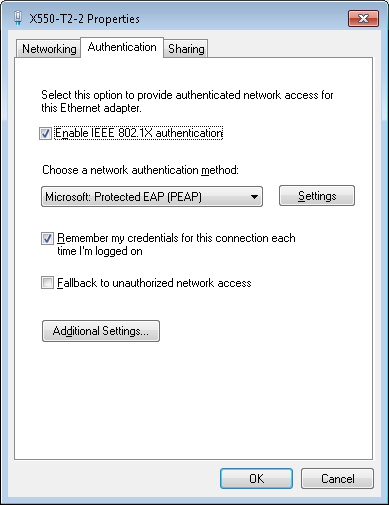
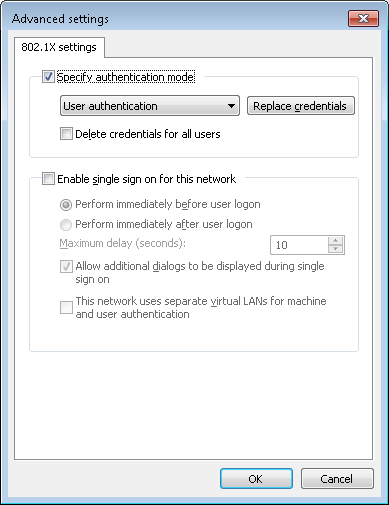
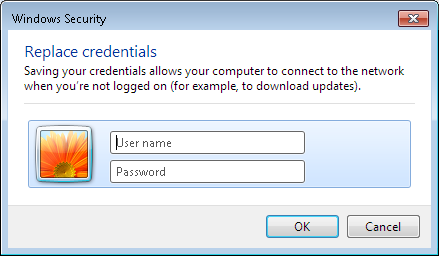
Jelenleg azonban a szolgáltató hálózatához nem közvetlenül a felhasználó számítógépe csatlakozik, hanem egy SOHO-router, amely biztosítja a felhasználó helyi hálózatának (mind vezetékes, mind vezeték nélküli szegmensek) működését. Ebben az esetben az 802.1X protokoll összes beállítását közvetlenül a routeren kell elvégezni.
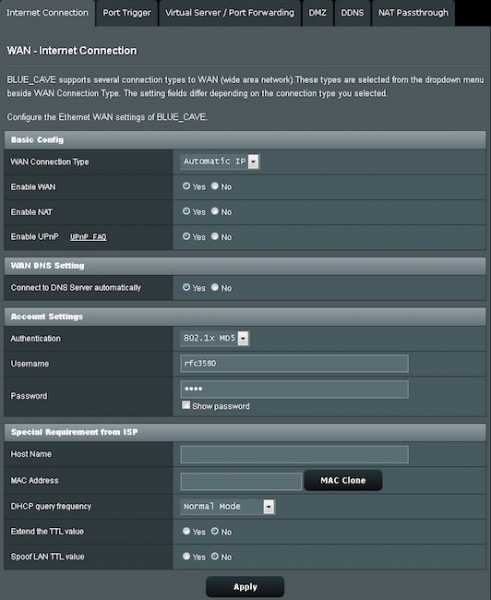
Úgy tűnik, hogy a szolgáltatói hálózatokban ez a hitelesítési módszer méltatlanul feledésbe merült. Igen, a felhasználó porthoz kötött rögzítése talán egyszerűbb megoldás a felhasználói berendezések beállításai szempontjából. De ha a felhasználónév és jelszó használata szükséges, az 802.1X nem lesz olyan nehézkes protokoll a PPTP/L2TP/PPPoE alapon működő kapcsolatokkal összehasonlítva.
PPPoE ID Beszúrás
Sok felhasználó, nemcsak hazánkban, hanem világszerte is, továbbra is a lehető legegyszerűbb jelszavakat részesíti előnyben. Sajnos, a felhasználói adatok ellopása is egyáltalán nem ritka. Ha a hálózatában az üzemeltető PPPoE protokollt használ a felhasználók hitelesítésére, akkor a TP-Link T2600G-28SQ switch segíthet megoldani az adatok kiszivárgásával kapcsolatos problémát. Ezt a PPPoE Active Discovery üzenethez egy speciális címke hozzáadásával érik el. Így a szolgáltató nemcsak a felhasználónév és jelszó, hanem további adatok alapján is hitelesítheti az előfizetőt. Ezek az extra adatok közé tartozik a kliens eszköz MAC-címe és a switch interfésze, amelyhez csatlakozik.
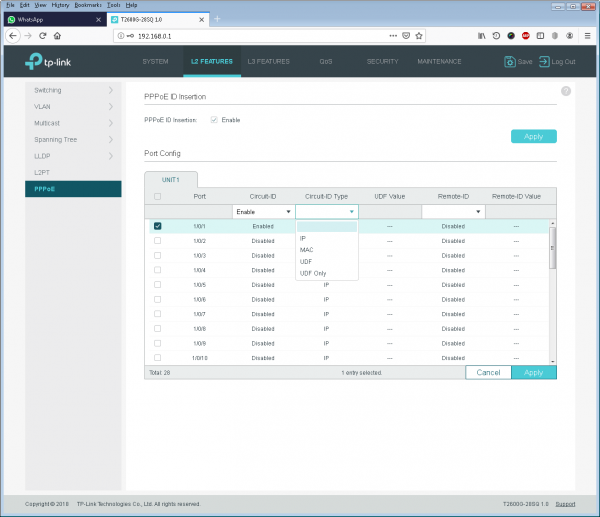
Néhány üzemeltető egyáltalán nem szeretné lehetővé tenni az előfizetők (felhasználónév és jelszó) számára a hálózaton való mozgatást. A PPPoE ID Insertion funkció ebben az esetben is segíthet.
IGMP
Az IGMP (Internet Group Management Protocol) protokoll már évtizedek óta létezik. Népszerűsége teljesen érthető és könnyen magyarázható. Az IGMP-kölcsönhatásban két fél vesz részt: a felhasználó PC-je (vagy bármely más eszköz, például STB) és az IP-router, amely egy adott hálózati szegmenst szolgál ki. A switchek nem vesznek részt ebben az átadásban. Az utolsó állítás azonban nem teljesen igaz. Vagy a modern hálózatokban egyáltalán nem helyes. Az IGMP protokoll támogatása a switchek részéről szükséges a csoportos forgalom optimalizálásához. Azáltal, hogy figyeli a felhasználói forgalmat, a switch észleli az IGMP Report üzeneteket, amelyek segítségével meghatározza a csoportos forgalom továbbításához szükséges portokat. Ezt az opciót IGMP Snooping-nak nevezzük.
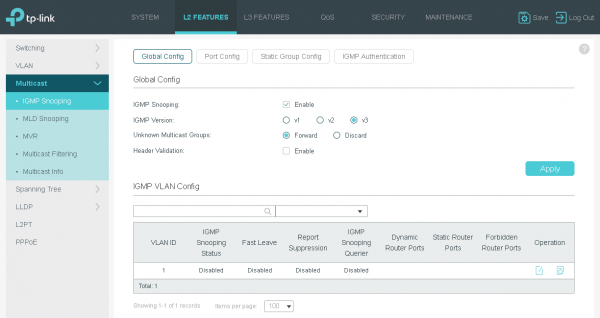
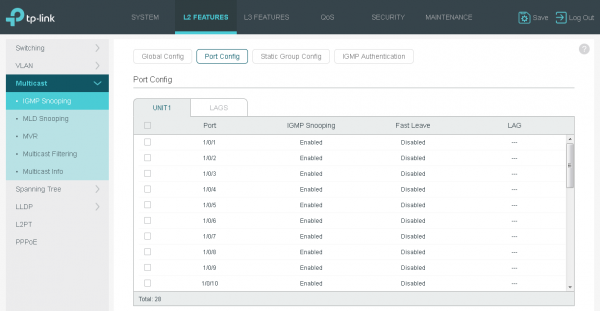
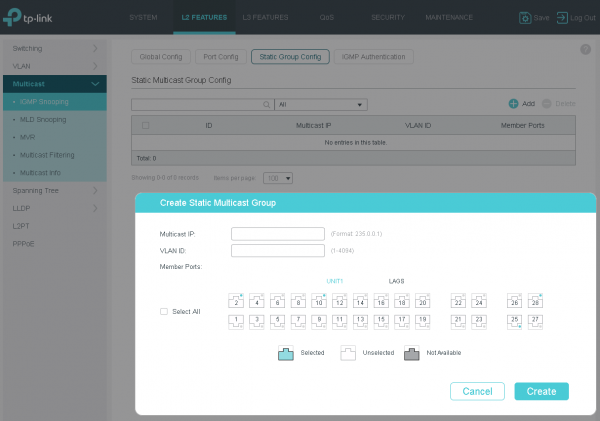
Az IGMP protokoll támogatása nemcsak a forgalom optimalizálására használható, hanem az előfizetők meghatározására is, akik bizonyos szolgáltatást, például IPTV-t kaphatnak. A kívánt cél elérhető úgy, hogy manuálisan beállítjuk a szűrőparamétereket, vagy hitelesítést használunk.
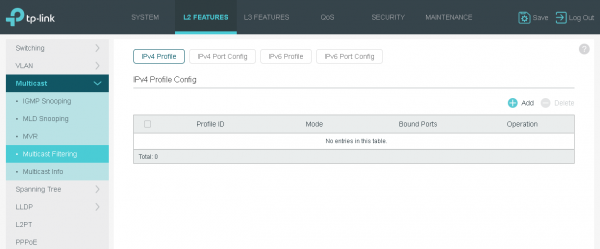
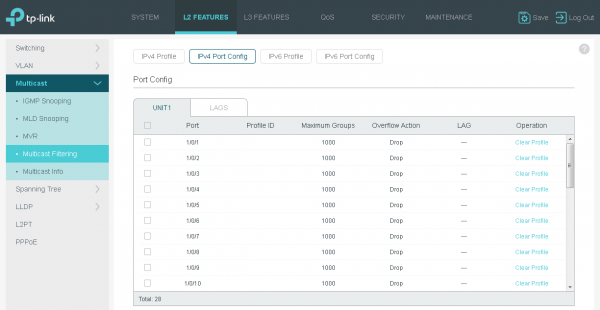
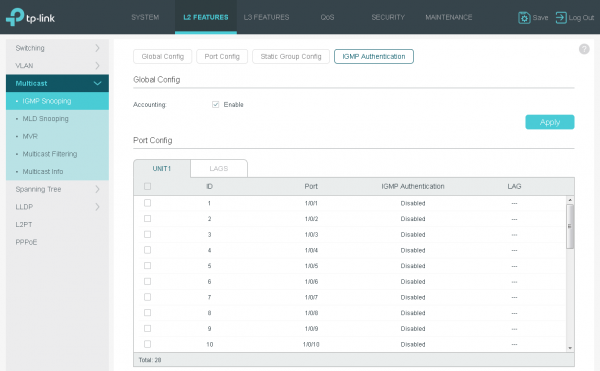
A csoportos forgalom támogatása a TP-Link switcheknél meglehetősen rugalmasan valósul meg. Például minden paraméter külön-külön megadható minden virtuális hálózat esetében.
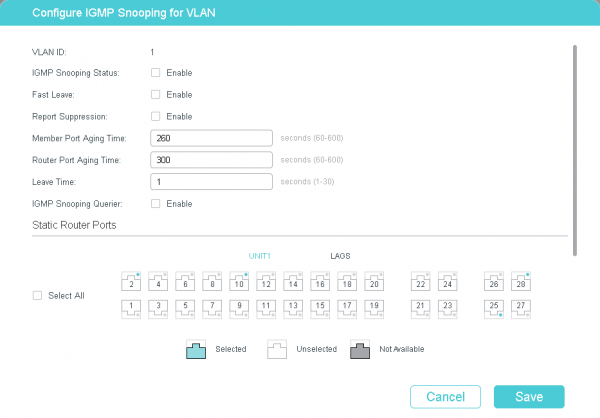
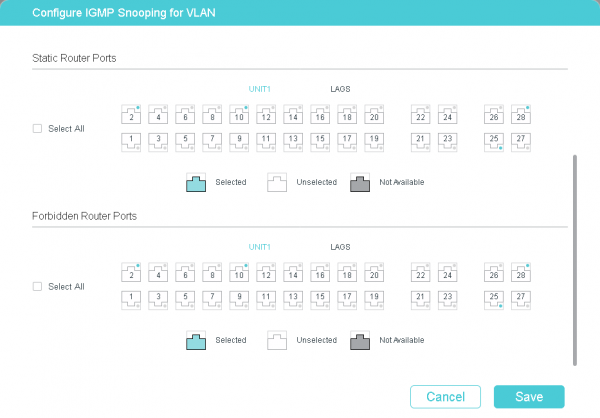
Ha egy router interfészéhez több alhálózat van csatlakoztatva, ahol a csoportos forgalom fogadói találhatók, a router kénytelen lesz több példányt küldeni a csomagokból ezen az interfészen (egyet minden virtuális hálózat számára).
A csoportos forgalom átkonfigurálásának optimalizálása ebben az esetben a MVR – Multicast VLAN Registration technológia révén lehetséges.
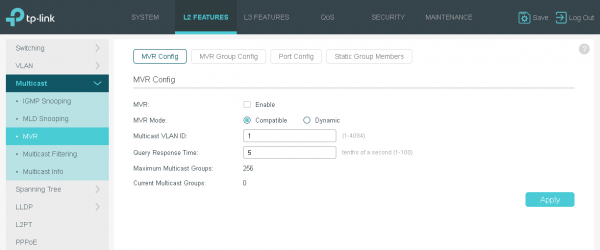
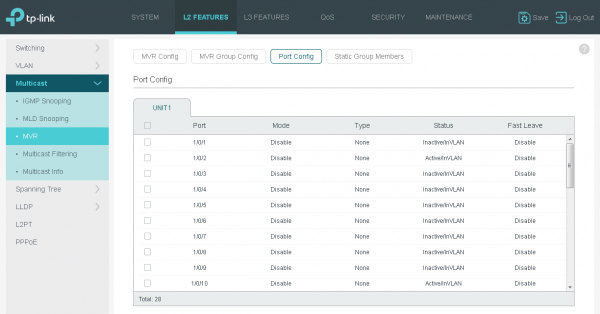
A megoldás lényege, hogy létrehozunk egy virtuális hálózatot, amely összeköti az összes fogadót. Ez a virtuális hálózat azonban kizárólag csoportos forgalomra van fenntartva. Ez a megközelítés lehetővé teszi a router számára, hogy csak egy példányt küldjön a csoportos forgalomból az interfészen.
DDM, OAM és DLDP
A DDM – Digital Diagnostic Monitoring. Optikai modulok használata során gyakran szükség van a modul állapotának, valamint arra az optikai csatornára való figyelésre, amelyhez csatlakozik. E feladat megoldásában a DDM funkció segít. Ezzel az operátor mérnökei nyomon követhetik a funkcionalitást támogató modulok hőmérsékletét, feszültségét és áramszintjét, valamint a küldött és fogadott optikai jelek teljesítményét.
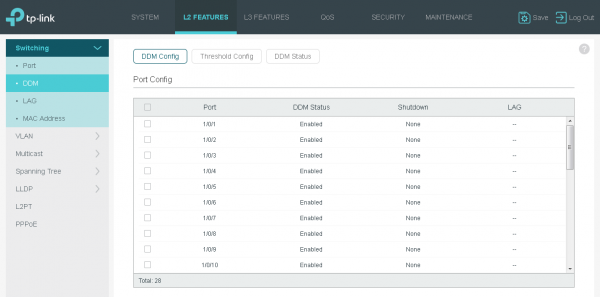
A korábban említett paraméterek küszöbértékeinek beállítása lehetővé teszi esemény generálását, ha azok a megengedett tartományból kilépnek.
A DDM küszöbértékének beállítása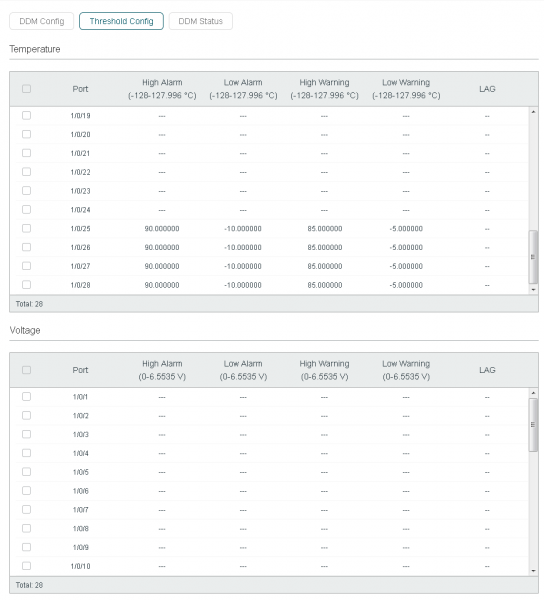
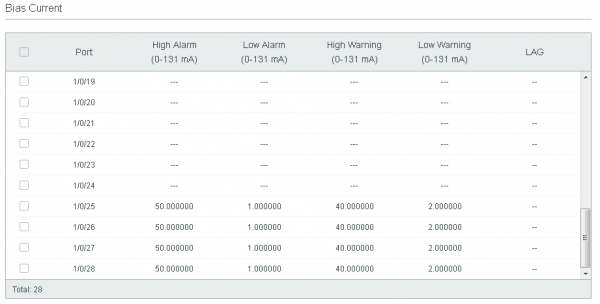
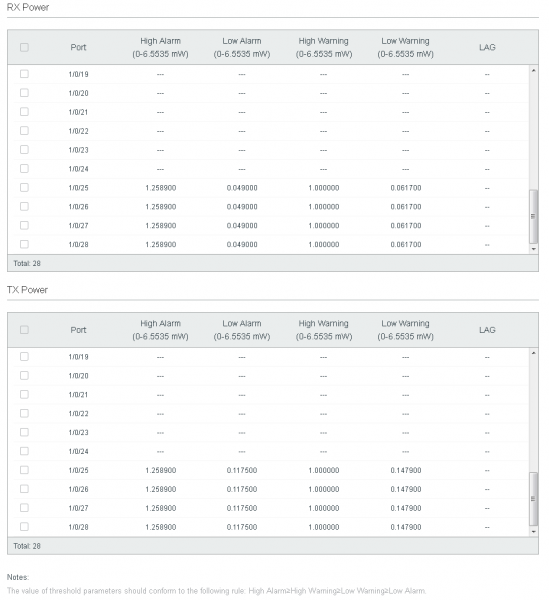
Természetesen az adminisztrátor megtekintheti a megadott paraméterek aktuális értékeit.
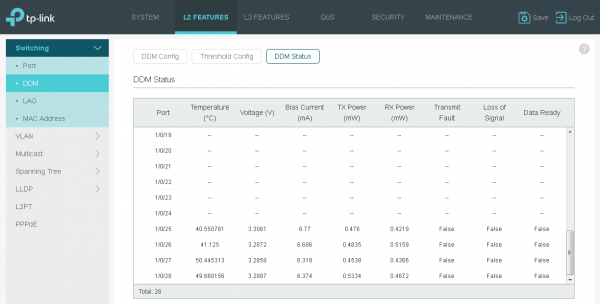
A TP-Link T2600G-28SQ kapcsoló aktív légkondicionáló rendszerrel rendelkezik. Sőt, eddig nem tapasztaltunk a portok sűrűségével összefüggő túlmelegedést az SFP modulokban. Azonban elméletileg, ha felmerülne egy ilyen lehetőség (például valamelyik SFP modul belső problémája miatt), a DDM segítségével az adminisztrátor azonnal értesülne a potenciálisan veszélyes helyzetről. A veszély itt nyilvánvalóan nem a kapcsolót, hanem az SFP belső diódáját/lézerét fenyegeti, mivel annak hőmérsékletének növekedésével a kibocsátott optikai jel teljesítménye csökkenhet, ami az optikai költség csökkenéséhez vezet.
Említést érdemel, hogy a TP-Link kapcsolók nem rendelkeznek "gyártói zárolással", tehát bármilyen kompatibilis SFP modul támogatott, ami természetesen nagyon kényelmes a hálózati adminisztrátorok számára.
OAM — Üzemeltetés, Adminisztráció és Karbantartás (IEEE 802.3ah). Az OAM egy kettes szintű OSI modell protokoll, amely az Ethernet hálózatok felügyeletére és hibakeresésére szolgál. Ezzel a protokollal a switch nyomon követheti a konkrét kapcsolat teljesítményét és hibáit, figyelmeztetéseket generálhat, hogy a hálózati adminisztrátor hatékonyabban kezelhesse a hálózatot.
OAM alapbeállítása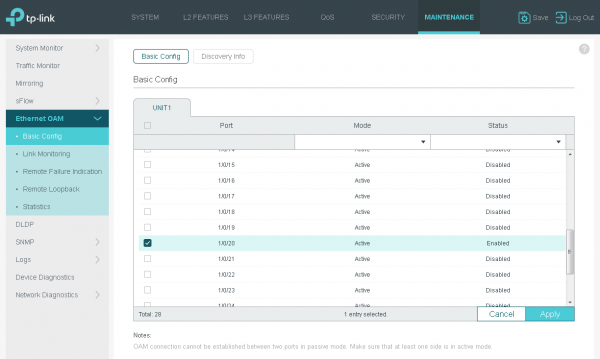
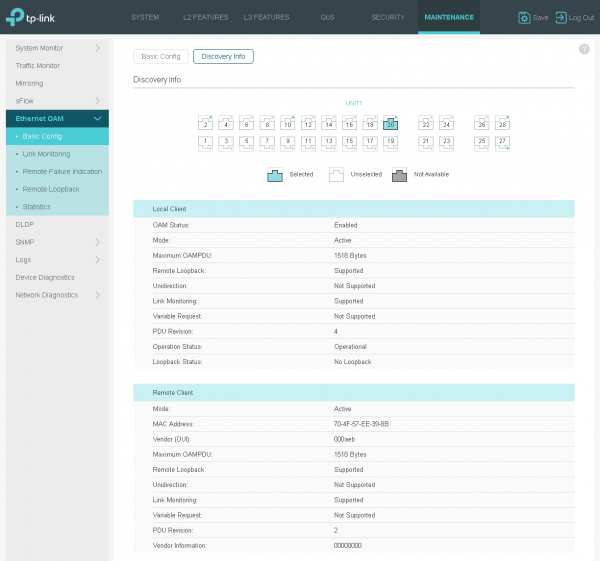
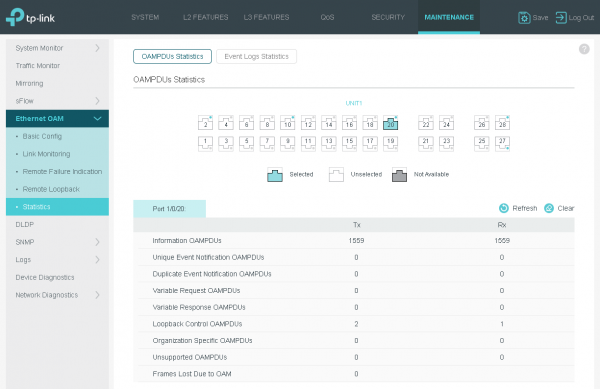
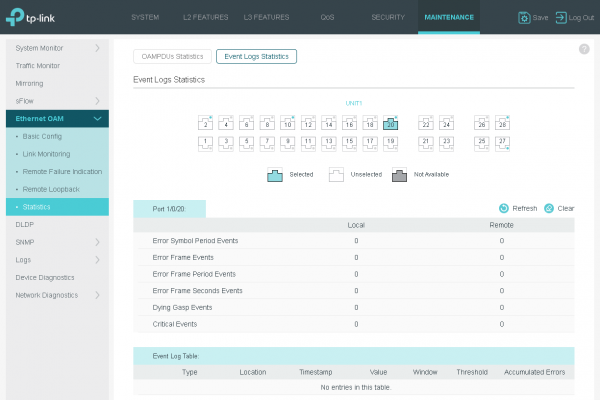
OAM működésének részleteiKét szomszédos OAM-mal rendelkező eszköz periódikus üzenetváltást folytat OAMPDU-k elküldésével, amelyek három típusúak lehetnek: Információs, Eseményértesítő és Loopback Control. Az Információs OAMPDU révén a szomszédos switch-ek statisztikai információkat és adminisztrátor által meghatározott adatokat küldenek egymásnak. Ez a típusú üzenet a kapcsolat OAM protokoll szerinti fenntartására is szolgál. Az Eseményértesítő üzenetek a kapcsolatmonitorozó funkció révén értesítik a másik felet az előforduló hibákról. A Loopback Control üzenetek a vonalon lévő hurok meghatározására szolgálnak.
Az alábbiakban felsoroljuk az OAM protokoll által biztosított főbb lehetőségeket:
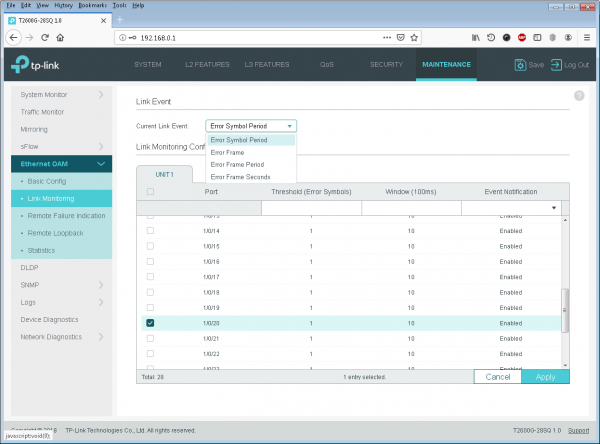
- környezetfigyelés (hibás csomagok észlelése és számlálása),
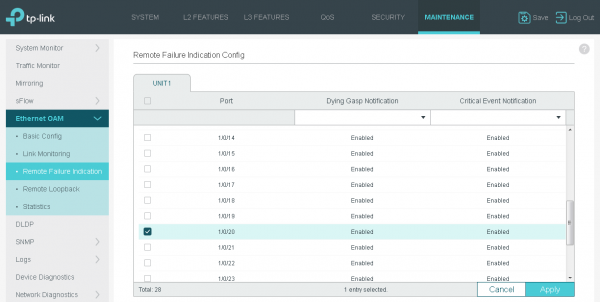
- RFI – Távoli Hibaértesítés (hibaértesítés küldése a csatornán),
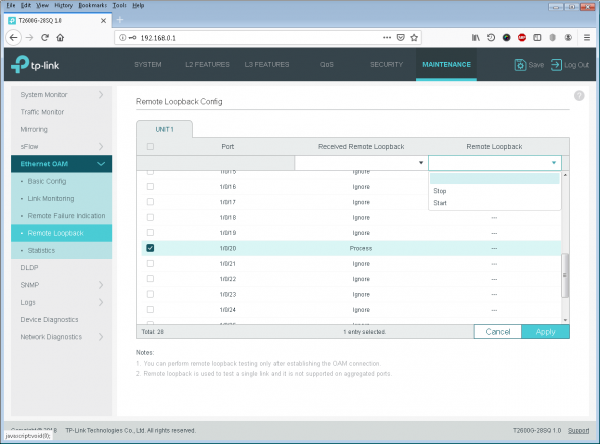
- Távoli Loopback (a csatorna tesztelése a késleltetés, a késleltetés variációja (jitter) és az elveszett keretek számának mérésére).
Egy másik lehetőség, amely a fény alapú switch-ek esetében igen népszerű, a kommunikációs csatornán előforduló problémák észlelése, amelyek miatt a csatorna simplex lesz, azaz az adatok csak egy irányba küldhetők. Switch-eink az egyirányú vonalak észlelésére a DLDP - Eszközkapcsolat-Észlelő Protokollt alkalmazzák. Igazság szerint megjegyzendő, hogy a DLDP protokoll a fény- és rézinterfészeken egyaránt támogatott, de véleményünk szerint legjobban optikai vonalak alkalmazásánál lesz keresett.
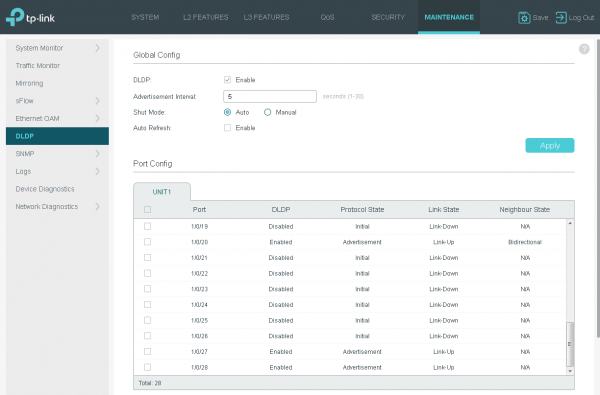
Egyirányú csatorna észlelésekor a switch automatikusan letilthatja a problémás interfészt, ami az STP fa újrakonfigurálásához és a tartalék kommunikációs csatornák használatához vezet.
Eszközeink között megtalálhatók az egy szálon jelet fogadó és küldő SFP modulok. Ezek kizárólag párban működnek, és a páron belül optikai jelet használnak különböző hullámhosszakon történő átvitelnél. Például a TL-SM321A és TL-SM321B pár. Az ilyen típusú modulok használatakor az egy szál megsérülése az egész optikai csatorna teljes leállását eredményezi. Azonban ezen csatornák esetében a DLDP protokollra is szükség lesz, mivel ritkán, de a csatorna eltérő átlátszósággal rendelkezhet a különböző hullámhosszokon. Valószínűbb probléma a csatorna eltérő átlátszósága a fény terjedési irányának függvényében. A magyarázott problémák felfedezéséhez segítséget nyújt a reflexgram, de ez már egy teljesen más történet.
LLDP
Nagyvállalatok vagy szolgáltatói hálózatok esetén időnként felmerülnek problémák a hálózat dokumentációjának elavultságával vagy hibáival kapcsolatban. A hálózati adminisztrátor olyan helyzettel találkozhat, amikor meg kell állapítania, hogy melyik szolgáltatói eszköz van valóban csatlakoztatva a switch egyes interfészeihez. Ezen a ponton segít a LLDP – Link Layer Discovery Protocol (IEEE 802.1AB).
A LLDP működési paraméterei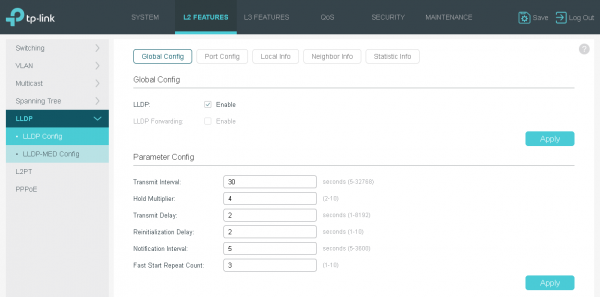
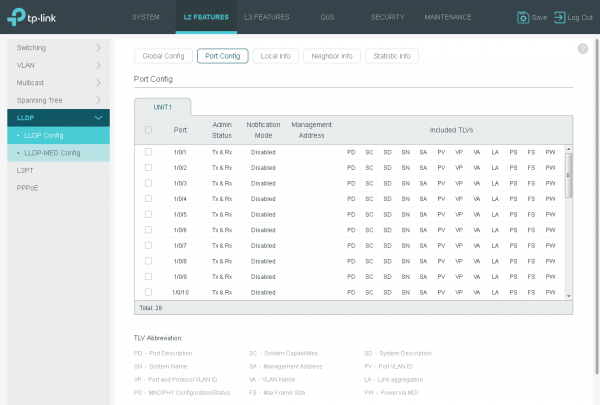
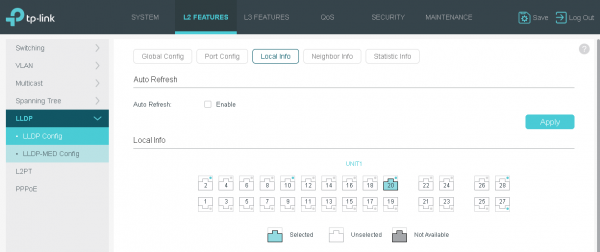
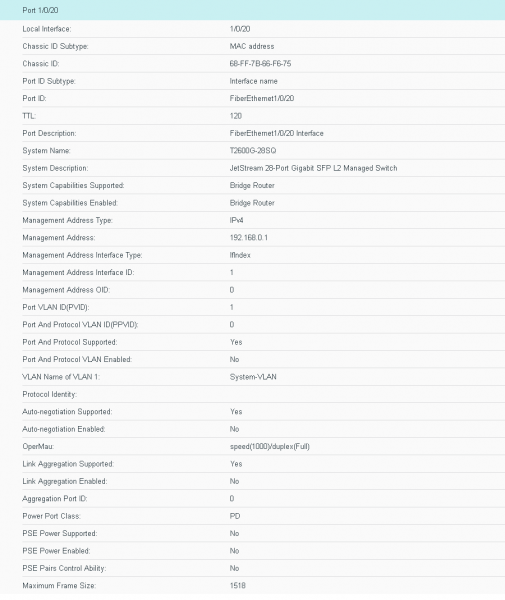
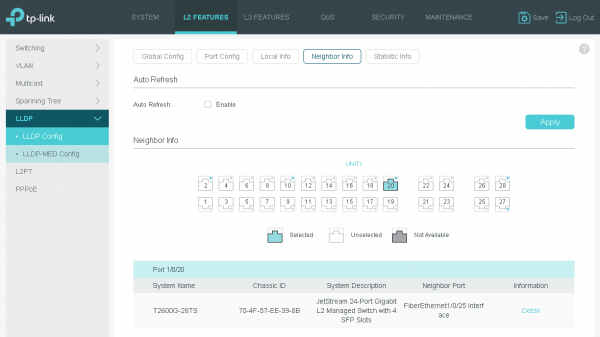
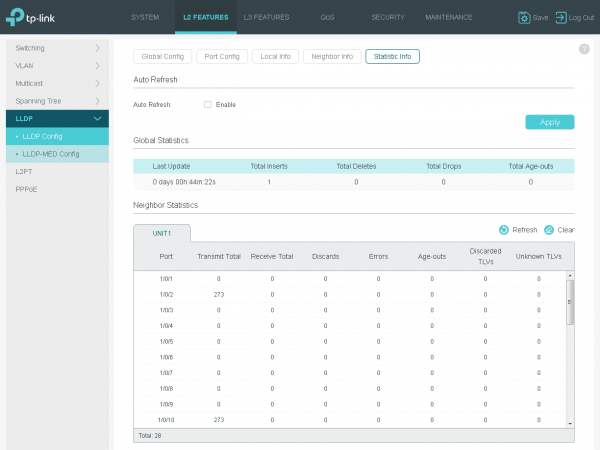
Switchjeink támogatják a LLDP protokollt nemcsak a szomszédos switch-ek vagy más hálózati eszközök felfedezésére, hanem azok képességeinek meghatározására is.
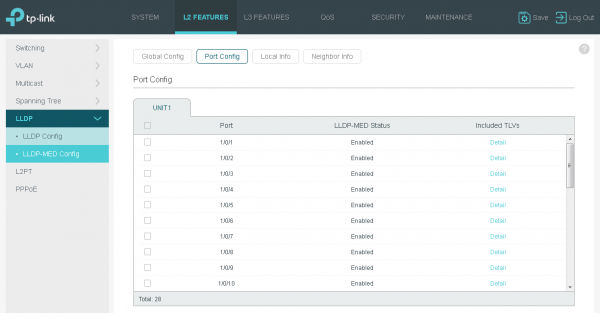
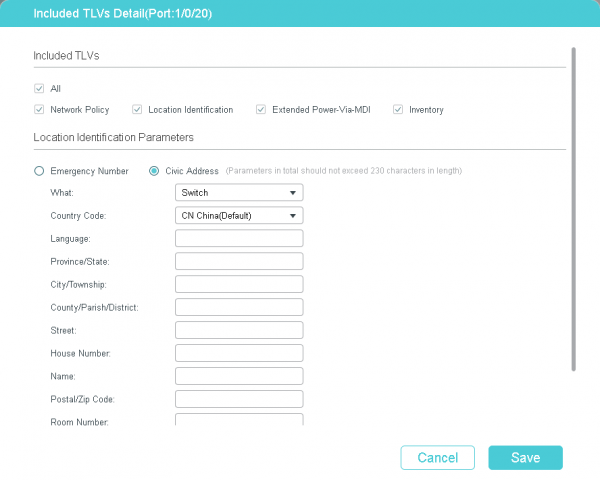
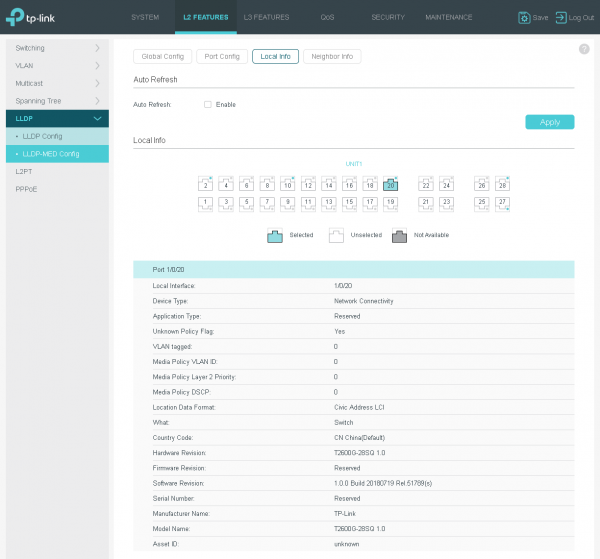
Switchünkhöz tartozó réz változatai az LLDP-MED-et használhatják az IP telefonok csatlakoztatási eljárásának egyszerűsítésére. Ezen opcióval a PoE switch képes összehangolni az energiaellátási paramétereket a tápellátott eszközzel. Ezt már részletesen kifejtettük az egyik korábbi .
SDM és újraelőfizetés
Szinte minden modern switch a bejövő kereteket és csomagokat központi feldolgozóegység használata nélkül kezeli. A kezelés (ellenőrző összeg számítása, hozzáférési listák alkalmazása és más biztonsági ellenőrzések végrehajtása, valamint a válogatás/routolásról való döntés) specializált áramkörök révén történik, ami lehetővé teszi a felhasználói forgalom magas sebességgel való átvitelét. A vizsgált switch képes a forgalmat a média sebességén kezelni. Ez azt jelenti, hogy az eszköz teljesítménye elegendő ahhoz, hogy az összes port maximálisan lehetséges sebességgel egyidejűleg továbbítsa az adatokat. A T2600G-28SQ modell rendelkezik 24 downlink porttal (a felhasználók felé), amelyek 1 Gbit/s sebességgel működnek, valamint 4 uplink porttal (a hálózat gerincéhez) 10 Gbit/s sebességgel. A switch keresztbusza pedig 128 Gbit/s teljesítményű, ami elegendő a maximális bejövő forgalom feldolgozásához.
A fair play érdekében meg kell említeni, hogy a switch mátrix teljesítménye 95,2 millió csomag másodpercenként. Ez azt jelenti, hogy a minimum 64 bájt hosszúságú keretek használata esetén a készülék összteljesítménye 97,5 Gbit/s lesz. Azonban az ilyen forgalmi profil gyakorlatilag lehetetlen a távközlési hálózatok számára.
Mi az a túratörésEgy másik fontos téma a feltöltési és letöltési csatornák sebességének aránya (túratörés). Itt már nyilvánvalóan minden a topológiától függ. Ha az adminisztrátor mind a négy 10 GE interfészt a hálózat gerincéhez csatlakoztatja, és azokat LAG (Link Aggregation Group) vagy Port-Channel technológiával egyesíti, akkor statisztikailag a gerinc irányába mért sebesség 40 Gbit/s lesz, ami bőven elegendő az összes csatlakoztatott ügyfél igényeinek kielégítésére. Ráadásul nem szükséges, hogy mind a négy feltöltési link egy fizikailag azonos eszközhöz csatlakozzon. Csatlakozás történhet switch stackhez, vagy két eszközhöz, amelyek klaszterbe vannak egyesítve (vPC technológia vagy hasonlók révén). Ebben az esetben túratörés nem létezik.
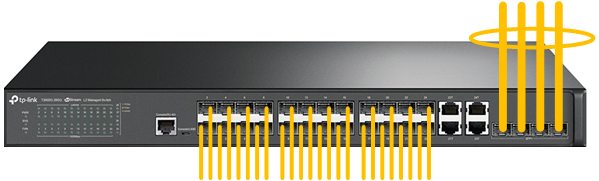
Az összes négy felfelé irányuló csatorna egyidejű használata nemcsak az LAG segítségével lehetséges. Hasonló hatást érhetünk el az MSTP megfelelő beállításával is, de ez már egy teljesen más téma.
A második gyakran előforduló módszer az L2 kapcsolódásra két független LAG használata (egy-egy a minden aggregáló switchhez). Ebben az esetben valószínűleg az egyik virtuális linket a STP (STP vagy RSTP használata esetén) protokoll blokkolni fogja. Az aláírás aránya 5:6 lesz.
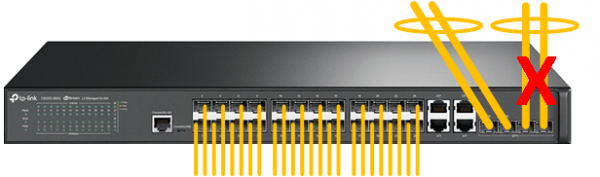
Ritkább, de mégis valószínű helyzet: a T2600G-28SQ független csatornákon keresztül csatlakozik a felsőbb switchhez vagy switchekhez. A STP/RSTP protokoll csupán egy ilyen linket hagy nyitva. Az aláírás aránya 5:12 lesz.
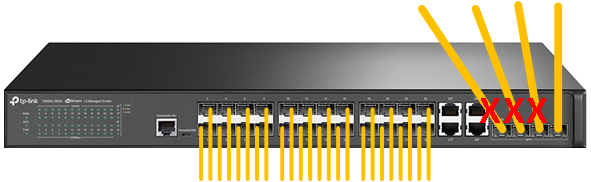
Csillagos feladat: számolja ki az aláírás arányát az STP részben leírt helyzetekre, ahol egy topológiai példát vizsgáltunk, amikor két hozzáférési switch csatlakozik egy aggregáló eszközhöz, és egymással is összeköttetésben állnak.
A programozható chippek, amelyek lehetővé teszik a rendkívül magas átvitel sebességét, meglehetősen drágák, ezért törekednünk kell azok használatának optimalizálására a különböző funkciók közötti erőforrások megfelelő elosztásával. Az elosztásért az SDM – Switch Database Management felel.
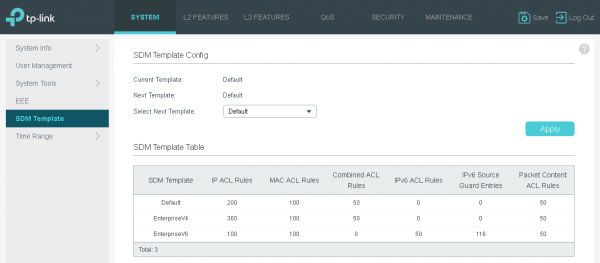
Az elosztás SDM profil segítségével történik. Jelenleg három profil érhető el, amelyeket az alábbiakban sorolunk fel.
- A Default egy egyensúlyozott megoldást kínál a MAC és IP hozzáférési listák, valamint az ARP-észlelési bejegyzések használatához.
- Az EnterpriseV4 maximalizálja a MAC és IP hozzáférési listák számára elérhető erőforrásokat.
- Az EnterpriseV6 a hozzáférési listák IPv6 számára elkülönít erőforrásokat.
Az új profil alkalmazásához szükséges a switch újraindítása.
Zárás
Az eredeti pozicionálásnak megfelelően ez a switch a legjobban a távközlési szolgáltatók számára megfelelő, akiknek feladatuk a nagy távolságú hálózati hozzáférés biztosítása. Az eszköz használható belépési szinten, például nyaralótelepeken és sorházakban, valamint a hozzáférési switchekből érkező csatornák aggregálására, amelyek társasházakban találhatók; tehát mindenhol, ahol távoli objektumok csatlakoztatására van szükség. Optikai kapcsolatok használata esetén a csatlakoztatott előfizető több kilométer távolságra is elhelyezkedhet.
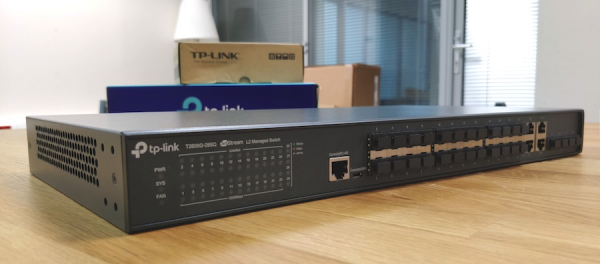
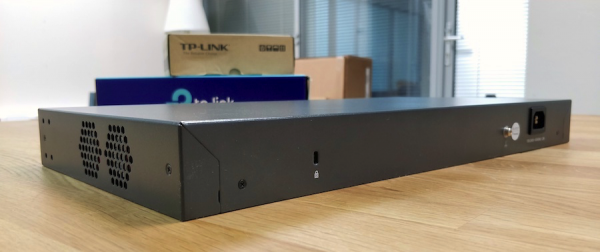
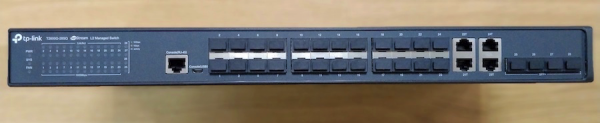
Az ügyfelek oldalán az optikai vonalak kis switcheken, optikai interfészekkel vagy médiakonvertálókon érhetők el.
A támogatott protokollok és opciók széles választéka lehetővé teszi a T2600G-28SQ használatát a szolgáltató Ethernet-hálózatában bármilyen topológiával és bármilyen technológiai és szolgáltatási csomaggal. A switch távolról kezelhető webböngészőn vagy parancssoron keresztül. Helyi konfigurációhoz használható a konzolport, amelyből a T2600G-28SQ modellben kettő található: RJ-45 és micro-USB. Egy kis hátrányként említhető a stacking támogatásának és a második tápegység hiánya. Igaz, általában a szolgáltatók adatközpontjain kívül a második elektromos vonal előfordulása is ritkaságnak számít.
Előnyei közé tartozik az alacsony ár, a nagyszámú optikai port, a 10 GE optikai uplinkek megléte, valamint négy kombinált port és a forgalom átvitele közepes sebességgel.
Forrás: habr.com
