

A bostoni egyetem kutatói támadási módszer
(CVE-2019-11728), képesek IP-címek és nyitott hálózati portok vizsgálatára a felhasználó belső hálózatán, amelyet tűzfalszűréssel választanak el a külső hálózattól, vagy a jelenlegi rendszeren (localhost). A támadás akkor hajtható végre, amikor egy speciálisan kialakított weboldalt nyitnak meg a böngészőben. A javasolt technika az HTTP-fejlécre alapoz. (HTTP Alternate Services, ). A probléma a Firefoxban, a Chrome-ban és az ezeken alapuló böngészőkben jelentkezik, beleértve a Tor Browser-t és a Brave-t is.
Az Alt-Svc fejléc lehetővé teszi a szerver számára, hogy meghatározza a weboldal alternatív elérési módját, és utasítja a böngészőt, hogy irányítsa a kérést egy új gazdagép felé, például terhelésmegosztás céljából. A hálózati port is megadható, például az 'Alt-Svc: http/1.1="other.example.com:443";ma=200' előírja a kliens számára, hogy a kért oldal megszerzéséhez a other.example.org gazdagéppel kell csatlakoznia, a 443-as hálózati portot és az HTTP/1.1 protokollt használva. A "ma" paraméter határozza meg az átirányítás maximális időtartamát. Az HTTP/1.1 mellett az HTTP/2-over-TLS (h2), HTTP/2-over plain text (h2c), SPDY(spdy) és QUIC (quic), amely az UDP-t használja, is támogatott.
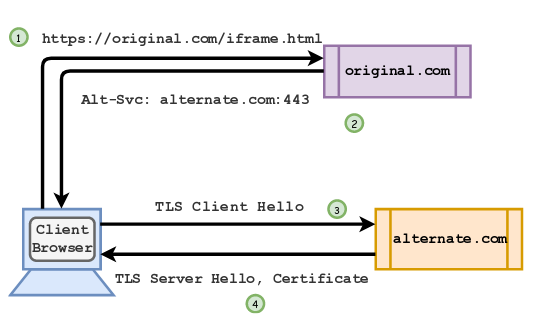
Az támadó weboldal az érdekes belső hálózati címeket és portokat fokozatosan iterálva nyújtanak be, a kérés közötti késleltetést mint jelzőt használva.
Ha az átirányított erőforrás nem elérhető, akkor a böngésző azonnal RST csomagot kap válaszként, és azonnal elutasítja az alternatív szolgáltatást, valamint nullázza a kérésben megadott átirányítási időt.
Ha a hálózati port nyitva van, a kapcsolatok lezárásához több idő szükséges (kísérletet tesznek a megfelelő csomagváltással történő kapcsolat létrehozására), és a böngésző nem reagál azonnal.
Az információlekérdezéshez a támadó azonnal átirányíthatja a felhasználót egy második oldalra, amely az Alt-Svc fejlécben egy aktív támadó gazdagép címére hivatkozik. Ha a kliens böngészője kérést küld erre az oldalra, akkor azt lehet tekinteni, hogy az első Alt-Svc kérés átirányítása megszakadt, és a vizsgált gazdagép és port nem elérhető. Ha nem érkezett kérés, az azt jelenti, hogy az első átirányításról szóló adatok még nem jártak le, és a kapcsolat létrejött.
A megadott módszer lehetővé teszi a böngésző fekete listájára került hálózati portok, például a levelezőszerverek portjainak ellenőrzését is. A működő támadás iframe behelyettesítésével készül az áldozat forgalmában, és az Alt-Svc protokoll HTTP/2 Firefoxhoz és QUIC-ot használva UDP-portok szkennelésére Chrome-ban. A Tor Böngészőben a támadás nem alkalmazható belső hálózat és localhost vonatkozásában, de alkalmas külső hosztok rejtett szkennelésére a Tor kimeneti csomópontján keresztül. A portok szkennelésével kapcsolatos probléma már elérte a Firefox 68-ban.
Az Alt-Svc fejléc szintén alkalmazható:
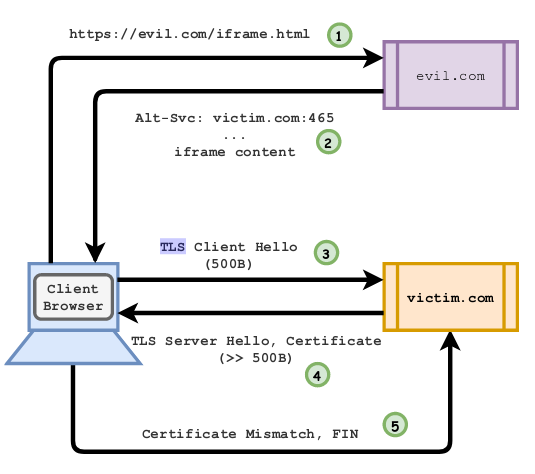
- DDoS-támadások szervezésére. Például a TLS-átirányítás akár 60-szoros erősítést is biztosíthat, mivel az ügyfél kezdeti kérése 500 bájt, a válasz a tanúsítvánnyal körülbelül 30 KB. Ilyen kérések ciklusos generálásával több kliens rendszeren kimeríthetők a szerver rendelkezésre álló hálózati erőforrásai;

- A phishing és rosszindulatú programok ellen védő mechanizmusok megkerülésére, amelyek olyan szolgáltatások, mint a Safe Browsing által nyújtott védelmet jelentik (a rosszindulatú hosztra történő átirányítás nem vált ki figyelmeztetést);
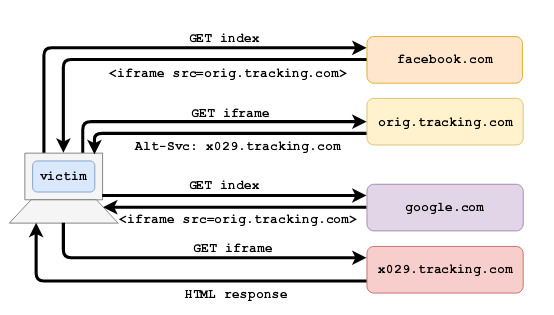
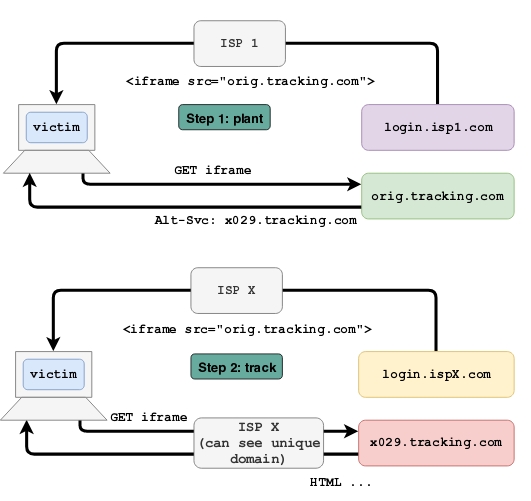
- A felhasználó mozgásának nyomon követésére. A módszer lényege egy iframe behelyettesítése, amely az Alt-Svc-ben egy külső mozgáskövetőre hivatkozik, amelyet a nyomkövetők védelme ellenére hívnak meg. Emellett a szolgáltatók szintjén is lehet követni, ha az Alt-Svc-ben egyedi azonosítót (véletlenszerű IP:port azonosítóként) használnak, és annak későbbi elemzését a tranzitforgalomban végzik;


- Információk kinyerésére a mozgások történetéről. Ha egy iframe-t illesztünk a saját oldalunkra, amely egy képet kér a megadott webhelytől, amely Alt-Svc-et használ, és elemezzük az Alt-Svc állapotát a forgalomban, akkor a támadó, aki képes az átjáró forgalom elemzésére, következtetést vonhat le arról, hogy a felhasználó korábban már meglátogatta az adott webhelyet;
- A behatolás-észlelési rendszerek naplóinak elhomályosítására. Az Alt-Svc-en keresztül kérés-vihart idézhetünk elő a rosszindulatú rendszerek nevében, és hamis támadások látszatát kelthetjük a valós támadás adatai között.
Forrás: opennet.ru
