

Mérnök vagyok, de leginkább vállalkozókkal és gyártási igazgatókkal kommunikálok. Egy időben egy ipari cég tulajdonosától kértek tanácsot. Bár a vállalat nagy, és az 90-es években alapították, a menedzsment és a könyvelés régi módszerekkel működik a helyi hálózaton.
Ez a saját üzletük iránti aggodalmak és az állam részéről fokozódó ellenőrzés következménye. A törvények és szabályok nagyon széleskörűen értelmezhetők az ellenőrző hatóságok által. Példaként említhetjük az adótörvény módosításait, az adózási jogsértések esetén, a ténylegesen megsemmisítő .
Ennek eredményeként a vállalat tulajdonosa megoldásokat kezdett keresni az információk megbízható tárolására és a dokumentumok biztonságos átvitelére. Virtuális "széf".
A feladatot a rendszeradminisztrátorral dolgoztuk ki: szükség van a meglévő platformok alapos elemzésére.
- a szolgáltatásnak nem felhő alapúnak kell lennie a szó klasszikus értelmében, azaz nem lehet harmadik fél által üzemeltetett tárolás. Csak saját szerver;
- stabil titkosítás szükséges az átvitt és tárolt adatokhoz;
- kötelező az tartalom vészhelyzeti eltávolításának lehetősége bármely eszközről egy gombnyomással;
- a megoldás külföldön készült.
A negyedik pontot javasoltam eltüntetni, mivel az orosz alkalmazások hivatalos tanúsítványokkal rendelkeznek. A direktor egyértelműen kijelentette, hogy mit kell tenni ezekkel a tanúsítványokkal.
Változatokat választunk
Három megoldást választottam ki (minél több választási lehetőség, annál több kétség):
- Open Source — projekt , amelyet Jacob Borg, egy lelkes fejlesztő támogat.
- , amelyet az amerikai Resilio Inc. felügyel (ez a szolgáltatás korábban BitTorrent Sync néven volt ismert).
- Projekt tól szinkronizáló alkalmazás. Ciprusi bejegyzés.
A cég tulajdonosa gyengén ért az technikai részletekhez, ezért az jelentést előnyök és hátrányok listájaként alakítottam ki minden lehetőségről.
Elemzés összefoglalása
Syncthing
Előnyök:
- Open source;
- A fő fejlesztő aktivitása;
- A projekt nagyon régóta létezik;
- Ingyenes.
Hátrányok:
- Nincs kliens az iOS felülethez;
- Lassú Turn szerverek (ingyenesek, ezért késlekednek). Azok számára, akik
nincs képben, a Turn akkor szükséges, ha nem lehet közvetlenül csatlakozni; - Összetett interfészbeállítás (több éves programozói tapasztalat szükséges);
- A gyors kereskedelmi támogatás hiánya.
Resilio
Előnyök: minden eszköz támogatása és gyors Turn szerverek.
Hátrányok: Az egyik és nagyon lényeges – a támogatási szolgáltatás teljes figyelmen kívül hagyása bármilyen megkeresésre. Nulla reakció, még ha különböző címekről írunk is.
Pvtbox
Előnyök:
- Minden eszköz támogatása;
- Gyors Turn szerverek;
- A fájl letöltésének lehetősége alkalmazás telepítése nélkül;
- Elfogadható ügyfélszolgálat, beleértve a telefonos támogatást is.
Hátrányok:
- Fiatal projekt (kevés véleménnyel és jó értékelésekkel);
- Nagyon 'tech' jellegű, nem mindig érthető weboldal felület;
- Nincs részletes dokumentáció, sok kérdésben az ügyfélszolgálatot kell keresni.
A megrendelő választása
Az első kérdése: mi értelme van valamit ingyen fejleszteni? A Syncthing-t azonnal elutasították. Az érvek nem működtek.
Pár nap múlva a megrendelő határozottan elvetette a Resilio Sync-ot a támogatás hiánya miatt, mivel nem világos, hová kell fordulni nem várt helyzetekben. Plusz a cég amerikai székhelye iránti bizalmatlanság.
A további elemzésre a Pvtbox Elektronikus széf maradt. Teljes technikai auditot végeztünk ezen a platformon, összpontosítva az adatok lehallgatására, dekódolására és jogosulatlan behatolására az információs tárolóba.
Az audit folyamata
Elemzést végeztünk a program indításakor, működés közben és nyugodt állapotban. A forgalom a mai szabványok szerint kezdetben titkosítva halad. Megpróbáljuk végrehajtani a MITM támadást és 'live' módon megváltoztatni a tanúsítványt Linux (Xubuntu Linux 18.04), Wireshark, Mitmproxy. Ehhez közvetítőt állítunk fel az alkalmazás és a pvtbox.net szerver között (van adatcsere a pvtbox.net szerverrel https kapcsolaton).
Elindítjuk az alkalmazást, hogy megbizonyosodjunk arról, hogy a program és a fájlok szinkronizálása működik. Linuxon azonnal látható a naplózás, ha a programot terminálból indítjuk.
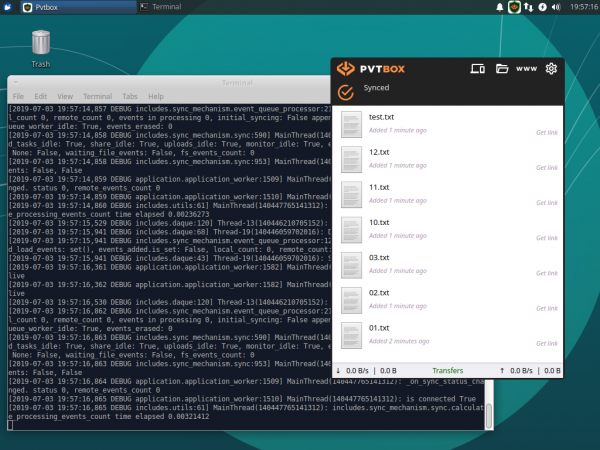
Leállítjuk az alkalmazást és megváltoztatjuk a pvtbox.net hoszt címét a fájlban /etc/hosts rendszergazdai jogosultságokkal. A címet a proxy szerverünk címére változtatjuk.
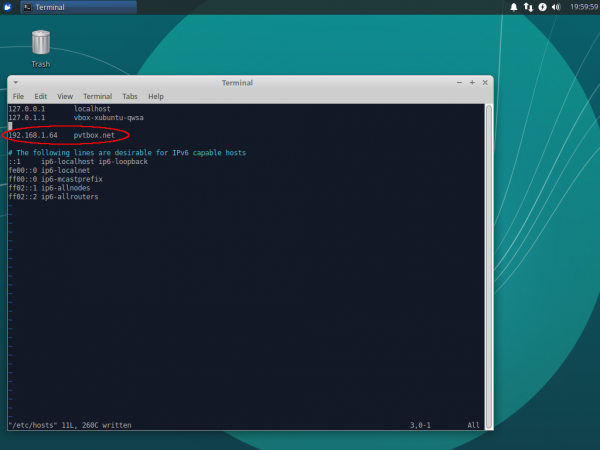
Most felkészítjük proxy szerverünket a MITM támadásra a 192.168.1.64 című számítógépen a helyi hálózatunkban. Ehhez telepítjük a 4.0.4 verziójú mitmproxy csomagot.
Elindítjuk a proxy szervert a 443-as porton:
$ sudo mitmproxy -p 443
Elindítjuk az első számítógépen a Pvtbox programot, figyeljük a mitmproxy kimenetét és az alkalmazás naplózását.
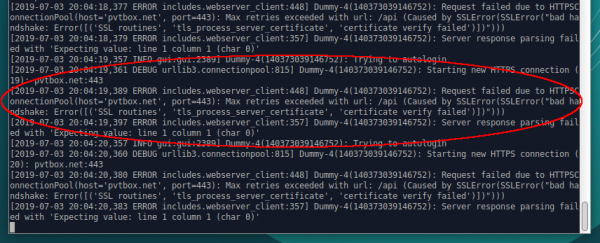
Mitmproxy jelzi, hogy az ügyfél nem bízik a meghamisított tanúsítványban a proxy szervertől. Az alkalmazás naplóiban is megfigyelhető, hogy a proxy szerver tanúsítványa nem felel meg a tesztelésnek, ezért a program nem hajlandó működni.
Telepítjük a proxy szerver tanúsítványát mitmproxy a Pvtbox alkalmazással rendelkező számítógépre, hogy a tanúsítványt "megbízhatóvá" tegyük. A számítógépre telepítjük a ca-certificates csomagot. Ezután átmásoljuk a mitmproxy-ca-cert.pem tanúsítványt a proxy szerver .mitmproxy mappájából a Pvtbox alkalmazással rendelkező számítógép /usr/local/share/ca-certificates mappájába.
Végrehajtjuk a parancsokat:
$ sudo openssl x509 -in mitmproxy-ca-cert.pem -inform PEM -out mitmproxy-ca-cert.crt
$ sudo update-ca-certificates
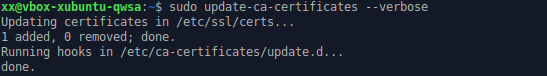
Elindítjuk a Pvtbox alkalmazást. A tanúsítvány ismét nem felel meg a tesztelésnek, a program nem hajlandó működni. Valószínűleg az alkalmazás védelmi mechanizmust használ Tanúsítvány rögzítés.
Hasonló támadást hajtottak végre a tárhelyen signalserver.pvtbox.net, valamint a peer-2-peer kapcsolat között a csomópontok. A fejlesztő jelzi, hogy a peer-2-peer kapcsolatok létrehozására szolgáló alkalmazás nyílt webrtc protokollt használ, amelyben végpontok közötti titkosítást alkalmaz a DTLSv1.2 protokollon.
A kulcsok minden egyes kapcsolat létrehozásakor generálódnak és titkosított csatornán keresztül továbbítják a signalserver.pvtbox.net-en.
Elméletileg lehetséges lenne az offer és answer üzenetek elfogása a webrtc-on, a titkosító kulcsok meghamisítása és lehetőség lenne az összes webrtc üzenet dekódolására. De nem sikerült mitm támadást végrehajtani a signalserver.pvtbox.net-en, ezért az üzenetek elfogására és meghamisítására a signalserver.pvtbox.net-en keresztül sincs lehetőség.
Ezért a peer-2-peer kapcsolatoknál ezt a támadást nem lehet végrehajtani.
A programmal együtt adott tanúsítványokat tartalmazó fájl is felfedezésre került. A fájl elérési útja /opt/pvtbox/certifi/cacert.pem. Ezt a fájlt egy olyan fájlra cseréltük, amely a mi proxy szerverünk mitmproxy által biztosított megbízható tanúsítványát tartalmazza. Az eredmény nem változott - a program nem hajlandó csatlakozni a rendszerhez, a naplóban ugyanaz a hiba figyelhető meg,
hogy a tanúsítvány nem felel meg a tesztelésnek.
Az audit eredményei
Nem sikerült a forgalom elfogása vagy meghamisítása. A fájlnevek, és különösen azok tartalma titkosítva kerülnek továbbításra, végpontok közötti titkosítást alkalmaznak. Az alkalmazás számos védelmi mechanizmust valósít meg, amelyek megakadályozzák a lehallgatást és a behatolást.
A cég két dedikált szervert vásárolt (fizikailag különböző helyeken) az információk állandó hozzáférésére. Az első szerver az adatok fogadására, feldolgozására és tárolására szolgál, a második pedig a biztonsági mentéshez.
A kapott egyedi felhőhöz csatlakozott a cégvezető munkaállomása és egy iOS-es mobiltelefon. A többi munkavállalót a rendszeradminisztrátor és a Pvtbox technikai támogatás csatlakoztatta.
Az eltelt idő alatt nem volt panasz ismerőseimtől. Remélem, hogy az én beszámolóm segít a Habr olvasóinak hasonló helyzetben.
Forrás: habr.com
