

Az elmúlt évtizedben a titkok kinyerésének vagy egyéb jogosulatlan cselekvésnek a módszerei mellett a támadók a véletlen adatkiáramlást és a programkivitelezés manipulálását is alkalmazni kezdték mellékcsatornákon keresztül.
A hagyományos támadási módszerek költségesek lehetnek tudás, idő és számítási teljesítmény szempontjából. Ezzel szemben a mellékcsatorna támadások könnyebben végrehajthatók és nem destruktívak, mivel a normál működés során rendelkezésre álló fizikai tulajdonságokat tárják fel vagy manipulálják.
Statisztikai módszerek alkalmazásával a mellékcsatorna méréseinek feldolgozásakor, vagy zártcsoportos hibák bevezetésével a támadó hozzáférhet a titkaihoz néhány órán belül.
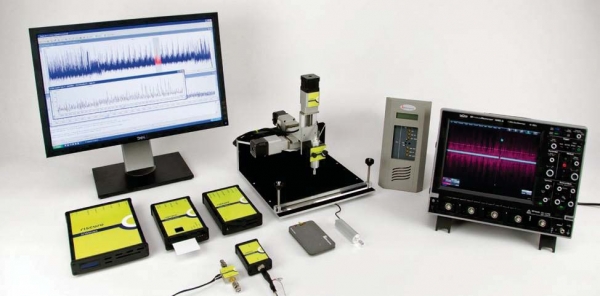
Évente több mint 5,000 millió okoskártya készül, új beágyazott kriptográfiai technológiák jelennek meg a piacokon, ezért nő a biztonság, mind a vállalkozások, mind a magánélet védelmének szükségessége.
Hollandiában a Riscure létrehozta az Inspector rendszert, amely új, hatékony fenyegetésfelderítési eszközöket biztosít kutató laboratóriumok és gyártók számára.
A Riscure Inspector rendszere különböző mellékcsatorna-elemzési (SCA) módszereket támogat, mint a teljesítményfogyasztás elemzése (SPA/DPA), szinkronizáció, rádiófrekvenciák és elektromágneses analízis (EMA), valamint zavarásos támadások (FI), mint például feszültségzavarok, órajellel kapcsolatos zavarok és lézeres manipulációk. A rendszer beépített funkciói számos kriptográfiai algoritmust, alkalmazásprotokollt, interfészt és mérőműszert támogatnak.
A rendszer lehetővé teszi új módszerek és saját alkalmazások kifejlesztését és megvalósítását a sebezhetőségek felfedezésére.
A mellékcsatorna-elemző rendszerjába (Inspector SCA) tartozik:
- teljesítményfogyasztás-tracer Power Tracer;
- elektromágneses próbaállomás EM Probe Station;
- trigger generátor icWaves;
- CleanWave szűrő;
- áramzonda Current Probe.
A legfontosabb "extrák" közül kiemelkednek a következők:
- Ez egy integrált eszköz a mellékcsatornák elemzésére és a zavarok által végzett tesztelésre.
- Az Inspector megfelel az EMVco és CMVP által tanúsított mellékcsatornás tesztelési követelményeknek, a közös kritériumoknak megfelelően;
- Ez egy nyílt környezet, amely magában foglalja a modulok forráskódját, lehetővé téve a meglévő módszerek módosítását és új tesztelési módszerek integrálását, amelyeket a felhasználó fejleszthet az Inspector számára;
- A stabil és integrált szoftver és hardver lehetővé teszi az adatok nagy sebességű gyűjtését milliók nyomvonalából;
- A szoftverkiadás hat hónapos ciklusa lehetővé teszi a felhasználók számára, hogy naprakészen követhessék a mellékcsatornás tesztelési módszereket a terepen.
Az Inspector különböző verziókban érhető el egyetlen platformon:
- Inspector SCA minden szükséges opciót kínál a DPA és EMA mellékcsatornás elemzéséhez.
- Inspector FI teljes funkcionalitást kínál a hibaelméleti kísérletekhez (perturbációs támadások), valamint a differenciálhibák elemzéséhez (DFA).
- Inspector Core és SP (jelek feldolgozása) alapvető SCA funkcionalitást kínál, amely külön modulok formájában valósul meg, így elérhető csomagot biztosít az adatok gyűjtésére vagy későbbi feldolgozására.
Inspector SCA
Miután a mérési eredmények megérkeztek, számos módszer érhető el a jelek feldolgozására, amelyek lehetővé teszik a nagy jelszinttel és alacsony zajszinttel rendelkező nyomvonalak létrehozását. A jelek feldolgozására kidolgozott funkciók figyelembe veszik a jelek elektromágneses nyomvonalának, a teljesítményfogyasztás nyomvonalának és az RF (rádiófrekvencia) nyomvonalának feldolgozása közötti finom különbségeket. Az Inspector erőteljes grafikus nyomvonal-ábrázolási eszközei lehetővé teszik a felhasználók számára, hogy időbeli elemzést vagy nyomvonalellenőrzést végezzenek, például a SPA sebezhetőség vizsgálatára.
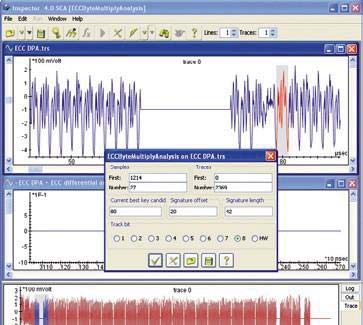
DPA végrehajtása ECC végrehajtásakor
Számos biztonsági implementációnál, amelyet manapság a SPA-val szembeni ellenállónak tartanak, a tesztelés során általában a differenciális tesztelési módszerekre (azaz DPA/CPA) összpontosítanak. Ennek érdekében az Inspector széleskörű konfigurálható módszercsomagot kínál számos kriptográfiai algoritmushoz, beleértve a széles körben alkalmazott algoritmusokat, mint a (3)DES, AES, RSA és ECC.
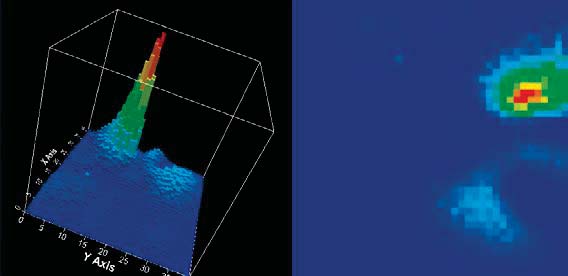
A chip EM sugárzása a DEMA végrehajtásához legjobb elhelyezés megtalálásához
Főbb jellemzők
- Ez a megoldás egyesíti a fogyasztás-analízist (SPA/DPA/CPA), az elektromágneses (SEMA/DEMA/EMA-RF) és a kontaktus nélküli tesztelési módszereket (RFA).
- Az adatgyűjtés sebessége jelentősen megnő a oszcilloszkóp és az Inspector közötti szoros integrációnak köszönhetően.
- A jitter és a véletlenszerűsödés megelőzése érdekében fejlett kiegyenlítési módszereket alkalmaznak.
- A felhasználó konfigurálhatja a kriptoanalitikai modulokat, amelyek elsődleges támadásokat és magasabb rendű támadásokat támogatnak minden fő algoritmuson, mint például (3)DES, AES, RSA és ECC.
- Kiterjesztett támogatás érhető el különböző területeken alkalmazott algoritmusokhoz, beleértve a SEED, MISTY1, DSA-t, köztük a Camelliát.
Hardver eszközök
A PC Inspector munkállomás mellett az Inspector hardvereszközöket használ, amelyek optimalizálva vannak a mellékcsatornák és a jelek gyűjtésére:
- Fogyasztás-tracer (Power Tracer) SPA / DPA / CPA intelligens kártyákhoz
- EM-probe állomás (EM Probe station) SEMA / DEMA / EMA RF számára
- Áram érzékelő (Current Probe) SPA / DPA / CPA beágyazott eszközökön
- CleanWave szűrő Micropross MP300 TCL1/2 RFA és RF EMA számára
- IVI-kompatibilis oszcilloszkóp
Az értékelt objektumok gyakran igénylik a mérési, kapcsolási és hardvereszközök kezelését, amelyek elengedhetetlenek az SCA végrehajtásához. Az Inspector eszköz rugalmas hardverkezelője, a nyílt fejlesztői környezet és a széles interfész lehetőségek megbízható alapot biztosítanak a felhasználói berendezés magas szintű méréseire.
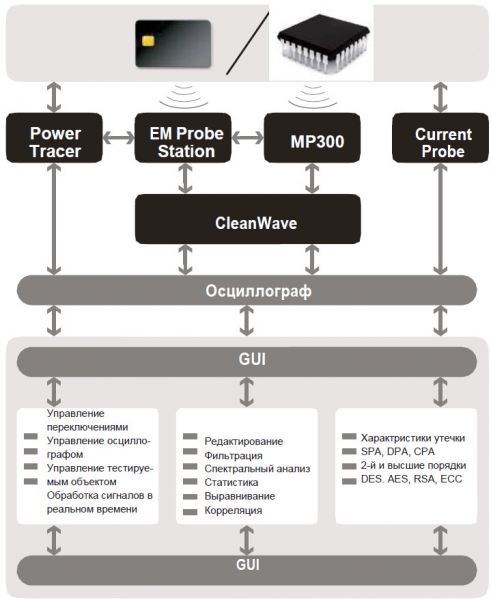
Inspector SCA
A belső biztonság vezető mérnöke, Joh John Connor a rendszerről ezt mondja:
„Az Inspector gyökeresen megváltoztatta azt a módot, ahogyan a termékeink ellenállóságát értékeljük a differenciális A DPA erejének lényege, hogy integrálja az adatgyűjtési és elemzési folyamatokat, amelyek lehetővé teszik számunkra, hogy gyorsan értékeljük a kriptográfiai hardverprojektek hatékonyságát. Továbbá, a kiváló grafikus felhasználói felülete lehetővé teszi a felhasználó számára, hogy vizualizálja az energiafogyasztás aláírásait a gyűjtött diszkrét adatok alapján egyénileg vagy egyidejűleg – ami felbecsülhetetlen értékű a DPA adatok előkészítésekor támadás alatt. Míg erőteljes analitikai könyvtárai támogatják a leggyakrabban használt kereskedelmi titkosítási algoritmusokat. Az Riscure által támogatott időben történő szoftver- és technológiai frissítések segítenek fenntartani termékeink biztonságát.
Inspector FI
Az Inspector FI – hibabeemelés (Fault Injection) – széles funkcionalitást kínál a smart kártyák és beágyazott eszközök hibabeemelő teszteléséhez. A támogatott tesztelési módszerek közé tartozik az óraimpulzusok megszakítása, a feszültségmegszakítások és optikai támadások lézerfelszereléssel. A hibabeemelő támadások – más néven zavarásos támadások – megváltoztatják a chip viselkedését, felhasználható hibát okozva.
Az Inspector FI segítségével a felhasználók tesztelhetik, hogy ki lehet-e nyerni a kulcsot, ha a chip kriptográfiai műveleteiben hibákat okoznak, meg lehet-e kerülni az ellenőrzéseket, mint például a hitelesítés vagy a élettartam-állapot, vagy meg lehet-e változtatni a chip programvégrehajtási folyamatát.
Széleskörű, konfigurálható opciók
Az Inspector FI számos felhasználó által testreszabható paramétert tartalmaz a kapcsolók és zavarások programozott vezérléséhez, mint például különböző hosszúságú csúcsimpulzusok, impulzusok ismétlése és a feszültségszint változtatása. A szoftver az eredményeket úgy mutatja be, hogy megjeleníti a várható viselkedést, a kártyák visszaállítását és a váratlan viselkedést, részletes naplózással együtt. A támadó modulok a DFA alap algoritmusaira érhetők el. A „mester” használatával a felhasználók testreszabott zavarási programot is létrehozhatnak API-val.
Főbb jellemzők
- Megbízhatatlan és könnyen reprodukálható pontosság és szinkronizálás minden zavarásos hardver számára (glitchelés).
- Támadási tervezési forgatókönyvek, erőteljes parancsrendszer és integrált IDE Inspector használatával.
- Kiterjedt konfigurációs lehetőségek az Inspector számára automatizált teszteléshez hiba bevezetés módszerével.
- Laser berendezés többcsatornás glitchinghez, az ügyfél igényei szerint testreszabott, a teszteléshez hiba bevezetés módszerével.
- DFA modulok népszerű titkosítási algoritmusok, például RSA, AES és 3DES megvalósításaihoz.
- A többcsatornás lézerre való frissítés lehetővé teszi a chip azonnali hatását több helyen.
- Az operációktól függő szinkronizálás, az icWaves trigger generátor használatával megakadályozhatja a védekezés alkalmazását és megakadályozhatja a minta elvesztését.
Hardver eszközök
Az Inspector FI az alábbi hardver komponensekkel használható a támadások végrehajtásához:
- VC Glitcher kiegészítő zavarerősítővel
- Diódás lézállomás kiegészítő többcsatornás frissítéssel
- PicoScope 5203 vagy IVI-kompatibilis oszcilloszkóp
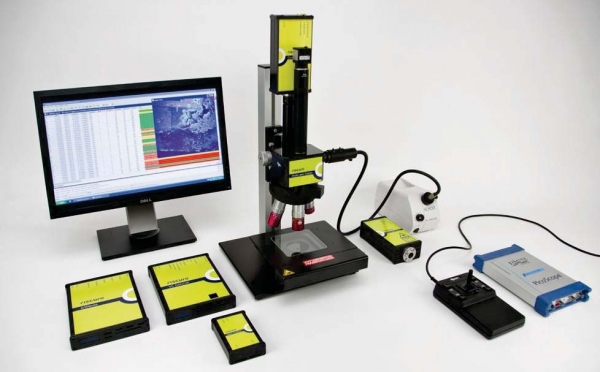
Inspector FI a VC Glitcher zavar-generátorral, az icWaves trigger generátorral, a Glitch Amplifier zavarerősítővel és a Laser Station lézállomással
A VC Glitcher generátor képezi a hiba bevezetésének architektúráját az Inspector rendszerén. A szupergyors FPGA technológia lehetővé teszi, hogy mindössze két nanomásodperc hosszúságú zavarokat generáljunk. A hardver felhasználóbarát programozási felülettel rendelkezik. A felhasználó által létrehozott zavarprogram az FPGA-ba töltődik a tesztelési fázis előtt. A VC Glitcher integrált áramkört tartalmaz a feszültség zavarok és az órajelek zavarainak bevezetéséhez, valamint csatorna kimenetet a lézállomás vezérléséhez.
A diódás lézállomás egy speciális, erős diódás lézerekből álló készletből készült, az elképzelések szerint testreszabott optikával, amelyet a VC Glitcher gyorsan és rugalmasan kezel. A berendezés új szintre emeli az optikai tesztelést, hatékony, többszörös zavarokat biztosít, pontos energiakezelést és gyors, előrejelezhető reakciót a pulzusok kapcsolásakor.
A diódás lézállomás többcsatornás verzióra való frissítése lehetővé teszi, hogy a chip különböző szinkronizálási paraméterekkel és feszültséggel több területet is teszteljen.
Jelző alapú indítás impulzusgeneráló icWaves segítségével
A órajelek jittere, véletlenszerű folyamatmegszakítások és az adatoktól függő folyamatidő rugalmas hibaátállást és mellékcsatornás adatgyűjtést igényel. Az Inspector icWaves generátora trigger impulzust hoz létre, válaszul a chip tápellátási modelljétől vagy az EM jelétől való valós idejű eltérések észlelésére. Az eszköz speciális sávszélességű szűrőt tartalmaz a modellhez való illeszkedés észlelésének biztosítására még zajos jel esetén is.
A modulon belüli referencia nyomvonal a FPGA alapú eszközben a jel feldolgozás funkciók használatával módosítható az Inspector segítségével. Az a smart card, amely észlelte a hiba bevezetését, aktiválhatja a védelmi mechanizmust, hogy eltávolítsa a titkos adatokat vagy blokkolja a kártyát. Az icWaves komponens szintén használható a kártya leállításának kezdeményezésére minden alkalommal, amikor az energiafogyasztás vagy az EM profil eltér a normál működéstől.
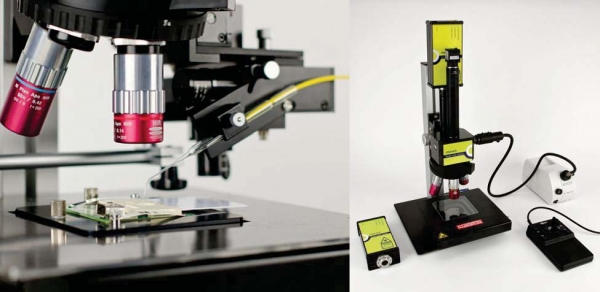
Laser Station (LS) lézer állomás többpontú hozzáférési lehetőséggel,
mikroszkóppal és koordinátaasztallal
Integrált fejlesztői környezet (IDE)
Az Inspector fejlesztői környezete úgy van tervezve, hogy a felhasználóknak maximális rugalmasságot biztosítson az SCA és FI alkalmazásához bármilyen célra.
- Nyílt API: egyszerűsíti új modulok megvalósítását
- Forráskód: minden modul saját forráskódjával együtt kerül bemutatásra, így a modulok a felhasználó igényeihez igazíthatók, vagy új modulok alapjául szolgálhatnak
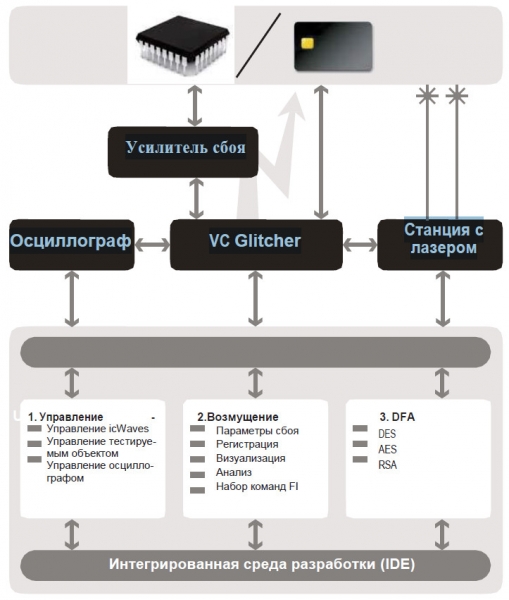
Inspector FI
Az Inspector a hibavezetést és a mellékcsatorna-elemzési módszereket egy magas teljesítményű csomagban ötvözi.
Hiba viselkedésének elemzése példa:
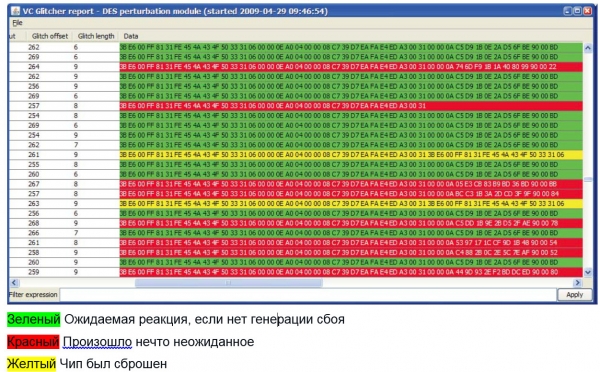
A mellékcsatornás támadások területe gyorsan fejlődik, és új kutatási eredmények évente kerülnek publikálásra, amelyek közismertté válnak vagy a diagramok és szabványok tanúsítását kötelezővé teszik. Az Inspector lehetővé teszi a felhasználók számára, hogy naprakészen követhessék az új fejlesztéseket és a szoftver rendszeres frissítéseit, amelyek új módszereket valósítanak meg.
Forrás: habr.com
