

A mai videóleckében a Distance Vector és Link State irányítási protokollokról van szó, amely megelőzi a CCNA tanfolyam egyik legfontosabb témáját – az OSPF és EIGRP irányítási protokollokat. Ez a téma 4, sőt 6 következő videoleckét is felölel. Ezért ma röviden bemutatom azokat a fogalmakat, amelyeket tudni érdemes, mielőtt elkezdenénk az OSPF és EIGRP tanulmányozását.
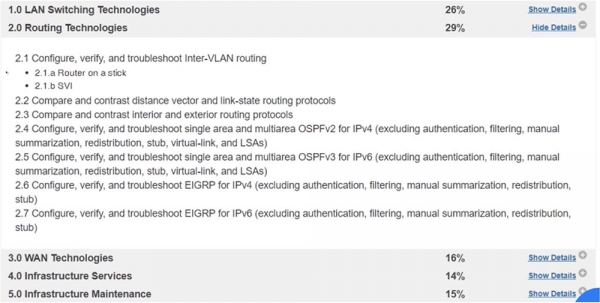
Az előző leckében az ICND2 2.1-es fejezetét vizsgáltuk, ma pedig a 2.2-es fejezetet, amely a Distance Vector (DV) és Link State (LS) protokollok hasonlóságait és eltéréseit, valamint a 2.3-as fejezetet, amely a belső és külső irányítási protokollok hasonlóságait és eltéréseit tárgyalja.
Ahogy mondtam, a következő 4 vagy 6 videóban a kurzus kulcskérdéseit fogjuk áttekinteni – az OSPFv2 protokollokat IPv4-hez, az OSPFv3-at IPv6-hoz, az EIGRP-t IPv4-hez és az EIGRP-t IPv6-hoz. A diákok gyakran kérdezik tőlem, hogy mi az az irányítási protokoll és hogyan különbözik a forgatható protokolltól.
Az irányítási protokollt a routerek használják, mint például a RIP, EIGRP, OSPF, BGP és mások. Az irányítási protokoll a routerek közötti kommunikáció módja, amely lehetővé teszi számukra, hogy információt cseréljenek a hálózatról, és ezzel feltöltsék routing tábláikat. E táblák alapján döntenek az irányításról.
Miután a routerek „kommunikáltak” egymással és feltöltötték routing tábláikat, mindezt az irányítási protokoll segítségével végezték el, döntéseket hoznak a forgalom más hálózatokba történő továbbításáról. Ehhez a routing protokollt használják, amely lehetővé teszi a routerek számára az adatforgalom irányítását. Ide tartozik az IPv4 és az IPv6.
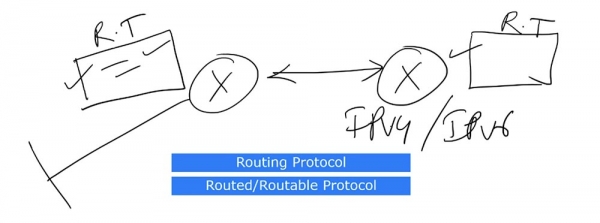
Tehát az irányítási protokoll biztosítja a routing táblák feltöltését információval, míg a routing protokoll az adatok irányítását biztosítja ezen táblák információja alapján. Az IPv4 vagy IPv6 segítségével az átvitt adatok enkapszulálódnak és IP-fejlécekkel ellátottak, amit maguk a protokollok nevei is jelzik – IP.
A következő kérdés a belső átjáró protokollok (Interior Gateway Protocol) és a külső átjáró protokollok (Exterior Gateway Protocol) közötti különbségekről szól. Ne zavarjon meg a „járó” szó. Általában az útválasztók egy autonóm rendszerben működnek. Tegyük fel, hogy a cégénél 50 útválasztó használ bármilyen IP-protokollt. Ezek mind egy autonóm rendszert alkotnak, azaz egy cég, egy szervezet használja és vezérli őket.
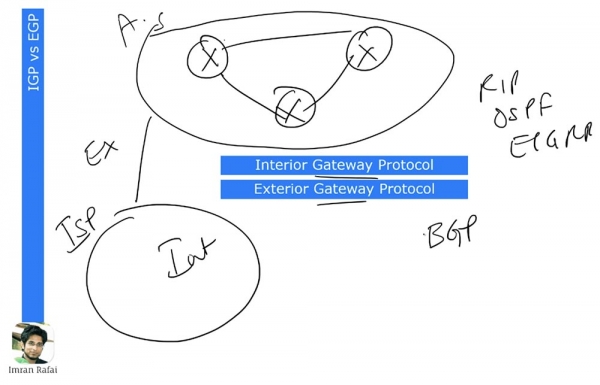
Tehát azok a protokollok, amelyeket az ilyen autonóm rendszeren belüli útválasztás biztosítására használnak, belső átjáró protokolloknak nevezzük, míg azokat a protokollokat, amelyeket a rendszeren kívüli útválasztás lebonyolítására használnak, külső átjáró protokolloknak. A külső átjáró protokoll a különböző autonóm rendszerek közötti útválasztást biztosítja. Egy ilyen rendszer lehet az Ön szolgáltatója (ISP), amelynek rendszere 200 útválasztóból állhat. Az autonóm rendszerek a köztük lévő kommunikációhoz külső átjáró protokollt használnak.
A belső átjáró protokollok közé tartozik a RIP, OSPF, EIGRP, míg a külső átjáró protokoll esetében napjainkban egyetlen protokollt használnak – a BGP-t.
A következő két fogalom, amellyel tisztában kell lennie, a távolsági vektor (Distance Vector) és a linkállapot (Link State). Ezek a belső átjáró protokollok két típusa.
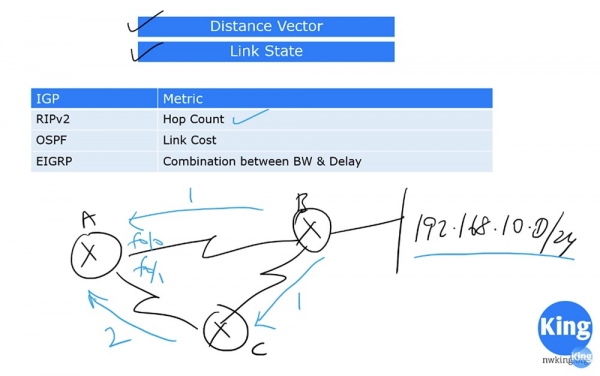
Tegyük fel, hogy van 3 útválasztónk, amelyek összekapcsolódnak egymással, és a 192.168.10.0/24 hálózathoz csatlakoznak. Jelöljük őket A, B és C betűkkel. Az ICND1 tanfolyamból tudjuk, mi történik a RIP használatakor.
Mivel a B útválasztó a legközelebb van a 192.168.10.0/24 hálózathoz, ő küldi el először a hálózat hirdetését az A és C útválasztónak. A C útválasztó szintén továbbítja ezt a hirdetést az A útválasztónak. Az A útválasztó a 192.168.10.0/24 hálózatról két interfészén – f0/0 és f0/1 – keresztül kap információt. Mivel a RIPv2 protokoll a Hop Count metrikát használja, azt fogja mondani az útválasztónak, hogy az adott hálózatra való kimenetelhez a B útválasztón keresztül vezető út a legoptimálisabb, mert a hálózat egy ugrással elérhető. Ha az f0/1 interfészen keresztül csatlakozik a 192.168.10.0/24 hálózathoz, akkor 2 ugrásra van szükség. Így az A útválasztó szempontjából a legoptimálisabb az f0/0 interfész használata. Az A ezt a döntést azért hozza, mert a RIP-t használja, amely távolsági vektor protokoll.
A fenti ábra alapján azt látjuk, hogy ez a helyes megoldás, mert az A és B közötti távolság a legrövidebb. De mi történik, ha azt mondom, hogy az A és B közötti vonalon 64 kbit/s sávszélesség van, míg a C és B közötti vonalon 100 mbit/s, és ugyanilyen vonal található a C és A között?
Melyik útvonal lesz a legoptimálisabb ilyen körülmények között?
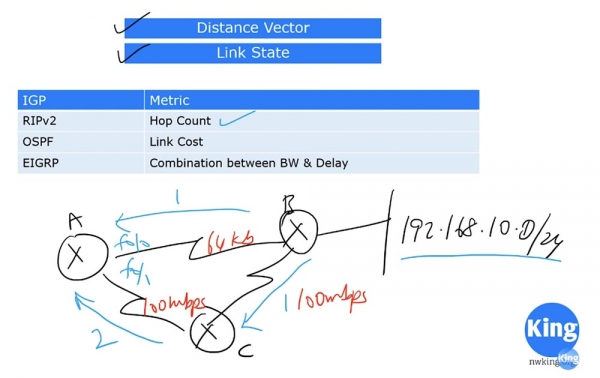
Természetesen a 100 megabites vonal sokkal jobb, mint a 64 kilobites vonal, még akkor is, ha az azon átvezető út 2 ugrásból áll egy helyett. Azonban a RIP távolsági vektor protokoll nem veszi figyelembe a forgalom átvitelének sebességét, mivel az optimális útvonal kiválasztásánál a legkevesebb ugrást tartja szem előtt. Ebben az esetben jobb a Link State hálózati állapot protokoll alkalmazása, mint például az OSPF. Ez a protokoll ellenőrzi az útvonalak költségeit, és miután megtalálta a legolcsóbat, a forgalmat az A router – C router – B router útvonalon irányítja.
A RIP-hez képest az OSPF protokoll sokkal bonyolultabb, figyelembe vesz számos tényezőt az optimális útvonal meghatározásakor, és a metrika szempontjából a legrövidebb utat keresi.
Az EIGRP egykor a Cisco saját protokollja volt, most viszont nyílt standard. Ez a távolsági vektor protokoll és a hálózati állapot protokoll legjobb tulajdonságainak kombinációja. Figyelembe veszi a sávszélességet és a hálózati késleltetéseket is. Mint tudjuk, minél hosszabb az útvonal, vagyis minél több ugrás szükséges, annál hosszabb a késleltetés. Ezért az EIGRP protokoll a maximális sávszélességű és minimális összes késleltetéssel rendelkező útvonalat választja, az útvonalak metrikáinak összehasonlításával. A sávszélesség és a késleltetések a döntési folyamatot meghatározó képlet részei.
Ez a különbség a Distance Vector és a Link State protokollok között. A távolsági vektor protokollok csak az útvonal távolságát nézik, míg a Link State protokollok a hálózat állapotát considerálják az útvonal mentén, mint például a sebességet és a sávszélességet.
Az EIGRP egy hibrid útválasztó protokoll, mivel ötvözi a fenti protokollok jellemzőit. A Cisco szempontjából ez a legjobb útválasztó protokoll, ezért a cég mérnökei ezt részesítik előnyben, azonban a legelterjedtebb protokoll a világon az OSPF. Ennek az az oka, hogy az EIGRP csak nemrégiben vált nyílt szabvánnyá, így a harmadik fél gyártói nem biztosak a kompatibilitásában a hálózati berendezéseikkel.
Nézzük meg, mi az a protokollhoz való bizalmi szint. Amikor az A router információt kap két különböző forrásból, olyan képletet használ, hogy eldöntse, melyik két útvonalat helyezze a routing táblázatba. Ez egyszerű, mert az A-B és A-C-B útvonal paramétereit nézi, összehasonlítja őket és optimális döntést hoz. Természetesen az OSPF egyúttal terheléselosztást is végez, tehát ha két útvonal azonos költséggel bír, akkor elvégzi a terheléselosztást. Részletesen ezt a kérdést a következő videókban fogjuk tárgyalni, ma csak azt szeretném, ha tudnátok erről.
Nézzük meg a következő táblázatot. Alul ismét lerajzolom az A, B és C routereket, amelyek egy autonóm hálózati rendszert alkotnak a cégedben. Tegyük fel, hogy a céged megvásárolt egy másik céget, amelynek rendszere A1, B1 és C1 routerekből áll. Tehát most két céged van, mindkettő saját hálózatával. Tegyük fel, hogy az első EIGRP protokollt használ, a második pedig OSPF-t.
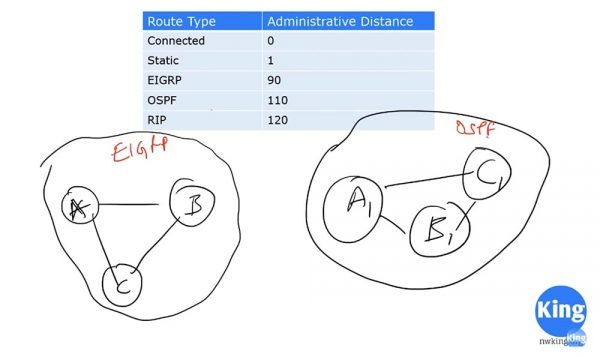
Természetesen át lehet állítani a hálózatát OSPF használatára, vagy a megszerzett cég hálózatát EIGRP protokollra, de ez rengeteg adminisztratív munkát igényel. Egy kis cég esetében ez még megvalósítható, de ha a cég nagy, akkor ez óriási munka. Ilyen esetben végrehajtható a route redistribution, vagyis az EIGRP útvonalakat OSPF-re, az OSPF útvonalakat pedig EIGRP-re kell átkonfigurálni. Ez teljesen lehetséges. Ehhez az egyik routerének EIGRP és OSPF protokollokkal kell dolgoznia – tételezzük fel, hogy ez lesz a B router. Ez tartalmazni fog egy routing táblát, ahol egy rész útvonal az EIGRP-ből, míg a másik rész az OSPF-ből származik. Tegyük fel, hogy van még egy hálózatunk, amely mindkét céggel összeköttetésben áll. Az első cég EIGRP routing tábláját fogja használni erre, míg a második OSPF útvonalakat, és nagyon nehéz lesz ezeket az útvonalakat összehangolni, mivel mindegyik saját metrikáik szerint választja ki az optimális utat.
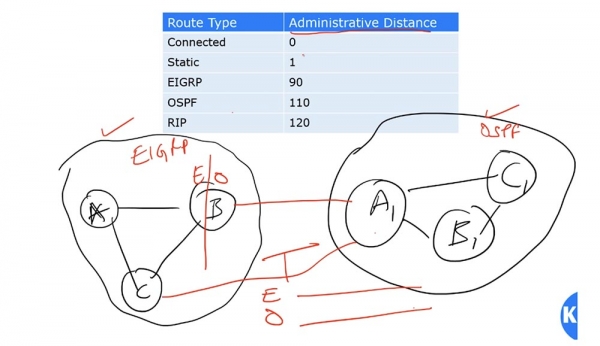
Ebben az esetben az Administrative Distance, vagyis az adminisztratív távolság fogalma lép életbe. Ez segít a routernek a legoptimálisabb útvonal kiválasztásában, több útvonal közül, amelyek különböző routing protokollokból származnak. Például, ha a B router közvetlenül csatlakozik a C routerhez, az adminisztratív távolság 0, és ez a legmegbízhatóbb útvonal. Tegyük fel, hogy az A azt mondja a B-nek, hogy szintén hozzáférése van a C-hez. Ilyen esetben a B router azt válaszolja: „köszönöm az információt, de a C router közvetlenül csatlakozik hozzám, ezért a kisebb adminisztratív távolságot választom, nem pedig azt az útvonalat, amin keresztül Ön kapcsolatban áll velem.”
Az adminisztratív távolság azt mutatja, hogy mennyire bízunk a protokollban. Minél kisebb az adminisztratív távolság értéke, annál nagyobb a bizalom. A közvetlen összeköttetés után a legmegbízhatóbb lehetőség a statikus összeköttetés, amelynek adminisztratív távolsága 1. Az EIGRP protokoll bizalmát 90-es adminisztratív távolság jellemzi, az OSPF-ét 110, míg a RIP-ét 120.
Ezért ha az EIGRP és az OSPF ugyanazt a hálózatot képviseli, a router az EIGRP-től kapott útvonalinformációkat fogja megbízni, mivel ennek a protokollnak az adminisztratív távolsága 90, ami alacsonyabb, mint az OSPF-é.
Köszönjük, hogy velünk maradnak. Tetszenek Önöknek a cikkeink? Szeretnének több érdekes anyagot látni? Támogassanak minket rendelés leadásával vagy ismerősöknek való ajánlással. 30% kedvezmény a Habr felhasználóinak az egyedülálló entry-level szervereinkre, amelyet Önöknek találtunk ki: (elérhetők RAID1 és RAID10 opciók, akár 24 magig és 40GB DDR4-ig).
Dell R730xd két alkalommal olcsóbban? Csak nálunk Hollandiában! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — 99 dollártól! Olvasd el ezt
Forrás: habr.com
