

Ebben a cikkben az első 5 feladatot ismerjük meg, és a különböző hálózati protokollok forgalmának elemzésének alapjait.
Szervezeti információKifejezetten azok számára, akik szeretnének új dolgokat tanulni és fejlődni az informatikai és számítógép-biztonság bármely területén, írok és beszélek a következő kategóriákról:
- PWN;
- kriptográfia (Crypto);
- hálózati technológiák (Network);
- fordítás (Reverse Engineering);
- steganográfia (Stegano);
- WEB sebezhetőségek keresése és kihasználása.
Ezenkívül megosztom tapasztalataimat a számítógépes kriminalisztikában, malware-analízisben és firmware-elemzésben, vezeték nélküli hálózatokkal és helyi számítástechnikákkal kapcsolatos támadásokban, penetrációs tesztek végzésében és exploitok írásában.
Annak érdekében, hogy értesüljön az új cikkekről, szoftverekről és egyéb információkról, létrehoztam és az I és K biztonság területén. Személyes kéréseket, kérdéseket, javaslatokat és ajánlásokat .
Minden információ kizárólag oktatási célokra van bemutatva. A dokumentum szerzője semmilyen felelősséget nem vállal senkinek okozott károkért, amely az e dokumentumban szereplő ismeretek és módszerek alkalmazásából ered.
FTP hitelesítés
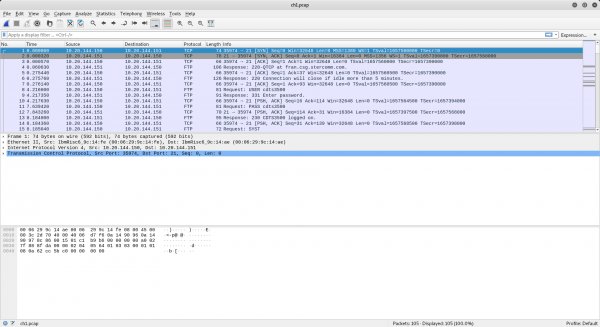
Ebben a feladatban azt kérik tőlünk, hogy találjuk meg az autentikációs adatokat a forgalmi dumpból. Megadják, hogy ez FTP. Nyissuk meg a PCAP fájlt a Wiresharkban.
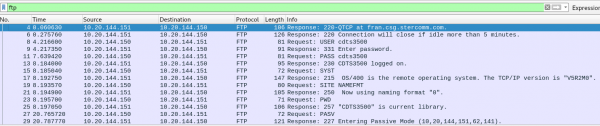
Első lépésként szűrjük le az adatokat, mivel csak az FTP protokollra van szükségünk.
Most jelenítsük meg a forgalmat folyamok szerint. Ehhez jobb kattintás után válasszuk a Követés TCP folyamként opciót.
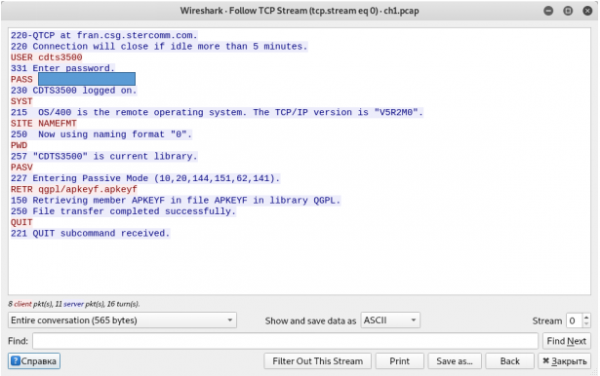
Látjuk a felhasználói nevet és a jelszót.
Telnet hitelesítés
A feladat hasonlít az előzőhöz.
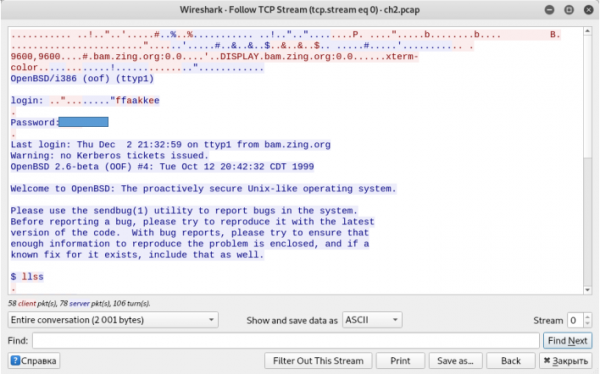
Szerezzük meg a felhasználónevet és a jelszót.
Ethernet keret
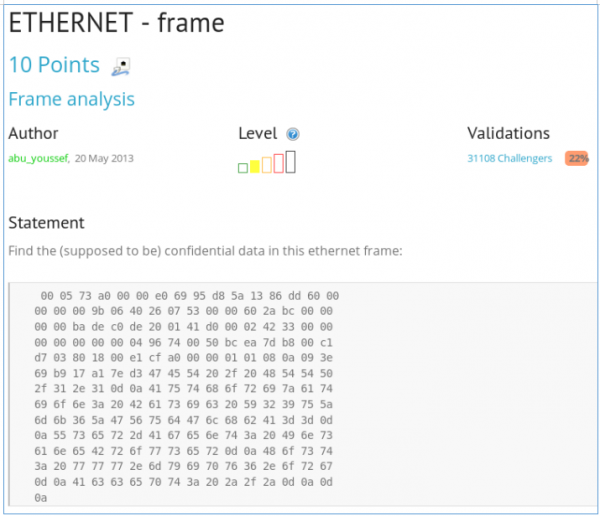
Hex reprezentációt adnak a Ethernet protokoll csomagról, és kérik, hogy találjuk meg a bizalmas adatokat. A helyzet az, hogy a protokollok egymásba vannak ágyazva. Tehát az ethernet protokoll adatmezőjében található az IP protokoll, amelynek adatmezőjében a TCP, és abban az HTTP, ahol az adatok helyezkednek el. Tehát nekünk csak a hex formátumból kell dekódolnunk a karaktereket.
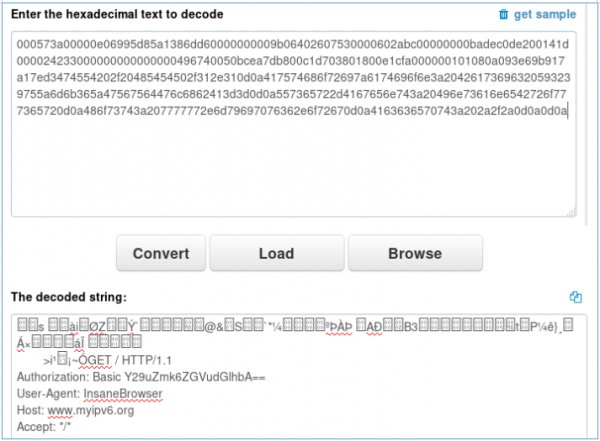
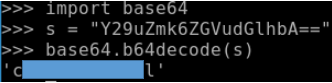
A HTTP fejlécben találhatók a Basiс-útvonal hitelesítési adatai. Dekódoljuk őket Base64-ből.
Twitter hitelesítés
Azt kérik, hogy találjuk meg a belépési jelszót a twitterhez a forgalmi dumpból.
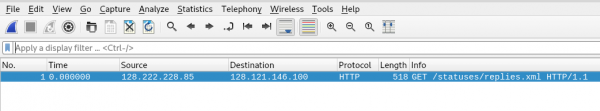
Ott csak egy csomag van. Nyissuk meg, dupla kattintással.
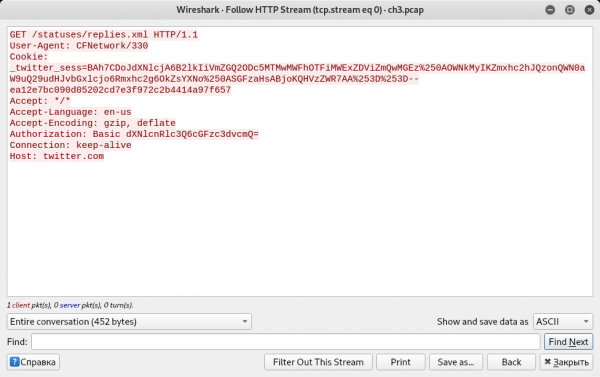
Ismét látjuk a Basic hitelesítési adatokat.
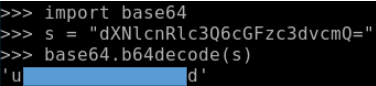
Keresd meg a bejelentkezési adatokat.
Bluetooth Ismeretlen fájl
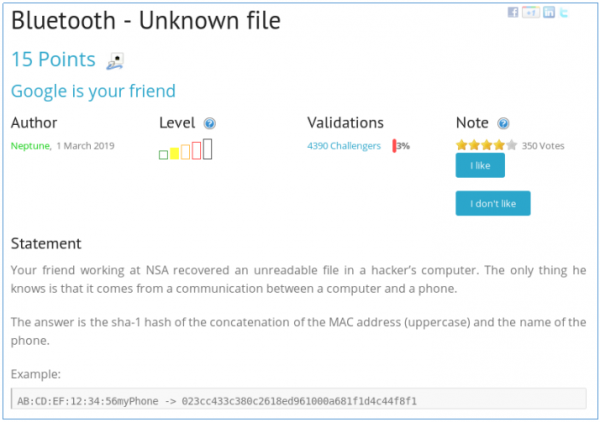
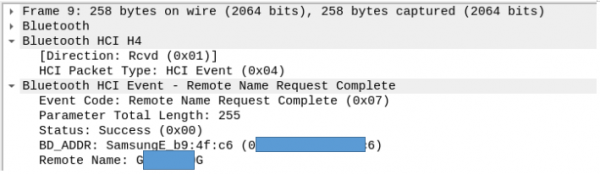
Mesélik a történetet, és kérik, hogy találjuk meg a telefon nevét és MAC-címét. Nyissuk meg a fájlt a Wiresharkban. Keressük meg a Remote Name Request Complete sort.

Nézzük meg a csomag mezőit, ahol a MAC-cím és a telefon neve megjelenik.
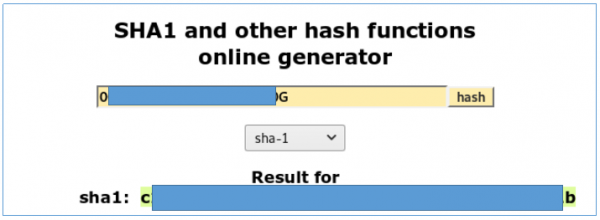
Fogjuk a hash-t, és adjuk le.
Ezen a feladaton befejezzük az alapvető hálózati feladatok elemzését (inkább kezdőknek). Tovább bonyolultabb és nehezebb… Csatlakozhatsz hozzánk a . Itt javasolhatod a témáidat és részt vehetsz a szavazásokban, hogy mely témákról írjunk a következő cikkekben.
Forrás: habr.com
