

A Zero Trust („nulla bizalom”) egy biztonsági modell, amelyet a korábbi Forrester-elemző, 2010-ben dolgozott ki. Azóta a „nulla bizalom” modell a kiberbiztonság terén a legnépszerűbb koncepcióvá vált. A közelmúltbeli tömeges adatlopások csak megerősítik, hogy a vállalatoknak fokozottabb figyelmet kell fordítaniuk a kiberbiztonságra, és a Zero Trust modell helyes megközelítésnek bizonyulhat.
A Zero Trust teljes bizalomhiányt jelent bárkivel szemben - még a határon belüli felhasználókkal szemben is. A modell azt jelenti, hogy minden felhasználónak vagy eszköznek minden egyes alkalommal meg kell erősítenie adatait, amikor hozzáférést kér bármilyen erőforráshoz a hálózaton belül vagy kívül.
Olvasson tovább, ha többet szeretne megtudni a Zero Trust biztonsági koncepcióról.
Hogyan működik a Zero Trust koncepció
A Zero Trust koncepció egy átfogó megközelítéssé fejlődött a kiberbiztonság terén, amely több technológiát és folyamatot foglal magában. A „nulla bizalom” modell célja, hogy megvédje a vállalatot a modern kiberbiztonsági fenyegetésektől és adatlopásoktól, miközben a jogszabályi adatvédelmi és biztonsági normák betartását is elérje.
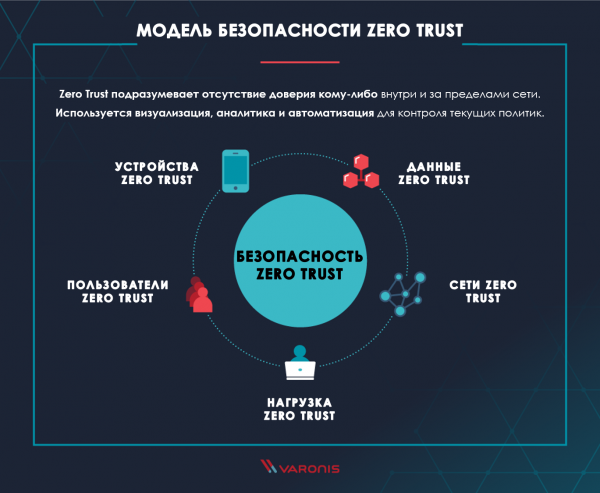
Vizsgáljuk meg a Zero Trust koncepció főbb területeit. A Forrester javasolja a szervezeteknek, hogy figyeljenek minden egyes pontra, hogy a lehető legjobb „nulla bizalom” stratégiát alakíthassák ki.
Zero Trust adatok: Az Ön adatai azok, amit a hívatlan támadók megpróbálnak ellopni. Ezért teljesen logikus, hogy a „nulla bizalom” koncepció első alapja a Ez azt jelenti, hogy képesnek kell lennie az adatainak elemzésére, védelmére, osztályozására, nyomon követésére és a vállalati adatainak biztonságának fenntartására.
Zero Trust hálózatok: Az információk ellopásához a támadóknak képesnek kell lenniük a hálózaton belüli mozgásra, ezért az Ön feladata ennek a folyamatnak a megnehezítése. Szegmentálja, izolálja és ellenőrizze a hálózatait korszerű technológiák segítségével, például új generációs tűzfalakkal, amelyek kifejezetten erre a célra készültek.
Zero Trust felhasználók: Az emberek a biztonsági stratégia leggyengébb láncszemei. Korlátozza, nyomon kövesse és szigorúan érvényesítse az erőforrásokhoz való hozzáférés elveit a hálózaton belül és az interneten. Állítsa be a VPN-t, CASB-t (felhőbiztonsági hozzáférési ügynökök) és más hozzáférési megoldásokat munkavállalói védelmére.
Zero Trust terhek: A terhelés kifejezést a szolgáltatási és infrastruktúra-ellenőrző osztály munkatársai használják, hogy jelöljék az összes alkalmazás- és háttérprogram-állományt, amelyet ügyfelei az üzlettel való interakcióhoz használnak. A patcheletlen kliensalkalmazások gyakori támadási pontok, amelyektől védekezni kell. Tekintse az összes technológiai réteget – a hipervezérlőtől a webes frontendig – fenyegetési vektorként, és védje meg őket a „nulla bizalom” koncepciójának megfelelő eszközökkel.
Zero Trust eszközök: Az IoT (okostelefonok, okostévék, okos kávéfőzők stb.) elterjedésével az eszközök száma, amelyek a hálózatain belül élnek, drámai mértékben megnőtt az utolsó néhány évben. Ezek az eszközök szintén potenciális támadási pontként működnek, ezért szeparálni és monitorozni kell őket, mint bármely más számítógépet a hálózatban.
Vizualizáció és analitika: A „nulla bizalom” elvének sikeres végrehajtásához biztosítania kell a biztonsági és incidenskezelő csapata számára a hálózatában történtek vizualizációs eszközeit, valamint analitikát az események jelentéséhez. és analitika kulcsfontosságú tényezők bármilyen potenciális hálózati fenyegetés sikeres kezelésében.
Automatizálás és irányítás: segít fenntartani a rendszerei működését a „nulla bizalom” modell keretein belül és nyomon követni a Zero Trust politikák végrehajtását. Az emberek egyszerűen nem képesek nyomon követni azt a mennyiségű eseményt, amely a „nulla bizalom” elvéhez szükséges.
A Zero Trust modell 3 alapelve
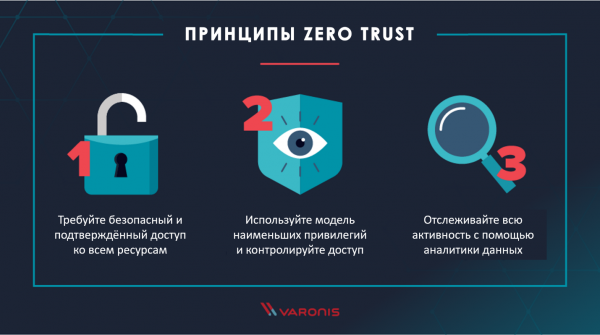
Követeljen biztonságos és megerősített hozzáférést minden erőforráshoz
Az első alapelv a Zero Trust koncepcióban - minden erőforráshoz való hozzáférés jogait. Minden alkalommal, amikor a felhasználó fájlokhoz, alkalmazásokhoz vagy felhőalapú tárolókhoz fér hozzá, újra kell hitelesíteni és engedélyezni a felhasználót ezen erőforrás számára.
Meg kell vizsgálnia minden egyes hozzáférési kísérletet a hálózatához fenyegetésként, amíg ez meg nem erősítést nyer, függetlenül a hosting modelljétől és a csatlakozás forrásától.
Használja a legkisebb kiváltságok modelljét és ellenőrizze a hozzáférést
a biztonság egy olyan paradigmája, amely minden felhasználó hozzáférési jogait arra a szintre korlátozza, amely szükséges a feladatok elvégzéséhez. A hozzáférés korlátozásával minden egyes alkalmazottnak megakadályozza, hogy a támadó hozzáférést nyerjen az adatainkhoz egyetlen fiók kompromittálásán keresztül.
Használja , hogy elérje a legkisebb kiváltságokat, és lehetővé tegye az üzleti tulajdonosok számára, hogy maguk kezeljék az engedélyeket az általuk kezelt adatokhoz. Rendszeresen ellenőrizze a jogokat és a csoporttagságokat.
Kövesse nyomon az összes
A „nulla bizalom” elvek azt előírják, hogy mindent ellenőrizzünk és hitelesítsünk. Minden egyes hálózati hívás, fájl vagy e-mail hozzáférés naplózása a rosszindulatú tevékenységek elemzéséhez nem egy ember vagy egy csapat feladata. Ezért használja a begyűjtött naplók felett, hogy könnyen észlelje a hálózatában lévő fenyegetéseket, mint például , rosszindulatú programok vagy titkos adatexfiltrációk.
A „nulla bizalom” modell bevezetése
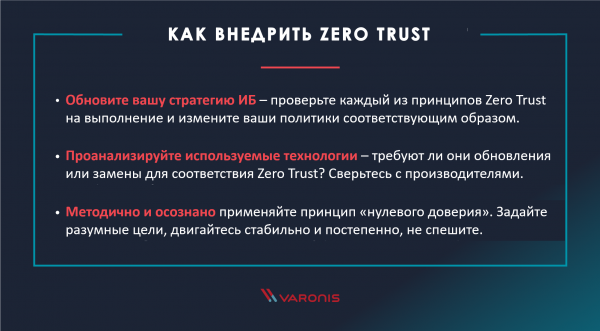
Határozzunk meg néhány alapvető ajánlást a „nulla bizalom” modell bevezetésére:
- Frissítse minden elemét az információbiztonsági stratégiájának, hogy megfeleljen a Nulla Bizalom elveinek: Ellenőrizze a jelenlegi stratégia minden részét a fent leírt „nulla bizalom” elveknek való megfelelőség szempontjából, és szükség esetén módosítsa azokat.
- Elemzi a használt technológia stack-et, és ellenőrizze, hogy szükség van-e frissítésre vagy cserére a Nulla Bizalom elérése érdekében: Kérje a használt technológiák gyártóit, hogy igazolják azok megfelelőségét a "zero trust" elveknek. Forduljon új szolgáltatókhoz, hogy további megoldásokat találjon, amelyek szükségesek lehetnek a Zero Trust stratégia bevezetéséhez.
- Kövesse a módszeres és tudatos megközelítés elvét a Zero Trust bevezetésekor: tűzzen ki mérhető feladatokat és elérhető célokat. Győződjön meg róla, hogy az új megoldásszállítók is megfelelnek a választott stratégiának.
A Zero Trust modell: bízzon a felhasználóiban
A "zero trust" modell neve némileg megtévesztő, de a "ne bízzon semmiben, mindent ellenőrizzen" kifejezés sem hangzik jól. Valóban szüksége van arra, hogy bízzon a felhasználóiban, ha (és ez egy hatalmas "ha") ha megfelelő szintű hitelesítést kaptak, és a monitoring eszközei nem észleltek gyanús dolgot.
A "zero trust" elv a Varonisszal
A Zero Trust elv bevezetésekor a Varonis lehetővé teszi az adatokra összpontosító megközelítés alkalmazását: adatbiztonság:
- Varonis lekérdezi a hozzáférési jogokat és a mappák struktúráját a , megnevezve az üzleti adatok tulajdonosait és a hozzáférési jogok kezelésére az adatgazdák által.
- Varonis elemzi a tartalmat és azonosítja a kritikus adatokat további biztonsági és monitoring szint hozzáadására a legfontosabb információkhoz, valamint a jogi követelmények teljesítése érdekében.
- Varonis nyomon követi és elemzi a fájlokhoz való hozzáférést, az Active Directory aktivitását, a VPN-t, a DNS-t, a Proxy-t és az e-mailt a minden felhasználó viselkedéséről a hálózatában.
összehasonlítja a jelenlegi tevékenységet a standard viselkedési modellel, hogy gyanús tevékenységeket azonosítson, és biztonsági eseményt generál a felfedezett fenyegetésekhez tartozó következő lépésekkel. - A Varonis biztosítja a monitorozáshoz, az osztályozáshoz, a jogosultságok kezeléséhez és a fenyegetések azonosításához szükséges, amely alapvető a "zero trust" elv bevezetéséhez a hálózatában.
Miért éppen a Zero Trust modell?
A „nullá bizalom” stratégia jelentős védelmet nyújt az adatlopások és a modern kiberfenyegetések ellen. Mindezért az elkövetőknek csupán időre és motivációra van szükségük, hogy behatoljanak a hálózatába. Semmilyen tűzfal vagy jelszópolitika nem állíthatja meg őket. Belinternal-barrieren be kell építeni, és mindent nyomon kell követni, ami történik, hogy észlelhessük a tevékenységüket a betörés során.
Forrás: habr.com
