

Néha annyira szeretnénk egy vírusírónak a szemébe nézni és megkérdezni: miért és miért? A 'hogyan' kérdésre magunk is képesek vagyunk válaszolni, de hogy mi járt az adott kártékony szoftver alkotójának eszében, az nagyon érdekes lenne. Főleg, ha ilyen "gyöngyszemekbe" botlunk.
A mai cikk hőse egy érdekes titkosító példány. Úgy tűnik, hogy egy újabb "zsarolóként" gondolták ki, de technikai megvalósítása inkább egy gonosz tréfára emlékeztet. A mai napon erről a megvalósításról discuteálunk.
Sajnos ennek a titkosítónak az életciklusa nyomon követhetetlen – túl kevés statisztika áll rendelkezésre, mert szerencsére nem terjedt el. Ezért a származását, fertőzési módszereit és egyéb megemlítéseket tegyük félre. Csak arról beszélünk, hogyan találkoztunk a Wulfric Ransomware val, és arról, hogyan segítettünk a felhasználónak megmenteni a fájljait.
I. Hogyan kezdődött minden
Antivirus laboratóriumunkhoz gyakran fordulnak olyan emberek, akik titkosítók áldozatai lettek. Segítséget nyújtunk, függetlenül attól, hogy milyen antivirus termékek vannak telepítve náluk. Ezúttal egy olyan személy keresett meg minket, akinek fájljait egy ismeretlen titkosító fertőzte meg.
Jó napot! A fájlok titkosítva lettek egy fájltárolón (samba4) jelszó nélküli belépéssel. Gyanítom, hogy a fertőzés a lányom számítógépéről indult (Windows 10 szokásos Windows Defender védelemmel). A lányom gépét azóta nem kapcsoltuk be. A fájlok jellemzően .jpg és .cr2 formátumban titkosítva lettek. A fájlokra a titkosítás után .aef kiterjesztés került.
A felhasználótól kaptunk titkosított fájlokat, egy váltságdíj jegyzetet és egy fájlt, amely valószínűleg a kód, amelyre a titkosító szerzője a fájlok dekódolásához szüksége lesz.
Itt vannak az összes nyomunk:
- 01c.aef (4481K)
- hacked.jpg (254K)
- hacked.txt (0K)
- 04c.aef (6540K)
- pass.key (0K)
Nézzük meg a jegyzetet. Most hány bitcoint kérnek?
Fordítás:
Figyelem, fájljaid titkosítva lettek!
a jelszó egyedi a te számítógépedhez.Fizesd meg a 0.05 BTC összeget a következő bitcoin-címre: 1ERtRjWAKyG2Edm9nKLLCzd8p1CjjdTiF
A kifizetés után küldj nekem egy e-mailt, mellékelve a pass.key fájlt a Wulfric@gmx.com címre a kifizetés értesítésével.A megerősítés után elküldöm neked a fájlok dekódolóját.
Bitcoinnal online több módon is fizethetsz:
– bankkártyás fizetés
A Bitcoinokról:
Ha bármilyen kérdése van, írjon nekem a Wulfric@gmx.com címre.
Bónuszként elmondom, hogyan törték fel a számítógépét, és hogyan védheti meg a jövőben.
Egy patetikus farkas, aki azt hivatott megmutatni az áldozatnak, hogy mennyire komoly a helyzet. De lehetett volna rosszabb is.
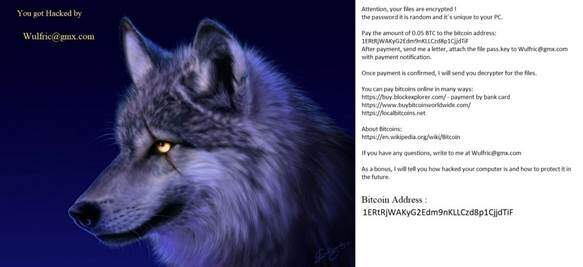
1. ábra - Bónuszként elmondom, hogyan védheti meg a számítógépét a jövőben. – Jól hangzik.
II. Kezdjük el a munkát
Első lépésként megvizsgáltuk a küldött minta struktúráját. Furcsa módon nem hasonlított a titkosítótól szenvedő fájlra. Megnyitjuk a hexadecimális szerkesztőt és megnézzük. Az első 4 bájt az eredeti fájlméretet tartalmazza, a következő 60 bájt nullákkal van feltöltve. De a legérdekesebb a végén található:
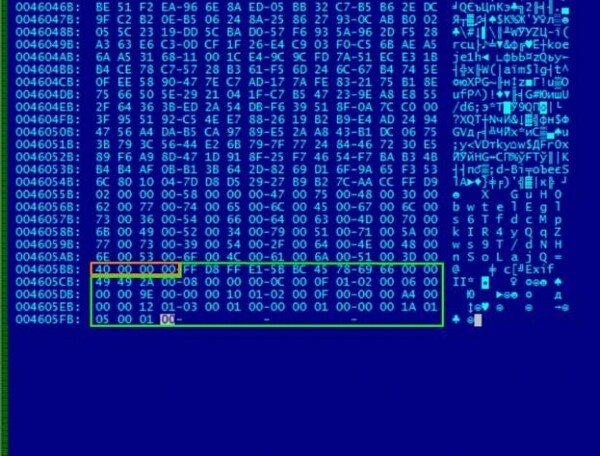
2. ábra - Elemzünk egy sérült fájlt. Mi tűnik fel elsőre?
Minden meglepően egyszerűen alakult: 0x40 bájt a fejlécből átkerült a fájl végére. Az adatok helyreállításához elegendő őket visszahelyezni a fájl elejére. A fájlhoz való hozzáférés helyreállt, de a név titkosítva maradt, és ez már bonyolultabb.
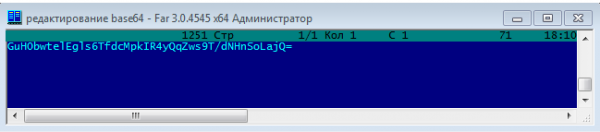
3. ábra - A titkosított név Base64 formátumban zavaros karakterek halmazaként jelenik meg.
Próbálkozunk megfejteni pass.key, amelyet a felhasználó küldött. Benne 162 bájtos ASCII karakterláncot látunk.
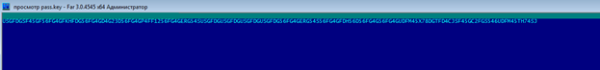
4. ábra - 162 karakter, amely a sértett PC-jén maradt.
Ha közelebbről megnézzük, észlelhetjük, hogy a karakterek bizonyos periódusokban ismétlődnek. Ez arra utalhat, hogy XOR-t használtak, ahol az ismétlődések frekvenciája a kulcs hosszától függ. A karakterláncot 6 karakteres szakaszokra osztva és különböző XOR-sorozatokkal XOR-ozva nem értünk el értelmes eredményt.
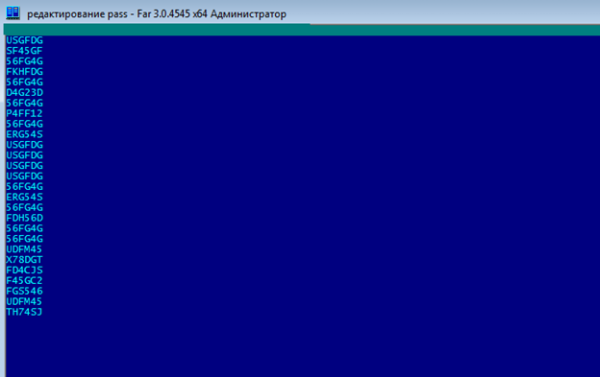
5. ábra - Látja az ismétlődő konstansokat a közepén?
Úgy döntöttünk, hogy utánanézünk a konstansoknak, mert igen, ez is lehetséges! Végül mindannyian egyetlen algoritmushoz vezettek − Batch Encryption. A szkript tanulmányozása után világossá vált, hogy a mi karakterláncunk nem más, mint ennek az algoritmusnak a terméke. Meg kell említeni, hogy ez nem titkosító, csupán egy kódoló, amely 6 bájtos szekvenciákká alakítja a karaktereket. Nincsenek kulcsok vagy más titkok 🙁
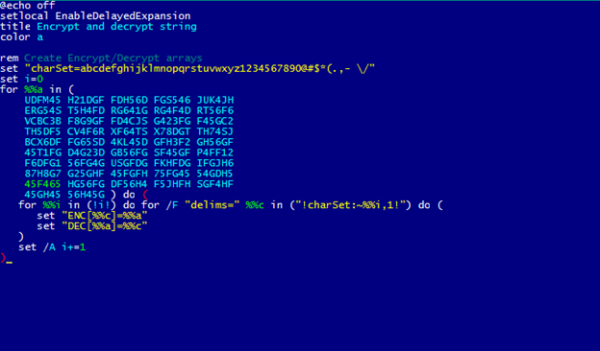
6. ábra - Az ismeretlen szerző által írt eredeti algoritmus egy darabja.
Az algoritmus nem működne megfelelően, ha nem lenne egy részlet:
7. ábra - Morpheus jóváhagyta.
A visszafelé helyettesítéssel egy sor átalakítása történik pass.key 27 karakteres szöveggé. Külön figyelmet érdemel az emberi (valószínűleg) szöveg 'asmodat'.
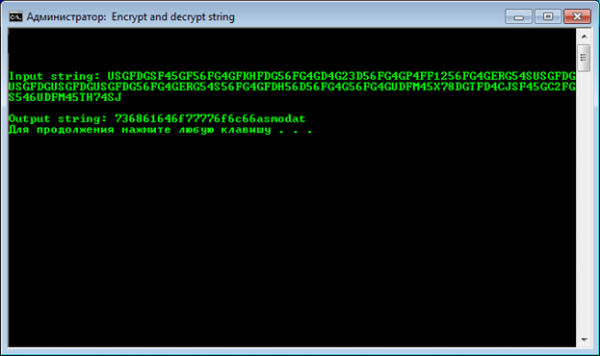
Ábra 8. USGFDG=7.
Újra a Google segít. Egy rövid keresést követően érdekes projektet találunk a GitHubon – a Folder Locker-t, amely .Net-en íródott, és egy másik Git-fiókban található 'asmodat' könyvtárat használ.
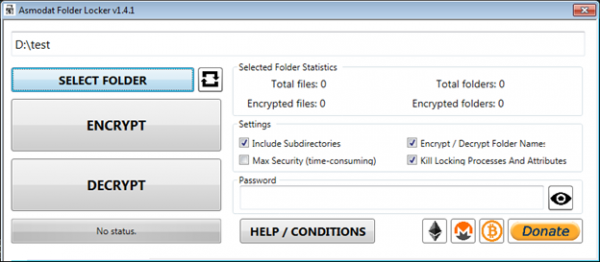
Ábra 9. A Folder Locker felülete. Kötelező víruskeresés.
Az eszköz egy titkosító program Windows 7 és újabb verziókhoz, nyílt forráskódú elosztásban. Titkosításhoz jelszót használ, amely szükséges a későbbi visszafejtéshez. Lehetővé teszi külön fájlok és egész könyvtárak kezelését is.
Könyvtára a Rijndael szimmetrikus titkosítási algoritmust használja CBC módban. Figyelembe kell venni, hogy a blokk mérete 256 bitre lett választva – ellentétben az AES szabványban meghatározott 128 bit méretével.
Kulcsunk a PBKDF2 szabvány szerint alakult. Ebben az esetben a jelszó a program által megadott karakterlánc SHA-256 hash értéke. Csak meg kell találni ezt a szöveget, hogy megszerezzük a visszafejtési kulcsot.
Nos, térjünk vissza a már dekódolt pass.key. Emlékszel arra a sorra, amely számokból és 'asmodat' szövegből állt? Próbáljuk meg az első 20 bájtját jelszóként használni a Folder Lockerhez.
Nézd, működik! A kódszó megfelelő volt, és minden szépen visszafejtődött. A jelszó karakterei alapján – ez egy adott szó HEX-reprezentációja ASCII-ban. Próbáljuk meg a kódszót szöveges formában megjeleníteni. Így kapjuk: 'shadowwolf'. Már érzed a farkasember szindróma tüneteit?
Nézzük meg újra a fertőzött fájl szerkezetét, most már ismerve a lokker működési mechanizmusát:
- 02 00 00 00 – a nevek titkosítási módja;
- 58 00 00 00 – a titkosított és base64-be kódolt fájlnév hossza;
- 40 00 00 00 – a hordozott fejléc mérete.
A pirossal és sárgával kiemelt a titkosított név és a hordozott fejléc.
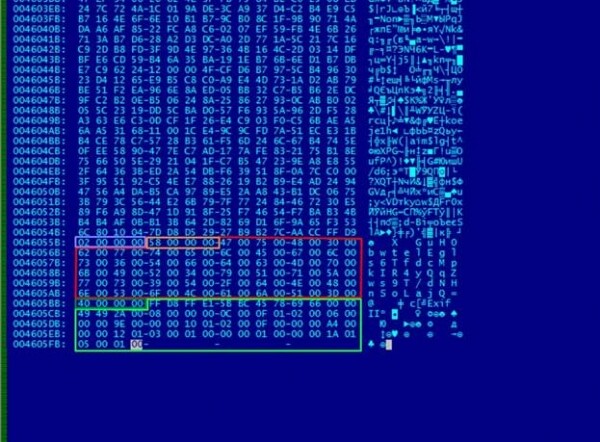
Ábra 10. A titkosított név pirossal, a hordozott fejléc sárgával kiemelve.
Most hasonlítsuk össze a titkosított és a visszafejtett neveket hexadecimális formátumban.
A visszafejtett adatok szerkezete:
- 78 B9 B8 2E – a program által generált szemét (4 bájt);
- 0C 00 00 00 – a visszafejtett név hossza (12 bájt);
- majd következik a fájl neve, és nullákkal kiegészítve a blokk megfelelő hosszára (padding).
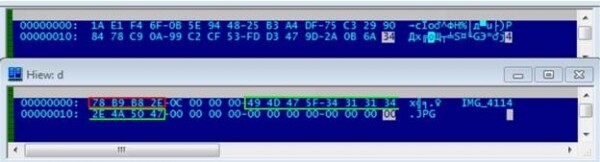
A kép 11. IMG_4114 sokkal jobban néz ki.
III. Következtetések és zárszó
Visszatérve a kezdetekhez. Nem tudjuk, hogy a szerző, Wulfric, miért tette ezt, és milyen célt követett. Nyilvánvaló, hogy egy átlagos felhasználónak egy ilyen ransomware működése hatalmas problémának tűnik. A fájlok nem nyithatók meg. Az összes név eltűnt. A megszokott kép helyett – egy farkas jelenik meg a képernyőn. Bitcoinról kell olvasniuk.
Igaz, hogy ezúttal a "félelmetes titkosító" álarca alatt egy ilyen nevetséges és ostoba zsaroló kísérlet rejtőzik, ahol a támadó kész programokat használ, és hagyja a kulcsokat közvetlenül a bűncselekmény helyszínén.
Egyébként a kulcsokról. Nem volt kártevői szkript vagy trójai, amellyel megérthettük volna, hogyan keletkezett ez pass.key – a fájlok megjelenésének mechanizmusa a fertőzött PC-n még mindig ismeretlen. De emlékszem, hogy a feljegyzésében a szerző említést tett a jelszó egyediségéről. Nos, a dekódoló kulcs annyira egyedi, mint amennyire egyedi a felhasználónév shadow wolf 🙂
És mégis, árnyékfarkas, miért és miért?
Forrás: habr.com
