

A data leakage scheme via Web Proxy Auto-Discovery (WPAD) in case of name collision (in this case, a collision between an internal domain and the name of one of the new gTLDs, but the essence remains the same). Source: , 2016
Mike O’Connor, one of the oldest investors in domain names, the most dangerous and controversial lot in his collection: the domain corp.com for $1.7 million. In 1994, O’Connor bought numerous simple domain names, such as grill.com, place.com, pub.com, and others. Among them was corp.com, which Mike has held for 26 years. The investor has turned 70 and decided to monetize his long-standing investments.
The whole issue is that corp.com is potentially dangerous for at least 375,000 corporate computers due to the careless configuration of Active Directory during the establishment of corporate intranets in the early 2000s based on Windows Server 2000, when the internal root was simply indicated as 'corp'. Until the beginning of the 2010s, this was not a problem, but with the rise of laptops in the business environment, more and more employees started taking their work computers outside the corporate network. The specifics of Active Directory implementation lead to the fact that even without a direct user request to //corp, several applications (for example, email) reach out to the familiar address on their own. However, in the case of an external connection to the network in a café around the corner, this results in a flood of data and requests directed at corp.com.
Now O’Connor is very hopeful that Microsoft will buy the domain and, in the best tradition of Google, bury it somewhere dark and inaccessible. The problem with such a fundamental vulnerability in Windows networks will be resolved.
Active Directory and name collision
In corporate networks under Windows, the Active Directory directory service is used. It allows administrators to utilize group policies to ensure uniformity in setting up user work environments, deploy software across multiple computers via group policies, perform authorization, and so forth.
Az Active Directory szolgáltatás integrálva van a DNS-sel és a TCP/IP fölött működik. Az hálózaton belüli csomópontok kereséséhez a Web Proxy Auto-Discovery (WAPD) automatikus proxy konfiguráló protokollt és funkciót használják. (beépítve a Windows DNS kliensbe). Ez a funkció megkönnyíti más számítógépek vagy kiszolgálók keresését anélkül, hogy meg kellene adni a teljes domain nevet.
Például, ha egy vállalat egy belső hálózatot üzemeltet, amelynek neve internalnetwork.example.com, és egy alkalmazott hozzá kíván férni egy megosztott meghajtóhoz, amelynek neve drive1, nem szükséges beírni a drive1.internalnetwork.example.com a fájlkezelőbe, elég, ha beírja a \drive1-et — a Windows DNS kliens automatikusan kiegészíti a nevet.
A korai Active Directory verziókban, például a Windows 2000 Server verzióban, a vállalati domain második szintjének alapértelmezett neve corpvolt. Sok vállalat megőrizte az alapértelmezett értéket a belső domainjükhöz. Ráadásul sokan széles körű hálózatokat kezdtek építeni ezen a téves beállításon.
A munkahelyi számítógépek korában ez nem jelentett különösebb biztonsági problémát, mivel senki nem vitte ezeket a számítógépeket a vállalati hálózaton kívül. De mi történik, amikor egy munkavállaló, aki az Active Directory szolgáltatásában dolgozik, magával viszi a céges laptopját — és belép a közeli Starbucks-ba? Ekkor lép életbe a Web Proxy Auto-Discovery (WPAD) automatikus proxy konfiguráló protokoll és a DNS név visszafejtés. corp Nagy valószínűséggel, hogy a laptopon egyes szolgáltatások továbbra is a belső domain felé próbálnak kommunikálni, de nem találják azt, hanem a kérések a nyílt interneten a corp.com domainre oldódnak fel.
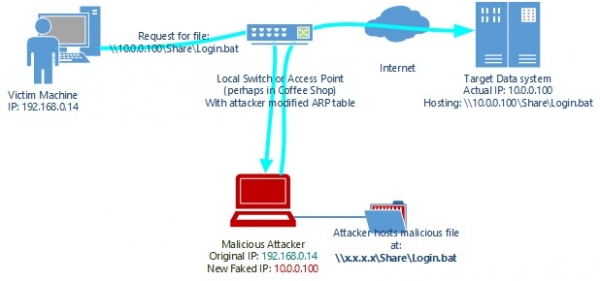
Ez a gyakorlatban azt jelenti, hogy a corp.com tulajdonosa passzívan elfoghat privát kéréseket több ezer számítógéptől, amelyek véletlenül elhagyják a vállalati környezetet, amely az Active Directory-jában a corpnevet használja a domainjához.
WPAD-kérések szivárgása az amerikai forgalomban. Michigan Egyetem 2016-os kutatása szerint, corp Miért nem árulták még el a domaint
2014-ben az ICANN szakemberei közzétettek
egy nagy kutatást.
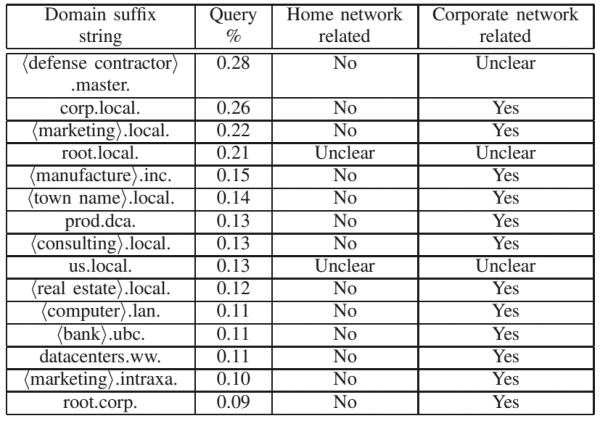
2014-ben az ICANN szakemberei közzétették DNS névütközések. A kutatást részben az Egyesült Államok Belbiztonsági Minisztériuma támogatta, mivel a belső hálózatokból származó adatbővítések nemcsak a kereskedelmi cégeket, hanem állami ügynökségeket, köztük titkos szolgálatokat, hírszerző ügynökségeket és katonai egységeket is fenyegetnek.
Mike már tavaly szeretett volna eladni a corp.com-ot, de a kutató Jeff Schmidt meggyőzte őt, hogy halassza el az értékesítést a fent említett jelentés alapján. A kutatás keretében azt is felfedték, hogy naponta 375 000 számítógép próbál kapcsolatot létesíteni a corp.com-mal a tulajdonosok tudta nélkül. A kérelmek között próbálkozások voltak a vállalati intranetekhez való belépésre, valamint a hálózatokhoz vagy fájlforrásokhoz való hozzáférésre.
Saját kísérletük keretében Schmidt együtt a JAS Global-lal szimulálta a corp.com-on a fájlok és kérések kezelésének módját, amelyet a Windows helyi hálózat használ. Ezzel gyakorlatilag megnyitották a pokol kapuját minden információbiztonsági szakember számára:
Szörnyű volt. 15 perc után leállítottuk a kísérletet, és megsemmisítettük [az összes nyert] adatot. Egy jól ismert tesztelő, aki tanácsadóként segítette a JAS-t e kérdésben, megjegyezte, hogy a kísérlet olyan volt, mint egy «szivárgás érzékeny információkból», és hogy soha nem látott ehhez hasonlót.
[Beállítottuk a levelek fogadását a corp.com-on], és körülbelül egy óra elteltével több mint 12 millió e-mailt kaptunk, majd leállítottuk a kísérletet. Bár a levelek túlnyomó többsége automatizált volt, felfedeztük, hogy néhány érzékeny [biztonsági szempontból], ezért az összes adatot megsemmisítettük további elemzés nélkül.
Schmidt úgy véli, hogy az adminisztrátorok világszerte évtizedek óta, tudtukon kívül, a történelem legveszélyesebb botnetjét készítették elő. Százezernyi teljes értékű munkahelyi számítógép szerte a világon kész arra, hogy ne csak botnet része legyen, hanem bizalmas adatokat is bocsássanak az őket birtokló és cégek számára. Csak annyira van szükség, hogy valaki kontrollálja a corp.com-ot. Ezenkívül bármely gép, amely egyszer csatlakozott a vállalati hálózathoz, és amelynek az Active Directory-ja a \/\/corp szerint volt beállítva, a botnet részévé válik.
A Microsoft 25 éve lemondott a problémáról
Ha úgy gondolja, hogy az MS nem volt tisztában a corp.com körüli őrülettel, akkor téved. Itt van egy olyan oldal, ahova a FrontPage '97 bétaversió felhasználói kerültek, ahol a corp.com volt az alapértelmezett URL:
Amikor Mike ezt már nagyon megunta, a corp.com átirányította a felhasználókat egy szexshop weboldalára. Erre válaszul ezer dühös levelet kapott a felhasználóktól, akiket Bill Gates másolatához irányított.
Egyébként Mike szintén, kíváncsiságból, felállította a levelezőszervert, és bizalmas leveleket kapott a corp.com-ra. Próbálta saját maga megoldani a problémákat a cégekkel való kapcsolatfelvétellel, de azok egyszerűen nem tudták, mit tegyenek:
Azonnal elkezdtem bizalmas e-maileket kapni, beleértve a vállalati pénzügyi jelentések előzetes változatait az amerikai Értékpapír- és Tőzsdebizottsághoz, emberi erőforrások jelentéseit és egyéb ijesztő dolgokat. Egy ideig próbáltam levelezni a vállalatokkal, de a legtöbben nem tudták, mit tegyenek ezzel. Így végül egyszerűen kikapcsoltam a [levelezőszerveremet].
A Microsoft részéről nem történt aktív intézkedés, és a cég nem hajlandó nyilatkozni a helyzetről. Igen, a Microsoft az eltelt évek során kiadott néhány frissítést az Active Directoryhoz, amelyek részben megoldják a domain név ütközések problémáját, de ezekben több probléma is van. A cég emellett kiadott ajánlásainkat belső domain nevek beállításáról, a második szintű domain birtoklására vonatkozó ajánlásokat az ütközések elkerülése érdekében, és egyéb útmutatókat, amelyeket általában senki sem olvas el.
De a legfontosabb a frissítésekben rejlik. Az első: az alkalmazásukhoz teljesen le kell állítani a vállalat intranetját. A második: egyes alkalmazások a hasonló frissítések után lassabban vagy helytelenül működhetnek, vagy akár teljesen leállhatnak. Nyilvánvaló, hogy a legtöbb vállalat, amelyik jól felépített vállalati hálózattal rendelkezik, rövid távon nem vállal ilyen kockázatokat. Ráadásul sokan még csak nem is érzékelik az egész fenyegetés nagyságrendjét, amelyet a gép belső hálózaton kívüli átirányítása okoz a corp.com-ra.
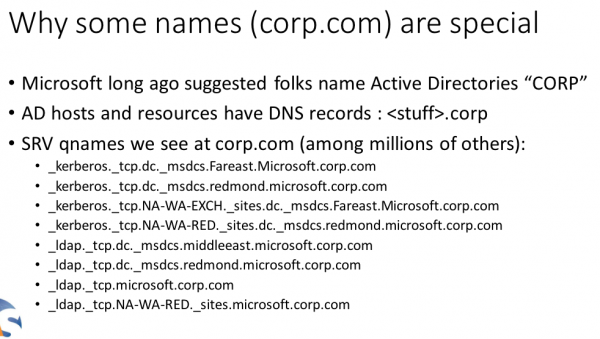
A maximális irónia akkor érhető el, amikor megtekinti . Az adatai szerint, Néhány kérés a corp.com-ról a Microsoft intranettől érkezik.
Mi fog történni ezután?
Úgy tűnik, hogy a helyzet megoldása magától értetődő, és már a cikk elején is említették: a Microsoft vásárolja vissza Mike doménját, és örökre tiltsa el valahol egy eldugott fiókba.
De nem olyan egyszerű a helyzet. A Microsoft már évek óta felajánlotta O'Connor számára, hogy megvásárolja a cégek számára világszerte toxikus domént. Csakhogy a techóriás 20 ezer dollárt kínált ezért a probléma megoldásáért a saját hálózatain belül..
Jelenleg a domén ára 1,7 millió dollár. És még ha a Microsoft az utolsó percben úgy is dönt, hogy megvásárolja — elég időben fognak tudni lépni?
Csak a regisztrált felhasználók vehetnek részt a szavazáson. , kérem.
Mit tennél O'Connor helyében?
59,6%A Microsoft vásárolja meg a domént 1,7 millió dollárért, vagy megveszi azt valaki más.
3,4%Én 20 ezerért eladnám, nem akarok bekerülni a történelembe mint valaki, aki egy ilyen domént birtokolt kétes céllal.
3,3%Én magam örökre eltemetném, ha a Microsoft nem tudja meghozni a helyes döntést.
21,2%Kifejezetten eladnám a domént hackereknek azzal a feltétellel, hogy tönkreteszik a Microsoft hírnevét a vállalati szférában. 1997 óta tudtak a problémáról!
12,4%Egy botnetet és egy levelezőszervert állítanék fel, és én döntenék a világ sorsáról.
840 felhasználó szavazott. 131 felhasználó tartózkodott.
Forrás: habr.com
