

Az előző alkalommal az NB-IoT új szabványának sajátosságairól beszéltünk a rádiós hozzáférési hálózat architektúrájának szempontjából. Ma arról fogunk elmélkedni, hogy mi változott a hálózat magjában (Core Network) az NB-IoT kapcsán. Tehát lássuk.
A hálózat magjában jelentős változások történtek. Kezdjük azzal, hogy megjelent egy új elem, valamint számos mechanizmus, amelyet a szabvány „CIoT EPS Optimization” néven definiál, vagyis a mobil IoT hálózatok főhálózatának optimalizálása.
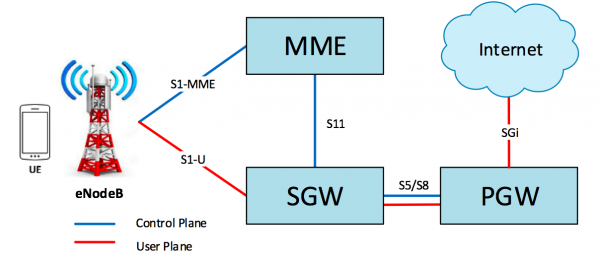
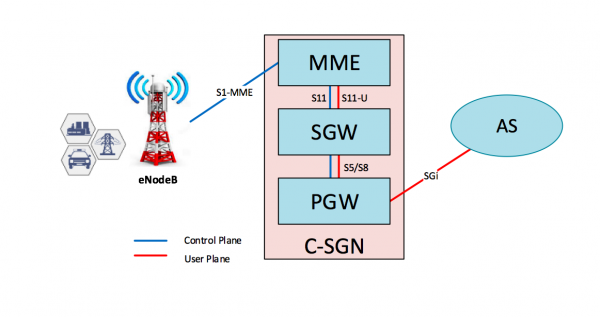
Mint tudjuk, a mobilhálózatokban két fő kommunikációs csatorna létezik, amelyeket Control Plane (CP) és User Plane (UP) néven hívunk. A Control Plane a hálózat különböző elemei közötti szignálüzenetek cseréjére szolgál, és lehetővé teszi az eszközök (UE) mobilitásának biztosítását (Mobility management) és az adatráfolyam átviteli üléseinek (Session Management) létrehozását/tartását. A User Plane a felhasználói forgalom tényleges átviteli csatornája. A klasszikus LTE-ben a CP és UP eloszlása az interfészek között a következőképpen néz ki:
A CP és UP optimalizációs mechanizmusai az MME, SGW és PGW csomópontokon valósulnak meg, amelyeket együttesen C-SGN (Cellular IoT Serving Gateway Node) néven emlegetnek. A szabvány egy új hálózati elem megjelenését is elősegíti: az SCEF (Service Capability Exposure Function). Az interfész az MME és az SCEF között T6a néven ismert, és a DIAMETER protokoll alapjaira épül. Bár a DIAMETER egy jelzési protokoll, az NB-IoT esetében az kicsi, nem IP alapú adatok továbbítására lett adaptálva.
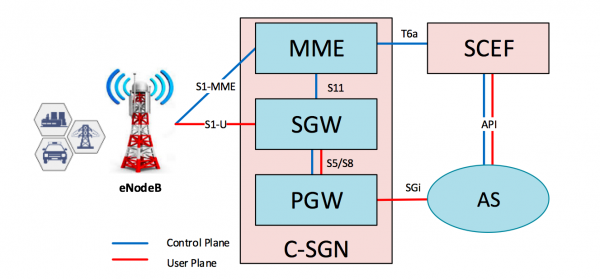
A névből adódóan a SCEF a szolgáltatás-képességek exponálásának csomópontja. Más szóval, a SCEF elrejti a szolgáltató hálózatának bonyolultságát, és lehetővé teszi az alkalmazásfejlesztők (Application Server, továbbiakban AS) számára, hogy egyetlen API interfészen keresztül adatokat nyerjenek ki és kezeljék az eszközöket, anélkül hogy az UE mobil eszközök azonosítására és hitelesítésére lenne szükség.
Az UE azonosítója nem a telefonos szám (MSISDN) vagy az IP cím, ahogy az a klasszikus 2G/3G/LTE hálózatban volt, hanem az úgynevezett „external ID”, amelyet a szabvány a fejlesztők számára ismert formátumban definiált: „@”. Ez egy külön téma, amely részletesebb anyagot igényel, ezért erről most nem beszélünk részletesen.
Most jelentősebb újításokkal kapcsolatban: a „CIoT EPS Optimalizálás” a forgalomátviteli és előfizetési munkamenetek kezelésének optimalizálását jelenti. Íme a főbbek közülük:
- DoNAS
- NIDD
- Energiagazdálkodási mechanizmusok: PSM és eDRX
- HLCOM
DoNAS (Data over NAS):
Ez a kis adatmennyiségek átvitelének optimalizálására kifejlesztett mechanizmus.
A klasszikus LTE-ben az előfizetői eszköz a hálózathoz való csatlakozáskor PDN kapcsolatot (továbbiakban PDN) létesít az eNodeB-n keresztül az MME-SGW-PGW szerver felé. Az UE-eNodeB-MME kapcsolat az úgynevezett „Jelző Rádió Kereskedő” (SRB). Amikor adatokat kell átadni/megkapni, az UE újabb kapcsolatot létesít az eNodeB-vel – „Adat Rádió Kereskedő” (DRB) a felhasználói forgalom SGW-hoz és tovább a PGW-hoz való továbbításához (S1-U és S5 interfészek). Az interakció befejezése után, és ha egy bizonyos ideig (általában 5-20 másodperc) nincs forgalom, ezeket a kapcsolatokat megszüntetik, és az eszköz üzemmódba, vagyis „Idle Mode”-ba lép. Amennyiben újabb adathalmazt kell átvinni, az SRB és a DRB újra létrejön.
NB-IoT esetén a felhasználói forgalom átvitele zajlik a jelzőcsatornán (SRB) keresztül a NAS protokoll üzeneteiben (). A DRB létrehozása már nem szükséges. Ez jelentősen csökkenti a jelzési terhelést, spórol a radiorezorokkal és, ami a legfontosabb, meghosszabbítja az eszköz akkumulátorának élettartamát.
Az eNodeB - MME szakaszban a felhasználói adatok az S1-MME interfészen kezdődnek, amely a klasszikus LTE technológiában nem volt jelen, és ehhez NAS protokollt használnak, amely tartalmazza a „Felhasználói Adatok Tároló” elemet.
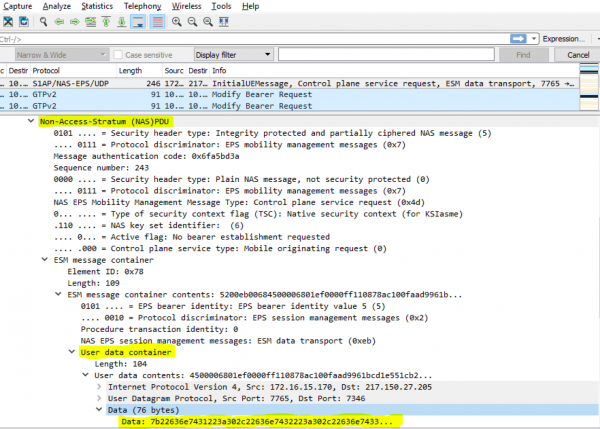
Új interfész S11-U jön létre a „User Plane” átvitelére az MME és az SGW között, amelynek célja a kis mennyiségű felhasználói adatok átvitele. Az S11-U protokoll alapja a GTP-U v1, amelyet a User Plane átvitelére használnak a 3GPP architektúrá más interfészein is.
NIDD (nem-IP adatszolgáltatás):
A kis adatmennyiségek átvitelének további optimalizálásának keretein belül, a már meglévő PDN típusok, mint például IPv4, IPv6 és IPv4v6 mellett, megjelent egy új típus – a nem-IP. Ebben az esetben az UE nem kap IP címet, és az adatok átvitele IP protokoll használata nélkül történik. Ennek több oka van:
- Az IoT-eszközök, mint például az érzékelők, rendkívül kicsi adatcsomagokat, például 20 bájtot vagy annál kevesebbet képesek továbbítani. Figyelembe véve, hogy az IP-fejléc minimális mérete 20 bájt, az IP-be való becsomagolás néha meglehetősen költséges élmény lehet;
- Nincs szükség az IP-stack megvalósítására a chipben, ami csökkenti a költségeket (ez egy vitás téma a megjegyzések között).
Alapvetően az IoT-eszközöknek IP-címre van szükségük ahhoz, hogy adatokat küldjenek az interneten. Az NB-IoT koncepciójában az SCEF az AS egyetlen csatlakozási pontjaként működik, és az eszközök és az alkalmazásszerverek közötti adatcsere API-n keresztül történik. Ha az SCEF hiányzik, a non-IP adatokat a PGW-től Point-to-Point (PtP) alagúton keresztül lehet továbbítani, és az IP-be való becsomagolás már ott fog megtörténni.
Mindez beilleszkedik az NB-IoT paradigmájába - az eszközök maximális egyszerűsítése és olcsósítása.
Energiatakarékos mechanizmusok: PSM és eDRX:
Az LPWAN hálózatok egyik kulcsfontosságú előnye az energiahatékonyság. Azt állítják, hogy az eszköz akár 10 évig is üzemelhet egyetlen akkumulátorral. Nézzük meg, hogyan érhetők el ezek az értékek.
Mikor fogyaszt egy eszköz a legkevesebb energiát? Helyes, amikor ki van kapcsolva. Ha a készüléket teljesen lekapcsolni nem lehet, kapcsoljuk ki a rádiómodult arra az időre, amíg nincs szükség rá. Csak ezt előre egyeztetni kell a hálózattal.
PSM (Energiatakarékos mód):
A PSM energiatakarékos mód lehetővé teszi az eszköz számára, hogy hosszú időre kikapcsolja a rádiómodult, miközben továbbra is regisztrálva marad a hálózatban, és nem kell minden alkalommal újból telepíteni a PDN-t, amikor adatokat kíván átadni.
Annak érdekében, hogy a hálózat tudja, az eszköz továbbra is elérhető, időszakosan elindít egy aktualizáló eljárást - Tracking Area Update (TAU). Ennek az eljárásnak a gyakoriságát a hálózat határozza meg a T3412 időzítő segítségével, amelynek értékét az eszköz a csatlakozási eljárás vagy a következő TAU során kapja meg. Klasszikus LTE esetén ennek az időzítőnek az alapértelmezett értéke 54 perc, a maximális pedig 186 perc. Azonban a magas energiahatékonyság biztosítása érdekében, a rádiófrekvenciás elérés szükségessége 186 percenként túl drága élmény. E probléma megoldására fejlesztették ki a PSM mechanizmust.
Az eszköz az "Attach Request" vagy "Tracking Area Request" üzenetekben a két időzítő, T3324 és T3412-Extended értékének átadásával aktiválja a PSM módot. Az első meghatározza az időt, ameddig az eszköz elérhető az "Idle Mode" állapotba lépést követően. A második az az idő, amelyen belül TAU-t kell végrehajtani, de mostantól az érték elérheti a 35712000 másodpercet, azaz 413 napot. A beállításoktól függően az MME elfogadhatja az eszköztől kapott időzítőket, vagy megváltoztathatja azokat új értékek átadásával az "Attach Accept" vagy a "Tracking Area Update Accept" üzenetekben. Az eszköz ezután akár 413 napig nem aktiválhatja a rádió modult, és még mindig bejegyzett marad a hálózatban. Ennek eredményeként óriási hálózati és energiahatékonysági megtakarítást érünk el!
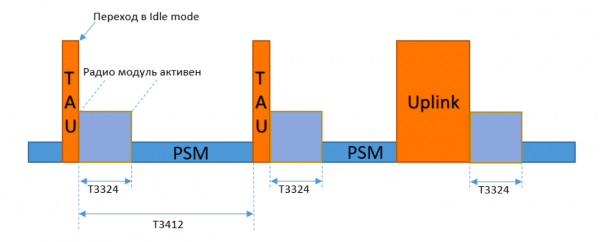
Ez a módban azonban az eszköz csak a bejövő kommunikációkra nem elérhető. Ha szükséges adatokat továbbítani az alkalmazás szerver felé, az eszköz bármikor kiléphet a PSM-ből és elküldheti az adatokat, így aktív marad T3324 időzítő idejére, hogy információs üzeneteket fogadjon az AS-től (ha vannak ilyenek).
eDRX (kiterjesztett megszakított fogadás):
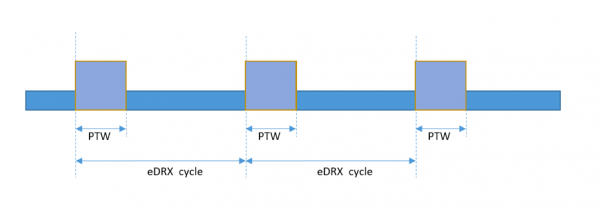
eDRX, a kiterjesztett megszakított fogadás módja. Az adatokat az "Idle mode" állapotban lévő eszközre a hálózat értesítési eljárás végrehajtásával küldi — "Paging". A pagelés fogadása után az eszköz megkezdi az SRB létrehozását, hogy további kommunikációval prémium minőségű kapcsolatot létesítsen a hálózattal. Az eszköznek azonban folyamatosan figyelnie kell a rádiócsatornát, hogy ne hagyja ki az adott címre küldött Paging üzenetet, ami szintén meglehetősen energiaigényes.
Az eDRX egy olyan mód, ahol az eszköz nem folyamatosan, hanem periódikusan fogadja a hálózat üzeneteit. Az Attach vagy TAU eljárások során az eszköz egyezteti a hálózattal azokat az időintervallumokat, amikor "hallgatni" fogja a csatornát. Ennek megfelelően az említett időszakok alatt történik a Paging eljárás is. Az eDRX módban az eszköz működése ciklusokra (eDRX ciklus) oszlik. Minden ciklus elején van egy úgy nevezett "paging ablak" (Paging Time Window, továbbiakban PTW) — ez az az idő, amikor az eszköz hallgatja a rádiócsatornát. A PTW végeztével az eszköz lekapcsolja a rádió modult a ciklus végéig.
HLCOM (nagy késleltetésű kommunikáció):
Szükség esetén az Uplink adatátvitel érdekében az eszköz bármelyik két energiatakarékos üzemmódból kiléphet, anélkül, hogy meg kellene várnia a PSM vagy az eDRX ciklus végét. Az adatok átadása azonban csak akkor lehetséges, amikor az eszköz aktív.
A HLCOM funkcionalitás vagy a nagy késleltetésű kommunikáció a Downlink csomagok SGW-n történő pufferelését jelenti, amíg az eszköz energiatakarékos módban van és nem elérhető a kommunikáció számára. A puffertartalom az eszköz PSM-ből való kilépésekor, TAU végrehajtásakor vagy Uplink forgalom átadásakor, vagy amikor elérkezik a PTW, fog megérkezni.
Ez mindenképpen tudatosodást igényel az IoT-termékek fejlesztői részéről, mivel az eszközzel való kommunikáció nem valós időben történik, és egy meghatározott megközelítést igényel az alkalmazások üzleti logikájának kidolgozásában.
Összegzésként elmondhatjuk: az új bevezetése mindig izgalmas, és most egy olyan szabvánnyal van dolgunk, amelyet még a világ «óriásai», mint a Vodafone és a Telefonica is csak részben teszteltek – ezért ez kétszeresen izgalmas. Az anyagunk nem igyekszik teljes körű lenni, de reméljük, elegendő betekintést nyújt a technológiába. Hálásak lennénk a visszajelzésekért.
Szerző: Az összekapcsolt megoldások és multimédiás szolgáltatások szakértője, Alexey Lapshin
Forrás: habr.com
