

Egy szép tavaszi estén, amikor hazamenni nem akartam, és a tudásvágy, mint a forró vas, vágyakozva és égetve tüzelte az elmém, egy ötlet merült fel, hogy megnézzek egy csábító funkciót a tűzfalon, amelynek neve „IP DOS politika«.
Miután előzetesen megkínáltam magam és átnéztem a kézikönyvet, beállítottam a következő üzemmódban Pass-and-Log, hogy egyáltalán láthassam, milyen eredményeket és mennyire kérdéses ez a beállítás.
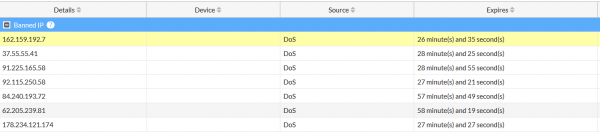
Pár nap elteltével (hogy a statisztika felgyülemljen, természetesen, nem azért, mert elfelejtettem) megnéztem a naplókat, és örömmel tapsoltam — a bejegyzések összegyűltek, amire nem sokan számítottak. Úgy tűnik, hogy mi lehet ennél könnyebb — egyszerűen aktiváld a politikát, ami blokkolja az összes spamelő, szkennelő, telepítő half-open sessions with a one-hour ban and sleep peacefully, knowing that the border is secure. But at 34, youthful maximalism has faded, and a thin voice echoed somewhere in the back of my mind: ‘Why don’t we lift the veil and see which addresses our beloved firewall has recognized as notorious spammers? Just out of curiosity.’
Kezdjük elemezni az anomáliák listáján kapott adatokat. Átmegyek az címeken egy egyszerű szkripten Powershell és a szemeim egy ismerős feliratra bukkannak google.
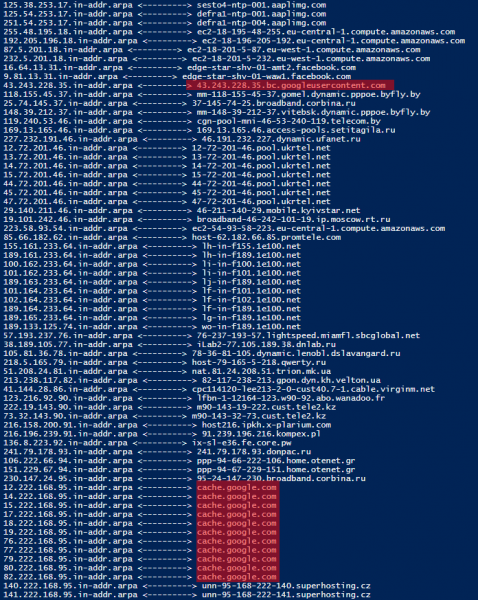
Ferkélem a szemem, öt percig pislogok, hogy megbizonyosodjak arról, hogy nem tévedek — tényleg a tűzfal által gyűjtött spammer címek között szerepel, a támadás típusa — udp flood, olyan címek, amelyek a „jó szándékú” vállalathoz tartoznak.
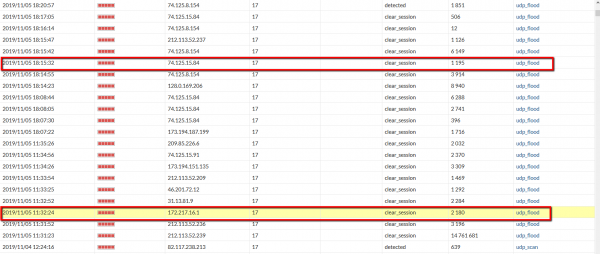
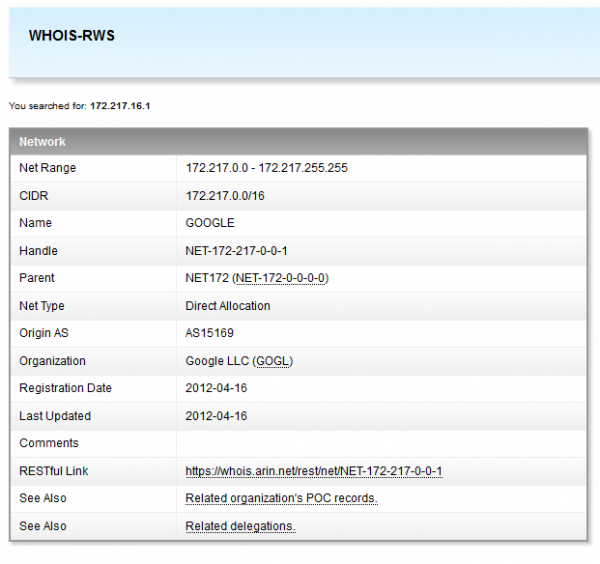
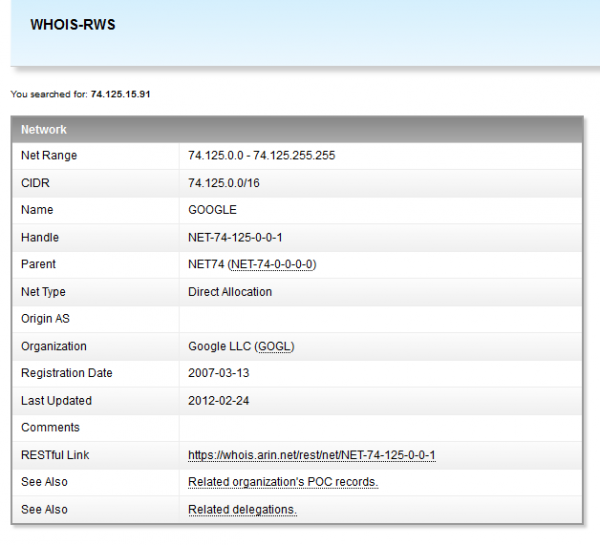
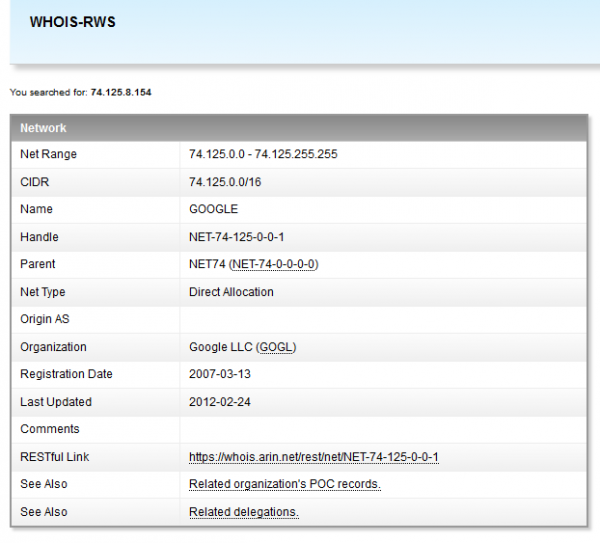
Kaparom a fejem, közben beállítom a külső interfészen a csomagok rögzítését az utólagos elemzéshez. Az agyamban szivárványos gondolatok cikáznak: ‘Hogyan lehetséges, hogy valami fertőzött a Google körében? És ezt én fedeztem fel? Hát ez — kitüntetések, dicsőség és a vörös szőnyeg, és a saját kaszinóm blackjack-el, és értitek…’
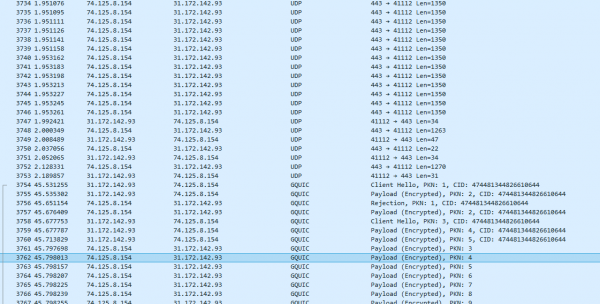
Elemzem a kapott fájlt Wireshark-kal.
Igen, valóban a Google körének címéről Google UDP csomagokat küldenek a 443-as porttól egy véletlenszerű portra az eszközömön.
De várj egy kicsit… Itt a protokoll vált egy UDP Gyorsan emlékezzünk vissza, hogyan működik a moduláris aritmetika. Az óra már egy ismert koncepció. Az órák használata GQUIC.
Semen Semenyich…
Azonnal eszembe jut egy előadás a HighLoad Alekszandr Tobolról «UDP a TCP -ról vagy a jövő hálózati stack-jéről” ().
Egyrészt egy kis csalódás ér — se babér, se kitüntetés. Másrészt a probléma világos, már csak azt kell kideríteni, hova és mennyit kell ásni.
Néhány perc beszélgetés a Jóság Corporációval — és minden a helyére kerül. A tartalom szállításának javítása érdekében a cég Google még 2012-ben bejelentette a protokollt QUIC, amely lehetővé teszi a TCP számos hátrányának eltávolítását (igen-igen-igen, ezekben a cikkekben — és teljesen forradalmi megközelítésről van szó, de legyünk őszinték, inkább azt szeretném, hogy a cuki macskás képek gyorsabban betöltődjenek, ne pedig ezek a tudatforradalmi és fejlődési diskurzusok). A további kutatások során kiderült, hogy sok szervezet most áttér az ilyen típusú tartalom szállítására.
A problémám, és gondolom, nem csak az én esetemben, az volt, hogy végül nagyon sok csomag érkezik, és a tűzfal ezt árvízként észlelte.
Kis megoldási lehetőség maradt:
1. Hozzáadni a tűzfal DoS Policy kivételek listájához a címek tartományához Google. Csak a lehetséges címek tartományának gondolatától a szemem idegesen kezdett rángani — elvetettem az ötletet, mint abszurdot.
2. Megemelni a triggereket a udp flood policy számára — ez sem megfelelő, mi van, ha valóban támadó elcsúszik.
3. Megtiltani a belső hálózati kommunikációt a UDP Gyorsan emlékezzünk vissza, hogyan működik a moduláris aritmetika. Az óra már egy ismert koncepció. Az órák használata 443 külső portokra.
További információkat olvasva a megvalósításról és integrációról, QUIC be. a Google Chrome utolsó lehetőségként lépett akcióba. Az a helyzet, hogy a mindenkori, mindenhol népszerű és könyörtelenül (nem értem, miért, inkább a pofátlan vörös Firefox-félék kapják a megszegett gigabájtok árát) a Google Chrome kezdetben megpróbálja a szeretett és megküzdött QUICkapcsolatot létrehozni, de ha a csoda nem történik meg, visszatér a kipróbált módszerekhez, mint például TLS, bár rettenetesen szégyelli ezt.
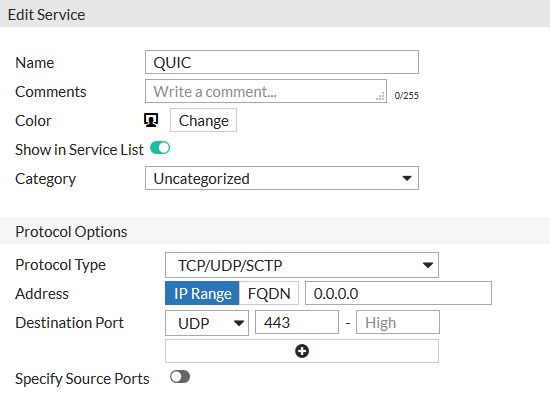
A tűzfalon létrehozunk egy bejegyzést a szolgáltatás számára QUIC:
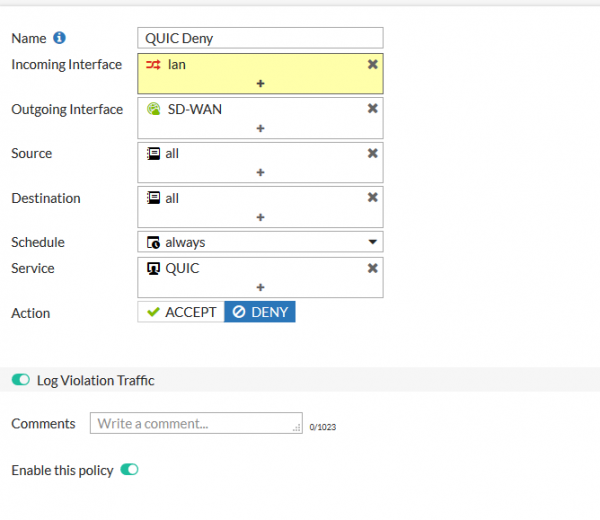
Új szabályt állítunk be, és elhelyezzük egy kicsit magasabbra a láncban.
A szabály aktiválása után az anomáliák listájában csend és nyugalom lett, kivéve a valóban gonosz szabálysértőket.
Köszönöm mindenkinek a figyelmet.
Felhasznált források:
1.
2.
3.
4.
Forrás: habr.com
