

Nonprofit szervezet a Google és más szponzorok részvételével 2019. november 5-én projekt , amelyet "az első nyílt forráskódú projekt a nyílt, minőségi hardver alapú bizalom gyökereinek (RoT) megteremtésére" neveznek.
Az OpenTitan RISC-V architektúrája egy speciális célú chip, amelyet adatközpontokban szerverekre és bármilyen más eszközre telepítenek, ahol fontos a rendszerindítás hitelesítése, a firmware módosítások védelme és a rootkit-k valószínűségének kizárása: például alaplapok, hálózati kártyák, routerek, IoT eszközök, mobil kütyük és mások.
Természetesen ilyen modulok léteznek a modern processzorokban. Például az Intel Boot Guard hardver modul a bizalom gyökereke az Intel processzorokban. Ez a bizalmi lánc igazolja az UEFI BIOS hitelesítését az operációs rendszer betöltése előtt. De a kérdés, mennyire bízhatunk a zárt forráskódú bizalmi gyökerekben, figyelembe véve, hogy nincsenek garanciák a tervezési hibák hiányára, és azt nem lehet ellenőrizni? Lásd a cikket amely leírja, hogy "hogyan teszi lehetővé évek óta klónozott hiba a különféle gyártók termékeiben, hogy egy lehetséges támadó a rendszeren belül egy eltávolíthatatlan (még programozó által is) rejtett rootkitet hozzon létre."
A hardver kompromittálásának fenyegetése a beszállítói láncban meglepően valódi: látszólag bármely elektronikai hobbista , mindössze 200 dollárnyi eszközköltséggel. Néhány szakértő gyanítja, hogy "a költségvetésükben több száz millió dollárral rendelkező szervezetek évek óta foglalkoznak ezzel". Bár bizonyíték nincs, elméletileg lehetséges.
"Ha nem bízhatsz a hardver indítójában, a játék véget ért – mondta Gavin Ferris, a lowRISC igazgatótanácsának tagja. – Nem számít, mit csinál az operációs rendszer – ha az operációs rendszer betöltésekor már kompromittált vagy, akkor a többi csak technikai kérdés. Már véged van."
Ezt a problémát kell megoldania az OpenTitan első ilyen nyílt hardver platformjának (, , ). A zárt forráskódú megoldások elhagyása lehetővé teszi a "nehezen mozgó és tökéletlen RoT ipar" megváltoztatását, véli a Google.
A Google maga a Titan fejlesztésébe, felfedezve a Minix operációs rendszert, amely beépített a Intel Management Engine (ME) chipjeibe. Ez a bonyolult operációs rendszer kiszámíthatatlan és kezelhetetlen módon bővítette a támadási felületet. Google , de sikertelenül.
Mi az a bizalmi gyökér?
A rendszerindítási folyamat minden szakasza hitelesíti a következő szakaszt, ezáltal bizalmi láncot.
A bizalmi gyökér (Root of Trust, RoT) egy hardveres hitelesítési mechanizmus, amely garantálja, hogy a bizalmi láncban az első végrehajtható utasítás forrása nem változtatható. A RoT alapvető védelmet nyújt a rootkit-ek ellen. Ez a rendszerindítás folyamatának kulcsfontosságú lépése, amely részt vesz a rendszer további elindításában – a BIOS-tól az operációs rendszerig és az alkalmazásokig. Ellenőriznie kell az összes további rendszerindítási szakasz hitelességét. Ehhez minden lépésnél digitális aláírással rendelkező kulcskészletet használnak. Az egyik legnépszerűbb hardveres kulcvédelmi szabvány a TPM (Trusted Platform Module, megbízható platform modul).
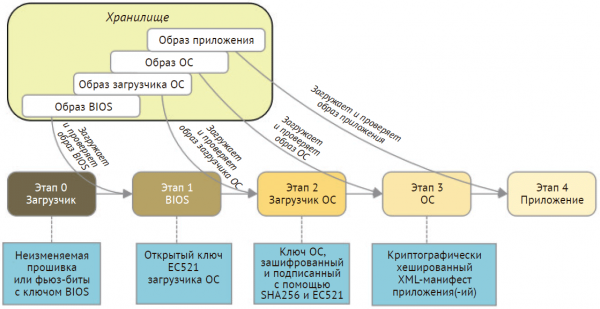
A bizalmi gyökér létrehozása. Fent egy öt lépcsős indítás látható, amely a bizalmi láncot formálja, és a megváltoztathatatlan memóriában található betöltővel kezdődik. Minden lépés során egy nyilvános kulcsot használnak, amely hitelesíti a következő betöltendő komponenst. Illusztráció Perry Lee könyvéből
A RoT különböző módokon indítható:
- a kép és a gyökérkulcs betöltése a firmware-ból vagy a megváltoztathatatlan memóriából;
- a gyökérkulcs tárolása egyszer programozható memóriában fúziós bitekkel;
- a kód betöltése védett memória területről védett tárolóba.
Különböző processzorok esetében a bizalmi gyökér másképp van megvalósítva. Az Intel és az ARM
a következő technológiákat támogatják:
- ARM TrustZone. Az ARM tulajdonosi szilíciumblokkot értékesít a chipgyártóknak, amely biztosítja a bizalmi gyökért és egyéb biztonsági mechanizmusokat. Így a mikroprocesszor elkülönül a nem biztonságos magtól; a Trusted OS - egy védett operációs rendszer - megfelelő interfészen keresztül kommunikál a nem biztonságos komponensekkel. A védett erőforrások a megbízható magban találhatók, és a lehető legkönnyebbeknek kell lenniük. Az eltérések a különböző típusú komponensek között hardveres kontextusváltással történik, így nincs szükség biztonságos szoftverre a megfigyeléshez.
- Intel Boot Guard — egy hardveres mechanizmus, amely a kezdeti betöltési blokk hitelesítését végzi kriptográfiai módszerekkel vagy mérési folyamat segítségével. A kezdeti blokk ellenőrzéséhez a gyártónak egy 2048 bites kulcsot kell generálnia, amely két részből áll: a nyílt és a zárt kulcsból. A nyílt kulcs a desztinálás során sütőbit-eket robban át a gyártás során. Ezek a bitek egyszer használatosak és nem megváltoztathatók. A zárt kulcs digitális aláírást generál a betöltési folyamat hitelesítéséhez.
Az OpenTitan platform alapvető részleteit nyitja meg, mint az az alábbi diagramon látható.
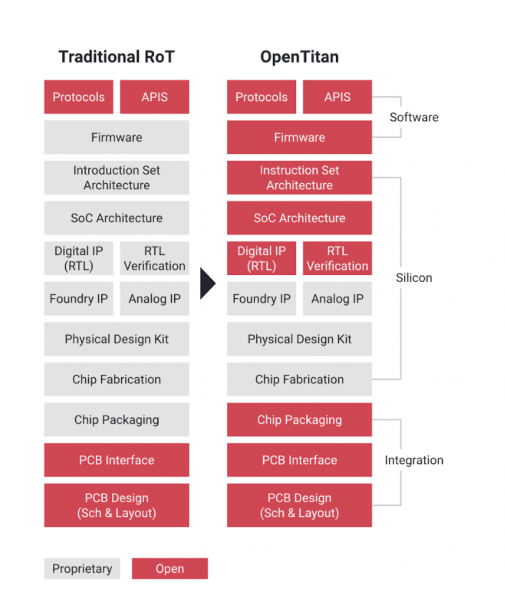
OpenTitan platform
Az OpenTitan platform fejlesztését a non-profit lowRISC szervezet irányítja. Az mérnökkollégium Cambridge-ben (Egyesült Királyság) található, és a fő szponzor a Google. Az alapító partnerek között szerepel a Zürichi Műszaki Főiskola, a G+D Mobile Security, a Nuvoton Technology és a Western Digital.
Google a Google Open Source vállalati blogjában. A cég kijelentette, hogy az OpenTitan célja, hogy "magas szintű tervezési és integrációs ajánlásokat biztosítson a RoT használatára a várakozási központok, tárolók, perifériás eszközök és egyebek terén."
A bizalmi gyökér az első láncszem a bizalmi láncban, a legalsó szinten a megbízható számítástechnikai modulban, amelyet a rendszer mindig teljes mértékben megbízhatóként kezel.
A RoT kritikus fontosságú az alkalmazások, köztük a nyilvános kulcsú infrastruktúrák (PKI) számára. Ez a biztonsági rendszer alapja, amelyre olyan bonyolult rendszerek épülnek, mint egy IoT alkalmazás vagy egy adatközpont. Éppen ezért érthető, hogy a Google támogatja ezt a projektet. Jelenleg 19 adatközpontja van öt kontinensen. Az adatközpontok, tárolók és kritikus fontosságú alkalmazások széles támadási felületet jelentenek, és e infrastruktúra védelme érdekében a Google eredetileg saját bizalmi gyökerét fejlesztette ki a Titan chippel.
a Google adatközpontjai számára első ízben bemutatásra került a Google Cloud Next konferencián. „Számítógépeink kriptográfiai ellenőrzést végeznek minden egyes szoftvercsomagon, majd eldöntik, hogy érdemes-e hozzáférést biztosítani a hálózat erőforrásaihoz. A Titan beépül ebbe a folyamatba, és további védelmi rétegeket kínál,” – mondták a Google képviselői a bemutatón.
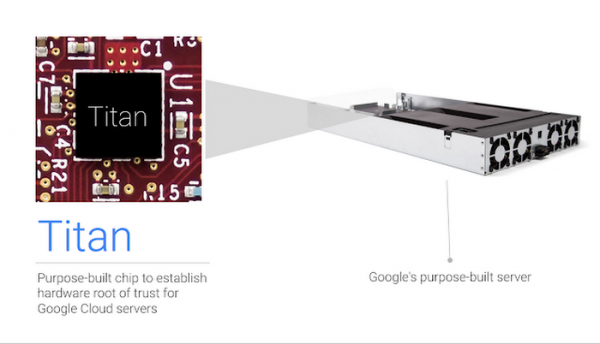
A Titan chip a Google szerverében
A Titan architektúrája a Google tulajdona volt, de most közkinccsé válik egy nyílt forráskódú projekt keretében.
A projekt első szakasza a RoT logikai tervezésének létrehozása a chip szintjén, beleértve a nyílt forráskódú mikroprocesszort , kriptográfiai processzorok, hardveres véletlenszám-generátor, kulcshierarchiák és memória energiatartó és energiatartó tároláshoz, védelmi mechanizmusok, perifériás eszközöket, valamint biztonságos indítási folyamatokat.
A Google szerint az OpenTitan három alapvető elven alapul:
- mindenki lehetőséget kap arra, hogy ellenőrizze a platformot és hozzájáruljon;
- növelt rugalmasság a logikailag biztonságos dizájn megnyitásával, amelyet nem blokkolnak a szállító üzleti titkai;
- minőség, amelyet nemcsak a dizájn biztosít, hanem a referencia firmware és a dokumentáció is.
A jelenlegi megbízhatóság gyökerein alapuló mikroschémák nagyon zárt rendszerűek. Állítják, hogy biztonságosak, de valójában ezt el kell hinnünk, és nem tudjuk ellenőrizni őket – mondta Dominic Rizzo, a Google Titan projekt vezető biztonsági szakértője. – Most először van lehetőség arra, hogy biztonságot nyújtsunk anélkül, hogy a zárt rendszerű megbízhatóság gyökereibe vetett hitre támaszkodnánk. Tehát az alap nemcsak erős, hanem ellenőrizhető is.
Rizzo hozzátette, hogy az OpenTitan egyértelműen "radikálisan átlátható tervezésnek" tekinthető a jelenlegi helyzethez képest.
A fejlesztők szerint az OpenTitan-t semmiképpen sem szabad befejezett termékként kezelni, mivel a fejlesztés még nem fejeződött be. Szándékosan nyilvánosságra hozták a specifikációkat és a terveket a fejlesztés közepén, hogy mindenki ellenőrizhesse, hozzájárulhasson és tökéletesíthesse a rendszert a gyártás megkezdése előtt.
Az OpenTitan chipek gyártásának megkezdéséhez jelentkezni kell és tanúsítványt kell szerezni. Úgy tűnik, hogy nem szükséges licenszdíjat fizetni.
Forrás: habr.com
