

Van egy meglehetősen érdekes dokumentum , amely az Információbiztonságot tárgyalja a Pareto-elv (80/20) alkalmazásával. Ez az elv azt mondja ki, hogy a védelmi intézkedések 20%-a a vállalat védettségének 80%-át eredményezi. E dokumentum megismerése után sok "biztonsági szakember" felfedezi, hogy a védelmi intézkedések kiválasztásakor nem a legmegfelelőbb intézkedésekkel kezdenek. A dokumentumban 5 kulcsfontosságú védelmi intézkedés van kiemelve, amelyek a legnagyobb hatással vannak az IB-re:
- A hálózatban lévő összes eszköz nyilvántartása. Nehéz megvédeni egy hálózatot, ha nem tudja, mi van benne.
- A telepített szoftverek nyilvántartása. A sebezhető szoftverek gyakran a hackerek belépési pontját képezik.
- Biztonságos konfigurálás — vagy a szoftverek vagy eszközök beépített védelmi funkcióinak kötelező használata. Röviden — változtassa meg az alapértelmezett jelszavakat és korlátozza a hozzáférést.
- Sebezhetőségek keresése és kiküszöbölése. A legtöbb támadás éppen egy ismert sebezhetőséggel kezdődik.
- Privilegizált hozzáférés kezelése. A felhasználóinak csak a valóban szükséges jogosultságokkal kell rendelkezniük és csak a valóban szükséges tevékenységeket végezniük.
A cikk keretein belül pontosan az 5. pontot fogjuk megvizsgálni a példáján. Pontosabban tipikus eseteket és problémákat fogunk áttekinteni, amelyeket a Fudo PAM bevezetése vagy ingyenes tesztelése során lehet felfedezni.
Fudo PAM
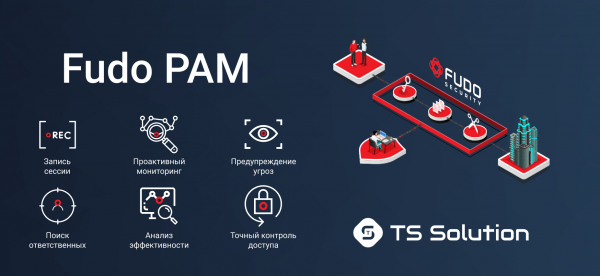
Csak pár szót a megoldásról. A Fudo PAM egy viszonylag új privilégiumkezelő megoldás. Főbb jellemzői:
- Munkamenet rögzítése. Élő munkamenet megtekintése. Kapcsolódás a munkamenethez. Bizonyítékok létrehozása bírósági eljáráshoz.
- Proaktív monitorozás. Rugalmas politikák. Mintakeresés. Tevékenységek automatizálása.
- Fenyegetések figyelmeztetése. Jogosulatlan fiókhasználat. Fenyegetettségi szint értékelése. Anomáliák észlelése.
- Felelősök felkutatása. Ha egy felhasználó által használt fiókkal több felhasználó lép be.
- Hatékonysági elemzés. Egyes felhasználók, részlegek vagy egész szervezetek szintjén.
- Pontosan kontrollált hozzáférés. A forgalom korlátozása és a felhasználók hozzáférésének korlátozása meghatározott időszakokra.
A legnagyobb előny pedig az, hogy szó szerint pár órán belül telepíthető, ezt követően a rendszer készen áll a használatra.
Azok számára, akiket érdekel a termék, egy webináriumot tartunk, amely részletes áttekintést és a funkciók bemutatását nyújtja. Most a valós problémákra térünk át, amelyeket a privilegizált hozzáférés-kezelő rendszerek pilot projektjeiben tudtunk azonosítani.
1. A hálózati rendszergazdák rendszeresen hozzáférést biztosítanak a tilalmas forrásokhoz.
Furcsamód, de az első észlelt incidensek a rendszergazdák által elkövetett jogsértések. Leggyakrabban jogosulatlan hozzáférési lista módosítások történnek a hálózati eszközökön. Például, hogy hozzáférjenek egy tilalmas webhelyhez vagy egy tilalmas alkalmazáshoz. Érdemes megjegyezni, hogy az ilyen módosítások évekig benne maradhatnak az eszközök konfigurációjában.
2. Azonos fiók használata egyszerre több rendszergazda által.
Egy másik gyakori probléma, amely a rendszergazdákhoz kapcsolódik. Az egy fiók megosztása a kollégák között nagyon elterjedt gyakorlat. Kényelmes, de ezután nehéz kideríteni, hogy ki hozott meg egy adott döntést.
3. A távoli dolgozók napi kevesebb mint 2 órát dolgoznak.
Sok vállalat számára vannak távoli dolgozók vagy partnerek, akiknek szükségük van a belső forrásokhoz való hozzáférésre (leggyakrabban távoli asztal). A Fudo PAM lehetővé teszi az ilyen ülések valós aktivitásának nyomon követését. Gyakran kiderül, hogy a távoli dolgozók valójában sokkal kevesebb időt dolgoznak, mint amit állítanak.
4. Ugyanaz a jelszó használata több rendszerhez.
Ez egy meglehetősen súlyos probléma. Nehéz megjegyezni több jelszót, ezért a felhasználók gyakran ugyanazt a jelszót használják minden rendszerhez. Ha ez a jelszó „kiszivárog”, akkor a potenciális támadó hozzáférhet a szinte az összes IT-infrastruktúrához.
5. A felhasználók nagyobb jogosultságokkal rendelkeznek, mint a várt.
Gyakran kiderül, hogy a látszólag korlátozott jogosultságú felhasználók valójában nagyobb privilégiumokkal rendelkeznek, mint amennyit megérdemelnek. Például újraindíthatják a kezelt eszközöket. Ez általában vagy a jogosultságok kiadásának hibájából, vagy egyszerűen a beépített jogosultságkezelő rendszer hiányosságaiból adódik.
Webinárium
Ha érdekli a PAM téma, akkor invitáljuk Önt a , amely november 21-én kerül megrendezésre.
Ez az évben nem az utolsó webináriumunk, amelyet tervezünk, ezért figyeljétek a frissítéseket (, , , )!
Forrás: habr.com
