

Így néz ki a moszkvai NORD-2 adatközpont felügyeleti központja.
Arról, hogy milyen intézkedéseket hoznak az információs biztonság (IB) biztosítása érdekében, már többször olvastál. Bármely magát tisztességes IT-szakember könnyedén megnevez 5-10 IB szabályt. A Cloud4Y viszont arról szeretne beszélni, hogy mi a helyzet az adatközpontok információs biztonságával.
Az adatközpont információs biztonságának biztosítása során a legjobban „védett” objektumok a következők:
- információs források (adatok);
- az információ gyűjtésének, feldolgozásának, tárolásának és átvitelének folyamatai;
- a rendszer felhasználói és az azt karbantartó személyzet;
- az információs infrastruktúra, amely magában foglalja az információk feldolgozásához, továbbításához és megjelenítéséhez szükséges technikai és szoftveres eszközöket, beleértve az információs cserecsatornákat, az információvédelmi rendszereket és a helyiségeket.
Az adatközpont felelősségi köre az igénybe vett szolgáltatási modell (IaaS/PaaS/SaaS) függvényében alakul. Hogy ez miként néz ki, az alábbi képen láthatod:
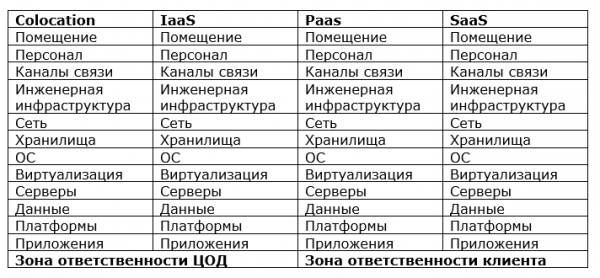
Az adatközpont biztonsági politikájának hatálya a nyújtott szolgáltatási modell függvényében
A biztonsági politikai tervezet legfontosabb része a fenyegetési és támadó modellek kidolgozása. Mi jelenthet fenyegetést az adatközpont számára?
- Kedvezőtlen események természetes, technogén és társadalmi jellegű okai
- Terroristák, bűnözői elemek stb.
- Függőség a beszállítóktól, szolgáltatóktól, partnerektől, ügyfelektől
- Hibák, leállások, a szoftveres és technikai eszközök károsodása
- Az adatközpont munkatársai, akik jogszerűen biztosított jogaik és hatáskörük keretein belül valósítanak meg IB fenyegetéseket (belső IB megsértők)
- Az adatközpont munkatársai, akik jogszerűen biztosított jogaikon kívül valósítanak meg IB fenyegetéseket, valamint olyan személyek, akik nem az adatközpont személyzetéhez tartoznak, de akadálytalan hozzáférésre és engedély nélküli cselekedetekre tesznek kísérleteket (külső IB megsértők)
- Megfelelés a felügyeleti és szabályozó hatóságok követelményeinek, a hatályos jogszabályoknak
A kockázatelemzés — a potenciális fenyegetések azonosítása és a megvalósításuk következményeinek mérlegelése — segít helyesen meghatározni azon elsődleges feladatokat, amelyeket az adatközpont információs biztonsági szakembereinek meg kell oldaniuk, valamint tervezni a költségvetéseiket műszaki és szoftveres eszközök beszerzésére.
A biztonság biztosítása folyamatos folyamat, amely a tervezési, végrehajtási és üzemeltetési, monitorozási, elemzési és fejlesztési lépéseket foglalja magában az információbiztonsági rendszer tekintetében. Az információbiztonsági irányítási rendszerek kialakításához használják a úgynevezett "».
A biztonsági politikák fontos részét képezi a szerepek és a felelősségek elosztása a személyzet feladataiért. A politikákat folyamatosan felül kell vizsgálni a jogszabályi változások, új fenyegetések és új védelmi eszközök figyelembevételével. Természetesen a követelményeket a személyzethez el kell juttatni, és képzést kell biztosítani számukra.
Szervezeti intézkedések
Néhány szakértő szkeptikusan viszonyul a "papíralapú" biztonsághoz, úgy vélik, hogy a legfontosabb a gyakorlati készségek fejlesztése a betörési kísérletekkel szemben. Az információbiztonsággal foglalkozó szakemberek valós tapasztalatai a bankokban éppen az ellenkezőjét mutatják. Az információbiztonsági szakemberek kiváló szakértelemre tehetnek szert a kockázatok azonosítása és csökkentése terén, de ha az adatközpont személyzete nem hajtja végre az utasításaikat, minden felesleges lesz.
A biztonság általában nem hoz profitot, hanem csupán minimalizálja a kockázatokat. Ezért sokan úgy tekintenek rá, mint ami zavaró és másodlagos. Amikor a biztonsági szakemberek kezdik kifejezni elégedetlenségüket (amire teljes joguk van), gyakran konfliktusok keletkeznek a személyzet és a működési egységek vezetői között.
A szakmai szabványok és a szabályozók követelményei segítik a biztonsági szakembereket abban, hogy álláspontjukat megvédjék a vezetőséggel folytatott tárgyalások során, míg az elfogadott információbiztonsági politikák, szabályzatok és rendtartások lehetővé teszik a személyzettől, hogy betartsák az ott leírt követelményeket, ami alapot ad sokszor népszerűtlen döntések meghozatalához.
A helyiségek védelme
A colocation modellben nyújtott szolgáltatások esetén a fizikai biztonság és a hozzáférés ellenőrzése kerül a középpontba az ügyfél berendezéséhez. Ehhez elkerített területeket (védett részlegeket) használnak, amelyek az ügyfél kamerarendszere alá tartoznak, és amelyekhez a központi személyzet számára hozzáférés korlátozott.
Az állami számítástechnikai központokban, ahol fizikai biztonság állt fenn, a 20. század végén az helyzet viszonylag jó volt. Létrejött a belépési szabályozás, a helységekbe való belépést ellenőrizték, természetesen számítógépek és kamerák nélkül, tűzoltó rendszerek működtek — tűzeset esetén a gépterembe automatikusan fojtóközeg került bevezetésre.
Manapság a fizikai biztonság még jobb, mint valaha. A belépésellenőrző rendszerek intelligenssé váltak, biometrikus módszerek kerültek bevezetésre a hozzáférés korlátozására.
A tűzoltó rendszerek, amelyek egyre biztonságosabbak lettek a személyzet és a felszerelések számára, közé tartoznak az inhibíciós, izoláló, hűtő és hipoxiás hatást gyakorló rendszerek. A kötelező tűzvédelmi rendszerek mellett az adatközpontokban gyakran alkalmaznak korai tűzészlelési rendszert is, amely aspirációs típusú.
Az adatközpontok védelme érdekében a külső fenyegetések — mint tűz, robbanás, az épület szerkezetének összeomlása, áradás, korróziós gázok — ellen biztonsági szobák és trezorok kerültek bevezetésre, amelyekben a szerverek szinte minden külső károsító hatás ellen védve vannak.
A gyenge láncszem — az ember
Az "okos" videómegfigyelő rendszerek, volumetrikus megfigyelő érzékelők (akusztikus, infravörös, ultrahangos, mikrohullámú) és belépésellenőrző rendszerek csökkentették a kockázatokat, de nem oldották meg az összes problémát. Ezek az eszközök nem segítenek például abban az esetben, amikor a megfelelően engedélyezett emberek a központba felszerelt eszközöket hibásan használják. Mint ahogy gyakran előfordul, a véletlen zavar maximum problémát hoz.
Az adatközpont működését befolyásolhatja a személyzet nem célszerű használata, például illegális bányászat. Ezekben az esetekben az adatközpont-infrastruktúra menedzsment rendszerei (DCIM) nyújthatnak segítséget.
A személyzetnek is védelemre van szüksége, hiszen az embereket gyakran a védelmi rendszer legsebezhetőbb láncszemének nevezik. A profi bűnözők célzott támadásai gyakran szociális mérnöki módszerek alkalmazásával kezdődnek. Gyakran a legjobban védett rendszerek is összeomlanak vagy kompromittálódnak, miután valaki valahol megnyomott/letöltött/csinált valamit. Az ilyen kockázatok minimalizálhatók, ha a személyzetet képzik, és a legjobb nemzetközi gyakorlatokat vezetik be az információbiztonság területén.
Mérnöki infrastruktúra védelme
A hagyományos fenyegetések a dátacenterek működésére vonatkoznak: áramkimaradások és hűtőrendszerek meghibásodása. Ezekhez a fenyegetésekhez már hozzászoktunk, és megtanultunk velük küzdeni.
Az új tendencia a "smart" berendezések széleskörű bevezetése az összekapcsolt rendszerbe: vezérelt UPS-ek, intelligens hűtő- és szellőző rendszerek, valamint különféle kontroller-ek és érzékelők, amelyek a megfigyelő rendszerekhez csatlakoznak. A dátacenterek fenyegetési modelljének kialakításakor nem szabad elfelejteni a hálózati infrastruktúra elleni támadás valószínűségét (és esetleg a kapcsolódó IT-hálózatok ellen is). A helyzetet bonyolítja az a tény, hogy egyes berendezések (például chiller-ek) a dátacenteren kívülre is helyezhetők, mondjuk egy bérelt épület tetejére.
Kommunikációs csatornák védelme
Ha a dátacenter nemcsak colocation modellt kínál, akkor fel kell készülnie a felhők védelmére is. A Check Point adatai szerint tavaly a világ 51%-a szembesült felhőinfrastruktúrákra irányuló támadásokkal. A DDoS-támadások leállítják az üzletet, a zsarolóvírusok váltságdíjat követelnek, a banki rendszerek elleni célzott támadások pénzeltulajdonításhoz vezetnek a számlákról.
A külső behatolásokkal kapcsolatos fenyegetések aggasztják a dátacenterek információbiztonsági szakembereit is. A DDoS-támadások a legaktuálisabbak a dátacenterek számára, amelyek a szolgáltatások leállítására irányulnak, valamint a hackelési, adatlopási vagy adatok módosítására irányuló fenyegetések, amelyek a virtuális infrastruktúrában vagy a tárolórendszerekben található adatokat célozzák.
A dátacenter külső peremének védelmét modern rendszerek biztosítják, amelyek képesek a rosszindulatú kódok észlelésére és semlegesítésére, az alkalmazások ellenőrzésére, valamint a proaktív védelem technológia importálására a Threat Intelligence jegyében. Bizonyos esetekben IPS (betörések megakadályozása) funkcióval rendelkező rendszereket telepítenek, amelyek automatikusan alkalmazkodnak a védett környezet paramétereihez.
A DDoS-támadásokkal szembeni védelem érdekében az orosz vállalatok általában külső szakosodott szolgáltatásokat alkalmaznak, amelyek a forgalmat más csomópontokra irányítják, és szűrik azt a felhőben. Az operátor oldalán végzett védelem sokkal hatékonyabb, mint az ügyfél oldalán, és a dátacenterek közvetítőként működnek a szolgáltatások értékesítésében.
A DCs-ben belső DDoS-támadások is előfordulhatnak: a támadó behatol a gyengén védett szerverekre egy vállalatnál, amely a colocation modell szerint helyezte el berendezéseit, és onnan a belső hálózaton kísérel meg "szolgáltatásmegtagadási" támadást indítani a központ más ügyfelei ellen.
Figyelem a virtuális környezetekre
Figyelembe kell venni a védett objektum sajátosságait — a virtualizációs eszközök használatát, az IT-infrastruktúrák dinamikus változásait, a szolgáltatások kölcsönös kapcsolódását, amikor egy ügyfél sikeres támadása a szomszédainak biztonságát is fenyegetheti. Például, ha a frontend dockert feltörik Kubernetes alapú PaaS környezetben, a támadó azonnal hozzáférhet minden jelszó-információhoz, sőt akár az orchestration rendszerhez is.
A szolgáltatási modell keretein belül nyújtott termékek magas automatizáltsággal rendelkeznek. Anélkül, hogy zavarja az üzleti folyamatokat, az információvédelmi megoldásoknak is hasonló mértékű automatizáltsággal és vízszintes skálázhatósággal kell rendelkezniük. A skálázást az információbiztonság minden szintjén biztosítani kell, beleértve a hozzáférés-ellenőrzés automatizálását és a hozzáférési kulcsok rotálását. Külön feladat a hálózati forgalom ellenőrzését végző funkcionális modulok skálázása.
Például a hálózati forgalom szűrésének az alkalmazási, hálózati és ülésszintű szinten a magasan virtualizált DC-kben a hipervizor hálózati moduljain (például a VMware Distributed Firewall) kell végbemennie, vagy szolgáltatásláncok létrehozásával (virtuális tűzfalak a Palo Alto Networks-től).
Amennyiben gyenge pontok vannak a számítási erőforrások virtualizációjának szintjén, a platformszintű információbiztonsági komplex rendszer létrehozására irányuló erőfeszítések hatástalanok lesznek.
Információvédelmi szintek a DC-kben
Az általános megközelítés a védelmi integráció és több szintű információbiztonsági rendszerek alkalmazása, beleértve a macrosegmentationt a tűzfal szintjén (szegmensek kijelölése a különböző üzleti funkciók számára), a microsegmentationt virtuális tűzfalak alapján vagy csoportok (felhasználói szerepek vagy szolgáltatások) forgalmának címkézése, amelyek a hozzáférési politikák által meghatározottak.
A következő szint az anomáliák azonosítása a szegmensek belsejében és közöttük. Elemezni kell a forgalom dinamikáját, amely jelezheti a rosszindulatú tevékenységek jelenlétét, mint például a hálózattervezés, DDoS-támadási kísérletek, adatok letöltése, például adatbázis-fájlok darabolásán keresztül, és időszakonként megjelenő munkamenetek révén való megjelenésük. Az adatközpontokban óriási mennyiségű forgalom halad át, így az anomáliák észleléséhez fejlett keresési algoritmusokat kell használni, méghozzá csomaganalizálás nélkül. Fontos, hogy ne csak a rosszindulatú és anomális tevékenységek jelenségeit ismerjük fel, hanem a rosszindulatú szoftverek működését is, még titkosított forgalomban is, anélkül, hogy azokat dekódolnánk, ahogyan azt a Cisco (Stealthwatch) megoldásaiban ajánlják.
Az utolsó védelmi vonal a helyi hálózat végberendezéseinek védelme: szerverek és virtuális gépek, például az olyan ügynökök telepítésével, amelyek az végberendezéseken (virtuális gépeken) elemzik a bemeneti/kimeneti műveleteket, törléseket, másolásokat és hálózati tevékenységeket, és adatokat továbbítanak a , ahol nagy számítási teljesítményt igénylő számítások végezhetők. Itt Big Data algoritmusok segítségével elemzés történik, gépi logikai fákat építenek, és anomáliákat azonosítanak. Az algoritmusok önállóan tanulnak az óriási mennyiségű adat alapján, amelyet a globális érzékelők hálózata biztosít.
Ügynökök telepítése nélkül is megoldható. A modern információvédelmi eszközöknek ügynök nélkülinek kell lenniük, és integrálódniuk kell az operációs rendszerekbe hiperhálószintű szinten.
A felsorolt intézkedések jelentősen csökkentik az információbiztonsági kockázatokat, de ez lehet, hogy nem elegendő olyan adatközpontok számára, amelyek fokozott veszélyességgel járó gyártási folyamatokat automatizálnak, például atomerőműveket.
A szabályozók követelményei
A feldolgozott információtól függően a fizikai és virtualizált adatközponti infrastruktúráknak különböző biztonsági követelményeknek kell megfelelniük, amelyeket törvények és ipari szabványok határoznak meg.
A következő jogszabályok tartoznak ide: a „Személyes adatok védelméről” szóló törvény (152-ФЗ), valamint az idén hatályba lépett „Az Orosz Föderációs Kritikus Infrastruktúráinak Biztonságáról” szóló törvény (187-ФЗ) — a ügyészség már érdeklődni kezdett a végrehajtás menetéről. A viták az adatközpontok (ЦОД) kritikus infrastruktúrának való minősítéséről még folynak, de valószínű, hogy azoknak az adatközpontoknak, akik KII szereplők számára kívánnak szolgáltatást nyújtani, meg kell felelniük az új jogszabályok követelményeinek.
Nehéz helyzetben lesznek azok az adatközpontok, amelyek állami információs rendszereket helyeznek el. Az Orosz Föderáció Kormányának 2017.05.11-i 555-ös számú rendelete szerint az információbiztonság kérdéseit a GIZ ipari üzembe helyezése előtt meg kell oldani. Az adatközpontnak, amely GIZ-t kíván elhelyezni, előre meg kell felelnie a szabályozók követelményeinek.
Az elmúlt 30 év alatt az adatközpontok biztonsági rendszerei óriási fejlődésen mentek keresztül: a fizikai védelem és a szervezési intézkedések egyszerű rendszereitől, amelyek továbbra is relevánsak, olyan összetett intelligens rendszerek felé, amelyekben egyre gyakrabban alkalmaznak mesterséges intelligenciát. A megközelítés lényege azonban nem változott. A legmodernabb technológiák sem mentenek meg, ha nincsenek megfelelő szervezési intézkedések és személyzeti képzés, és a papírmunkák sem elegendők programozási és technikai megoldások nélkül. Az adatközpontok biztonságát nem lehet egyszer és mindenkorra megoldani; ez egy folyamatos, napi munka, amely a legfontosabb fenyegetések feltérképezéséről és a felmerülő problémák átfogó megoldásáról szól.
Milyen hasznos dolgokat olvashat még a blogban
→
→
→
→
→
Iratkozzon fel az -csatorna, hogy ne maradjon le egy újabb cikkről! Hetente legfeljebb kétszer írunk, és csak a lényegre. Emlékeztetjük, hogy Ön ingyenesen a Cloud4Y felhőmegoldásait.
Forrás: habr.com
