

Visszapillantás
A kibertámadások skálája, összetétele és struktúrája gyorsan fejlődik az alkalmazások számára. Évekig a felhasználók népszerű webböngészőkön keresztül fértek hozzá a webalkalmazásokhoz az interneten. Mindig 2-5 webböngészőt kellett támogatni, és a webalkalmazások fejlesztésének és tesztelésének szabványai eléggé korlátozottak voltak. Például majdnem minden adatbázis SQL használatával készült. Sajnos, rövid időn belül a hackerek megtanulták ezeket a webalkalmazásokat arra használni, hogy adatokat lopjanak, töröljenek vagy módosítsanak. Illegális hozzáférést szereztek, és kihasználták az alkalmazások lehetőségeit különféle módszerekkel, beleértve a felhasználók megtévesztését, kódok beágyazását és távoli végrehajtását. Nem sokkal később megjelentek a piacon a webalkalmazások védelmét szolgáló kereskedelmi eszközök, amelyeket Web Application Firewalls (WAF) néven ismertek, és a társadalom reagált egy nyílt projekt létrehozásával a webalkalmazások biztonságának biztosítására, az Open Web Application Security Project (OWASP) révén, amelynek célja a biztonságos alkalmazások fejlesztésének szabványainak és módszertanainak meghatározása és fenntartása.
Alap alkalmazásvédelem
kiindulópontot képez az alkalmazások védelmének biztosításához, és felsorolja a legveszélyesebb fenyegetéseket és helytelen beállításokat, amelyek alkalmazási sebezhetőségekhez vezethetnek, valamint a támadások észlelésének és hárításának taktikáit. Az OWASP Top 10 nemzetközileg elismert irányadó a webalkalmazások kiberbiztonsági iparágában, és meghatározza azokat az alapvető képességeket, amelyekkel egy webalkalmazás-védelmi rendszernek (WAF) rendelkeznie kell.
Ezenkívül a WAF funkcióinak figyelembe kell venniük más gyakori támadásokat is a webalkalmazásokon, beleértve a cross-site request forgery (CSRF), clickjacking-et, web scraping-t és a fájlok beágyazását (RFI/LFI).
A modern alkalmazások biztonsági fenyegetései és kihívásai
A mai napon messze nem minden alkalmazás valósított meg hálózati változatot. Léteznek felhőalapú alkalmazások, mobilalkalmazások, API-k, és a legújabb architektúrákban akár egyedi szoftverfunkciók is. Mindezeket az alkalmazásfajtákat össze kell hangolni és ellenőrizni, mivel ezek létrehozzák, módosítják és feldolgozzák az adatainkat. Az új technológiák és paradigmák megjelenésével új nehézségek és feladatok merülnek fel az alkalmazások életciklusának minden szakaszában. Ez magában foglalja a fejlesztés és üzemeltetés integrációját (DevOps), konténereket, a Dolgok Internetét (IoT), nyílt forráskódú eszközöket, API-kat stb.
Az alkalmazások elosztott elhelyezése és a technológiák sokfélesége összetett és bonyolult feladatokat teremt nemcsak az információbiztonsági szakemberek, hanem a biztonsági megoldásokat gyártó cégek számára is, akik már nem támaszkodhatnak egységes megközelítésekre. Az alkalmazásvédelmi eszközöknek figyelembe kell venniük az üzleti sajátosságaikat, hogy elkerüljék a téves riasztásokat és a felhasználók szolgáltatásainak minőségromlását.
A hackerek végső célja általában az adatok lopása vagy a szolgáltatások hozzáférhetőségének megsértése. A rosszindulatú szereplők is előnyöket szereznek a technológiai evolúció során. Először is, az új technológiák fejlődése több potenciális rést és sebezhetőséget teremt. Másodszor, több eszközt és tudást kapnak a hagyományos védelmi intézkedések megkerüléséhez. Ez jelentősen megnöveli a „támadási felületet” és a szervezetek új kockázatoknak való kitettségét. A biztonsági politikáknak folyamatosan változniuk kell a technológiák és az alkalmazások fejlődésével.
Így az alkalmazásokat védeni kell a folyamatosan növekvő támadási módszerek és források sokféleségétől, és az automatikus támadások kivédésének valós időben, informált döntések alapján kell történnie. Ennek eredményeként megnő az operációs költségek és a kézi munka, miközben a biztonsági pozíciók gyengülnek.
Feladat №1: Botok kezelése
Az internetes forgalom több mint 60%-át botok generálják, ezek fele pedig a „rossz” forgalomhoz tartozik (az ). A szervezetek a hálózati átviteli kapacitás növelésébe fektetnek be, lényegében szolgálva egy fiktív terhelést. A valódi felhasználói forgalom és a botforgalom, valamint a „jó” botok (például keresőrobotok és ár-összehasonlító szolgáltatások) és a „rossz” botok pontos megkülönböztetése jelentős költségmegtakarításhoz és a szolgáltatások minőségének javulásához vezethet a felhasználók számára.
A botok nem tervezik, hogy megkönnyítik ezt a feladatot, és képesek valós felhasználók viselkedését utánozni, megkerülni a CAPTCHA-t és egyéb akadályokat. Sőt, dinamikus IP-címek használatával történő támadások esetén az IP-címen alapuló védelem hatástalanná válik. Gyakran nyílt forráskódú fejlesztési eszközöket (például Phantom JS) használnak, amelyek kezelni tudják a kliensoldali JavaScriptet bruteforce-támadások, credential stuffing támadások, DDoS-támadások és automatikus bottámadások indítására.
A botforgalom hatékony kezeléséhez egyedi azonosítás szükséges (mint egy ujjlenyomat). Mivel bot támadás esetén rengeteg feljegyzés keletkezik, az ujjlenyomat lehetővé teszi a gyanús tevékenységek azonosítását és pontozását, amely alapján az alkalmazásvédelmi rendszer megalapozott döntést hoz – blokkolni/engedélyezni – a lehető legkevesebb hamis pozitív eredménnyel.
Feladat #2: API védelem
Sok alkalmazás információkat és adatokat gyűjt azokról a szolgáltatásokról, amelyekkel az API-n keresztül kommunikálnak. A bizalmas adatok API-n keresztüli továbbítása során a szervezetek több mint 50%-a nem végez ellenőrzést vagy védelmet az API-kat fenyegető kiber támadások azonosítására.
API felhasználási példák:
- Internetes dolgok (IoT) integrációja
- Gépek közötti kommunikáció
- Felszolgálás nélküli környezetek
- Mobilalkalmazások
- Eseményvezérelt alkalmazások
Az API sebezhetőségek hasonlóak az alkalmazási sebezhetőségekhez, és magukban foglalják az injekciókat, protokolltámadásokat, paramétermanipulációt, átirányításokat és bottámadásokat. Az elkülönített API átjárók biztosítják az alkalmazásszolgáltatások közötti kompatibilitást, amelyek API-n keresztül kommunikálnak. Azonban nem nyújtanak végpont-végpont biztonságot, mint amit a WAF biztosít a szükséges biztonsági eszközökkel, mint a HTTP-fejlécek elemzése, a Layer 7-es hozzáférés-vezérlési lista (ACL), a JSON/XML payload elemzése és érvényesítése, valamint a OWASP Top 10 sebezhetőségeivel szembeni védelem. Ez a kulcsértékek API-n belüli vizsgálatával, pozitív és negatív modellek használatával valósítható meg.
Feladat №3: Szolgáltatásmegtagadás
A régi támadási vektor, a szolgáltatásmegtagadás (DoS), továbbra is hatékonyan működik az alkalmazások ellen irányuló támadások során. A rosszindulatú támadók számos sikeres technikával rendelkeznek az alkalmazás szolgáltatásainak megzavarására, beleértve a HTTP vagy HTTPS áradasokat, az alacsony teljesítményű és lassú támadásokat (például SlowLoris, LOIC, Torshammer), a dinamikus IP-címekkel való támadásokat, a puffertúlcsordulást, brute-force támadásokat és sok más módszert. Az Internet of Things fejlődésével és az IoT botnetek megjelenésével az alkalmazások elleni támadások a DDoS támadások fő irányzatává váltak. A legtöbb állapotkövető WAF csak korlátozott mennyiségű terhelés ellen tud védekezni. Azonban képesek vizsgálni a HTTP/S forgalom áramlását, eltávolítani a támadó forgalmat és a rosszindulatú kapcsolódásokat. A támadás észlelését követően nincs értelme a forgalom újraengedésének. Mivel a WAF sávszélessége a támadások visszaverésére korlátozott, szükséges egy további megoldás a hálózat peremén a következő „rossz” csomagok automatikus blokkolására. E védekezési forgatókönyv érdekében mindkét megoldásnak képesnek kell lennie az együttműködésre a támadásokkal kapcsolatos információk cseréje érdekében.
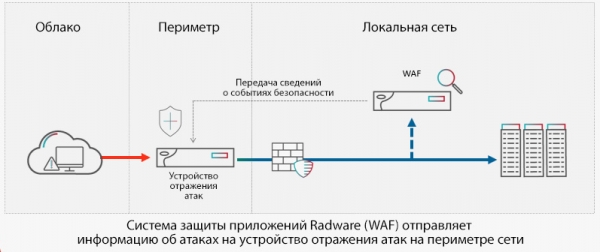
1. ábra. A hálózati és alkalmazásvédelmi megoldások komplex védelmének szervezése radware megoldások példáján
Feladat №4: Folyamatos védelem
Az alkalmazások gyakran változásokon mennek keresztül. A fejlesztési és bevezetési módszerek, mint például a folyamatos frissítések, lehetővé teszik a módosítások végrehajtását emberi beavatkozás és ellenőrzés nélkül. Ezekben a dinamikus körülmények között nehéz megfelelően működő biztonsági politikákat fenntartani anélkül, hogy sok hamis pozitív eredmény jelentkezne. A mobilalkalmazások sokkal gyakrabban frissülnek, mint a webalkalmazások. A harmadik féltől származó alkalmazások módosulhatnak anélkül, hogy erről tudomást szereznénk. Néhány szervezet nagyobb ellenőrzésre és láthatóságra törekszik, hogy tisztában legyen a potenciális kockázatokkal. Ez azonban nem mindig elérhető, és a megbízható alkalmazásvédelmi megoldásoknak fel kell használniuk a gépi tanulás lehetőségeit az elérhető erőforrások figyelembevételéhez és vizuális megjelenítéséhez, a potenciális fenyegetések elemzéséhez, valamint a biztonsági politikák létrehozásához és optimalizálásához az alkalmazások módosítása esetén.
Következtetések
Ahogy az alkalmazások egyre fontosabb szerepet játszanak a mindennapi életben, úgy egyre nagyobb célponttá válnak a hackerek számára. Az elkövetők potenciális nyeresége, valamint a vállalkozások számára jelentkező lehetséges veszteségek hatalmasak. A feladat megnehezíti az alkalmazások biztonságának biztosítását, figyelembe véve az alkalmazások és fenyegetések mennyiségét és változatait.
Szerencsére egy olyan időponthoz érkeztünk, amikor a mesterséges intelligencia segítségünkre lehet. A gépi tanuláson alapuló algoritmusok valós idejű, adaptív védelmet nyújtanak a legfejlettebb kiberfenyegetések ellen, amelyek az alkalmazásokra irányulnak. Automatikusan frissítik a biztonsági politikákat a web-, mobil- és felhőalkalmazások — valamint az API — védelme érdekében, hamis pozitív eredmények nélkül.
Nehéz pontosan megjósolni, hogy milyen lesz az új kiberfenyegetések generációja az alkalmazások számára (valószínűleg szintén gépi tanuláson alapul). De a szervezetek biztosan lépéseket tehetnek az ügyféladatok, a szellemi tulajdon védelme és a szolgáltatások elérhetőségének garantálása érdekében, ami jelentős előnyöket hozhat az üzlet számára.
Hatékony megközelítések és módszerek az alkalmazások biztonságának garantálására, a legfőbb támadási típusok és irányok, kockázati zónák és a webes alkalmazások kiberbiztonsági hiányosságai, valamint a globális tapasztalatok és legjobb gyakorlatok a Radware „”.
Forrás: habr.com
