

November 24 ended the Slurm Mega, an advanced intensive course on Kubernetes. will take place in Moscow on May 18-20.
The idea of Slurm Mega: we look under the hood of the cluster, delve into the theory and practice of installing and configuring a production-ready cluster ("the-not-so-easy-way"), and examine the mechanisms for ensuring security and application resilience.
The bonus of Mega: those who take the Slurm Basic and Slurm Mega courses will gain all the knowledge necessary to pass the exam for and a 50% discount on the exam.
Special thanks to Selectel for providing the cloud for practice, allowing each participant to work in their own full-fledged cluster, without requiring us to add an extra 5,000 to the ticket price.
I won't talk about who Bondarev and Selivanov are; for those interested, .
Slurm Mega. Day One.
On the first day of Slurm Mega, we loaded participants with 4 topics. Pavel Selivanov talked about the process of creating a fault-tolerant cluster from the inside, the workings of Kubeadm, as well as testing and troubleshooting the cluster.
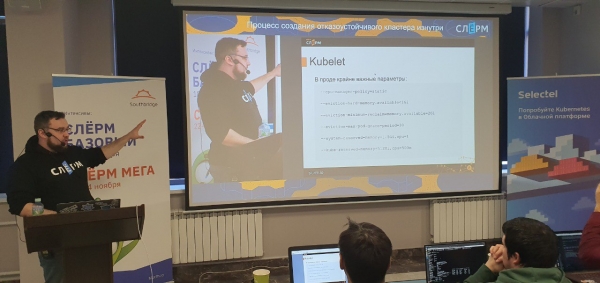
First coffee break. Usually a "call for the teacher," but at Slurm, while the students drink coffee, the instructors continue to answer questions.
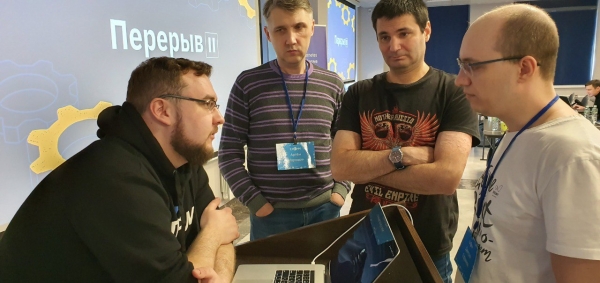
And despite the cloud of "Break II" hovering over Pavel Selivanov's head, he is not fated to take a break.
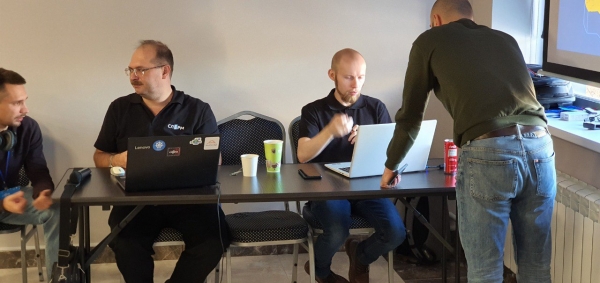
Sergey Bondarev and Marcel Ibraev are waiting for their turn to approach the podium.
During the break, I approached Sergey Bondarev and asked, "What would you advise all Kubernetes engineers based on your experience working with our clients' clusters?"
Sergey gave a simple recommendation: "Limit internet access to the API server. Because threats are periodically found that allow unauthorized users to access the cluster.»
After a couple of minutes and a bottle of mineral water, Pavel Selivanov dived into the shadow topic of "Authorization in the cluster using an external provider," specifically LDAP (Nginx + Python) and OIDC (Dex + Gangway).
In the next break, Marcel Ibraev, a Slurm speaker and Certified Kubernetes Administrator, gave his advice to Kubernetes engineers: "Mondom egy elég nyilvánvaló dolgot, de figyelembe véve, hogy milyen gyakran találkozom vele, gyanús, hogy ezt nem mindenki veszi figyelembe. Nem szabad vakon bízni az interneten található How-To útmutatókban, amelyek azt magyarázzák el, hogy milyen jól működik ez vagy az a megoldás. A Kubernetes esetében ennek különös jelentősége van. Hiszen a Kubernetes egy bonyolult rendszer, és olyan megoldás beépítése, amelyet nem teszteltek az adott projektedben és a klasztered telepítésében, szomorú következményekhez vezethet, még akkor is, ha az interneten dicsérték a nagyszerűségét. Még maga a Kubernetes is, ha nem átgondoltan közelítjük meg, ártalmas lehet a projektedre – „ami az orosznak jó, az a németnek halál”. Ezért minden megoldást tesztelnünk, ellenőriznünk és kipróbálnunk kell, mielőtt bevezetnénk azt. Csak így tudod figyelembe venni az összes olyan árnyalatot, ami felmerülhet.».
Ebéd után belépett a harcba Szergej Bondarev. Az ő témája a Network policy, nevezetesen a CNI és a Network Security Policy bevezetése.
Az interneten rengeteg cikk található a Network Policy-ról. Az adminisztrátorok körében elterjedt egy vélemény, miszerint Network Policies nélkül is meg lehet oldani a dolgokat, de a biztonsági szakemberek nagyon kedvelik ezt az eszközt, és megkövetelik, hogy a Network Policies be legyenek kapcsolva.
A Kubernetes kormányrúdját Szergej Bondarevtől Pavel Selivanov vette át, a „Biztonságos és magas rendelkezésre állású alkalmazások a klaszterben” témával. Vannak kedvenc témái is: PodSecurityPolicy, PodDisruptionBudget, LimitRange/ResourceQuota.
Megi témája, amivel Pavel a DevOpsConf-en fellépett: .
Az után, hogy bemutatta, hogyan törhető fel könnyen a Kubernetes klaszter, a szkeptikus adminisztrátorok azt mondják: „Aha, mondtam én, a ti Kubernetes-otok egy lyukas átverés”. Pavel elmagyarázza, hogy a klaszter biztonságát be lehet állítani, és ez nem nehéz, egyszerűen a biztonsági beállítások alapértelmezés szerint ki vannak kapcsolva. Részletek a jegyzőkönyvben. .
– Ki törte össze a klasztert? Ő törte össze a klasztert! Itt jól látom!
A Slyrmokon sosem minden egyszerű és könnyű, hogy ne unatkozzunk. De ez alkalommal a Telegram megmutatta mindenkinek az ötödik pontját:
Marcell Ibraev, [2019. nov. 22., 16:52:52]:
Kollégák, jelenleg zavarok vannak a Telegram működésében, ezt kérlek vegyétek figyelembe.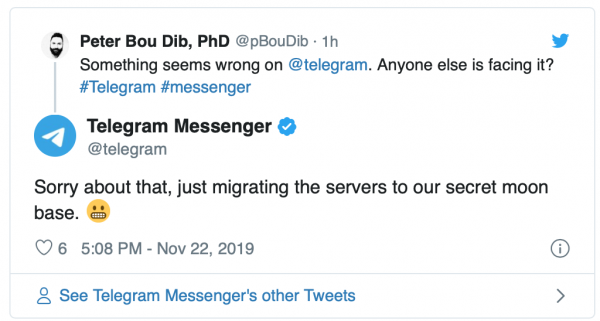
Ez a fényes és gyakorlati tudással teli első nap véget ért. A második napon még több gyakorlat vár ránk, adatbázis klaszter indítása PostgreSQL példáján, RabbitMQ klaszter indítása, titkok kezelése Kubernetes-ben.
Slörm Mega. Második nap.
A házigazda egy energikus bejelentéssel indította a második napot: „Reggel, ahogy azt tegnap Pavel kifejtette, igazi hardcore vár ránk. Az orvosok nyelvén szólva, belemerülünk a Kubernetes gyomrába!”
A tömegszórakoztató — ez külön történet. A Slörm egyik problémája — hogy az emberek az információs túlterheléstől kikapcsolnak és elalszanak. Mindig kerestük a módját, hogy ezzel valamit kezdjünk, és az előző Slörm során jól teljesítettek a kis játékok a közönséggel. Ez alkalommal egy kifejezetten kiképzett személyt alkalmaztunk. A csevegésben sokan viccelődtek az „érdekes versenyekkel”, de a tény az tény — ilyen energikus résztvevőket még nem láttunk.
Marsel Ibrajev segítségére sietett — és elkezdte tanulmányozni a Stateful alkalmazásokat a klaszterben. Nevezetesen az adatbázis klaszter indítása PostgreSQL példáján és a RabbitMQ klaszter indítása.
Ebéd után Sergey Bondarev átállt a K8S-re. Az ő témája a „Titkok tárolása” volt. A Mulder és Scully fedezte. A Kubernetes és Vault titokkezelését tanulmányozták. Emellett pedig „Az igazság ott van odakint”.
Ez folytatódott egészen a késő estig, amikor Pavel Selivanov a Horizontal Pod Autoscaler-ről beszélt.
Slörm Mega. Harmadik nap.
Jéghideg és energikus reggel Sergey Bondarev felrázta a közönséget a biztonsági mentésekkel és a hibák utáni helyreállítással. A klaszter biztonsági mentését és helyreállítását Heptio Velero és etcd alkalmazásával saját kezűleg ellenőrizték.
Sergey folytatta a klaszter évente ismétlődő tanúsítványcseréjének témáját: a control-plane tanúsítványok meghosszabbítása kubeadm segítségével. Ebéd előtt, hogy éhséget keltsen a résztvevőkben, Pavel Selivanov a kérdések alkalmazásának telepítéséről beszélt.
A templételési és telepítési eszközök kerültek terítékre, valamint a telepítési stratégiák.
Pavel Selivanov új témáról beszélt: Service Mesh, Istio telepítése. A téma olyan gazdagnak bizonyult, hogy külön intenzív is tartható belőle. Terveket tárgyalunk, figyeljétek az értesítéseket.
A legfontosabb, hogy minden helyesen működjön. Mert elérkezett a gyakorlat ideje:
CI/CD létrehozása, hogy egyszerre indíthassuk el az alkalmazás telepítését és a klaszter frissítését. Az oktatási projektek jól működnek. Az élet néha tele van meglepetésekkel.
Legyen veled a Slurm!
Forrás: habr.com
