

Miközben a nagyvállalatok lépcsőzetes védelmi vonalakat építenek ki a potenciális belső támadók és hackerek ellen, a kisebb cégek számára a legnagyobb fejtörést a phishing és spam e-mailek jelentik. Ha Marty McFly tudta volna, hogy 2015-re (nem is beszélve 2020-ról) az emberek nemcsak hogy nem találják fel a lebegő deszkákat, de még a spam teljes körű felszámolására sem képesek, valószínűleg elvesztette volna a hitét az emberiségben. Ráadásul a spam ma már nemcsak zavaró, hanem gyakran kártékony is. Körülbelül az esetek 70%-ában a kibertámadók a killchain végrehajtása során kártékony szoftvert használnak, amely a mellékletekben vagy phishing linkek formájában érkezik az e-mailekben.
Az utóbbi időben egyértelmű tendencia figyelhető meg a social engineering, mint belső infrastruktúrákhoz való hozzáférési módszer terjedésében. Ha összehasonlítjuk a 2017-es és 2018-as statisztikákat, majdnem 50%-os növekedést tapasztalunk azokban az esetekben, amikor a kártékony szoftvereket mellékletek vagy phishing linkek segítségével juttatták el a munkavállalók számítógépeire.
Összességében az e-mailen keresztül megvalósítható fenyegetések teljes spektrumát több kategóriába lehet sorolni:
- bejövő spam
- a vállalat számítógépeinek botnetbe való bevonása, amely kimenő spamot küld
- káros mellékletek és vírusok az e-mailekben (a kisebb cégek általában a Petya típusú tömeges támadásoktól szenvednek).
A különböző típusú támadások megvédésére vagy több védelmi rendszert lehet kiépíteni, vagy a szolgáltatási modell irányába lehet elmenni. Mi már a Cyber Security Services Unified Platformra – a Solar MSS menedzselt kiberbiztonsági szolgáltatások ökoszisztémájának magjára. Többek között tartalmazza a virtualizált Secure Email Gateway (SEG) technológiát is. Általában a kis cégek szoktak előfizetni erre a szolgáltatásra, ahol az összes IT és biztonsági funkció egy személyre, a rendszeradminisztrátorra van bízva. A spam egy olyan probléma, amely mindig a felhasználók és a vezetőség látómezejében van, és ezt nem lehet figyelmen kívül hagyni. Ugyanakkor idővel a vezetőség számára is világossá válik, hogy ezt egyszerűen a rendszergazdára bízni nem lehet – túl sok időt vesz igénybe.
2 óra e-mailek átnézésére – ez túl sok.
Egy hasonló helyzettel keresett meg minket az egyik kiskereskedő. A munkaidő-nyilvántartó rendszerek azt mutatták, hogy napi szinten munkájuk körülbelül 25%-át (2 órát!) az e-mail fiók kezelése köti le a dolgozóknak.
A megrendelő levelezőszerverének csatlakoztatásával beállítottuk a SEG példányát egy kétirányú átjáróként a bejövő és a kimenő levelezéshez. Elindítottuk a szűrési folyamatot előre meghatározott politikák szerint. A feketelistát a megrendelő által biztosított adatok és a Solar JSOC szakértői által más szolgáltatások keretében, például az információbiztonsági események monitoringja során szerzett potenciálisan veszélyes címek saját listáink alapján állítottuk össze. Ezt követően a teljes levelezés csak a tisztítást követően jutott el a címzettekhez, és különböző „nagyszerű kedvezmények” témájú spamüzenetek már nem árasztották el a megrendelő levelezőszervereit, felszabadítva ezzel a helyet egyéb szükségletekhez.
De voltak olyan esetek, amikor egy légitím levél tévesen spamként volt besorolva, például, ha egy megbízhatatlan feladótól érkezett. Ebben az esetben a döntés jogát a megrendelőnek adtuk. Nem sok lehetőség van a teendőkre: azonnal törölni vagy karanténba helyezni. A második utat választottuk, amely során az ilyen nem kívánt levelek a SEG-en maradtak. A rendszergazda hozzáférést kapott a webes konzolhoz, ahol bármikor megtalálhatta a fontos levelet, például egy üzleti partnerétől, és átengedheti azt a felhasználónak.
Megszabadulunk a parazitáktól
Az elektronikus levelek védelmi szolgáltatásának része az elemző jelentések, amelyek célja az infrastruktúra védettségének és az alkalmazott beállítások hatékonyságának nyomon követése. Ezen túlmenően ezek a jelentések lehetővé teszik a trendek előrejelzését. Például a jelentés megfelelő szakaszában, mint a „Spam címzett szerint” vagy a „Spam küldő szerint”, megnézzük, hogy mely címre érkezik a legtöbb blokkolt üzenet.
Ezekben a jelentésekben éppen a blokkolt levelek számának hirtelen növekedése tűnt gyanúsnak egy megrendelőnknél. Az infrastruktúrájuk kicsi, a levelek száma nem magas. És hirtelen, a munkaidő végén majdnem megduplázódott a blokkolt spamok száma. Úgy döntöttünk, hogy jobban megnézzük.
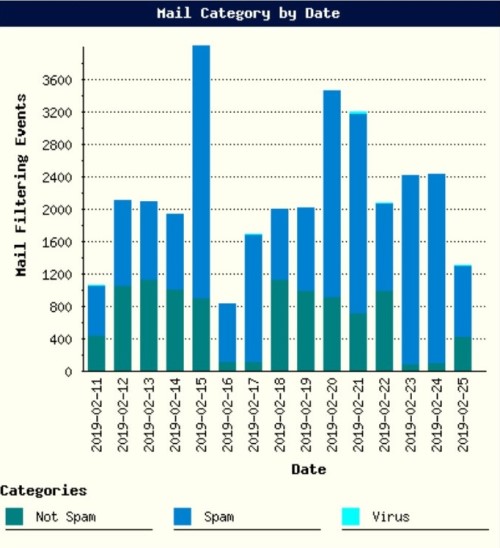
Látható, hogy megnövekedett a kimenő e-mailek száma, és mindegyikben az "E-mail küldő" mezőben a védelem alatt álló domainhez tartozó címek szerepelnek. De van egy kis részlet: a teljesen elfogadható, esetleg létező címek között vannak kifejezetten furcsák is. Megnéztük az IP-címeket, ahonnan az e-maileket küldték, és, ahogy várható volt, kiderült, hogy nem tartoznak a védett címterülethez. Nyilvánvaló, hogy a támadó a megbízó nevében küldött spamot.
Ebben az esetben ajánlásokat készítettünk a megbízó számára a DNS-bejegyzések helyes beállítására, különösen az SPF-re. Szakértőnk azt tanácsolta, hogy hozzanak létre egy TXT-bejegyzést, amely tartalmazza a "v=spf1 mx ip:1.2.3.4/23 -all" szabályt, amely tartalmazza a védett domain nevében e-maileket küldeni jogosult címek kimerítő listáját.
Valójában, miért fontos ez: a spam egy ismeretlen, kisvállalkozás nevében kellemetlen, de nem kritikus. Teljesen más a helyzet például a banki szektorban. Megfigyeléseink szerint ott a phishing e-mailekre az áldozatok bizalma többszöröse, ha azokat állítólag egy másik bank domainjéről vagy a nekik ismert partner nevében küldik. Ez nem csak a banki alkalmazottakra jellemző; más iparágakban – például az energiában – is hasonló tendenciával találkozunk.
Vírusok eltávolítása
De a spófolás nem annyira gyakori probléma, mint például a vírusfertőzések. Hogyan küzdenek a vírusjárványok ellen a leggyakrabban? Antivírust telepítenek, és remélik, hogy a "ellenség nem jut be". De ha minden ilyen egyszerű lenne, tekintettel az antivírusok viszonylag alacsony költségére, mindenki rég elfeledte volna a kártevők problémáját. Eközben folyamatosan megkeresések érkeznek a "segítsenek a fájlok helyreállításában, mindent titkosított, a munka leállt, az adatok elvesztek" sorozatában. Sosem fáradunk el megismételni a megbízóknak, hogy az antivírus sem csodaszer. A mellett, hogy az antivírus adatbázisok nem mindig frissülnek elég gyorsan, gyakran találkozunk olyan kártevőkkel, amelyek képesek megkerülni nemcsak az antivírusokat, hanem a homokozókat is.
Sajnos, a szervezetek átlagos munkavállalóinak kevésbé van tudomásuk a phishing és rosszindulatú e-mailekről, és nehezen tudják megkülönböztetni őket a megszokott levelezéstől. Átlagosan minden hetedik felhasználó, aki nem vesz részt rendszeres tudatossági képzésen, áldozatul esik a szociális manipulációnak: megnyit egy fertőzött fájlt vagy átadja adatait a támadóknak.
Bár a támadások társadalmi vektora általában folyamatosan erősödött, az előző évben ez a tendencia különösen szembetűnővé vált. A phishing e-mailek egyre inkább hasonlítani kezdtek a megszokott promóciós hirdetésekre, közelgő eseményekről szóló értesítésekre stb. Említhetjük a Silence támadást a pénzügyi szektor ellen – a banki dolgozók olyan e-mailt kaptak, amely állítólagos promóciós kódot tartalmazott egy népszerű ipari konferencia részvételére az iFin-en, és a megtévesztésnek bedőlt dolgozók aránya nagyon magas volt, emlékezzünk, a banki szektor a legfejlettebb az információbiztonság terén.
Az előző új év előtt szintén tanúi voltunk néhány meglehetősen furcsa helyzetnek, amikor ipari vállalatok alkalmazottai rendkívül jól megtervezett phishing e-maileket kaptak, amelyek „listát” tartalmaztak népszerű online boltok újévi akcióiról és kedvezménykódokról. Az alkalmazottak nemcsak a linkre próbáltak kattintani, hanem továbbították az e-mailt a kapcsolódó szervezetek munkatársainak is. Mivel az oldal, amelyre a phishing e-mailben hivatkozott, blokkolva volt, az alkalmazottak tömegesen kezdték el benyújtani a kérelmeket az IT osztálynak, hogy hozzáférjenek ehhez. Összességében a levél terjesztésének sikere valószínűleg felülmúlta a támadók minden várakozását.
Nemrégiben egy cég keresett meg minket segítséggel, amelyet „titkosítottak”. Minden a következőképpen kezdődött: a könyvelők olyan e-mailt kaptak, amely állítólag az Orosz Fejlesztési Banktól érkezett. A könyvelő rákattintott az e-mailben található linkre – és letöltötte a gépére a WannaMine bányászt, amely, akárcsak a híres WannaCry, az EternalBlue sebezhetőséget használta ki. A legérdekesebb az, hogy a legtöbb víruskereső már 2018 eleje óta képes a jeleit észlelni. De vagy a víruskereső ki volt kapcsolva, vagy az adatbázisok nem voltak frissítve, vagy egyáltalán nem volt ott, – mindenesetre a bányász már a számítógépen volt, és semmi sem akadályozta meg a további terjedését a hálózaton, leterhelve a CPU-t. szerverek és az ARM-et 100%-ban.
Ez a megrendelő, miután megkapta a forensic csoportunk jelentését, látta, hogy a vírus eredetileg az e-mailjén keresztül jutott el hozzá, és pilot projektbe kezdett a levelezés védelmi szolgáltatásának bekapcsolásához. Az első dolog, amit beállítottunk, a levelezési vírusirtó volt. A rosszindulatú programok folyamatosan ellenőrizve vannak, a jelzések frissítése eleinte óránként történt, később a megrendelő áttért arra, hogy napi kétszer frissít.
A vírusfertőzések ellen hatékony védelemnek rétegesnek kell lennie. Ha a vírusok elektronikus leveleken keresztüli továbbításáról beszélünk, akkor szükséges, hogy az ilyen leveleket már a bejövő oldalon kiszűrjük, tanítsuk a felhasználókat a szociális mérnökség felismerésére, és csak ezután bízhatunk a vírusirtókban és a homokozókban.
Mindig őrködve
Természetesen nem állítjuk, hogy a Secure Email Gateway osztályú megoldások csodaszernek számítanak. A célzott támadásokat, beleértve a célzott phishinget is, rendkívül nehéz megakadályozni, mivel minden ilyen támadást konkrét címzett (szervezet vagy személy) számára 'kalibrálnak'. De egy olyan cég számára, amely megpróbálja biztosítani az alapvető biztonsági szintet, ez sokat jelent, különösen ha megfelelő tapasztalattal és szakértelemmel párosul az adott feladathoz.
Legtöbbször a célzott phishing végrehajtásakor az e-mailekbe nem illesztenek be rosszindulatú mellékleteket, különben az anti-spam rendszer azonnal blokkolná az ilyen levelet a címzett felé vezető úton. Viszont olyan weboldalakra mutató linkeket helyeznek el az e-mail szövegében, amelyek előre elkészítettek, így már csak egy lépés választja el a felhasználót attól, hogy rákattintson, és a következő átirányítások révén másodpercek alatt a lánc legvégső állomásán találja magát, melynek megnyitásával rosszindulatú program tölthető le a számítógépére.
Még kifinomultabb: az e-mail megérkezésekor a link ártalmatlan lehet, és csak egy idő után, amikor már át van vizsgálva és átengedve, kezd el átirányítani a rosszindulatú oldalra. Sajnos a Solar JSOC szakértői, figyelembe véve képességeiket, nem tudják úgy beállítani a levelezőkaput, hogy 'láthassa' a rosszindulatú programokat az egész láncon keresztül (bár védelmi lehetőségként automatikusan kicserélhetők az összes link a levelekben SEG-re, hogy az utolsó is vizsgálja a linket nemcsak a levél kézbesítésekor, hanem minden kattintáskor).
Eközben, még a tipikus átirányítással is segít az, hogy többféle szakértelem, beleértve a JSOC CERT által gyűjtött adatokat és az OSINT-et, aggregáltan van jelen. Ez lehetővé teszi a kiterjesztett feketelista kialakítását, amely alapján még a többszörös átirányítással rendelkező e-maileket is blokkolni lehet.
A SEG használata csupán egy kis tégla abban a falban, amelyet bármely szervezet szeretne felépíteni az eszközeik védelme érdekében. De ezt a láncszemet helyesen kell elhelyezni az összképben, mert még a SEG is megfelelő beállítással teljes értékű védelmi eszközzé válhat.
Kszénia Szadunina, a Solar JSOC termék- és szolgáltatáselőkészítő részlegének tanácsadója
Forrás: habr.com
