

Sok szervezet felhőszolgáltatásokat használ vagy áthelyezi a berendezéseket a
data-centerbe. Mit érdemes megtartani a szerverhelyiségben, és hogyan érdemes megszervezni az irodai hálózat peremének védelmét ilyen helyzetben?
Egyszer minden a szerveren volt.
Az orosz internet (Runet) fejlődésének kezdetén a legtöbb vállalat az IT-infrastruktúra kérdését körülbelül egy séma szerint oldotta meg: egy helyiséget béreltek, ahol klímaberendezést telepítettek, és ahol a legtöbb hálózati és szerverberendezés összpontosult.
A rendszeradminisztrátor egy vagy több szervert konfigurált FreeBSD, Linux vagy OpenSolaris rendszereken stb. Aztán ezen az „eszközön” indította el a szükséges szolgáltatásokat: webkiszolgálót, vállalati levelezést, egészen a fájlmegosztóig.
Amikor egy vállalat növekszik és fejlődik, elkerülhetetlenül olyan helyzettel találkozik, amikor a szerverterem már nem felel meg az igényeknek. Ha van rá pénz, építhet saját adatközpontot. Talán értelmesebb bérbe venni állványokat kereskedelmi adatközpontokban. A DRUPS alapú minőségi tápegység, ipari klímaberendezés, teljes mértékben specializált szakemberek – ezek a dolgok aligha elérhetők egy irodai szerverhelyiség esetében.
A nagy üzletág mögött a közepes és kis cégek vezetőinek tudatában fokozatosan bekövetkezik a váltás a „mindent magammal viszek” és „az én otthonom az én váram” pszichológiájáról a „kiadni másnak és nem szenvedni” felé.
A kisvállalkozások számára a felhőszolgáltatók jelentették ezt a „másikra adás” lehetőséget. Ha korábban egy 40 fős cég esetében a saját levelezőszerver megléte magától értetődő volt, ma a Google hasonló szolgáltatása mindenkit átcsábít, aki korábban nem tudta elképzelni a munkát saját Sendmail vagy Postfix nélkül.
A virtuális rendszerek jelentős segítséget nyújtottak az ilyen „áthelyezésben”. Ha a megjelenésük előtt az egész fizikai szerver szállítása vagy az összes új „hardveren” történő konfigurálás szükséges volt, most elegendő egy virtuális gép másolatát áttevőni.
Mi marad abban a kis, légkondicionált szobában?
Először is ez hálózati berendezés. Mind aktív, mind passzív. Gyakran a „szerverterem” kifejezés alatt egy összekötő berendezést értenek, amely még rendelkezik némi hálózati felszereléssel. Az ilyen esetekhez nem szükséges külön helyiség erős hűtőrendszerrel, áramellátással és hasonlókkal.
A második csoport, amelyet nehéz eltávolítani a szerverteremből — ezek a gateway-ek.
kezelésére.
De milyen gateway-ekről van szó? Ahogy már említettük, ha a közelmúltban a rendszergazdának egy vagy több szervere volt, ahol szabadon üzemeltethette, amit csak szeretett volna, most ez a luxus már nem biztos, hogy elérhető.
De a külső fenyegetések ellen védelmi igényei nem tűntek el. Persze, az összes szolgáltatást és szükséges berendezést áthelyezhetjük a Data Center-be, és a forgalmat egy ilyen gateway-en keresztül irányíthatjuk az irodai összekötőhöz egy védett csatornán, például VPN-en.
Ez a megoldás első pillantásra vonzónak tűnik, ha figyelembe vesszük a meglévő csatornákra nehezedő terhelés növekedését. Ha nincs kedve többet fizetni a vastagabb csatornáért, akkor nem pontosan azt kapja, amire szüksége van.
Egy másik lehetőség — vásárolni egy specializált eszközt a forgalom védelmére, amelynek architektúrája az irányultsága miatt képes megspórolni erőteljes, energiaigényes és hőtermelő komponenseket.
A „zoo” nem szükséges.
A hagyományos szerverterem hiányában sokkal jobb, ha azonnal több szolgáltatást kaptál „egy dobozban”, mint hogy „zoológiai kertet” hozz létre egy kis helyiségben, vagy akár egy kis összekötő szekrény keretein belül. Emellett a megoldás nem lehet drága, kipróbált és normális orosz nyelvű támogatással kell rendelkeznie.
Megjegyzés. Jelenleg nagyon kicsi, közepes és nagyobb irodákról beszélünk. A nagy cégeket, amelyek saját Data Center-t építenek, még nem vesszük figyelembe — egyszerre egy cikkben „nem lehet felfogni a felfoghatatlant”.
És a Zyxel már rendelkezik megoldással minden esetben, ráadásul egy termékcsalád keretein belül. Szóval a „zoo” nem szükséges.
ZyWALL ATP biztonsági gateway-ek.
Korábban már beszéltünk az ilyen eszközök működési elveiről az alábbi példán keresztül. , Fő jellemzőjük az Zyxel Cloud biztonsági felhőszolgáltatás és a tűzfal kombinációja. Ez a feladatmegosztás lehetővé teszi a ZyWALL ATP számára, hogy széles spektrumú kérdéseket oldjon meg a peremvédelem terén, anélkül, hogy további hardveres erőforrásokra lenne szükség.
A védelmi funkciók listája meglehetősen gazdag (lásd az 1. táblázatot), beleértve a SecuReporter elemzőeszközöket és a Sandboxingot — egy „sandboxot” a letöltött tartalom előzetes elemzéséhez.
Ismét hangsúlyozni kell — ebben az esetben egyszerűen a szolgáltatásokat helyi irodából a felhőbe helyezzük át. Minden mást a Zyxel Cloud anonim módban végez el helyettünk. Ezen kívül ez a megközelítés hatékony védelmet nyújt a nulladik napi fenyegetések ellen, gépi tanulás és az ATP átjárók közötti információcsere révén. A védelem érdekében egy teljes neurális hálózat épült ki.
: „Ismeretlen fájl észlelése esetén a Cloud Query gyorsan (pár másodperc alatt) ellenőrzi a hash-kódját a felhő adatbázisában, és meghatározza, hogy veszélyes-e vagy sem. Ennek a szolgáltatásnak a működéséhez minimális hálózati erőforrás szükséges, ezért nem csökkenti az eszköz teljesítményét. A fenyegetésekkel szembeni védelem hatékonyságát egy folyamatosan frissített felhő adatbázis használata biztosítja, amely milliárdokkal kapcsolatos adatokat tartalmaz. A felhőlekérdezés emellett felgyorsítja az új fenyegetések észlelésére szolgáló intelligens funkciók működését a Zyxel Security Cloud-ban, ami fokozza az ATP tűzfalak kártevők elleni védelmét.”
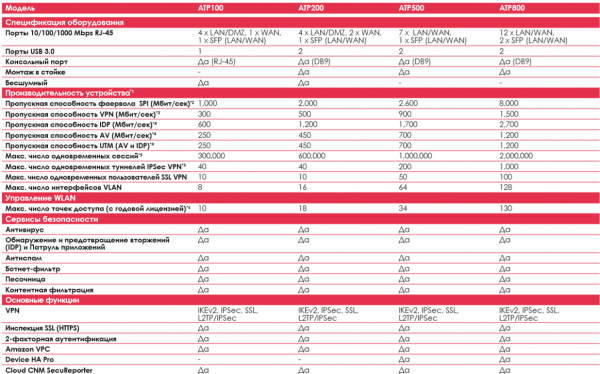
1. táblázat. A ZyWALL ATP sorozat műszaki jellemzői.
Megjegyzések:
(1) A valódi teljesítmény nagymértékben függ a hálózat állapotától és az aktív alkalmazásoktól.
(2) A maximális áteresztőképesség az RFC 2544 (1,518-byte UDP csomagok) alapján kerül meghatározásra.
(3) A VPN áteresztőképességet az RFC 2544 (1,424-byte UDP csomagok) alapján mérik.
(4) Az AV és IDP áteresztőképességi metrikák az iparági szabványos HTTP teljesítmény tesztet használják (1,460-byte HTTP csomagok). A tesztelés multitálisan zajlott.
(5) A maximálisan lehetséges munkamenetek számának mérése ipari szabványos eszközzel - IXIA IxLoad tesztelőeszközzel - történt.
(6) Az 1Gbps WAN sebességtesztje valós körülmények között történt, és apró eltérések előfordulhatnak a csatorna minőségétől függően.
(7): A Gold Pack lejártával csak 2 AP-t támogatnak.
(8): A funkciók aktiválásához vagy bővítéséhez további Zyxel szolgáltatásokra vonatkozó licencek vásárlása szükséges.
Figyeljen a támogatott VPN szolgáltatásokra. Szinte minden szükséges eszköz a központi irodával vagy otthoni irodával való kapcsolatra már „egy dobozban” megtalálható, ezért bátran ajánljuk ezt az eszközt mint a helyi kapcsolat végpontját, valamint a távoli munkavégzés támogatására.
Megoldások kis irodák számára
A kis irodákat alapvetően két csoportra oszthatjuk: önálló vállalkozások és nagy vállalatok fiókjai.
Az önálló vállalkozások olyan újonnan alakult cégek, amelyeknek még kis léptékben kell működniük. Ilyenek például a dizájn irodák, építészeti stúdiók, kisebb médiák szerkesztőségei, és így tovább. Az ilyen üzleti egységek gyakran használnak felhőalapú szolgáltatásokat, legalábbis e-mailt és fájlmegosztót.
A nagyobb szervezetek fiókjainál fontos, hogy stabil kapcsolatot tartsanak fent a központi irodával. Minden egyéb a „Központban” található.
Ezek a „kis cégek” gyakran egyszerű kezelőfelületet igényelnek. A központi irodából érkező hálózati adminisztrátorok gyakran nem tudnak gyorsan elugrani a távoli területekre, hogy megoldják egy új fiók problémáit. A helyi kis vállalatoknak pedig erre egyáltalán nincs lehetősége. Így kénytelenek a „beugró adminisztrátorok” szolgáltatásait igénybe venni. Ilyen esetekre a „minél egyszerűbb, annál megbízhatóbb” elvvel kell az irányítást megvalósítani.
A kis irodák számára érdemes a ZyWALL ATP100 és ZyWALL ATP200 modellek használata.
Hálózati kapu
ATP100 piacon .
ATP2001. ábra. ZyWALL ATP100.
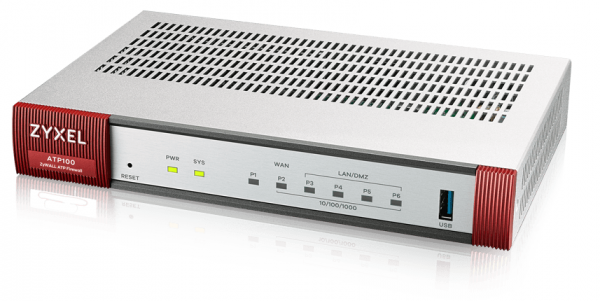
A tervezési jellemzők közül: az ATP100 és ATP200 ventilátor nélküli modellek. Ennek előnye: egyrészt nincs zaj, másrészt nincs szükség a ventilátor cseréjére. A „beugró adminisztrátor” helyzetében ez fontos szempont.
2. ábra. ZyWALL ATP200.
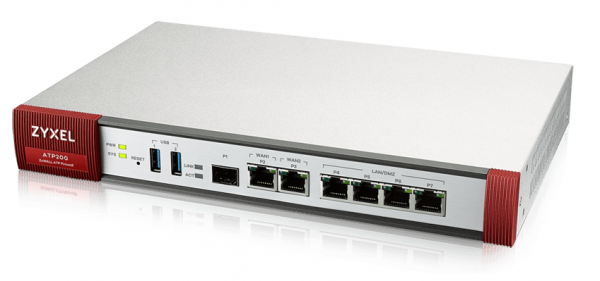
Az ATP200 modell két WAN portot támogat, és két független vonalhoz csatlakoztatható, például különböző szolgáltatóktól.
A modell két WAN portot támogat.
Ahogy fentebb említettem, egy kis iroda számára a legfontosabb, hogy a stabil elektromos ellátás után egy megbízható kapcsolat álljon rendelkezésre. Sajnos a helyi szolgáltatók nem mindig tudják garantálni a megszakításmentes szolgáltatást, ezért tartalék megoldásokat kell keresni.
FONTOS! Az ATP modellek speciális WAN portja mellett USB portok is találhatók, amelyekhez USB-modemeket lehet csatlakoztatni, így WAN-ként használhatók. Ez a lehetőség minden ATP modell esetében elérhető.
Ha az eszköz SFP porttal rendelkezik, azt is használhatjuk WAN-ként. Ez a funkció minden ATP modell esetében elérhető.
Itt van egy trükk a Zyxel cégtől.
Közepes vállalatok
A közepes cégek számára a Zyxelnek van egy jó "vas" megoldása —
Ez egy új generációs tűzfal, amely kiterjesztett védelmet nyújt a fejlődő fenyegetésekkel szemben.
Néhány érdekes funkció:
Hét konfigurálható port lehetővé teszi a rugalmas beállítást, például 2 WAN, 2 DMZ és 3 LAN port a belső használatra. Ezenkívül van 1 SFP port is.
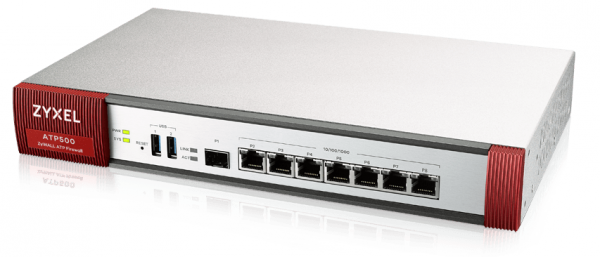
3. ábra. ZyWALL ATP500.
Lehetséges a magas rendelkezésre állású klaszter módban történő működés a Device HA Pro segítségével két ZyWALL ATP500 esetében. Ha az egyik meghibásodik, a másik továbbra is biztosítja a kapcsolatot.
Az ATP500 teljes körű funkcióinak kihasználásával rugalmas,
nagyon megbízható, biztonságos kapcsolatot lehet létrehozni a külső világgal vagy egy adott csomóponttal, például a
központi irodával.
Nagyobb irodák
Számukra a legjobb választás a sorozat legnagyobb teljesítményű modellje — ATP800.
Ez a modell tisztességes számú porttal rendelkezik: 12 RJ-45 és 2 SFP, mindegyik konfigurálható WAN, LAN vagy DNZ üzemmódra, amely lehetővé teszi több WLAN létrehozását, több DMZ-t szervezni, és még lehetőség van a belső infrastruktúrához való külső hálózati csatlakozásra. Megfelelő elég nagy irodák számára, fejlett hálózattal és magas biztonsági és hozzáférési határokkal.
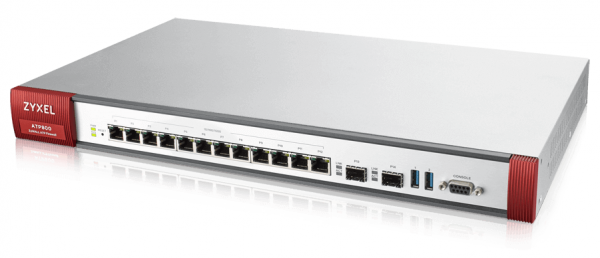
4. ábra. ZyWALL ATP800.
Fontos megemlíteni, hogy ezt a modellt a jövőbeni növekedés szem előtt tartásával ajánlják. Ha a vállalat bővítése tervezett, például helyi bolt lánc fejlesztése, akkor érdemes a legnagyobb teljesítményű modellt azonnal megvásárolni, hogy ne kelljen kétszer költeni.
Mint látjuk, még a legszegényebb körülmények között is jó szintű védelmet, hibatűrést és rugalmasságot lehet biztosítani a működés során.
Technikai támogatás, tanácsok, megbeszélések, hírek, akciók és bejelentések — csatlakozzon hozzánk a Telegramon!
Hasznos linkek
Forrás: habr.com
