

A Tucha technikai támogató csapatához írt levelekből valós cikkek születnek. Nemrég egy ügyfél keresett meg minket, hogy magyarázzuk el, mi történik a VPN-alagút belső kapcsolataiban a felhasználói iroda és a felhő környezet között, valamint a VPN-alagúton kívüli kapcsolatok esetén. Az alábbiakban található szöveg egy valós levél, amelyet egy ügyfél kérdésére küldtünk. Természetesen megváltoztattuk az IP-címeket, hogy ne fedjük fel az ügyfelet. De igen, a Tucha technikai támogató szolgálata valóban híres részletes válaszairól és tartalmas leveleiről. 🙂
Természetesen értjük, hogy sokak számára ez a cikk nem lesz újdonság. De mivel időről időre megjelennek cikkek kezdő adminisztrátoroknak a Habr-on, és tekintve, hogy ez a cikk egy valós levélből származik egy valós ügyfél számára, mégis megosztjuk ezt az információt itt is. Nagy valószínűséggel valakinek hasznos lesz.
Ezért részletesen elmagyarázzuk, mi történik a felhőben lévő szerver és az iroda között, ha site-to-site hálózattal vannak összekapcsolva. Megjegyezzük, hogy ez esetben egyes szolgáltatások csak az irodából érhetők el, míg mások bármilyen helyről az Internet hálózatán.
Azonnal elmagyarázzuk, hogy ügyfelünk azt kérte, hogy a szerver 192.168.A.1 bármilyen helyről elérhető legyen RDP-n keresztül, csatlakozva A.A.A.2:13389, míg a többi szolgáltatás csak az irodából (192.168.B.0/24), csatlakozva VPN. Emellett ügyfelünk eredetileg azt is beállította, hogy a géphez 192.168.B.2 az irodában is bármilyen helyről RDP-n keresztül elérhető legyen, csatlakozva B.B.B.1:11111. Segítettünk IPSec kapcsolatok létrehozásában a felhő és az iroda között, és az ügyfél IT-szakértője elkezdett kérdéseket feltenni arról, mi fog történni ebben vagy abban az esetben. Hogy válaszoljunk minden kérdésére, lényegében ezt írtuk le neki, amit alább olvashatsz.
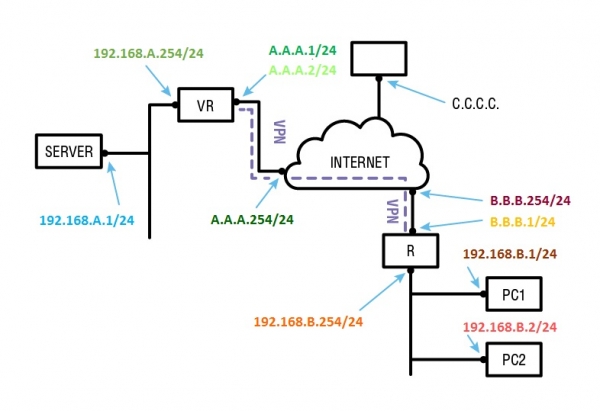
Most nézzük meg ezeket a folyamatokat részletesebben.
Első pont
Amikor valami küldésre kerül 192.168.B.0/24 be. 192.168.A.0/24 vagy 192.168.A.0/24 be. 192.168.B.0/24, az bekerül a VPN-be. Tehát ez a csomag további titkosításon megy át, és átkerül B.B.B.1 és A.A.A.1, de 192.168.A.1 a csomag pontosan a következőből származik 192.168.B.1. Közvetlenül kommunikálhatnak bármilyen protokollon. A visszajelzések ugyanúgy kerülnek át a VPN-en, tehát a csomag 192.168.A.1 a 192.168.B.1 ESP-datagrammaként fog elküldésre kerülni A.A.A.1 Gyorsan emlékezzünk vissza, hogyan működik a moduláris aritmetika. Az óra már egy ismert koncepció. Az órák használata B.B.B.1, amelyet a router a másik oldalon kinyit, kivonja belőle azt a csomagot és átadja 192.168.B.1 mint a csomag a 192.168.A.1.
Konkrét példa:
1) 192.168.B.1 fordul 192.168.A.1, szeretne TCP-kapcsolatot létesíteni a 192.168.A.1:3389;
2) 192.168.B.1 kapcsolat létesítési kérelmet küld 192.168.B.1:55555 (a visszajelző portszámot ő maga választja, itt és ezután a 55555 számot fogjuk példaként használni, amelyet a rendszer választ a TCP-kapcsolat kialakításakor) a 192.168.A.1:3389;
3) operációs rendszer, amely a című számítógépen fut 192.168.B.1, úgy dönt, hogy ezt a csomagot a router gateway címére továbbítja (192.168.B.254 a mi esetünkben), mivel más specifikus útvonal nincs, így a csomagot az alapértelmezett útvonalon (0.0.0.0/0) továbbítja; 192.168.A.14) ehhez MAC-címet keres az IP-címhez
az ARP protokoll cache-táblájában. Ha nem találja, akkor 192.168.B.254 széleskörű who-has kérést küld a hálózatnak 192.168.B.1 . Amikor 192.168.B.0/24válaszként elküldi a MAC-címét, a rendszer Ethernet-csomagot küld neki és elmenti ezt az információt a cache-táblájába; 192.168.B.254 5) a router megkapja ezt a csomagot és eldönti, merre továbbítsa: van egy politikája, amely szerint minden csomagot
a VPN-kapcsolaton keresztül kell továbbítania a 192.168.B.0/24 és 192.168.A.0/24 6) a router ESP-datagramót alkot a B.B.B.1 és A.A.A.1;
7) a router eldönti, kinek továbbítsa ezt a csomagot, elküldi például B.B.B.1 Gyorsan emlékezzünk vissza, hogyan működik a moduláris aritmetika. Az óra már egy ismert koncepció. Az órák használata A.A.A.1;
B.B.B.254 (az internetszolgáltató gateway-jére), mivel specifikusabb útvonalai nincsenek, mint 0.0.0.0/0; 8) ugyanolyan módon, ahogy már említettük, megtalálja a MAC-címet a A.A.A.1és a csomagot továbbítja az internetszolgáltató gateway-jének;
9) az internetszolgáltatók az ESP-datagramot a saját hálózatukon továbbítják (az internetszolgáltató gateway-jére), mivel specifikusabb útvonalai nincsenek, mint 0.0.0.0/0; 10) a virtuális router a
megkapja ezt a datagramot, dekódolja és megkapja a csomagot a B.B.B.1 Gyorsan emlékezzünk vissza, hogyan működik a moduláris aritmetika. Az óra már egy ismert koncepció. Az órák használata A.A.A.1;
11) a virtuális router ellenőrzi, kinek adja át, megtalálja a routing táblában a hálózatot A.A.A.1 és közvetlenül elküldi a 192.168.B.1:55555 a 192.168.A.1:3389;
, mivel interfésze van 192.168.A.0/24 192.168.A.254/24 192.168.A.112) ehhez a virtuális router MAC-címet talál a és ezt a csomagot egy virtuális Ethernet-hálózaton keresztül küldi neki;;
megkapja ezt a csomagot a 3389-es porton, beleegyezve a kapcsolat létrehozásába, és válaszként csomagot alkot a 192.168.A.1 14) rendszere ezt a csomagot a virtuális router gateway címére továbbítja (
13) 192.168.A.1 192.168.A.254 192.168.A.1:3389 Gyorsan emlékezzünk vissza, hogyan működik a moduláris aritmetika. Az óra már egy ismert koncepció. Az órák használata 192.168.B.1:55555;
192.168.A.254192.168.A.254 a mi esetünkben), mivel más specifikus útvonal nincs, így a csomagot az alapértelmezett útvonalon (0.0.0.0/0) továbbítja; 192.168.B.1, nincs, tehát az alapértelmezett útvonalon (0.0.0.0/0) kell továbbítania a csomagot;
15) ahogyan az előző esetekben is, a rendszer, amely egy 192.168.A.1, megkeresi a MAC-címet 192.168.A.254, mivel az ugyanazon a hálózaton található, mint az interfésze 192.168.A.1/24;
16) a virtuális router ezt a csomagot fogadja és eldönti, hová továbbítja: van egy politikája, amely szerint az összes csomagot át kell adnia 192.168.A.0/24 és 192.168.B.0/24 6) a router ESP-datagramót alkot a A.A.A.1 és B.B.B.1;
17) a virtuális router ESP-datagramot alkot a A.A.A.1 a B.B.B.1;
18) a virtuális router eldönti, kinek továbbítja ezt a csomagot, elküldi A.A.A.254 (az internet szolgáltató átjárója, ebben az esetben ez is mi vagyunk), mert nincs más, specifikusabb útvonal B.B.B.1és a csomagot továbbítja az internetszolgáltató gateway-jének;
19) az internet szolgáltatók az ő hálózataikon továbbítják az ESP-datagramot A.A.A.1 Gyorsan emlékezzünk vissza, hogyan működik a moduláris aritmetika. Az óra már egy ismert koncepció. Az órák használata B.B.B.1;
20) a routeren B.B.B.1 és közvetlenül elküldi a 192.168.A.1:3389 a 192.168.B.1:55555;
21) ő megérti, hogy ezt pontosan a 192.168.B.1, mivel az ugyanabban a hálózatban van vele, tehát van a routing táblázatában egy megfelelő bejegyzés, amely arra kényszeríti, hogy az összes csomagot a 192.168.B.0/24 közvetlenül;
22) a router megkeresi a MAC-címet a 192.168.B.1 és továbbítja neki ezt a csomagot;
23) a számítógép operációs rendszere, amelynek címe 192.168.B.1 fogadja a csomagot a 192.168.A.1:3389 a 192.168.B.1:55555 és elindítja a következő lépéseket a TCP-kapcsolat létrehozásához.
Ebben a példában röviden és leegyszerűsítve (és itt még rengeteg részletet fel lehetne hozni) van leírva, hogy mi történik a 2-4. szinten. Az 1., 5-7. szint nincs megvizsgálva.
Második pozíció
Ha a 192.168.B.0/24 valami kifejezetten a A.A.A.2, az nem VPN-en keresztül halad, hanem közvetlenül. Tehát ha egy felhasználó a címről 192.168.B.1 fordul A.A.A.2:13389, ez a csomag a címről kerül be B.B.B.1, átmegy a A.A.A.2, ott a router fogadja és továbbítja a 192.168.A.1. 192.168.A.1 nem tud semmit a 192.168.B.1, csak azt látja, hogy a csomag a B.B.B.1felé jön, mivel ő indította. Így a válasz erre a kérésre a közönséges úton megy, ugyanúgy a címről A.A.A.2 emitt jön a B.B.B.1, és a router ezt a választ a 192.168.B.1, ő hiszi, hogy a választ a A.A.A.2, amelyhez fordult.
Konkrét példa:
1) 192.168.B.1 fordul A.A.A.2, szeretne TCP-kapcsolatot létesíteni a A.A.A.2:13389;
2) 192.168.B.1 kapcsolat létesítési kérelmet küld 192.168.B.1:55555 (ez a szám, akárcsak az előző példában, lehet más) a A.A.A.2:13389;
3) operációs rendszer, amely a című számítógépen fut 192.168.B.1, úgy dönt, hogy ezt a csomagot a router gateway címére továbbítja (192.168.B.254 a mi esetünkben), mivel más specifikus útvonal nincs, így a csomagot az alapértelmezett útvonalon (0.0.0.0/0) továbbítja; A.A.A.2, nincs, tehát az alapértelmezett útvonalon (0.0.0.0/0) továbbítja a csomagot;
4) ehhez, ahogyan az előző példában említettük, megpróbálja megtalálni a MAC-címet az IP-címhez 192.168.B.254 széleskörű who-has kérést küld a hálózatnak 192.168.B.1 . Amikor 192.168.B.0/24válaszként elküldi a MAC-címét, a rendszer Ethernet-csomagot küld neki és elmenti ezt az információt a cache-táblájába; 192.168.B.254 5) a router megkapja ezt a csomagot és eldönti, merre továbbítsa: van egy politikája, amely szerint minden csomagot
5) a router ezt a csomagot fogadja, és eldönti, hová továbbítja: van egy politikája, amely szerint minden csomagot kell továbbítania (megfordítva a visszatérési címet) a 192.168.B.0/24 más hálózati csomópontokra az Interneten;
6) Mivel ez a politika azt jelenti, hogy a visszatérő címnek meg kell egyeznie azzal a kisebb címmel az interfészen, amelyen keresztül ezt a csomagot átadják, a router először eldönti, kinek adja át ezt a csomagot, és mint az előző példában, ezt el kell küldenie (az internetszolgáltató gateway-jére), mivel specifikusabb útvonalai nincsenek, mint 0.0.0.0/0; 8) ugyanolyan módon, ahogy már említettük, megtalálja a MAC-címet a A.A.A.2és a csomagot továbbítja az internetszolgáltató gateway-jének;
7) kölcsönösen, a router felülírja a csomag visszatérő címét, mostantól a csomag tőle származik B.B.B.1:44444 (a port száma természetesen más is lehet) a következőre A.A.A.2:13389;
8) a router megjegyzi, amit tett, tehát amikor a A.A.A.2:13389 refs B.B.B.1:44444 válasz megérkezik, tudni fogja, hogy meg kell változtatnia a címzett címét és portját 192.168.B.1:55555.
9) most a routernek tovább kell adnia ezt az internetszolgáltató hálózatához (az internetszolgáltató gateway-jére), mivel specifikusabb útvonalai nincsenek, mint 0.0.0.0/0;, így pontosan ugyanúgy, ahogy már említettük, MAC-címet keres (az internetszolgáltató gateway-jére), mivel specifikusabb útvonalai nincsenek, mint 0.0.0.0/0; 10) a virtuális router a
10) az internetszolgáltatók az ő hálózataikon keresztül továbbítják a csomagot B.B.B.1 Gyorsan emlékezzünk vissza, hogyan működik a moduláris aritmetika. Az óra már egy ismert koncepció. Az órák használata A.A.A.2;
11) a virtuális router a A.A.A.2 13389-es porton fogadja ezt a csomagot;
12) a virtuális routeren van egy szabály, amely szerint az erre a portra érkező csomagokat bármely feladótól át kell adni 192.168.A.1:3389;
13) a virtuális router megtalálja az útválasztási táblában a hálózatot 192.168.A.0/24 és közvetlenül elküldi 192.168.A.1, mivel van egy interfésze és ezt a csomagot egy virtuális Ethernet-hálózaton keresztül küldi neki;;
14) ehhez a virtuális router MAC-címet keres 192.168.A.1 14) rendszere ezt a csomagot a virtuális router gateway címére továbbítja (
15) 192.168.A.1 192.168.A.254 192.168.A.1:3389 Gyorsan emlékezzünk vissza, hogyan működik a moduláris aritmetika. Az óra már egy ismert koncepció. Az órák használata B.B.B.1:44444;
16) a rendszere ezt a csomagot a virtuális router kapu címére küldi (192.168.A.254 a mi esetünkben), mivel más specifikus útvonal nincs, így a csomagot az alapértelmezett útvonalon (0.0.0.0/0) továbbítja; B.B.B.1, nincs, tehát az alapértelmezett útvonalon (0.0.0.0/0) kell továbbítania a csomagot;
17) ugyanúgy, mint az előző esetekben, a rendszer, amely a címzett IP-címmel működik 192.168.A.1, megkeresi a MAC-címet 192.168.A.254, mivel az ugyanazon a hálózaton található, mint az interfésze 192.168.A.1/24;
18) a virtuális router ezt a csomagot fogadja. Meg kell jegyezni, hogy emlékszik arra, hogy a A.A.A.2:13389 csomagot tőlük kapta B.B.B.1:44444 és megváltoztatta a címzett címét és portját 192.168.A.1:3389, így a csomag tőlük származik 192.168.A.1:3389 a B.B.B.1:44444 a feladó címét változtatja meg A.A.A.2:13389;
19) a virtuális router eldönti, kinek adja át ezt a csomagot, és elküldi A.A.A.254 (az internet szolgáltató átjárója, ebben az esetben ez is mi vagyunk), mert nincs más, specifikusabb útvonal B.B.B.1és a csomagot továbbítja az internetszolgáltató gateway-jének;
20) az internetszolgáltatók az ő hálózataikon keresztül továbbítják a csomagot A.A.A.2 Gyorsan emlékezzünk vissza, hogyan működik a moduláris aritmetika. Az óra már egy ismert koncepció. Az órák használata B.B.B.1;
21) a router a B.B.B.1 fogadja ezt a csomagot, és emlékszik, hogy amikor a csomagot tőlük továbbította 192.168.B.1:55555 a A.A.A.2:13389, megváltoztatta a feladó címét és portját B.B.B.1:44444, tehát ez egy válasz, amelyet továbbítani kell 192.168.B.1:55555 (valójában még több ellenőrzés is létezik, de ebbe most nem mélyedünk bele);
22) megérti, hogy ezt közvetlenül kell átadni 192.168.B.1, mivel az ugyanabban a hálózatban van vele, így a router táblázatában megfelelő bejegyzés található, ami azt jelenti, hogy a csomagokat mindenhez küldeni kell. 192.168.B.0/24 közvetlenül;
23) a router finds the MAC address for 192.168.B.1 és továbbítja neki ezt a csomagot;
24) the operating system on the computer with the address 192.168.B.1 fogadja a csomagot a A.A.A.2:13389 a 192.168.B.1:55555 és elindítja a következő lépéseket a TCP-kapcsolat létrehozásához.
It's worth noting that in this case, the computer with the address 192.168.B.1 has no knowledge of the server with the address 192.168.A.1, it only communicates with A.A.A.2. Similarly, the server with the address 192.168.A.1 has no knowledge of the computer with the address 192.168.B.1. It assumes that the connection came from the address B.B.B.1, and it doesn't know anything else, so to speak.
It should also be noted that if this computer attempts to connect to A.A.A.2:1540, the connection will not be established because port forwarding to port 1540 is not configured on the virtual router, even if there are some servers in the virtual network 192.168.A.0/24 (for example, on the server with the address 192.168.A.1) that have services waiting for a connection on this port. If the user of the computer with the address 192.168.B.1 desperately needs to connect to this service, they should use a VPN, meaning they should connect directly to 192.168.A.1:1540.
It should be emphasized that any attempts to establish a connection with A.A.A.1 (except for an IPSec connection from B.B.B.1 ) will not be successful. Any attempts to establish connections to A.A.A.2, except for connections to port 13389, will also be unsuccessful.
It should also be noted that if someone else (for example, C.C.C.C) connects to A.A.A.2 , everything described in points 10-20 will also apply to them. What happens before and after depends on what exactly is behind this C.C.C.C. We do not have such information, so we advise consulting the administrators of the host with the address C.C.C.C.
Position three
And conversely, if something is sent to a port that is configured for forwarding to B.B.B.1 (for example, 11111), it also does not get into the VPN but is simply routed from 192.168.A.1 and reaches A.A.A.1 , which then forwards it to somewhere, say, B.B.B.1192.168.B.2:3389 . That sees this packet not from, but from 192.168.A.1. And when A.A.A.1responds, the packet goes from 192.168.B.2 A.A.A.1, B.B.B.1 Gyorsan emlékezzünk vissza, hogyan működik a moduláris aritmetika. Az óra már egy ismert koncepció. Az órák használata and later reaches the initiator of the connection — 192.168.A.1:55555 192.168.A.1.
Konkrét példa:
1) 192.168.A.1 fordul B.B.B.1, szeretne TCP-kapcsolatot létesíteni a B.B.B.1:11111;
2) 192.168.A.1 kapcsolat létesítési kérelmet küld 3) the operating system running on the server with the address (ez a szám, akárcsak az előző példában, lehet más) a B.B.B.1:11111;
4) for this, as we mentioned in previous examples, it tries to find the MAC address for the IP address 192.168.A.1, úgy dönt, hogy ezt a csomagot a router gateway címére továbbítja (192.168.A.254 a mi esetünkben), mivel más specifikus útvonal nincs, így a csomagot az alapértelmezett útvonalon (0.0.0.0/0) továbbítja; B.B.B.14) ehhez MAC-címet keres az IP-címhez
in response, it sends its MAC address to it, the system transmits an Ethernet packet for it and records this information in its cache table; 192.168.A.254 széleskörű who-has kérést küld a hálózatnak 192.168.A.1 . Amikor 192.168.A.0/24válaszként elküldi a MAC-címét, a rendszer Ethernet-csomagot küld neki és elmenti ezt az információt a cache-táblájába; 192.168.A.254 válaszol neki a MAC-címével, a rendszer Ethernet-csomagot küld neki, és ezt az információt elmenti a cache táblázatába;
5) A virtuális router fogadja ezt a csomagot, és eldönti, hová továbbítsa: van egy politikája, amely szerint minden csomagot nat-olnia kell (a visszafelé küldött cím helyettesítésével) a címről, 192.168.A.0/24 más hálózati csomópontokra az Interneten;
6) mivel ez a politika azt feltételezi, hogy a visszafelé küldött címnek meg kell egyeznie a csomagot továbbító interfész legkisebb címével, a virtuális router először eldönti, kinek is kell ezt a csomagot továbbítani, és, mint az előző példa esetében, azt kell elküldenie A.A.A.254 (az internet szolgáltató átjárója, ebben az esetben ez is mi vagyunk), mert nincs más, specifikusabb útvonal B.B.B.1és a csomagot továbbítja az internetszolgáltató gateway-jének;
7) tehát a virtuális router helyettesíti a csomag visszafelé küldött címét, mostantól ez a csomag a A.A.A.1:44444 (a port száma természetesen más is lehet) a következőre B.B.B.1:11111;
8) a virtuális router megjegyzi, mit tett, ezért, amikor a B.B.B.1:11111 a A.A.A.1:44444 válasz megérkezik, tudni fogja, hogy meg kell változtatnia a címzett címét és portját 3) the operating system running on the server with the address.
9) most a virtuális routernek továbbítania kell ezt az internet szolgáltató hálózatába, a A.A.A.254fontos, ahogyan már említettük, megtalálja a MAC-címét a A.A.A.254 10) a virtuális router a
10) az internetszolgáltatók az ő hálózataikon keresztül továbbítják a csomagot A.A.A.1 és B.B.B.1;
11) a router a B.B.B.1 a csomagot a 11111-es porton fogadja;
12) a virtuális routeren van egy szabály, amely előírja, hogy az ezen a porton érkező csomagokat bármilyen küldőtől tovább kell küldeni a . That sees this packet not from;
13) a router a routing táblájában megtalálja a hálózatot 192.168.B.0/24 192.168.A.254/24 192.168.B.212) ehhez a virtuális router MAC-címet talál a 192.168.B.254/24;
14) ehhez a virtuális router MAC-címet keres 192.168.B.2 14) rendszere ezt a csomagot a virtuális router gateway címére továbbítja (
15) 192.168.B.2 192.168.A.254 . That sees this packet not from Gyorsan emlékezzünk vissza, hogyan működik a moduláris aritmetika. Az óra már egy ismert koncepció. Az órák használata A.A.A.1:44444;
16) a rendszere ezt a csomagot a router kapu címére továbbítja (192.168.B.254 a mi esetünkben), mivel más specifikus útvonal nincs, így a csomagot az alapértelmezett útvonalon (0.0.0.0/0) továbbítja; A.A.A.1, nincs, tehát az alapértelmezett útvonalon (0.0.0.0/0) kell továbbítania a csomagot;
17) éppen úgy, ahogyan az előző esetekben, a rendszer, amely a címzett számítógépen fut, 192.168.B.2, megkeresi a MAC-címet 192.168.B.254, mivel az ugyanazon a hálózaton található, mint az interfésze 192.168.B.2/24;
18) a router fogadja ezt a csomagot. Érdemes megjegyezni, hogy emlékszik, hogy a B.B.B.1:11111 csomagot tőlük kapta A.A.A.1 és megváltoztatta a címzett címét és portját . That sees this packet not from, így a csomag tőlük származik . That sees this packet not from a A.A.A.1:44444 a feladó címét változtatja meg B.B.B.1:11111;
19) a router eldönti, kinek továbbítsa ezt a csomagot. Azt elküldi például, (az internetszolgáltató gateway-jére), mivel specifikusabb útvonalai nincsenek, mint 0.0.0.0/0; (az internet szolgáltató kapujára, pontos címét nem ismerjük), mert nincs specifikusabb útvonal a A.A.A.1és a csomagot továbbítja az internetszolgáltató gateway-jének;
20) az internetszolgáltatók az ő hálózataikon keresztül továbbítják a csomagot B.B.B.1 Gyorsan emlékezzünk vissza, hogyan működik a moduláris aritmetika. Az óra már egy ismert koncepció. Az órák használata A.A.A.1;
21) virtuális routernek a A.A.A.1 fogadja ezt a csomagot, és emlékszik, hogy amikor a csomagot tőlük továbbította 3) the operating system running on the server with the address a B.B.B.1:11111, megváltoztatta a feladó címét és portját A.A.A.1:44444. Ezért ez az a válasz, amelyet át kell adni a 3) the operating system running on the server with the address (valójában, ahogyan az előző példa esetében is említettük, ott is van néhány további ellenőrzés, de most nem mélyedünk el benne);
22) megérti, hogy ezt közvetlenül a 192.168.A.1, mivel az ugyanabban a hálózatban van vele, tehát ennek a routing táblájában van egy megfelelő bejegyzés, amely azt kényszeríti, hogy csomagokat küldjön az összes 192.168.A.0/24 közvetlenül;
23) a router finds the MAC address for 192.168.A.1 és továbbítja neki ezt a csomagot;
24) a rendszer operációs rendszere a című szerveren 192.168.A.1 fogadja a csomagot a B.B.B.1:11111-hez 3) the operating system running on the server with the address és elindítja a következő lépéseket a TCP-kapcsolat létrehozásához.
Hasonlóan, ahogyan az előző esetben is, ebben az esetben a című szerver, 192.168.A.1 has no knowledge of the computer with the address 192.168.B.1, it only communicates with B.B.B.1. A számítógép, amelynek címe 192.168.B.1 szintén semmit nem tud a című szerverről 192.168.A.1. It assumes that the connection came from the address A.A.A.1, és a többi az rejtve marad.
Következtetés
Így történik minden a VPN-alagút belső kapcsolatai között a kliens irodája és a felhő környezet között, valamint a VPN-alagúton kívüli kapcsolatok esetében. Ha maradt kérdése, vagy szüksége van a segítségünkre felhővel kapcsolatos problémák megoldásában,
Forrás: habr.com
