

Üdv mindenkinek! Decemberben az OTUS új kurzust indít — . A kurzus indulása előtt szeretnénk megosztani veletek egy érdekes anyag fordítását a témában.
– egy olyan megoldás, amely segít a felhasználóknak gyorsan beállítani egy biztonságos AWS környezetet több fiók alapján a legjobb gyakorlatok szerint.
Több mint öt éve a Mitoc Group csapata folyamatosan dolgozott azon, hogy segítsen a nagyvállalatoknak sikeresen végrehajtani a digitális átalakulást, és felépíteni vagy átkonvertálni digitális lábnyomukat az AWS felhőbe. Más szavakkal, idézve az AWS barátainkat: „Ügyfeleink az AWS-szel újra felfedezik önmagukat.” Ezek végtelen erőfeszítések az ügyfelek nevében történő újragondolásra és a mechanikák egyszerűsítésére, és az AWS kiválóan teljesít a bonyolult problémák megoldásában egyszerűen érthető megoldásokkal.
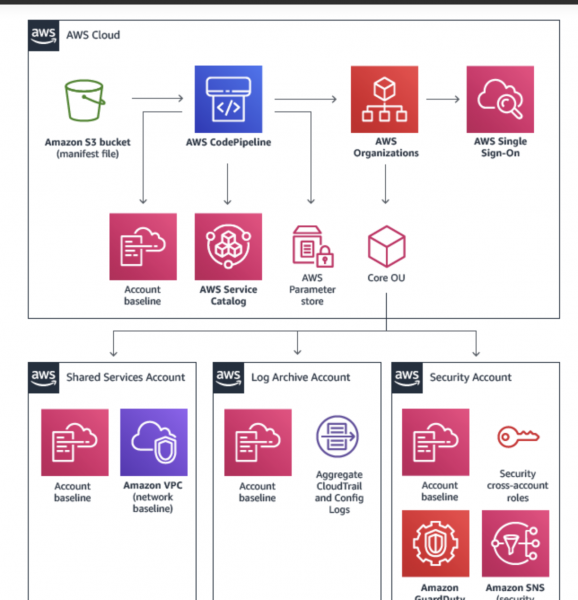
AWS Landing Zone ()
Mi az AWS Landing Zone?
A hivatalos forrásból származó információk szerint:
AWS Landing Zone – egy olyan megoldás, amely lehetővé teszi a felhasználók számára, hogy gyorsabban beállítsanak egy biztonságos AWS környezetet több fiók segítségével a legjobb AWS gyakorlatokkal. Nagy számú lehetőség mellett a több fiókos környezet beállítása jelentős időt igényelhet, több fiók és szolgáltatás beállításával járhat, és mélyebb megértést igényelhet az AWS szolgáltatások működéséről.
Az AWS Landing Zone jelentősen csökkentette a hasonló tervezési sablonok összetettségét és összhangját, amelyeket különböző ügyfelek számára nyújtanak. Másrészt csapatunknak át kellett alakítania néhány CloudFormation komponenst Terraform komponensekké, hogy tovább tudjuk használni őket az automatizálás során.
Ezért azon gondolkodtunk, miért ne építsük meg az egész AWS Landing Zone megoldást Terraform segítségével? Meg tudjuk ezt tenni, és megoldja-e ez az ügyfeleink problémáit? Spoiler: megoldja és már meg is oldja! 🙂
Mikor ne használja az AWS Landing Zone-t?
Ha általános felhőszolgáltatásokkal és felhőforrásokkal foglalkozik egy vagy két AWS-fiók keretein belül, ezek a lépések feleslegesek lehetnek. Mindenki, aki nem tartozik ebbe a kategóriába, folytathatja az olvasást 🙂
Mire kell figyelni a munka megkezdése előtt?
Sok nagyvállalat, akivel dolgoztunk, már rendelkezik valamilyen felhőtechnológiai stratégiával. A cégek küzdenek a felhőszolgáltatások sikeres bevezetéséért, de világos vízió és megfogalmazott elvárások nélkül. Kérjük, szánjon időt a saját stratégiájának meghatározására, és tisztázza, hogyan illeszkedik az AWS ebbe.
Stratégia meghatározásakor az AWS Landing Zone sikeres ügyfelei aktívan hangsúlyozzák a következőket:
- Csak az automatizálás nem elegendő. A natív felhőautomatikus megoldások a preferáltak.
- A csapatok ugyanazokat a mechanizmusokat ugyanazzal az eszközkészlettel használják a felhőbeli erőforrások előkészítéséhez. A Terraform használata ajánlott.
- A felhőszolgáltatásokat használó legtermékenyebb felhasználóknak lehetőségük van újrahasználható folyamatokat létrehozni és azokat újrahasználható szolgáltatásként biztosítani ahelyett, hogy újrahasználható kódot adnának. A serverless architektúra használata javasolt.
Bemutatjuk a Terraform modult az AWS Landing Zone-hoz
Néhány hónapnyi kemény munka után örömmel mutatom be Önöknek . elérhető a GitHubon, és az Terraform Module Registry-n kerülnek publikálásra.
A kezdéshez egyszerűen aktiválja main.tf a kódjában:
module "landing_zone" {
  source     = "TerraHubCorp/landing-zone/aws"
  version    = "0.0.6"
  root_path  = "${path.module}"
  account_id = "${var.account_id}"
  region     = "${var.region}"
  landing_zone_components = "${var.landing_zone_components}"
}
Megjegyzés: Ne feledje, hogy mindenképpen be kell építenie variables.tf és minden olyan elemet, ami hasznos lehet az Ön számára a outputs.tf.
A megértés megkönnyítése érdekében alapértelmezett értékeket adtunk hozzá a terraform.tfvars:
account_id = "123456789012"
region = "us-east-1"
landing_zone_components = {
  landing_zone_pipeline_s3_bucket = "s3://terraform-aws-landing-zone/mycompany/landing_zone_pipeline_s3_bucket/default.tfvars"
  [...]
}
Ez azt jelenti, hogy ennek a modulnak a használatához terraform az alábbiakra lesz szüksége:
- A következő értékeket módosítani kell:
account_idésregionaz Ön saját adatainak megfelelően, amelyek a AWS Organization-ban szerepelnek; - A következő értékeket módosítani kell:
landing_zone_componentsazokhoz, amelyek megfelelnek az AWS Landing Zone használati esetének; - Módosítani kell
s3://terraform-aws-landing-zone/mycompanyaz Ön blokkra S3 és a kulcs előtagjára S3, ahol a fájlokat tárolni fogja.tfvars(vagy a fájlok abszolút elérési útjára.tfvarsaz Ön helyi tárolójában).
Ez a modul tucatnyi, száz vagy akár ezer telepíthető komponenst tartalmazhat, de nem mindegyiknek kell és fog is települni. Futásidőben az olyan komponensek, amelyek nem részei a változó térképnek, landing_zone_components figyelmen kívül lesznek hagyva.
Zárás
Nagyon örülünk és büszkék vagyunk arra, hogy megoszthatjuk erőfeszítéseink gyümölcseit, amelyek segítenek az ügyfeleknek a natív felhőautomatizálás kialakításában. A Terraform modul az AWS Landing Zone számára egy újabb megoldás, amely segít a szervezeteknek gyorsabban biztonságos AWS környezetet létrehozni több fiók alapjain, az AWS legjobb gyakorlatai alapján. Jól tudjuk, hogy az AWS elképesztően gyorsan fejlődik, és mi is arra törekszünk, hogy gyorsan fejlesszük a Terraform megoldást, amely lefedi az alapokat és integrálódik más AWS munkamegoldásokkal.
Ezzel minden elmondtunk. Várjuk hozzászólásaitokat, és invitálunk titeket egy amelynek keretében megvizsgáljuk a Cloud Landing Zone domain architektúrájának tervezését, valamint áttekintjük az alapvető domainek architektúrai mintáit..
Forrás: habr.com
