

Nyilvánvaló, hogy új kommunikációs szabvány kidolgozásába kezdeni, figyelembe véve a biztonsági mechanizmusokat, rendkívül kétes és haszontalan dolog.
5G Biztonsági Architektúra — a biztonsági mechanizmusok és eljárások összessége, amelyeket a valósítanak meg, és amelyek lefedik a hálózat minden komponensét, a magtól kezdve a rádió interfészekig.
Az ötödik generációs hálózatok lényegileg a A legjelentősebb változások a rádió hozzáférési technológiákra vonatkoztak. Az ötödik generációs hálózatok számára új (Rádió Hozzáférési Technológia) — . Ami a hálózat magját illeti, abban nem történt annyira jelentős változás. Ennek megfelelően a 5G hálózatok biztonsági architektúráját a 4G LTE szabványban alkalmazott megfelelő technológiák újrahasznosítására alapozva alakították ki.
Fontos azonban megjegyezni, hogy olyan jól ismert fenyegetések újszerű megközelítése, mint a rádió interfészek és a jelzés ( plane), DDOS támadások, Man-In-The-Middle támadások stb., arra ösztönözte a szolgáltatókat, hogy új szabványokat dolgozzanak ki és teljesen új biztonsági mechanizmusokat integráljanak az ötödik generációs hálózatokba.
Előzmények
2015-ben a Nemzetközi Távközlési Unió elkészítette az első globális, a ötödik generációs hálózatok fejlesztésére vonatkozó tervet, ezért a biztonsági mechanizmusok és eljárások kidolgozása az 5G hálózatokban különösen égető kérdéssé vált.
Az új technológia valóban lenyűgöző adatátviteli sebességeket (1 Gbit/s felett), 1 ms-nál kisebb késleltetést és körülbelül 1 millió eszköz egyidejű csatlakoztatásának lehetőségét kínálta 1 km²-en belül. Az ötödik generációs hálózatokkal szemben támasztott ilyen magas követelmények a szervezési elveiken is tükröződtek.
A fő elv a decentralizáció lett, ami számos helyi adatbázis és azok feldolgozó központjainak elhelyezését jelentette a hálózat peremén. Ez lehetővé tette a késleltetések minimalizálását a -kommunikációban, és tehermentesíti a hálózat magját a hatalmas mennyiségű IoT-eszköz kiszolgálása miatt. Így az új generációs hálózatok határai egészen az alapállomásig kitolódtak, lehetővé téve helyi kommunikációs központok létrehozását és felhőszolgáltatások nyújtását anélkül, hogy kritikus késleltetésekkel vagy szolgáltatási leállásokkal kellene számolni. Nyilvánvaló, hogy a hálózatok szervezésére és az ügyfélszolgálatra vonatkozó megváltozott megközelítés felkeltette a kiberbűnözők figyelmét, mivel új lehetőségeket kínált számukra a felhasználói adatvédelem és maguknak a hálózati komponenseknek a támadásaival, hogy szolgáltatásmegtagadást okozzanak, vagy megszerezzék az operátor számítási erőforrásait.
Az 5. generációs hálózatok fő sebezhetőségei
Szélesebb támadási felület
További információA harmadik és negyedik generációs távközlési hálózatok kiépítése során a szolgáltatók rendszerint egy vagy több beszállítóval dolgoztak, akik azonnal egy komplex hardver- és szoftvercsomagot biztosítottak. Ez azt jelenti, hogy minden a klasszikus értelemben véve „do-it-yourself” módszerrel működhetett – elegendő volt csak telepíteni és beállítani a beszállítótól beszerzett berendezést; így nem volt szükség a zárt forrású szoftver cserélésére vagy kiegészítésére. A modern tendenciák ellentétben állnak ezzel a „klasszikus” megközelítéssel, és a hálózatok virtualizációjára, valamint a több beszállítós megoldásokra és a sokféle szoftverre összpontosítanak. Egyre népszerűbbek az olyan technológiák. (angolul Software Defined Network) és (angolul Network Functions Virtualization), ami hatalmas mennyiségű, nyílt forráskódú alapokon nyugvó szoftver integrálásához vezet a távközlési hálózatok irányítási folyamatába és funkcióiba. Ez lehetőséget ad a kiberbűnözőknek, hogy jobban megismerjék az operátor hálózatát és több sebezhetőséget találjanak, ami viszont megnöveli az új generációs hálózatok támadási felületét a jelenlegihez képest.
Hatalmas mennyiségű IoT-eszköz
További információ2021-re körülbelül a 5G-hálózatokhoz csatlakozó eszközök 57%-a IoT-eszközökből fog állni. Ez azt jelenti, hogy a legtöbb hosztnak korlátozott kriptográfiai lehetőségei lesznek (lásd a 2. pontot), és ennek következtében sebezhetővé válnak a támadásokkal szemben. Az ilyen eszközök hatalmas mennyisége növeli a botnetek elterjedésének kockázatát, és lehetőséget ad még erősebb és elosztott DDoS-támadások végrehajtására.
IoT-eszközök korlátozott kriptográfiai lehetőségei
További információAhogyan már említésre került, az 5G-ös hálózatok aktívan foglalkoztatják a perifériás eszközöket, amelyek csökkenthetik a hálózat magjának terhelését, ezáltal csökkentve a késleltetést. Erre szükség van olyan fontos szolgáltatásokhoz, mint az önvezető járművek irányítása, sürgősségi figyelmeztető rendszerek stb., amelyeknél a minimális késleltetés biztosítása kritikus, hiszen emberi életek múlhatnak rajta. A nagy számú IoT-eszköz csatlakoztatása miatt, amelyek kis méretük és alacsony energiafogyasztásuk miatt meglehetősen korlátozott számítási erőforrásokkal rendelkeznek, az 5G hálózatok sebezhetővé válnak olyan támadásokkal szemben, amelyek célja a vezérlés átvétele és az ilyen eszközök manipulálása. Például lehetséges, hogy IoT-eszközök fertőződnek meg, amelyek azrendszer részét képezik, olyan kártékony szoftverek által, mint a . Továbbá lehetséges a vezérlés átvétele az önvezető járművek felett, amelyek parancsokat és navigációs információt kapnak „felhőn” keresztül. Formálisan ez a sebezhetőség az új generációs hálózatok decentralizáltságából adódik, de a következő pont világosabban fogja jelölni a decentralizáció problémáját.
Decentralizáció és a hálózat határainak szélesítése
További információA perifériás eszközök, amelyek a hálózat lokális magjainak szerepét töltik be, feladatuk a felhasználói forgalom irányítása, a kérések feldolgozása, valamint a felhasználói adatok lokális tárolása és gyorsítótárazása. Ezzel a 5. generációs hálózatok határai nemcsak a magra, hanem a perifériára is kiterjednek, beleértve a lokális adatbázisokat és a 5G-NR rádió interfészeket (angolul: 5G New Radio). Ez lehetőséget teremt a lokális eszközök számítási kapacitásainak támadására, amelyek alapértelmezett módon gyengébben védettek, mint a hálózat központi csomópontjai, a szolgáltatásmegtagadás előidézése céljából. Ez a teljes területek internet-hozzáférésének megszűnésével, az IoT-eszközök (például az „okos otthon” rendszerekben) helytelen működésével, valamint az IMS sürgősségi értesítési szolgáltatások elérhetetlenségével járhat.
Jelenleg azonban az ETSI és a 3GPP már több mint 10 szabványt publikált, amelyek különböző aspektusait érintik a 5G hálózatok biztonságának. A legtöbb ott leírt mechanizmus az ismertetett sebezhetőségek elleni védelemre összpontosít. Az egyik alapvető a , amely a 5. generációs hálózatok biztonsági architektúráját írja le.
5G architektúra
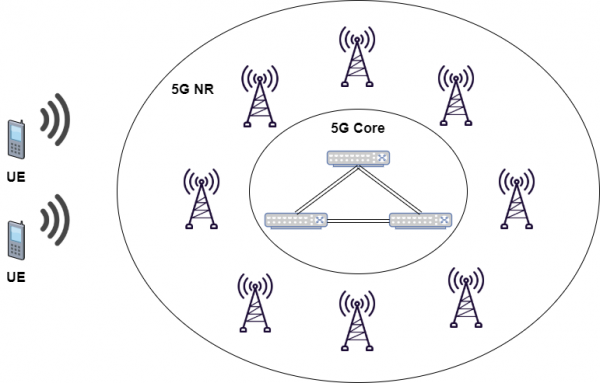
Kezdjük a 5G-hálózatok architektúrájának kulcsfontosságú elveivel, amelyek lehetővé teszik a későbbiekben a biztonsági modulok és funkciók felelősségi körének és jelentésének teljes körű feltárását.
- A hálózati csomópontok elválasztása olyan elemekre, amelyek biztosítják a protokollok működését (angolul: UP — User Plane) és olyan elemekre, amelyek biztosítják a protokollok működését (angolul: CP — Control Plane), ami növeli a hálózat bővíthetőségének és telepíthetőségének rugalmasságát, vagyis lehetőség van a hálózati csomópontok egyes összetevőinek központosított vagy decentralizált elhelyezésére.
- A mechanizmusának támogatása, amely konkrét felhasználói csoportok számára nyújtott szolgáltatásokra épül.
- A hálózati elemek megvalósítása .
- A központosított és lokális szolgáltatások egyidejű elérésének támogatása, azaz a felhőalapú (angolul: ) és a perem (angolul: ) számítástechnikai koncepciók megvalósítása.
- Megvalósítás architektúra, amely a különböző hozzáférési hálózatokat egyesíti — 3GPP 5G New Radio és (Wi-Fi stb.) — egyetlen hálózati maggal.
- A hálózati hozzáférés típusa független egységes hitelesítési algoritmusok és eljárások támogatása.
- Az állapot nélküli hálózati funkciók támogatása, ahol a számított erőforrás elkülönül az erőforrás-tárolótól.
- Roaming támogatása a forgalom irányításával, mind otthoni hálózaton keresztül, mind helyi 'leszállással' a vendéghálózaton.
- A hálózati funkciók közötti interakció kétféleképpen valósul meg: és .
Az 5G hálózatok biztonsági koncepciója magában foglalja:
- A felhasználó hitelesítése a hálózat részéről.
- A hálózat hitelesítése a felhasználó részéről.
- Kryptográfiai kulcsok egyeztetése a hálózat és a felhasználói berendezés között.
- A jelző forgalom titkosítása és integritásának ellenőrzése.
- A felhasználói forgalom titkosítása és integritásának ellenőrzése.
- A felhasználói azonosító védelme.
- A hálózati elemek közötti interfészek védelme a biztonsági hálózati domain koncepciójának megfelelően.
- A mechanizmus különböző rétegeinek elkülönítése és minden réteg számára saját biztonsági szintek meghatározása.
- A felhasználó hitelesítése és a forgalom védelme a végső szolgáltatások szintjén (IMS, IoT és mások).
Az 5G alapvető szoftveres moduljai és biztonsági hálózati funkciói
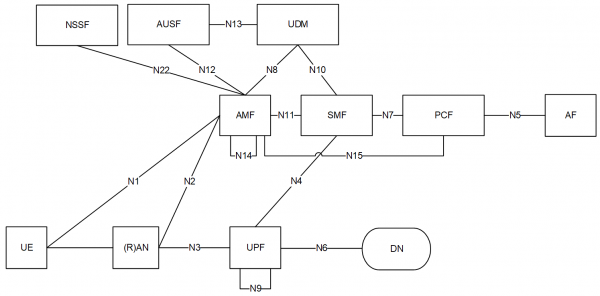 AMF (Access & Mobility Management Function — hozzáférési és mobilitáskezelő funkció) — biztosítja:
- A vezérlési sík interfészeinek szervezése.
- A jelző forgalom cseréjének megszervezése , adatok titkosítása és integritásának védelme.
- A jelző forgalom cseréjének megszervezése , adatok titkosítása és integritásának védelme.
- A felhasználói berendezés hálózatba való regisztrációjának kezelése és a regisztrációs állapotok ellenőrzése.
- A felhasználói berendezés és a hálózat közötti kapcsolatok kezelése és a lehetséges állapotok ellenőrzése.
- A felhasználói berendezés elérhetőségének kezelése a hálózatban CM-IDLE állapotban.
- A felhasználói berendezés mobilitásának kezelése a hálózatban CM-CONNECTED állapotban.
- Rövid üzenetek átadása a felhasználói berendezés és az SMF között.
- A geolokációs szolgáltatások kezelése.
- A folyam azonosítójának kiemelése az EPS-sel való interakcióhoz.
SMF (Session Management Function — munkamenetkezelő funkció) — biztosítja:
- Kapcsolati sessionök kezelése, azaz a session létrehozása, módosítása és felszabadítása, beleértve az alagút támogatását a hozzáférési hálózat és a UPF között.
- IP-címek elosztása és kezelése a felhasználói berendezések számára.
- A használt UPF átjáró kiválasztása.
- A PCF-fel való interakciós szervezés.
- A politikák alkalmazásának kezelése. .
- A felhasználói berendezések dinamikus konfigurálása a DHCPv4 és DHCPv6 protokollok segítségével.
- A számlázási adatok gyűjtésének ellenőrzése és az interakció szervezése a számlázási rendszerrel.
- A szolgáltatások zökkenőmentes biztosítása (angolul: ).
- A roaming keretében való interakció a vendéghálózatokkal.
UPF (angolul: User Plane Function — felhasználói síkfunkció) — biztosítja:
- Az adatátviteli külső hálózatokkal való interakciót, beleértve a globális internethez való hozzáférést.
- A felhasználói csomagok irányítása.
- A csomagok megjelölését a QoS politikáknak megfelelően.
- Felhasználói csomagok diagnosztikája (például alkalmazásfelismerés aláírások alapján).
- Forgalomhasználati jelentések biztosítása.
- Az UPF egyben tengelypont a mobilitás támogatásához, akár egyetlen, akár különböző rádiós hozzáférési technológiák között.
UDM (angolul: Unified Data Management — egységes adatkezelés) — biztosítja:
- A felhasználói profilok adatainak kezelését, beleértve a felhasználók számára elérhető szolgáltatások és a hozzájuk tartozó beállítások tárolását és módosítását.
- Kezelés
- A 3GPP hitelesítő adatok generálása. .
- A profiladatok alapján történő hozzáférés-engedélyezés (például a roaming korlátozása).
- A felhasználói regisztráció kezelése, azaz a szolgáltató AMF tárolása.
- A szolgáltatás- és merev kapcsolati zökkenőmentesség támogatása, azaz a jelenlegi kapcsolati sessionhez rendelt SMF tárolása.
- Az SMS-ek kézbesítésének kezelése.
- Számos különböző UDM kezelhet egy felhasználót különböző tranzakciók keretében.
UDR (angolul: Unified Data Repository — egységes adatarchívum) — biztosítja különböző felhasználói adatok tárolását, és lényegében a hálózat összes előfizetőjének adatbázisa.
UDSF (angol: Nincs struktúrált adatok tárolási funkció — a tárolás nem struktúrált adatok funkciója) — biztosítja az AMF modulok aktív kontextusainak tárolását a regisztrált felhasználók számára. Ez az információ általában a strukturálatlan adatok formájában jelentkezik. A felhasználói kontextusok biztosíthatják a folyamatos és megszakítás nélküli előfizetői üléseket, akár az AMF tervezett leállítása során, akár vészhelyzet esetén. Mindkét esetben a tartalék AMF "átveszi" a szolgáltatást az USDF-ben tárolt kontextusok felhasználásával.
Az UDR és az UDSF egy fizikai platformon való egyesítése egy tipikus megvalósítása ezen hálózati funkcióknak.
PCF (angol: Policy Control Function — politikai ellenőrzési funkció) — megalkotja és hozzárendeli a felhasználókhoz a különböző szolgáltatási politikákat, beleértve a QoS paramétereit és a tarifális szabályokat. Például a forgalom egy bizonyos típusának átvitelére dinamikusan létrehozhatók virtuális csatornák különböző jellemzőkkel. Ebben az esetben figyelembe vehetők a felhasználó által kért szolgáltatás igényei, a hálózat leterheltsége, az elfogyasztott forgalom mennyisége stb.
NEF (angol: Network Exposure Function — hálózati kitettségi funkció) — biztosítja:
- A külső platformok és alkalmazások biztonságos interakciójának szervezését a hálózati maggal.
- A QoS paraméterek és a tarifális szabályok kezelését az egyes felhasználók számára.
SEAF (angol: Security Anchor Function — biztonsági horgony funkció) — az AUSF-fal együtt biztosítja a felhasználók hitelesítését a hálózatra való regisztrációjuk során, bármilyen hozzáférési technológiával.
AUSF (angol: Authentication Server Function — hitelesítési szerver funkció) — hitelesítési szerverként működik, amely elfogadja és feldolgozza a SEAF-tól érkező kéréseket és átirányítja őket az ARPF-hez.
ARPF (angol: Authentication Credential Repository and Processing Function — hitelesítési adatok tárolási és feldolgozási funkció) — biztosítja a személyes titkos kulcsok (KI) és a kriptográfiai algoritmusok paramétereinek tárolását, valamint az autentikációs vektorok generálását az 5G-AKA vagy -AKA algoritmusok szerint. Külső fizikai hatásoktól védett adatközpontban helyezkedik el az otthoni szolgáltató, és általában integrálva van az UDM-mel.
SCMF (angol: Security Context Management Function — biztonsági kontextus kezelő funkció) — a biztonsági ) — biztosítja a 5G biztonsági kontextus életciklusának kezelését.
SPCF (angolul: Security Policy Control Function — biztonsági politika vezérlő funkció) — biztosítja a biztonsági politikák egyes felhasználókra vonatkozó összehangolását és végrehajtását. Figyelembe veszi a hálózat képességeit, a felhasználói eszközök lehetőségeit és a konkrét szolgáltatás követelményeit (például a kritikus kommunikációs szolgáltatás és a vezeték nélküli szélessávú internet szolgáltatás által biztosított védelmi szintek eltérhetnek). A biztonsági politikák alkalmazása magában foglalja: AUSF kiválasztása, hitelesítési algoritmus kiválasztása, adat- és integritásellenőrzési algoritmusok kiválasztása, a kulcsok hosszának és életciklusának meghatározása.
SIDF (angolul: Subscription Identifier De-concealing Function — előfizető azonosító feltáró funkció) — biztosítja az előfizető állandó azonosítójának (angolul: SUPI) kinyerését a rejtett azonosítóból (angolul: ), amelyet az „Auth Info Req” hitelesítési eljárás kérése során kapunk.
A 5G kommunikációs hálózatok alapvető biztonsági követelményei
További információFelhasználó azonosítása: A szolgáltató 5G hálózatnak az 5G AKA folyamat során hitelesítenie kell a felhasználó SUPI-ját a felhasználó és a hálózat között.
A szolgáltató hálózat azonosítása: A felhasználónak hitelesítenie kell a szolgáltató 5G hálózat azonosítóját, amelyet a 5G AKA eljárás során kapott kulcsok sikeres felhasználásával biztosítanak.
Felhasználó engedélyezése: A szolgáltató hálózatnak engedélyeznie kell a felhasználót a hazai szolgáltató hálózatból kapott felhasználói profil alapján.
A szolgáltató hálózat engedélyezése a hazai szolgáltató hálózat által: A felhasználónak megerősítést kell kapnia arról, hogy egy olyan szolgáltató hálózathoz csatlakozik, amelyet a hazai szolgáltató hálózat engedélyezett a szolgáltatások nyújtására. Az engedélyezés azon az implicit alapon történik, hogy a 5G AKA eljárás sikeresen befejeződik.
Hozzáférési hálózat engedélyezése a hazai szolgáltató hálózat által: A felhasználónak meg kell kapnia a megerősítést arról, hogy csatlakozik egy olyan hozzáférési hálózathoz, amelyet a szolgáltatója engedélyezett a szolgáltatások nyújtásához. Az engedélyezés implicit módon valósul meg, mivel a hozzáférési hálózat biztonságának sikeres létrehozása biztosítja. Ezt a típusú engedélyezést bármilyen hozzáférési hálózatra alkalmazni kell.
Nem hitelesített sürgősségi szolgáltatások: A jogszabályi követelményeknek való megfelelés érdekében egyes területeken a 5G-hálózatoknak lehetőséget kell biztosítaniuk a nem hitelesített hozzáférésre a sürgősségi szolgáltatások számára.
A hálózat magja és a rádiós hozzáférési hálózat: A 5G hálózat magjában és a 5G rádiós hozzáférési hálózatában támogatni kell a 128 bites kulcsszélességű titkosítási és integritás-védelmi algoritmusok használatát a biztonság érdekében. és . A hálózati interfészeknek 256 bites titkosítási kulcsokat kell támogatniuk.
Felhasználói eszközök alapvető biztonsági követelményei
További információ
- A felhasználói eszköznek támogatnia kell a titkosítást, az integritás védelmét és a felhasználói adatok újrajátszás elleni védelmét, amelyeket a rádiós hozzáférési hálózattal való kommunikáció során küldenek.
- A felhasználói eszköznek aktiválnia kell a titkosítási és az integritás védelmi mechanizmusokat a rádiós hozzáférési hálózattól kapott utasítás alapján.
- A felhasználói eszköznek támogatnia kell a titkosítást, az integritás védelmét és a RRC és NAS jelforgalom újrajátszás elleni védelmét.
- A felhasználói eszköznek a következő kriptográfiai algoritmusokat kell támogatnia: NEA0, NIA0, 128-NEA1, 128-NIA1, 128-NEA2, 128-NIA2
- A felhasználói eszköznek a következő kriptográfiai algoritmusokat is támogathatja: 128-NEA3, 128-NIA3.
- A felhasználói eszköznek a következő kriptográfiai algoritmusokat kell támogatnia: 128-EEA1, 128-EEA2, 128-EIA1, 128-EIA2, amennyiben támogatja az E-UTRA rádiós hozzáférési hálózathoz való csatlakozást.
- A felhasználói adatok, amelyeket a felhasználói eszköz és a rádiós hozzáférési hálózat között továbbítanak, adatvédelem opciós, de minden esetben biztosítani kell, amikor az jogszabályi előírások szerint megengedett.
- A RRC és NAS jelforgalom adatvédelme opciós.
- A felhasználó állandó kulcsát meg kell védeni, és jól védett felhasználói eszközökben kell tárolni.
- Az előfizető állandó azonosítóját nem szabad nyílt formában továbbítani a rádiós hozzáférési hálózaton, kivéve a helyes útvonalválasztáshoz szükséges információt (például és ).
- A hálózati operátor nyílt kulcsát, ennek azonosítóját, a védelmi séma azonosítóját és az útvonalazási azonosítót a következő helyen kell tárolni .
Minden titkosítási algoritmushoz egy bináris számot rendelnek:
- "0000": NEA0 — Null titkosítási algoritmus
- "0001": 128-NEA1 — 128-bites 3G alapú algoritmus
- "0010" 128-NEA2 — 128-bites alapú algoritmus
- "0011" 128-NEA3 — 128-bites alapú algoritmus.
Adatok titkosítása a 128-NEA1 és 128-NEA2 algoritmusok alkalmazásával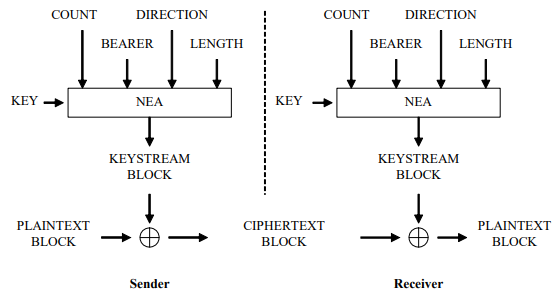
P.S. A séma kölcsönzött
Az 128-NIA1 és 128-NIA2 algoritmusok által biztosított imittal töltések előállítása az integritás biztosítása érdekében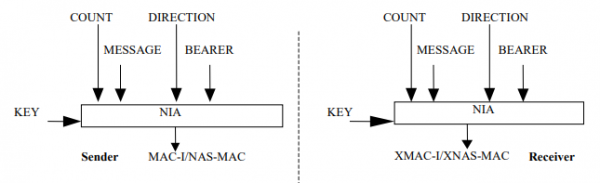
P.S. A séma kölcsönzött
A 5G hálózati funkciók alapvető biztonsági követelmények
További információ
- Az AMF-nak támogatnia kell az elsődleges autentikálást SUCI használatával.
- A SEAF-nak támogatnia kell az elsődleges autentikálást SUCI használatával.
- Az UDM-nek és az ARPF-nek meg kell őriznie a felhasználó állandó kulcsát és védenie kell a lopás ellen.
- A AUSF-nak a SUPI-t csak akkor szabad megadnia a helyi szolgáltató hálózat számára, ha az elsődleges autentikálás SUCI használatával sikeres volt.
- A NEF-nek nem szabad rejtett hálózati kernyinformációkat továbbítania a szolgáltató biztonsági tartományának határain túl.
Alapvető biztonsági eljárások
Bizalmi tartományok
Az 5G hálózatokban a hálózati elemek iránti bizalom csökken a hálózati kernytől való eltávolodással. Ez a koncepció hatással van a 5G biztonsági architektúrában megvalósított döntésekre. Így beszélhetünk egy 5G-hálózatok bizalmi modelljéről, amely meghatározza a hálózat biztonsági mechanizmusainak viselkedését.
A felhasználó oldaláról a bizalmi tartományt az UICC és az USIM alkotja.
A hálózati oldalon a bizalmi tartomány bonyolultabb struktúrával rendelkezik.
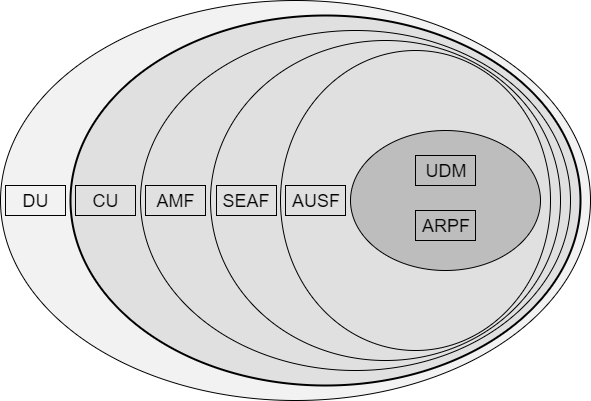 A rádiós hozzáférési hálózat két részre bontható — DU (azaz Distributed Units — elosztott hálózati egységek) és CU (azaz Central Units — központi hálózati egységek). Együtt ők alkotják a gNB — a rádiós interfész az 5G hálózat alapállomásán. A DU-nak nincs közvetlen hozzáférése a felhasználói adatokhoz, mivel ezeket a védtelen infrastruktúrák szegmenseiben lehet telepíteni. A CU-kat azonban védett hálózati szegmensekben kell telepíteni, mivel ők felelősek a biztonsági mechanizmusok adatforgalmának terminálásáért. A hálózat magjában található AMF, a NAS biztonsági mechanizmusok adatforgalmának terminálását végzi. A 3GPP 5G Phase 1 aktuális specifikációjában a kombinációt írják le AMF a biztonsági funkcióval SEAF, amely a látogatott (szolgáltató) hálózat gyökér kulcsát (más néven „horgony kulcs”) tartalmazza. AUSF felelős a sikeres hitelesítés után kapott kulcs tárolásáért. Ez szükséges, hogy többszörös rádiós hozzáférési hálózathoz történő egyidejű csatlakozás esetén újra felhasználhassák. ARPF tárolja a felhasználói adatokat, és az USIM megfelelője a előfizetők számára. UDR és UDM tárolják a felhasználói információkat, amelyeket a hitelesítő adatok, felhasználói azonosítók generálásának logikájának meghatározásához, a munkamenet folytonosságának biztosításához és más célokra használnak.
A kulcsok hierarchiája és elosztási séma
Az 5G hálózatokban, a 4G-LTE hálózatokkal ellentétben, a hitelesítési eljárásnak két összetevője van: elsődleges és másodlagos hitelesítés. Az elsődleges hitelesítés kötelező minden felhasználói eszköz számára, amely csatlakozik a hálózathoz. A másodlagos hitelesítés külső hálózatok kérésére történhet, amennyiben az előfizető ezekhez csatlakozik.
A sikeres elsődleges hitelesítés és az K kulcs közötti közös kulcs előállítása után a K kulcsból KSEAF — a szolgáltató hálózat különleges horgony (gyökér) kulcsa — kerül kinyerésre. E kulcsból pedig az adatjelzés RRC és NAS adatforgalmának titkosságát és integritását biztosító kulcsok kerülnek előállításra.
Az ábra magyarázatokkal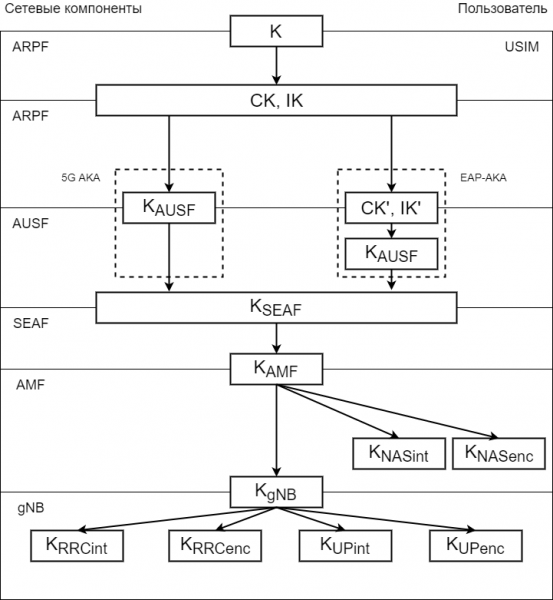
Jelölések:
CK (angolul: Cipher Key)
IK (angolul: Integrity Key) — a adatintegritás megőrzéséhez használt kulcs.
CK’ (angolul: Cipher Key) — egy másik titkosítási kulcs, amely a CK-ból az EAP-AKA mechanizmushoz készült.
IK’ (angolul: Integrity Key) — egy másik kulcs, amely az EAP-AKA adatintegritás védelme érdekében használt mechanizmusokban alkalmazható.
KAUSF — az ARPF és a felhasználói berendezés funkciója által létrehozva CK és IK az 5G AKA és EAP-AKA során.
KSEAF — horgony kulcs, amely az AUSF funkciótól származik a kulcsból KAMFAUSF.
KAMF — kulcs, amelyet a SEAF funkció a kulcsból nyer ki KSEAF.
KNASint, KNASenc — kulcsok, amelyeket az AMF funkció nyer ki a kulcsból KAMF a NAS jelzési forgalmának védelme érdekében.
KRRCint, KRRCenc — kulcsok, amelyeket az AMF funkció nyer ki a kulcsból KAMF a RRC jelzési forgalmának védelme érdekében.
KUPint, KUPenc — kulcsok, amelyeket az AMF funkció nyer ki a kulcsból KAMF a AS jelzési forgalmának védelme érdekében.
NH — átmeneti kulcs, amelyet az AMF funkció a kulcsból nyer ki KAMF az adatbiztonság biztosítása érdekében átadásoknál.
KgNB — kulcs, amelyet az AMF funkció a kulcsból nyer ki KAMF a mobilitási mechanizmusok biztonságának biztosítása érdekében.
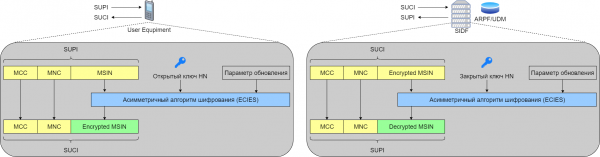
SUCI és SUPI közötti átváltások sémái
SUPI és SUCI beszerzési sémái
SUCI előállítása SUPI-ból és SUPI előállítása SUCI-ból:
Hitelesítés
Elsődleges hitelesítés
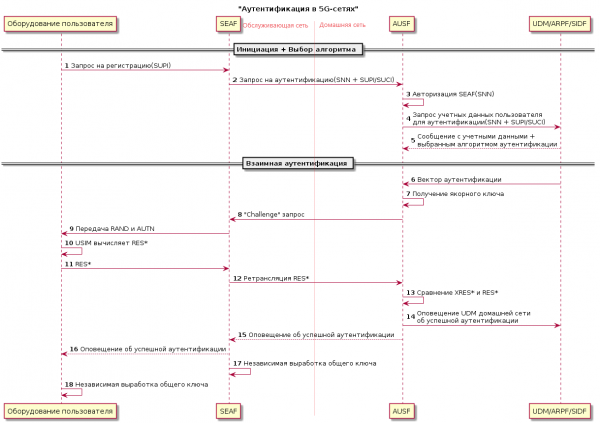
5G hálózatokban az EAP-AKA és a 5G AKA az elsődleges hitelesítési mechanizmusok. Törjük le az elsődleges hitelesítési mechanizmust két szakaszra: az első a hitelesítés kezdeményezéséért és a hitelesítési módszer kiválasztásáért felelős, a második a felhasználó és a hálózat közötti kölcsönös hitelesítésért.
Kezdeményezés
A felhasználó regisztrációs kérést küld a SEAF felé, amely tartalmazza a felhasználói előfizetés rejtett azonosítóját, a SUCI-t.
A SEAF elküldi az AUSF-nek a hitelesítési kérés üzenetet (Nausf_UEAuthentication_Authenticate Request), amely tartalmazza az SNN-t (Szolgáltató Hálózat Neve) és a SUPI-t vagy SUCI-t.
Az AUSF ellenőrzi, hogy a hitelesítést kérő SEAF használhatja-e a megadott SNN-t. Ha a szolgáltató hálózatot nem engedélyezik a megadott SNN használatára, az AUSF hibajelzést küld: "A szolgáltató hálózat nem engedélyezett" (Nausf_UEAuthentication_Authenticate Response).
Az AUSF hitelesítési adatok kérése UDM, ARPF vagy SIDF felé SUPI vagy SUCI és SNN alapján történik.
A SUPI vagy SUCI és a felhasználói információk alapján az UDM/ARPF kiválasztja a továbbiakban használandó hitelesítési módszert, és kiadja a felhasználói hitelesítési adatokat.
Kölcsönös hitelesítés
Bármekkora hitelesítési módszer használata esetén a hálózati funkcióknak, mint az UDM/ARPF, generálniuk kell egy hitelesítési vektort (AV).
EAP-AKA: Az UDM/ARPF először generál egy hitelesítési vektort a megkülönböztető bit AMF = 1 használatával, majd generálja CK’ és IK’ a CK, IK és az SNN-t, majd új hitelesítési vektort állít elő AV (RAND, AUTN, XRES*, CK’, IK’), amelyet az AUSF-nek küldenek, jelezve, hogy azt kizárólag EAP-AKA használatra használják.
5G AKA: Az UDM/ARPF megkapja a kulcsot KAUSF a CK, IK és az SNN-t, majd generálja az 5G HE AV-t (5G Home Environment Authentication Vector). Az 5G HE AV hitelesítési vektor (RAND, AUTN, XRES, KAUSF) az AUSF-nek kerül elküldésre, jelezve, hogy azt kizárólag 5G AKA használatra használják.
Az AUSF ezután horgonykulcsot létrehoz. KSEAF a kulcsból KAUSF és küldi a SEAF-nek a „Challenge” kérést a „Nausf_UEAuthentication_Authenticate Response” üzenetben, amely tartalmazza a RAND-ot, AUTN-t és RES*-t is. Ezután a RAND és AUTN átküldésre kerül a felhasználói berendezésre egy védett jelző üzenet segítségével. A felhasználó USIM-je kiszámítja a RES*-t a megkapott RAND és AUTN alapján, majd azt visszaküldi a SEAF-nek. A SEAF továbbítja ezt az értéket az AUSF-nek ellenőrzés céljából.
Az AUSF összehasonlítja a benne tárolt XRES*-t és a felhasználótól kapott RES*-t. Ha a két érték egyezik, az AUSF és az UDM értesítést kap a szolgáltató otthoni hálózatában a sikeres hitelesítésről, és a felhasználó, valamint a SEAF függetlenül generál egy kulcsot KAMF a KSEAF és SUPI-t a további kommunikációhoz.
Másodlagos hitelesítés
A 5G szabvány opcionális másodlagos hitelesítést támogat EAP-AKA alapú megközelítéssel a felhasználói berendezés és a külső adatátviteli hálózat között. Ebben az esetben az SMF az EAP hitelesítőt játsza, és támaszkodik a -szerver külső hálózatra, amely hitelesíti és engedélyezi a felhasználót.
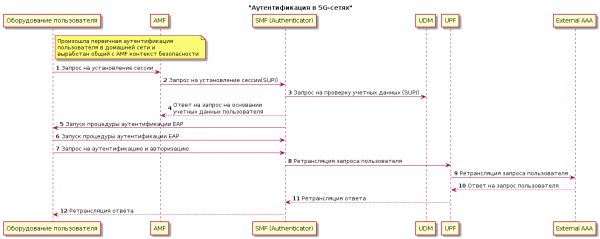
- A felhasználónak kötelező elsődleges hitelesítése történik az otthoni hálózatban, amely közös NAS biztonsági kontextust hoz létre az AMF-fel.
- A felhasználó kérést küld az AMF-nek az ülés létrehozására.
- Az AMF kérdést küld az ülés létrehozására az SMF-nek a felhasználó SUPI-jának megadásával.
- Az SMF ellenőrzi a felhasználó hitelesítő adatait az UDM-nél a megadott SUPI használatával.
- Az SMF választ küld az AMF kérésére.
- Az SMF elindítja az EAP hitelesítési eljárást, hogy engedélyt szerezzen az ülés létrehozására a külső hálózat AAA-szerverétől. Ehhez az SMF és a felhasználó üzeneteket cserélnek a folyamat kezdeményezése érdekében.
- A felhasználó és a külső hálózat AAA-szervere ezután üzeneteket cserél, hogy elvégezze a felhasználó hitelesítését és engedélyezését. Itt a felhasználó üzeneteket küld az SMF-nek, amely viszont üzeneteket cserél a külső hálózattal az UPF-en keresztül.
Zárás
Bár az 5G biztonsági architektúrája a meglévő technológiák újrafelhasználására épít, teljesen új kihívások elé állítja. Az IoT-eszközök hatalmas száma, a hálózati határok kiterjesztése és a decentralizált architektúra elemei — ezek csak néhány a 5G szabvány kulcsfontosságú elveiből, amelyekre a kiberbűnözők fantáziája szabadon szárnyalhat.
A 5G biztonsági architektúra fő szabványa - — tartalmazza a biztonsági mechanizmusok és eljárások működésének kulcspontjait. Különösen leírja a VNF-ek szerepét a felhasználói adatok és a hálózati csomópontok védelmében, a kriptográfiai kulcsok előállításában és az azonosítási eljárás végrehajtásában. De még ez a szabvány sem ad választ a kommunikációs szolgáltatók előtt álló éles biztonsági kérdésekre, amelyek annál gyakoribbá válnak, minél intenzívebb a következő generációs hálózatok fejlesztése és bevezetése.
Ennek megfelelően remélni kell, hogy a 5G hálózatok üzemeltetési és védelmi nehézségei semmilyen módon nem befolyásolják a végfelhasználókat, akiknek megígérik az átviteli sebességet és válaszidőt, ami felülmúlja a barátnője fiának tapasztalatait, és már alig várják, hogy kipróbálhassák a következő generációs hálózatok minden hirdetett lehetőségét.
Hasznos linkek
Forrás: habr.com
