

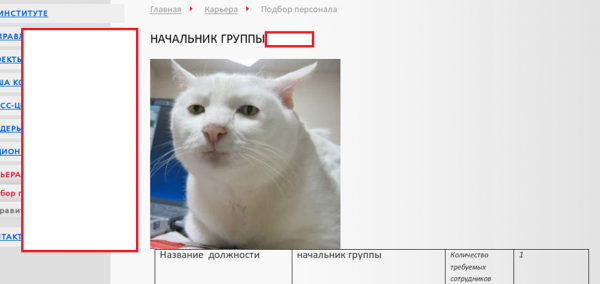
Képzeljen el egy ilyen helyzetet. Hideg októberi reggel, egy projektintézet a gyógyszergazdaság egyik régiójában. Az egyik HR munkatárs megnyit egy álláshirdetést az intézet weboldalán, amelyet pár nappal ezelőtt tettek közzé, és ott egy macska fényképét látja. A reggel gyorsan megáll a monotonitásban...
Ebben a cikkben Pavel Suprunyuk, a Group-IB audit és tanácsadási részlegének technikai vezetője arról beszél, hogy milyen szerepet játszanak a szociotechnikai támadások a gyakorlati védelmi alkalmazásokban, milyen szokatlan formákat ölthetnek, és hogyan lehet védekezni az ilyen támadások ellen. A szerző pontosítja, hogy a cikk áttekintő jellegű, azonban ha egy bizonyos aspektus érdekli az olvasókat, a Group-IB szakértői készséggel válaszolnak a kérdésekre a megjegyzésekben.
1. rész. Miért ennyire komoly?
Térjünk vissza a macskánkhoz. Egy idő után a HR osztály eltávolítja a fényképet (a képernyőképek itt és a következőkben részben eltakarva, hogy a valódi neveket ne fedjék fel), de a macska makacsul visszatér, újra eltávolítják, és így megy ez még néhány alkalommal. A HR osztályon értik, hogy a macska szándékai nagyon komolyak, nem akar távozni, és segítségül hívják a webprogramozót – azt az embert, aki elkészítette a weboldalt és ért is hozzá, most pedig ő adminisztrálja. A programozó belép a weboldalra, még egyszer eltávolítja a zavaró macskát, felfedezi, hogy azt a HR osztály nevében helyezték el, majd felveti a gyanút, hogy a HR osztály jelszava valahogyan kiszivárgott valamilyen online vandálokhoz, és megváltoztatja azt. A macska többé nem jelenik meg.
Mi történt valójában? A csoport cégei, amelyhez az intézet is tartozott, a Group-IB szakértői penetrációs tesztet végeztek, amely közel állt a Red Teaminghez (más szóval, ez a cégtámadások szimulációját jelenti a legfejlettebb hackercsoportok módszereivel és eszközeivel). Részletesen beszámoltunk a Red Teamingről. Fontos tudni, hogy egy ilyen teszt során nagyon széles spektrumú támadások alkalmazására kerülhet sor, beleértve a szociális mérnökséget is. Nyilvánvaló, hogy önmagában a macska elhelyezése nem volt a történtek végső célja. Az volt a következő:
- az intézet weboldala a intézet saját hálózatában volt elhelyezve, nem külső szervereken;
- A HR account leak was found (log file of emails in the root of the site). The website could not be administered with this account, but it was possible to edit job vacancy pages;
- By changing the pages, it was possible to place your own JavaScript scripts. They typically make pages interactive, but in this case, these scripts could be used to steal from the visitor's browser what distinguished HR from a programmer, and a programmer from a simple visitor — the session ID on the website. The cat was the trigger for the attack and an image to attract attention. In HTML markup, it looked like this: if an image loaded, the JavaScript had already executed, and your session ID along with data about your browser and IP address had already been stolen.
- With the stolen administrator's session ID, one could gain full access to the website, place executable pages in PHP, and thus get access to the server's operating system, and then to the local network, which was an important intermediate goal of the project.
The attack ended with partial success — the administrator's session ID was stolen, but it was tied to an IP address. We could not bypass this, we failed to elevate privileges on the site to administrative, but we did uplift our spirits. Eventually, the final result was obtained on another part of the network perimeter.
Part 2. I am writing to you — what more is there? I am also calling and standing at your office, dropping flash drives.
What happened in the situation with the cat is an example of social engineering, albeit not quite classical. In fact, there were more events in this story: there was a cat, an institute, a HR department, and a programmer, but there were also electronic emails with clarifying questions that were allegedly written by 'candidates' to the HR department and directly to the programmer to provoke them to visit the website page.
Speaking of emails. The usual email — probably the main transport for conducting social engineering — has not lost its relevance for a couple of decades and sometimes leads to the most unusual consequences.
We often tell the next story at our events, as it is very illustrative.
Általában a társadalmi mérnökséggel kapcsolatos projektek eredményeként statisztikát állítunk össze, ami, mint tudjuk, egy száraz és unalmas dolog. Annyi százaléknyi címzett nyitotta meg a levélhez csatolt fájlt, annyi ment át a linken, és ez a három ember egyenesen beírta a felhasználónevét és jelszavát. Egy projekt során több mint 100%-os jelszóbevitelt értünk el — azaz többen adták meg, mint amennyit elküldtünk.
Ez úgy történt: egy adathalász e-mailt küldtek, állítólag a kormányzati cég CISO-jától, a „sürgősen tesztelni kell a levelezőszolgáltatással kapcsolatos változásokat” kérdéssel. Az e-mail a nagyobb részleg vezetőjéhez került, aki a technikai támogatással foglalkozott. A vezető nagyon szorgalmasan járt el a magas rangú vezetőségtől kapott utasítások végrehajtásában, és továbbította az minden beosztottjának. A call center meglehetősen nagy volt. Összességében gyakori jelenség, hogy valaki „érdekes” adathalász leveleket küld át kollégáinak, és ők is bedőlnek neki — ez számunkra a legjobb visszajelzés a levél minőségéről.
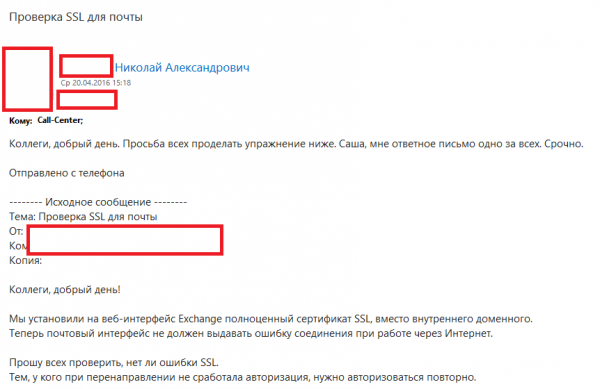
Kicsit később felfedték a tervünket (a levelet egy kompromittált e-mail fiókból küldték):
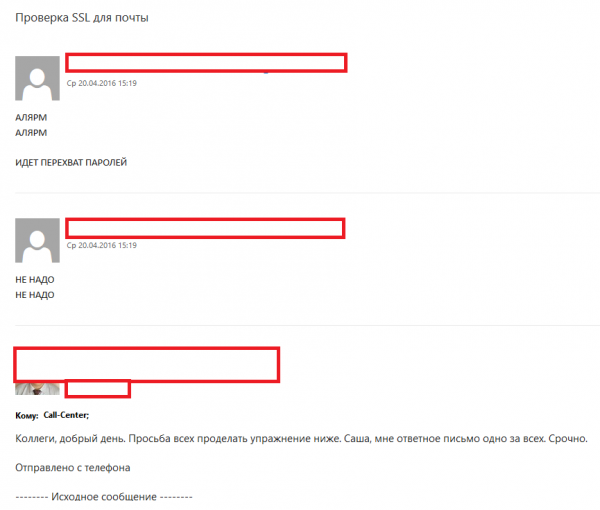
A támadás ilyen sikerét az okozta, hogy a levelezési rendszer technikai hiányosságait kihasználva hajtották végre a küldést. Úgy volt beállítva, hogy bármilyen levelet el lehetett küldeni bármilyen feladó nevében, anélkül hogy hitelesítették volna, még az internetről is. Vagyis lehetett CISO-nak, vagy a technikai támogatás vezetőjének, vagy bárki másnak álruhát ölteni. Továbbá a levelező felület, amikor a „saját” domainekból érkező leveleket figyelte, gondosan betette a névjegyzékből származó fényképet is, ami még természetesebbé tette a feladót.
Az igazság az, hogy az ilyen támadás nem tartozik a különösen bonyolult technológiák közé, ez egy sikeres kihasználása egy nagyon alapvető beállítási hibának a levelezésben. Ezt rendszeresen taglalják szakmai IT- és kibervédelmi források, de ennek ellenére még mindig találkozni olyan cégekkel, ahol mindez jelen van. Mivel senki sem hajlandó alaposan ellenőrizni a levelező protokoll SMTP szolgáltatási fejléceit, a levelek általában a levelező interfész figyelmeztető ikonjaival kerülnek értékelésre, amelyek nem mindig tükrözik az egész képet.
Érdekes, hogy hasonló sebezhetőség más irányban is működik: a támadó képes levelet küldeni a vállalata nevében egy harmadik félnek. Például hamisíthat egy rendszeren keresztüli fizetési számlát az Ön nevében, más adatokat megadva a sajátja helyett. Ha nem vesszük figyelembe a csalás megelőzésével és a pénzfelvétellel kapcsolatos kérdéseket, akkor valószínűleg ez az egyik legegyszerűbb módja a pénz ellopásának társadalmi manipuláció révén.
A jelszavak halászattal való eltulajdonítása mellett a társadalmi mérnöki támadások klasszikus formái a végrehajtható mellékletek küldése. Ha ezek a mellékletek túllépik a modern cégeknél általában megtalálható védelmi intézkedéseket, létrejön egy távoli hozzáférési csatorna az áldozat számítógépére. A támadás következményeinek bemutatásához a megszerzett távoli irányítást a különösen fontos bizalmas információkhoz való hozzáféréssel is ki lehet terjeszteni. Érdemes megjegyezni, hogy a média által annyira rettegett többségi támadások éppen így kezdődnek.
Az audit osztályunkban csak érdekességből körülbelül statisztikát számolunk: mekkora a cégek összes aktívának összértéke, amelyhez a "DOMÉN ADMINISZTRÁTOR" szintjén férhettünk hozzá, főleg halászattal és végrehajtható mellékletekkel? Idén körülbelül 150 milliárd euróra tettük ezt az összeget.
Egyértelmű, hogy a provokáló e-mailek küldése és macskás képek webhelyeken való elhelyezése nem az egyetlen társadalmi manipulációs módszer. Ezekben a példákban próbáltuk megmutatni a támadási formák sokféleségét és következményeit. E-maileken kívül a potenciális támadó telefonhívásokat is kezdeményezhet az szükséges információk megszerzése érdekében, végrehajtható fájlokat tartalmazó USB meghajtókat dobhat el a célvállalat irodájában, gyakornokként dolgozhat, vagy fizikai hozzáférést kaphat a helyi hálózathoz biztonsági kamerák telepítőjeként. Ezek mindegyike egyébként a sikeresen befejezett projektjeink példái.
3. rész. A tudás világosság, a tudatlanok sötétség.
Felszínre kerül a jogos kérdés: rendben, van szociális mérnökség, ami veszélyesnek tűnik, de mit tegyenek ezzel a cégek? Itt jön a segítségére a Nyilvánvaló Kapitány: védekezni kell, és ez komplex módon. A védekezés egy része a már klasszikussá vált biztonsági intézkedésekre fog összpontosítani, mint például a technikai informatikai védelem, a monitoring, a szervezeti-jogi folyamatok biztosítása, de a fő hangsúlyt a munkavállalókkal való közvetlen munkára kell helyezni, mint a leggyengébb láncszemre. Hiszen bármennyire is erősítjük meg a technikát, és írunk szigorú szabályokat, mindig lesz egy felhasználó, aki új módon mindent tönkretesz. Ráadásul a szabályok és a technika nem tudják lépést tartani a felhasználó kreativitásának szárnyalásával, különösen, ha egy képzett bűnöző segíti őt.
Első lépésként fontos, hogy a felhasználót képezzük: magyarázzuk el neki, hogy még a rutinszerű munkájában is előfordulhatnak olyan helyzetek, amelyek szociális mérnökséggel kapcsolatosak. Az ügyfeleink számára gyakran tartunk digitális higiénia témában – ez egy esemény, amely alapvető készségekre tanít, hogy ellenálljunk a támadásoknak összességében.
Hozzá tudom tenni, hogy az egyik legjobb védelmi intézkedés nem is a biztonsági szabályok megtanulása lesz, hanem egy kissé eltávolított helyzetértékelés:
- Ki a beszélgetőpartnerem?
- Honnan származik az ő ajánlata vagy kérése (soha nem volt ilyen, és most megjelent)?
- Mi furcsa ebben a kérésben?
Még egy szokatlan betűtípus vagy az elküldő szokatlan stílusa is elindíthat egy olyan kételyláncolatot, amely megakadályozhatja a támadást. A leírt utasítások is szükségesek, de másképp működnek, és nem képesek részletezni minden lehetséges szituációt. Például a kiberbiztonsági rendszergazdák azt írják bennük, hogy nem szabad megadni a jelszót harmadik fél forrásoknál. De mi van, ha a „saját”, „vállalati” hálózati forrást kéri a jelszót? A felhasználó azt gondolja: „A cégünknél van már tucatnyi szolgáltatás egységes bejelentkezéssel, miért ne lenne még egy?” Ebből fakad egy másik szabály is: a jól megépített munkafolyamatok közvetlen hatással vannak a biztonságra. Ha a szomszédos osztály csak írásban, és kizárólag az ön főnökén keresztül kérhet információt, akkor egy „megbízható üzleti partner” nem kérheti telefonon — ez számodra nonszensz lenne. Különösen érdemes óvatosnak lenni, ha az interjúalanyod azt kéri, hogy mindent most azonnal intézzél, vagy „ASAP”, ahogy népszerűen írják. Még a szokásos munkában is ilyen helyzet gyakran nem egészséges, a lehetséges támadások körülményei között pedig erős kiváltó tényező. Nincs idő magyarázni, indítsd el a fájlomat!
Észrevesszük, hogy a felhasználók ellen a szociotechnikai támadások legendájaként mindig olyan témák működnek, amelyek a pénzzel bármilyen formában kapcsolatosak: fizetésemelés, kedvezmények, ajándékok, valamint állítólagos helyi pletykák és intrikák. Más szóval, az alapvető „halálos bűnök” működnek: a kapzsiság, a mohóság és a túlzott kíváncsiság.
A jó képzés mindig kell, hogy magában foglalja a gyakorlatot. Ebben segíthetnek a behatolási tesztelés szakértői. A következő kérdés: mit és hogyan fogunk tesztelni? A Group-IB-nél a következő megközelítést ajánljuk: először válasszuk ki a tesztelés fókuszát: vagy a felhasználók védelmi készültségét értékeljük, vagy a vállalat védelmét általában. A szociális mérnöki módszerekkel való tesztelés, valós támadások szimulálásával — tehát ugyanazokkal a phishinggel, végrehajtható dokumentumok küldésével, telefonhívásokkal és más technikákkal.
Az első esetben a támadás alaposan előkészítésre kerül az ügyfél képviselőivel, főként az IT- és biztonsági szakértőivel együtt. Megbeszéljük a legendákat, eszközöket és a támadási technikákat. Az ügyfél maga biztosítja a fókuszcsoportokat és a felhasználói listákat a támadáshoz, amelyek tartalmazzák az összes szükséges kapcsolatot. Kivételt kell képezni a védelmi eszközökön, mivel az üzeneteknek és az végrehajtható terheléseknek mindenképpen el kell jutniuk a címzettekhez, hiszen egy ilyen projektben csak az emberek reakciója számít. Opcionálisan beépíthetünk a támadásba olyan jelzőket, amelyek alapján a felhasználó rájöhet, hogy ez egy támadás — például tehetünk pár helyesírási hibát az üzenetekben, vagy hagyhatunk pontatlanságokat a céges stílus átkonvertálásában. A projekt végén megkapjuk a „száraz statisztikát”: mely fókuszcsoportok és milyen mértékben reagáltak a forgatókönyvekre.
A második esetben — a támadás nulla előzetes tudással, „fekete doboz” módszerrel zajlik. Önállóan gyűjtjük az információkat a cégről, annak alkalmazottairól, a hálózati perifériájáról, elkészítjük a támadási legendákat, kiválasztjuk a módszereket, keresünk a célzott cégnél alkalmazott védelmi eszközöket, testre szabjuk az eszközöket, kidolgozzuk a forgatókönyveket. Szakértőink klasszikus nyílt forrásból (OSINT) származó felderítési módszereket használnak, valamint a Group-IB saját fejlesztésű termékét — a Threat Intelligence-t, egy rendszert, amely a phishing előkészítése során aggregálja az információkat a cégről egy hosszú időn keresztül, ideértve a zárt információkat is. Természetesen, hogy a támadás ne legyen kellemetlen meglepetés, annak részleteit is egyeztetjük az ügyféllel. Egy átfogó behatolási teszt készül, amelynek alapját fejlett szociális mérnökség képezi. A logikus lehetőség ilyenkor a támadás kiterjesztése a hálózaton belül, egészen a legmagasabb jogosultságok megszerzéséig a belső rendszerekben. Egyébként, hasonlóképpen alkalmazzuk a szociotechnikai támadásokat is , és néhány behatolási tesztben. Ennek eredményeként az ügyfél független, átfogó képet kap a védelméről egy adott szociotechnikai támadási forma ellen, valamint bemutatóst nyújt a kiépített védekezési vonal hatékonyságáról (vagy éppen ellenkezőleg, hatástalanságáról) a külső fenyegetésekkel szemben.
Azt javasoljuk, hogy az ilyen képzéseket évente legalább kétszer tartsák meg. Először is, bármely cégnél előfordul a fluktuáció, és a munkavállalók fokozatosan elfelejtik a korábbi tapasztalataikat. Másodszor, folyamatosan változnak a támadási módszerek és technikák, ami a biztonsági folyamatok és védelmi eszközök adaptálásának szükségességét vonja maga után.
Ha a támadások elleni technikai védelmi intézkedésekről beszélünk, az alábbiak segítenek a legnagyobb mértékben:
- Kötelező kéttényezős azonosítás megléte az interneten elérhető szolgáltatásoknál. 2019-ben olyan szolgáltatásokat kiadni, amelyek nem rendelkeznek Single Sign On rendszerrel, jelszó-túlterhelés elleni védelemmel és kéttényezős azonosítással több száz fős cégek számára, egyenértékű a nyílt „törjön fel engem” felhívással. A helyesen bevezetett védelem lehetetlenné teszi a megszerzett jelszavak gyors felhasználását, és időt ad a phishing támadás következményeinek elhárítására.
- A hozzáférés korlátozásának ellenőrzése, a felhasználói jogok minimalizálása a rendszerekben, valamint a nagyobb gyártók által kibocsátott termékek biztonságos konfigurálására vonatkozó irányelvek betartása. Ezek gyakran egyszerű, de nagyon hatékony intézkedések, amelyek gyakorlati megvalósítása nehézkes, és amelyeket mindenki valamilyen módon elhanyagol a munkafolyamat gyorsasága érdekében. Néhányuk annyira szükséges, hogy nélkülük semmilyen védelem nem nyújt biztosítékot.
- Jól felépített elektronikus levelek szűrőrendszere. Spam elleni védelem, a csatolmányok teljes körű ellenőrzése rosszindulatú kódok jelenlétére, beleértve a dinamikus tesztelést homokozókban. Egy jól megtervezett támadás azt feltételezi, hogy a futtatható csatolmányt nem észlelhetik az antivírus szoftverek. A homokozó épp ellenkezőleg, mindent ellenőrizni fog, a fájlokat éppen úgy használva, ahogyan azokat az ember használja. Ennek eredményeként a lehetséges rosszindulatú összetevők a homokozón belüli módosítások alapján fognak felfedésre kerülni.
- Védelmi intézkedések a célzott támadások ellen. Ahogyan már említettük, a klasszikus vírusellenes szoftverek nem fognak észlelni kártékony fájlokat egy jól megtervezett támadás során. A legfejlettebb termékeknek automatikusan nyomon kell követniük az események összességét, amelyek a hálózatban zajlanak — mind az egyes hosztok szintjén, mind a hálózaton belüli forgalom szintjén. Támadások esetén nagyon jellegzetes eseménysorozatok jelennek meg, amelyeket nyomon lehet követni és megállítani, ha van erre irányuló figyelésünk.
Cikk eredeti az «Information Security/ Информационная безопасность» #6, 2019. folyóiratban.
Forrás: habr.com
