

A GlobalSign , hogy milyen okok miatt használják a vállalatok egyáltalán a nyilvános kulcsú infrastruktúrát (PKI). A felmérésben körülbelül 750 ember vett részt: kérdéseket tettek fel nekik a digitális aláírásokkal és a DevOps-szal kapcsolatban.
Ha nem ismeri a kifejezést, a PKI lehetővé teszi a rendszerek számára az adatok biztonságos cseréjét és a tanúsítványok tulajdonosainak ellenőrzését. tartalmazzák a digitális tanúsítványok hitelesítését és a titkosításhoz szükséges nyilvános kulcsokat, valamint az adatok hitelesítésének kriptográfiai ellenőrzését. Minden bizalmas információ a PKI rendszerére támaszkodik, és a GlobalSign a világ egyik vezető ilyen rendszerek szállítója.
Most nézzük meg a kutatás néhány kulcsfontosságú megállapítását.
Mit titkosítanak?
Összességében a vállalatok 61,76%-a használ valamilyen formában PKI-t.
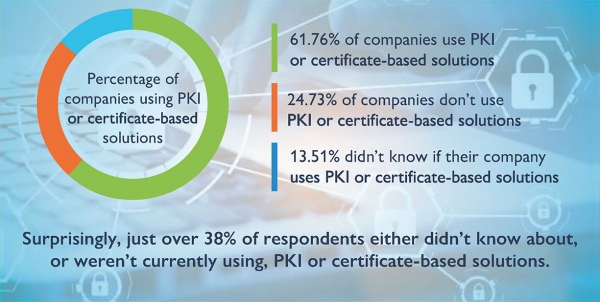
Az egyik legfontosabb kérdés, amely a kutatók számára érdekelt, hogy a válaszadók pontosan milyen titkosítási rendszereket és digitális tanúsítványokat használnak. Nem meglepő, hogy körülbelül 75% nyilatkozott úgy, hogy nyilvános tanúsítványokat használnak, , míg körülbelül 50% magán SSL és TLS-re támaszkodik. Ez a modern titkosítás legelterjedtebb alkalmazása — a hálózati forgalom titkosítása.
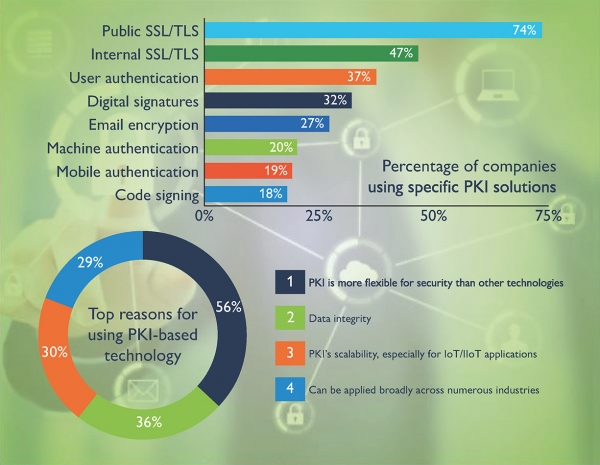
Ezt a kérdést azoknak a vállalatoknak tették fel, akik pozitívan válaszoltak a PKI használatával kapcsolatos előző kérdésre, és több válaszlehetőséget is engedett.
A résztvevők egyharmada (30%) elmondta, hogy tanúsítványokat használnak digitális aláírásokra, míg ennél kevesebben támaszkodnak a PKI-ra az e-mail védelméhez (). Az S/MIME egy széles körben használt protokoll titkosított üzenetek digitális aláírásával történő küldésére és a felhasználók phishing támadásoktól való védelmére. Figyelembe véve a phishing támadások növekvő számát, érthető, miért vált ez egyre népszerűbb megoldássá a vállalati biztonság érdekében.
Azt is megvizsgáltuk, hogy miért választják a vállalatok egyáltalán a PKI-alapú technológiákat. Több mint 30% az IoT skálázhatóságát emelte ki,, míg 26% úgy véli, hogy a PKI-t számos iparágban alkalmazni lehet. A válaszadók 35%-a kiemelte a PKI-t az adatok integritásának biztosítása miatt.
Általános problémák az implementáció során
Bár tudjuk, hogy a PKI nagy értéket képvisel a szervezet számára, a kriptográfia meglehetősen bonyolult technológia. Emiatt problémák merülnek fel a bevezetés során. Megkérdeztük a válaszadókat, mit gondolnak a bevezetés főbb problémáiról. Kiderült, hogy az egyik legnagyobb probléma a belső IT-erőforrások hiánya. Egyszerűen nincs elegendő képzett szakember, aki értene a kriptográfiához. Ezenkívül a válaszadók 17%-a hosszú projektbevezetési időkről számolt be, míg közel 40%-uk említette, hogy az életcikluskövetés sok időt igényelhet. Számos vállalat számára a PKI-szakosodott megoldások magas költsége jelenti a legnagyobb akadályt.
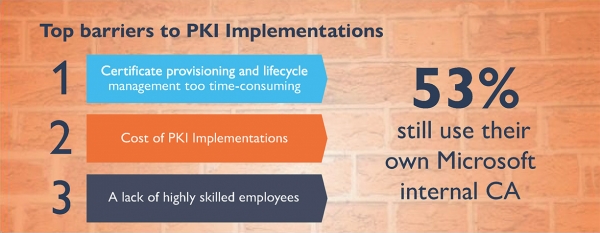
A felmérésből kiderült, hogy sok vállalat még mindig saját belső hitelesítő központot használ, annak ellenére, hogy ez megterheli a vállalat IT-erőforrásait.
A kutatás azt is megmutatta, hogy nőtt a digitális aláírások használata. A válaszadók több mint 50%-a nyilatkozott úgy, hogy aktívan használ digitális aláírásokat a tartalom integritásának és hitelességének védelme érdekében.
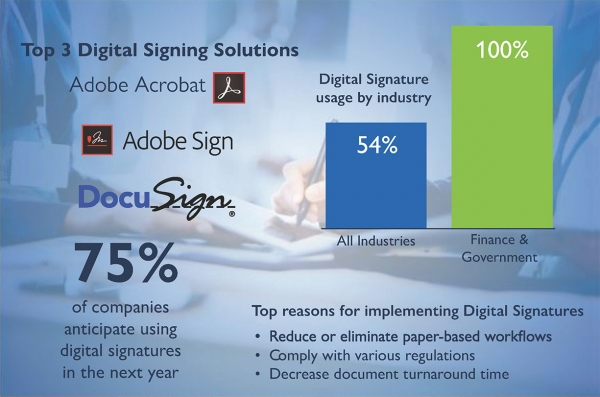
Ami a digitális aláírások választásának okait illeti, a válaszadók 53%-a mondta, hogy a fő indok a jogszabályi követelményeknek való megfelelés volt, míg 60%-uk a papírmentes technológiák bevezetésére hívta fel a figyelmet. Az időmegtakarítás a digitális aláírásokra való áttérés egyik fő okaként szerepel. Az is, hogy lehetőség van a dokumentumok feldolgozási idejének csökkentésére — a PKI-technológia használatának egyik legfőbb előnye.
Titkosítás a DevOps-ban
A kutatás nem lenne teljes, ha a válaszadóktól nem kérdezték volna meg a DevOps környezetében használt titkosítási rendszereket — ez egy gyorsan növekvő piac, amely várhatóan 2025-re eléri a 13 milliárd dollárt. Bár az IT piac nagyon gyorsan áttért a DevOps módszertanára (fejlesztés + üzemeltetés) a automatizált üzleti folyamatokkal, rugalmassággal és a Agilis megközelítésekkel, de a valóságban ezek az megközelítések új biztonsági kockázatokat nyitnak meg. Jelenleg a tanúsítványok beszerzésének folyamata a DevOps környezetében bonyolult, időigényes és hajlamos a hibákra. Ezzel szembesülnek a fejlesztők és a cégek:
- Egyre több kulcs és tanúsítvány működik azonosítóként a terheléselosztókban, virtuális gépekben, konténerekben és szolgáltatási hálózatokban. Ezeknek az azonosítóknak a kaotikus kezelése megfelelő technológia nélkül gyorsan költségessé és kockázatossá válik.
- Gyenge tanúsítványok vagy váratlan lejáratok, amikor a megfelelő politikai alkalmazás és felügyelet hiányzik. Felesleges mondani, hogy az ilyen leállások jelentős hatással vannak az üzletre.
Ezért a GlobalSign megoldást kínál , amely közvetlenül integrálódik a REST API-val, EST-tel vagy , így a fejlesztői csapat továbbra is a megszokott tempóban dolgozhat, anélkül, hogy a biztonságból áldozna.
A nyílt kulcsú kriptográfiai rendszerek az egyik legfontosabb biztonsági technológia. És az a jövőben is így marad. Figyelembe véve az IoT szektorban tapasztalt robbanásszerű növekedést, ebben az évben még több PKI rendszer bevezetésére számítunk.
Forrás: habr.com
