

Üdvözlöm! Üdvözöljük a tanfolyam hatodik leckéjén. . A Megtanultuk az NAT technológia alapjait a , és elindítottuk a tesztfelhasználónkat az internetre. Most itt az ideje, hogy gondoskodjunk a felhasználó biztonságáról az ő területén. Ebben a leckében a következő biztonsági profilokat fogjuk megvizsgálni: Web Filtering, Application Control, valamint HTTPS ellenőrzés.
Ahhoz, hogy megkezdjük a biztonsági profilokkal való ismerkedést, tisztáznunk kell még egy dolgot — a vizsgálati módokat.
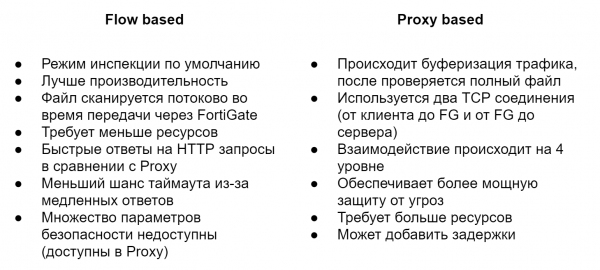
Alapértelmezés szerint a Flow Based módot használjuk. Ez ellenőrzi a fájlokat, amikor azok a FortiGate-en haladnak át, pufferezés nélkül. Amint a csomag megérkezik, feldolgozásra kerül és továbbításra kerül, anélkül, hogy meg kellene várni az egész fájl vagy weboldal beérkezését. Ez kevesebb erőforrást igényel, és nagyobb teljesítményt nyújt, mint a Proxy mód, de ugyanakkor nem minden biztonsági funkció érhető el benne. Például az adatvesztés-megelőző rendszert (DLP) csak a Proxy módban lehet használni.
A Proxy mód másképp működik. Két TCP kapcsolatot hoz létre, az egyiket a kliens és a FortiGate között, a másikat a FortiGate és a szerver között. Ez lehetővé teszi, hogy pufferezzük a forgalmat, azaz megkapjuk a teljes fájlt vagy weboldalt. A fájlok különböző fenyegetésekre irányuló vizsgálata csak azután kezdődik, hogy az egész fájl puffereződött. Ez lehetővé teszi, hogy olyan plusz lehetőségeket alkalmazzunk, amelyek nem elérhetők a Flow Based módban. Ahogy látod, ez a mód szinte ellentéte a Flow Based-nek — a biztonság itt főszerepet játszik, míg a teljesítmény másodlagos.
Gyakran kérdezik — melyik mód a jobb? De itt nem létezik általános recept. Minden mindig egyedi, és a te szükségleteidtől és feladataidtól függ. A tanfolyam során megpróbálom megmutatni a biztonsági profilok különbségeit a Flow és Proxy módokban. Ez segít összehasonlítani a funkciókat, és eldönteni, melyik illik jobban hozzád.
Térjünk rá közvetlenül a biztonsági profilokra, és először a Web Filteringet vizsgáljuk. Ez segít ellenőrizni vagy nyomon követni, hogy a felhasználók milyen weboldalakat látogatnak. Gondolom, nem szükséges mélyebben magyarázni egy ilyen profil szükségességét a mai helyzetben. Inkább nézzük meg, hogyan működik.
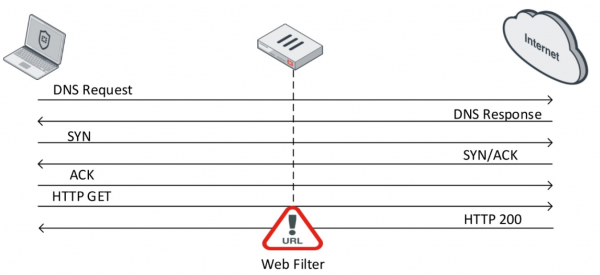
Miután a TCP kapcsolat létrejött, a felhasználó egy GET kéréssel kéri egy adott webhely tartalmát.
Ha a webserver pozitívan válaszol, elküldi a webhely információit válaszként. Ekkor lép életbe a webfilter. Ez ellenőrzi a válasz tartalmát. A FortiGate valós időben kérdést küld a FortiGuard Distribution Network (FDN) felé, hogy meghatározza a webhely kategóriáját. A konkrét webhely kategóriájának meghatározása után a webfilter a beállításoknak megfelelően végrehajt egy adott lépést.
A Flow módban három lépés érhető el:
- Allow — hozzáférés engedélyezése a webhelyhez
- Block — hozzáférés megtiltása a webhelyhez
- Monitor — hozzáférés engedélyezése a webhelyhez és ennek naplózása
Proxy módban további két lépés is hozzáadódik:
- Warning — figyelmeztetést adni a felhasználónak, hogy megpróbálja meglátogatni a bizonyos forrást, és lehetőséget adni a felhasználónak — folytathatja vagy elhagyhatja a webhelyet.
- Authenticate — felhasználói adatokat kérni — ez lehetővé teszi bizonyos csoportok számára, hogy hozzáférjenek a tilalmas kategóriájú webhelyekhez.
A weboldalon itt megismerkedhet a webfilter összes kategóriájával és alcsoportjával, valamint megtudhatja, hogy egy adott webhely melyik kategóriába tartozik. Összességében a Fortinet megoldások felhasználói számára ez egy meglehetősen hasznos weboldal, javaslom, hogy szabadidőben közelebbről is ismerkedjenek meg vele.
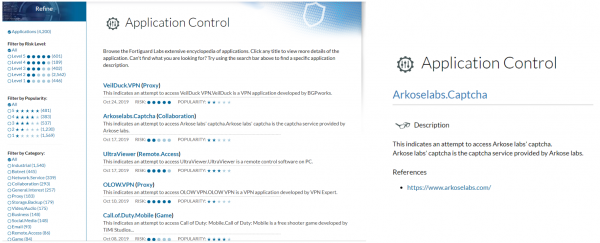
Az Application Control-ról nagyon keveset lehet mondani. A nevéből már látszik, hogy lehetővé teszi az alkalmazások működésének ellenőrzését. Ezt különböző alkalmazásminták, úgynevezett aláírások segítségével teszi. Ezek alapján képes azonosítani egy adott alkalmazást és végrehajtani egy adott lépést:
- Allow — engedélyezés
- Monitor — engedélyezés és ennek naplózása
- Block — tilalom
- Quarantine — esemény naplózása és az IP-cím blokkolása meghatározott időre
A meglévő aláírásokat szintén megtekintheti a weboldalon .
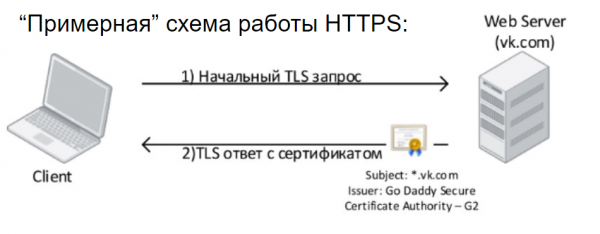
Most nézzük meg a HTTPS-ellenőrzés mechanizmusát. A 2018 végére vonatkozó statisztikák szerint a HTTPS forgalom aránya meghaladta a 70%-ot. Tehát HTTPS-ellenőrzés nélkül a hálózaton áthaladó forgalom körülbelül 30%-át tudjuk elemezni. Először is, nézzük meg a HTTPS működését egy általános közelítésben.
A kliens TLS kérést indít egy webszerverhez, és TLS választ kap, valamint látja a digitális tanúsítványt, amelynek megbízhatónak kell lennie az adott felhasználó számára. Ez a minimum, amit tudnunk kell a HTTPS működéséről, valójában a működési séma sokkal bonyolultabb. A sikeres TLS kézrázás után elkezdődik az adatok titkosított formában történő átadása. És ez jó. Senki sem férhet hozzá az adatokhoz, amelyeket a webszerverrel cserél.
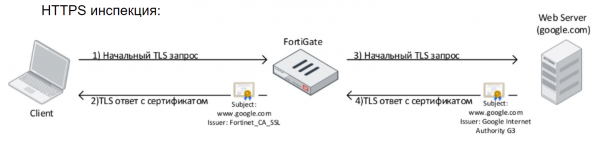
A vállalatok biztonsági szakemberei számára ez igazi fejfájást jelent, mivel nem tudják látni ezt a forgalmat és ellenőrizni annak tartalmát sem vírusirtóval, sem behatolásmegelőző rendszerrel, sem DLP rendszerekkel, semmivel. Ez negatív hatással van a hálózaton belül használt alkalmazások és webes erőforrások azonosításának minőségére is — éppen az, ami a tananyagunkhoz kapcsolódik. E problémát az HTTPS ellenőrzési technológia hivatott megoldani. Az alapgondolat rendkívül egyszerű: valójában az HTTPS ellenőrzést végző eszköz egy Man In The Middle támadást szervez. Ez valahogy így néz ki: a FortiGate megszakítja a felhasználó kérését, szervez egy HTTPS kapcsolatot vele, és már a saját nevében emel egy HTTPS munkamenetet a felhasználó által megkeresett erőforráshoz. Eközben a felhasználó számítógépén a FortiGate által kibocsátott tanúsítvány fog látszódni. Ennek megbízhatónak kell lennie ahhoz, hogy a böngésző engedélyezze a csatlakozást.
Valójában az HTTPS ellenőrzés nem egyszerű dolog, és számos korlátozással bír, de a jelen kurzus keretein belül ezt nem fogjuk tárgyalni. Csak annyit fűznék hozzá, hogy az HTTPS ellenőrzés bevezetése nem egy perc műve, általában körülbelül egy hónapot vesz igénybe. Információkat kell gyűjteni a szükséges kivételekről, meg kell tenni a megfelelő beállításokat, visszajelzéseket kell gyűjteni a felhasználóktól, és ki kell igazítani a beállításokat.
A fenti elmélet, valamint a gyakorlati rész megtalálható ebben a videóleckében:
A következő leckében más biztonsági profilokat fogunk megvizsgálni: vírusirtó és behatolásmegelőző rendszer. Ne hagyja ki, kövesse nyomon a következő csatornák frissítéseit:
Forrás: habr.com
