

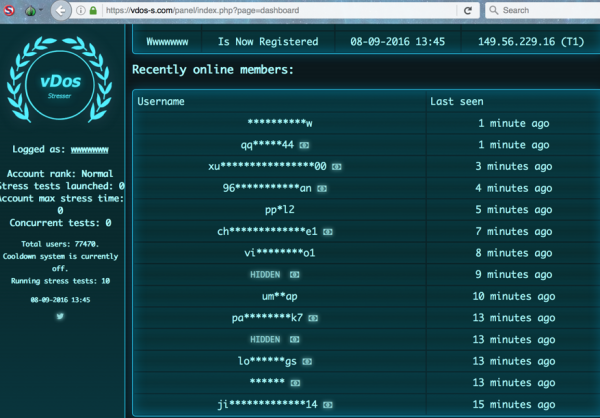
2016-ra a vDos lett a világ legnépszerűbb szolgáltatása DDoS-támadások megrendelésére.
Ha hihetünk a összeesküvés-elméleteknek, akkor az antivírus cégek maguk terjesztik a vírusokat, míg a DDoS-feldolgozó szolgáltatások maguk indítják ezeket a támadásokat. Természetesen ez a kitaláció… vagy mégsem?
2020. január 16-án a New Jersey-i Szövetségi Kerületi Bíróság a 22 éves Tucker Prestont, a georgiai Macon városának lakosát, egy vádpontban, nevezetesen „védett számítógépek megrongálásában program, kód vagy parancs átadása révén”. Tucker a BackConnect Security LLC cég egyik alapítója, amely DDoS-védelem nyújtásával foglalkozott. A fiatal üzletember nem tudta megállni, hogy ne álljon bosszút az engedetlen ügyfelein.
Tucker Preston szomorú története 2014-ben kezdődött, amikor a tinédzser hacker a barátjával, Marshal Webbbel megalapította a BackConnect Security LLC-t, amely később szétvált a BackConnect, Inc.-ről. 2016 szeptemberében ez a cég a vDos szolgáltatás leállítására irányuló művelet során, amely akkor a világ legnépszerűbb DDoS-támadás megrendelő szolgáltatásának számított. A BackConnect állítólag akkor maga is DDoS-támadást szenvedett el a vDos-on keresztül — és szokatlan „ellentámadást” hajtott végre, 255 ellenséges IP-címet elfogva (BGP hijacking). Az ilyen támadás végrehajtása a saját érdekeik védelme érdekében megosztott véleményeket váltott ki az informatikai biztonsági közösségben. Sokan úgy vélték, hogy a BackConnect átlépte a megengedett határt.
A legegyszerűbb BGP-hijacking úgy történik, hogy egy idegen prefixet sajátjaként bejelentünk. A fel- és peerlinkek ezt elfogadják, és elkezd terjedni a hálózaton. Például 2017-ben állítólag a "Rosztelekom" (AS12389) szoftverhibája miatt a Mastercard (AS26380), a Visa és néhány más pénzügyi szervezet felé. A BackConnect is hasonlóan működött, amikor ellopta az IP-címeket egy bolgár hoszting cégtől, a Verdina.net-től.
A BackConnect vezérigazgatója, Bryant Townsend később a NANOG hírlevélben a hálózati üzemeltetők számára. Elmondta, hogy nehezen döntöttek úgy, hogy megtámadnak egy ellenséges IP-címtartományt, de készen állnak vállalni a felelősséget lépésükért: „Bár lehetőségünk lett volna elrejteni a tetteinket, úgy éreztük, hogy ez helytelen lenne. Sok időt töltöttem azon, hogy átgondoljam ezt a döntést és azt, hogyan hathat ez negatívan a cégre és rám bizonyos emberek szemében, de végül támogattam.”
Kiderült, hogy a BackConnect nem először alkalmaz BGP-hijacket, a cégnek pedig egy sötét múltja van. Bár fontos megjegyezni, hogy a BGP-hijack nem mindig rosszindulatú szándékkal történik. Brian Krebs , hogy ő maga DDoS ellen a Prolexic Communications (most az Akamai Technologies része) szolgáltatásait veszi igénybe. Ők találták ki, hogyan lehet BGP hijacket használni a DDoS támadások elleni védekezéshez.
Ha a DDoS-támadás áldozata a Prolexichoz fordul segítségért, a cég az ügyfél IP-címeit saját magához irányítja, így elemzést végezhet és kiszűrheti a bejövő forgalmat.
Mivel a BackConnect DDoS-védelemmel foglalkozott, elemzést végeztek arról, hogy mely BGP-hijackek tekinthetők legitimnek ügyfeleik érdeke végett, és melyek tűnnek gyanúsnak. Figyelembe veszik az elfogott IP-címek tartózkodásának időtartamát, hogy mennyire volt széleskörűen bejelentve a hamis IP-előtag, létezik-e igazolt megállapodás az ügyféllel stb. A táblázatból látszik, hogy a BackConnect egyes lépései nagyon gyanúsan festenek.
Úgy tűnik, hogy valaki a sértettek közül bírósági eljárást indított a BackConnect ellen. A nincs feltüntetve annak a cégnek a neve, amelyet a bíróság sértettnek nyilvánított. Az áldozat a dokumentumban a következőképpen szerepel: Victim 1.
Ahogy azt korábban említettük, a BackConnect tevékenységének kivizsgálása a vDos szolgáltatás feltörése után kezdődött. Ekkor szolgáltatás adminisztrátorainak nevét, valamint a vDos adatbázisa, beleértve a regisztrált felhasználókat és a vDosnak DDoS-támadások végrehajtásáért kifizetett ügyfelek feljegyzéseit.
Ezek a feljegyzések azt mutatták, hogy az egyik fiók a vDos weboldalán olyan e-mail címekre lett regisztrálva, amelyek egy, Tucker Preston nevére regisztrált domainhez kapcsolódnak. Ez a fiók támadásokat kezdeményezett a számos célpont ellen, beleértve a különböző támadásokat a tulajdonában lévő hálózatokon. (FSF).
2016-ban az FSF volt rendszergazdája azt mondta, hogy a nonprofit szervezet egy adott ponton mérlegelte a BackConnect-tel való együttműködést, és a támadások szinte azonnal elkezdődtek, miután az FSF bejelentette, hogy más céget keres DDoS védelemre.
A következő szerint Az Egyesült Államok Igazságügyi Minisztériuma szerint Takker Preston esetében a vádat 10 év börtönnel és legfeljebb 250 000 dollár bírsággal sújthatják, ami kétszerese a bűncselekményből származó összes nyereségnek vagy veszteségnek. Az ítéletet 2020. május 7-én fogják kihirdetni.
A GlobalSign skálázható PKI megoldásokat kínál bármilyen méretű szervezetek számára.
További információ: +36 1 234 5678, sales-hu@globalsign.com.
Forrás: habr.com
