

Üdvözöljük a következő mini tanfolyamunkon. Ezúttal a legújabb szolgáltatásunkról fogunk beszélni — . Mi ez? Lényegében ez egy marketing név a hálózati forgalom ingyenes auditjára (mind belső, mind külső). Az audit egy csodás eszköz, az , amellyel bármely vállalat ingyenesen, 30 napig használhatja. De biztosíthatom, hogy már az első tesztórák után értékes információkat fog kapni a hálózatáról. Ráadásul ez az információ értékes lesz a hálózati adminisztrátorok, valamint a biztonsági szakemberek. Nos, beszéljük meg, hogy milyen információkról van szó, és mi a jelentőségük (a cikk végén, mint mindig, oktatóvideóval).
Itt egy kis kitérő. Csak biztos vagyok benne, hogy sokakban felmerült a gondolat: “Miért különbözik ez a ?”. Наши подписчики наверняка знают, что это (мы потратили на это очень много сил) 🙂 Не спешите с выводами, по ходу урока все встанет на свои места.
Mit tud ellenőrizni a hálózati adminisztrátor ezzel az audittal:
- Hálózati forgalom analitika — milyen terheltségűek a csatornák, milyen protokollokat használnak, melyik szerverek vagy felhasználók fogyasztanak a legnagyobb mennyiségű forgalmat.
- Késések és veszteségek a hálózatban — az ön szolgáltatásai átlagos válaszideje, a veszteségek jelenléte minden csatornáján (lehetőség a szűk keresztmetszetek megtalálására).
- Felhasználói forgalom analitika — átfogó elemzés a felhasználói forgalomról. Forgalmi mennyiségek, használt alkalmazások, problémák a vállalati szolgáltatásokkal.
- Alkalmazás teljesítményének értékelése — a problémák okainak feltárása a vállalati alkalmazások működésében (hálózati késések, szolgáltatások, adatbázisok, alkalmazások válaszideje).
- SLA monitorozás — automatikusan azonosítja és értesít a kritikus késésekről és veszteségekről az Ön nyilvános webalkalmazásainak tényleges forgalma alapján.
- Hálózati anomáliák keresése — DNS/DHCP hamisítás, hurkok, hamis DHCP-szerverek, szokatlan DNS/SMTP forgalom és még sok más.
- Konfigurációs problémák — illegitim forgalom a felhasználók vagy szerverek részéről, ami jelzi a kapcsolók vagy tűzfalak helytelen beállításait.
- Átfogó jelentés — részletes jelentés az IT infrastruktúra állapotáról, amely lehetővé teszi a munkák vagy további eszközök beszerzésének tervezését.
Mit tud ellenőrizni a kiberbiztonsági szakértő:
- Vírusaktivitás — észleli a vírusforgalmat a hálózaton belül, beleértve az ismeretlen kártevőket (0-napos) a viselkedéselemzés alapján.
- Zsarolóvírusok terjedése — a zsarolóvírusok észlelésének lehetősége, még akkor is, ha a terjedés a szomszédos számítógépek között történik, anélkül, hogy elhagyná a saját szegmensét.
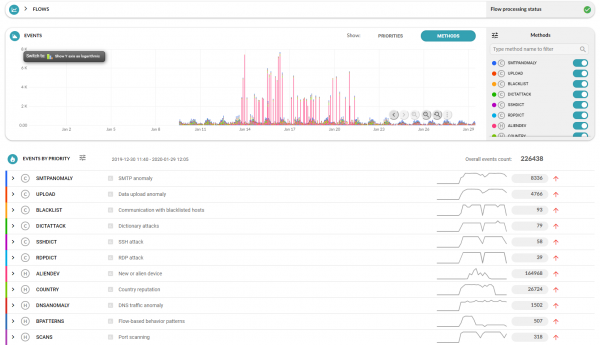
- Szokatlan aktivitás — a felhasználók, szerverek, alkalmazások szokatlan forgalma, ICMP/DNS alagutazás. Valós vagy potenciális fenyegetések észlelése.
- Hálózati támadások — portszkennelés, bruteforce támadások, DoS, DDoS, forgalomelfogás (MITM).
- Vállalati adatlopás — szokatlan fájlok letöltésének (vagy feltöltésének) észlelése a vállalati fájlszerverekről.
- Nem engedélyezett eszközök — illegitim eszközök észlelése, amelyek csatlakoznak a vállalati hálózathoz (gyártó és operációs rendszer meghatározása).
- Nem kívánt alkalmazások — a hálózatban tiltott alkalmazások használata (Bittorent, TeamViewer, VPN, anonimizálók stb.).
- Kriptovaluta-bányászok és botnetek — a hálózat ellenőrzése fertőzött eszközök számára, amelyek kapcsolódnak ismert C&C szerverekhez.
Jelentés
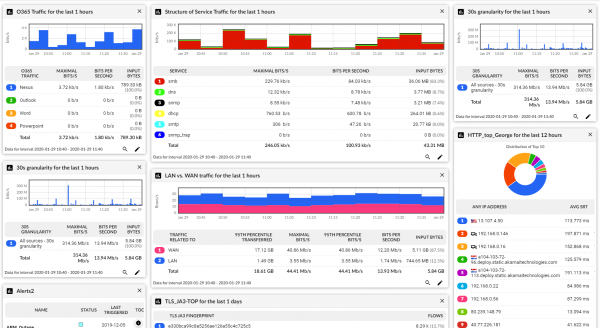
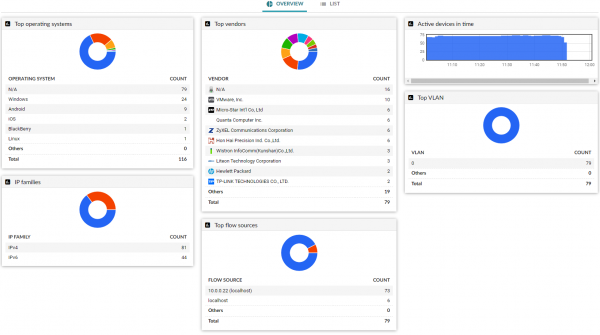
Az audit eredményei alapján áttekinheti az összes analitikát a Flowmon irányítópultokon, vagy PDF-jelentésekben. Íme néhány példa.
Általános forgalmi elemzés
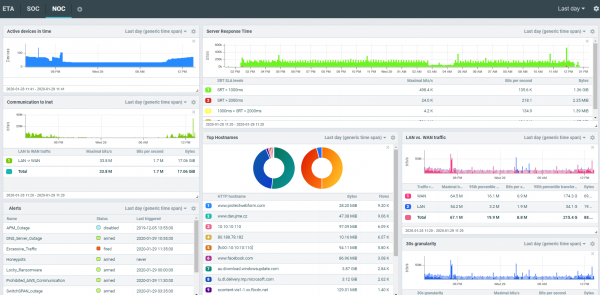
Testreszabott irányítópult
Szokatlan aktivitás
Éslezett eszközök
Szokásos tesztelési séma
Forgatókönyv №1 — egy iroda
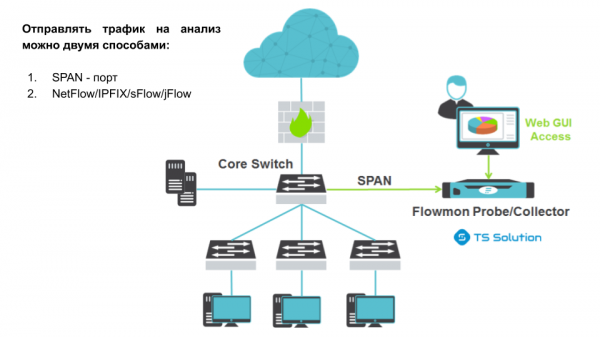
Kulcsfontosságú jellemző — elemezheti mind a külső, mind a belső forgalmat, amely nem esik a hálózati periméter védelmi eszközeivel (NGFW, IPS, DPI stb.) történő elemzés alá.
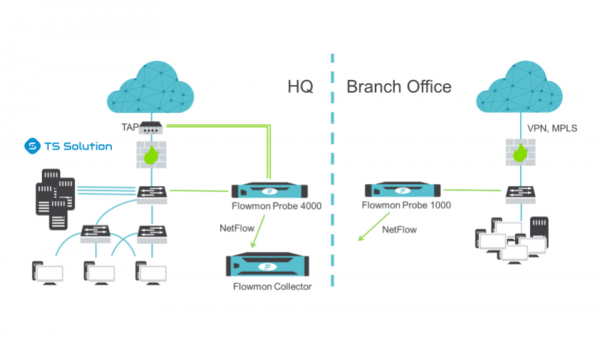
Forgatókönyv №2 — több iroda
Oktatóvideó
Összefoglaló
A CheckFlow audit nagyszerű lehetőséget biztosít az IT/IB vezetők számára:
- Felismerni a meglévő és potenciális problémákat az IT-infrastruktúrában;
- Problémák észlelése az informatikai biztonságban és a meglévő védelmi eszközök hatékonyságában;
- Meghatározni a kulcsproblémát az üzleti alkalmazások működésében (hálózati rész, kiszolgáló, programozás) és a felelősöket a megoldásért;
- Jelentősen csökkenteni a hibák elhárításának idejét az IT-infrastruktúrában;
- Indokoltá tenni a csatornák bővítésének, a szerverkapacitás növelésének vagy védelmi eszközök vásárlásának szükségességét.
Ajánlom, hogy olvassa el a korábbi cikkünket is — .
Ha érdekli ez a téma, kövesse a frissítéseket (, , , , .
Csak a regisztrált felhasználók vehetnek részt a szavazáson. , kérem.
Használ Ön NetFlow/sFlow/jFlow/IPFIX elemzőket?
55,6%Igen5
11,1%Nem, de tervezem a használatát1
33,3%Nem3
9 felhasználó szavazott. 1 felhasználó tartózkodott.
Forrás: habr.com
