

Beszélünk egy kedvező árú és biztonságos módszerről, amellyel biztosítható a távoli munkavállalók VPN kapcsolata anélkül, hogy a vállalatot reputációs vagy pénzügyi kockázatoknak tennénk ki, és a vállalat IT részlegének vagy vezetésének további problémákat okoznánk.
Az IT fejlődésével egyre több pozícióban lehet távoli munkavállalókat alkalmazni.
Ha korábban a távmunkások között főként a kreatív szakmák képviselői voltak, mint például a tervezők és szövegírók, most a könyvelők és jogi tanácsadók, valamint sok más szakma képviselője is nyugodtan dolgozhat otthon, és csak szükség esetén látogatja meg az irodát.
De mindenképpen szükséges a munka megszervezése védett csatornán keresztül.
A legegyszerűbb megoldás: VPN-t állítunk be a szerveren, a munkavállalónak megadjuk a felhasználónevet, jelszót és a VPN kulcs-certificate-t, valamint egy útmutatót, hogyan állíthatja be a VPN klienst a számítógépén. Az IT részleg ezzel a feladatának hitelesítve érzi magát.
Az ötlet látszólag nem rossz, egy kivétellel: az ilyen alkalmazottnak önállóan kell beállítania mindent. Ha egy képzett hálózati alkalmazás fejlesztőről van szó, valószínűleg el fogja tudni végezni ezt a feladatot.
De a könyvelők, művészek, tervezők, műszaki írók, építészek és sok más szakma képviselőjének nem kell feltétlenül ismernie a VPN beállításának részleteit. Vagy valakinek távolról kell csatlakoznia, és segítenie kell, vagy személyesen kell megjelennie, és mindent be kell állítania a helyszínen. Ennek megfelelően, ha valami nem működik, például a felhasználói profil hibájából kifolyólag elvesztek a hálózati kliens beállításai, minden kezdetektől újra meg kell ismételni.
Néhány vállalat olyan laptopot ad, amelyen már telepítve van a szükséges szoftver, és a VPN program kliens be van állítva a távoli munkához. Elvileg ebben az esetben a felhasználóknak nem szabad adminisztrátori jogokkal rendelkezniük. Így két problémát oldunk meg: a munkavállalók biztosítva vannak a feladatukhoz megfelelő licencelt szoftverrel, és egy már működő kommunikációs csatornával. Emellett nem tudják önállóan módosítani a beállításokat, ami csökkenti a technikai támogatásra történő megkeresések gyakoriságát.
támogatás.
Bizonyos esetekben ez nagyon kényelmes. Például, ha van egy laptopod, napközben kényelmesen elhelyezkedhetsz a szobában, éjszaka pedig csendben dolgozhatsz a konyhában, hogy ne ébressz fel senkit.
Mi a legnagyobb hátrány? Ugyanaz, mint az előny — ez egy hordozható eszköz, amit könnyen magaddal vihetsz. A felhasználók két kategóriára oszlanak: akik a teljesítmény és a nagy monitor miatt asztali PC-t preferálnak, és azok, akik a mobilitást kedvelik.
A második csoport felhasználói mindkét kezükkel szavaznak a laptopokra. Ha kapnak egy céges laptopot, az ilyen munkatársak boldogan eljárnak vele kávézókba, éttermekbe, kirándulni és próbálnak onnan dolgozni. Ha csak dolgoznának, és nem csak az új gépet használnák a közösségi médiára és más szórakozásokra.
Előbb vagy utóbb a céges laptop nemcsak a merevlemezen tárolt munkainformációval, hanem a VPN-hez beállított hozzáféréssel is elveszik. Ha be van jelölve a 'jelszó mentése' a VPN kliens beállításainál, akkor az idő elkezd számolni. Olyan helyzetekben, amikor nem azonnal észlelésre kerül a hiány, nem azonnal értesítik a támogatási szolgáltatást, és nem azonnal találják meg a szükséges kollégát, aki jogosult a letiltásra — ez nagy bajba kerülhet.
Néha segíthet az információhoz való hozzáférés korlátozása. De a hozzáférés korlátozása nem jelenti a probléma teljes megoldását az eszköz elvesztése esetén, ez csupán egy módja a veszteségek csökkentésének az adatok kiszivárgása és kompromittálódása ellen.
Használhatsz titkosítást vagy kétfaktoros hitelesítést, például USB kulccsal. Külsőleg az ötlet jónak tűnik, most ha a laptop más kezekbe kerül, a tulajdonosának meg kell szenvednie, hogy hozzáférjen az adatokhoz, beleértve a VPN-en való hozzáférést is. Időközben le lehet zárni a hozzáférést a céges hálózathoz. És a távoli felhasználóknak új lehetőségek nyílnak meg: elhagyhatják a laptopot vagy a hozzáférési kulcsot, vagy akár mindkettőt egyszerre. Formálisan a védelmi szint növekedett, de a támogatási szolgáltatásnak nem lesz unalmas. Ezen kívül most minden távoli munkavállalónál meg kell vásárolni a kétfaktoros hitelesítés (vagy titkosítás) készletét.
A külön szomorú és hosszú történet – kárigények benyújtása elveszett vagy sérült laptopok esetén (amiket leestek, édes teával vagy kávéval öntöttek le, és más balesetek) és az elveszett hozzáférési kulcsok.
A laptop emellett mechanikus alkatrészeket is tartalmaz, mint például billentyűzet, USB portok, a képernyőhöz rögzített fedél – ezek mind idővel kimerülnek, deformálódnak, meglazulnak, és javításra vagy cserére szorulnak (leggyakrabban a teljes laptop cseréje).
És most mi legyen? Szigorúan tiltsuk meg a laptopok lakáson kívüli használatát és kövessük nyomon
a mozgásukat?
De miért adtunk ki egyáltalán laptopot?
Az egyik ok az, hogy a laptopot könnyebb átadni. Gondoljunk ki valami mást, szintén kompaktot.
Ki lehetne adni nem laptopot, hanem védett LiveUSB flash meghajtókat, előre beállított VPN csatlakozással, és a felhasználó a saját számítógépét használja. De itt is lutri: elindul-e a programcsomag a felhasználó számítógépén, vagy sem? A probléma lehet a szükséges illesztőprogramok hiányában.
Ki kell találni, hogyan kell megszervezni a munkatársak „távoli” csatlakozását, lehetőleg úgy, hogy az ember ne csábuljon el, hogy a céges laptopjával barangoljon a városban, hanem otthon üljön és nyugodtan dolgozzon anélkül, hogy kockázatot vállalna, hogy elfelejt valahol vagy elveszíti a rábízott eszközt.
Statikus hozzáférés VPN-en
Miért nem adjunk ki nem végberendezést, például laptopot, vagy még inkább külön USB flash meghajtót a csatlakozáshoz, hanem egy hálózati átjárót VPN klienssel a fedélzeten?
Például egy kész útválasztót, amely különböző protokollok támogatásával rendelkezik, és amelyben már előre be van állítva a VPN kapcsolat. A távoli munkavállalónak csak a számítógépét kell csatlakoztatnia hozzá, és el kell kezdenie a munkát.
Milyen kérdéseket segít ez megoldani?
- A VPN-nel ellátott, céges hálózatba beállított eszköz nem vihető ki a házból.
- Több eszköz csatlakoztatható egy VPN csatornához.
A fentiekben már írtuk, hogy jó érzés lehet a lakásban laptopot használni, de gyakran egyszerűbb és kényelmesebb a munka asztali számítógéppel.
A VPN-hez az útválasztón akár számítógép, laptop, okostelefon, tablet, sőt elektronikus könyv is csatlakoztatható – mindent, ami Wi-Fi-t vagy vezetékes Ethernetet támogat.
Ha szélesebb kontextusban nézzük a helyzetet, ez lehet például egy csatlakozási pont egy mini-irodában, ahol több ember is dolgozhat.
Ezen a védett szegmensen belül a csatlakoztatott eszközök információt cserélhetnek, létrehozhatunk egy fájlcserélő erőforrást, miközben normális internet-hozzáférést biztosítunk, dokumentumokat küldhetünk nyomtatásra külső nyomtatóra, és így tovább.
Vállalati telefonrendszer! Milyen sokat jelent ez a hang, ami a telefonban valahol megszólal! A központosított VPN csatorna több eszköz számára lehetővé teszi, hogy az okostelefont Wi-Fi hálózaton keresztül csatlakoztatva IP telefonálást használjunk a vállalati hálózaton belüli rövid számokra való hívásokhoz.
Ellenkező esetben mobiltelefonon kellene hívni, vagy külső alkalmazásokat, például WhatsApp-ot használni, ami nem mindig összeegyeztethető a vállalati biztonsági politikával.
Mivel a biztonságról beszélünk, érdemes megemlíteni egy másik fontos tényt is. Hardveres VPN átjáróval fokozhatjuk a védelmet a belépő átjárón új ellenőrzési funkciók használatával. Ez növeli a biztonságot és áthelyezi a forgalom védelmének egy részét a hálózati átjáróra.
Milyen megoldással állhat elő a Zyxel ebben az esetben?
Olyan eszközt keresünk, amely ideiglenes használatra kiadható minden olyan munkavállalónak, aki távmunkát végezhet és akarhat.
Ezért ennek az eszköznek a következő tulajdonságokkal kell rendelkeznie:
- olcsónak;
- megbízhatónak (hogy ne pazaroljuk a pénzt és az időt a javításra);
- könnyen megvásárolhatónak a kereskedelmi hálózatokban;
- egyszerűen beállíthatónak (úgy tervezve, hogy speciálisan
képzett szakember hívása nélkül használható legyen).
Ez nem hangzik túl reálisnak, igaz?
Mégis létezik ilyen eszköz, valóban létezik és szabadon
— Zyxel ZyWALL VPN2S
A VPN2S egy VPN tűzfal, amely lehetővé teszi a magánkapcsolat
point-to-point bonyolult hálózati beállítások nélkül.
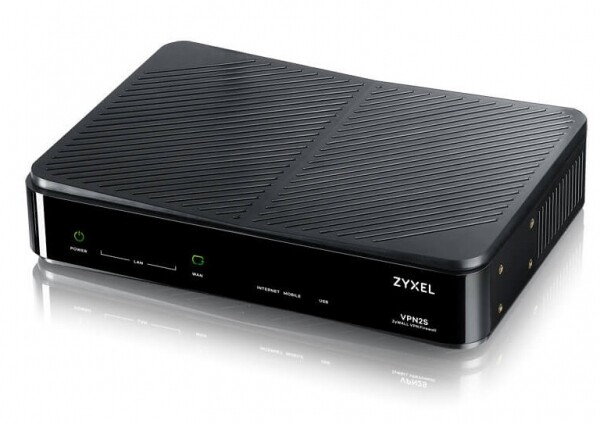
1. Ábra. A Zyxel ZyWALL VPN2S külső megjelenése
A készülék rövid specifikációja
Hardveres jellemzők
10/100/1000 Mbps RJ-45 portok
3 x LAN, 1 x WAN/LAN, 1 x WAN
USB portok
2 x USB 2.0
Nincs ventilátor
Igen
Rendszer teljesítmény és kapacitás
SPI tűzfal átbocsátási sebesség (Mbps)
1.5 Gbps
VPN átbocsátási sebesség (Mbps)
35
Maximális egyidejű munkamenetek száma. TCP
50000
Maximális egyidejű IPsec VPN alagút [5]
20
Testreszabható zónák
Igen
IPv6 támogatás
Igen
Maximális VLAN szám
16
A szoftver alapvető funkciói
Multi-WAN terheléskiegyenlítés / Hibaátállás
Igen
Virtuális magánhálózat (VPN)
Igen (IPSec, L2TP over IPSec, PPTP, L2TP, GRE)
VPN kliens
IPSec / L2TP / PPTP
Tartalom szűrés
1 év ingyen
Tűzfal
Igen
VLAN / Interface Group
Igen
Sávszélesség kezelés
Igen
Eseménynapló és megfigyelés
Igen
Cloud Helper
Igen
Távkezelés
Igen
Megjegyzés. A táblázat adatai az OPAL BE 1.12 vagy újabb mikrokódra vonatkoznak
későbbi verzió.
Milyen VPN lehetőségeket támogat a ZyWALL VPN2S
Valójában, ahogy a neve is sugallja, a ZyWALL VPN2S eszközt elsősorban
távoli dolgozók és kis irodák VPN-en keresztüli kapcsolatára tervezték.
- A végfelhasználók számára L2TP Over IPSec VPN protokoll áll rendelkezésre.
- Kis irodák összekapcsolására Site-to-Site IPSec VPN kapcsolatra van lehetőség.
- A ZyWALL VPN2S használatával L2TP VPN kapcsolatot is létesíthetünk
szolgáltatóval a biztonságos internet-hozzáférés érdekében.
Meg kell jegyezni, hogy ez a felosztás meglehetősen önkényes. Például
távoli helyen beállítható Site-to-Site IPSec VPN kapcsolat egyetlen
felhasználóval a perimenet belsejében.
Természetesen mindezt szigorú VPN algoritmusok (IKEv2 és SHA-2) használatával.
Több WAN használata
Távmunka esetén a legfontosabb a stabil csatorna biztosítása. Sajnos
egyetlen, a legmegbízhatóbb szolgáltatótól származó kapcsolat esetén ez nem garantálható.
A problémákat két kategóriába lehet sorolni:
- sebességcsökkenés — erre a Multi-WAN terheléskiegyenlítő funkció segít
fenntartani a szükséges sebességgel történő stabil kapcsolatot; - csatorna meghibásodás — erre a Multi-WAN hibaátálló funkció szolgál
a redundancia biztosítása érdekében.
Milyen hardveres lehetőségek állnak rendelkezésre ehhez:
- A negyedik LAN portot úgy lehet konfigurálni, mint további WAN portot.
- A USB port 3G / 4G modem csatlakoztatására használható, ami biztosítja
a tartalék csatornát mobil kapcsolat formájában.
A hálózati biztonság növelése
Ahogy korábban említettük, ez az egyik legfőbb előnye a speciális
centralizált eszközök használatának.
A ZyWALL VPN2S rendelkezik SPI (Stateful Packet Inspection) tűzfal funkcióval, amely védekezik a különböző típusú támadások ellen, beleértve a DoS (Denial of Service), a hamis IP-címek használatát, valamint az engedélyezett távoli hozzáféréssel, gyanús hálózati forgalommal és csomagokkal szemben.
További védelem érdekében a készülékben Content filtering funkció található, amely lehetővé teszi a felhasználók számára, hogy blokkolják a gyanús, veszélyes és idegen tartalmakhoz való hozzáférést.
Gyors és egyszerű beállítás 5 lépésben a beállító varázsló segítségével.
A gyors kapcsolatbeállításhoz kényelmes beállító varázsló és grafikus felhasználói felület áll rendelkezésre több nyelven.
interface több nyelven.
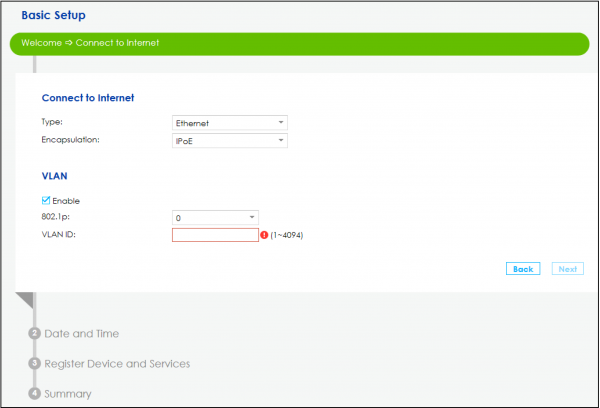
2. ábra. Az beállító varázsló egyik képernyőjének példája.
A hatékony és gyors kezelés érdekében a Zyxel teljes távoli adminisztrációs segédeszközcsomagot kínál, amellyel könnyedén beállíthatja a VPN2S-t és figyelemmel kísérheti azt.
A beállítások másolásának lehetősége jelentősen megkönnyíti több ZyWALL VPN2S készülék előkészítését távoli dolgozók számára.
VLAN támogatás.
Bár a ZyWALL VPN2S kifejezetten távoli munkavégzésre készült, VLAN támogatással is rendelkezik. Ez növeli a hálózat biztonságát, például ha egy egyéni vállalkozó irodája csatlakozik, ahol vendég Wi-Fi van. A standard VLAN funkciók, mint például a broadcast domain korlátozása, a forgalom csökkentése és a biztonsági politikák alkalmazása a vállalati hálózatokban népszerűek, de a kisvállalatok esetében is hasznosak lehetnek.
A VLAN támogatás hasznos lehet egy külön hálózat létrehozásához is, például IP telefonáláshoz.
A VLAN működésének biztosítása érdekében a ZyWALL VPN2S támogatja az IEEE 802.1Q szabványt.
Összefoglalva
A VPN csatornával konfigurált mobil eszköz elvesztésének kockázata más megoldásokat igényel, mint a vállalati laptopok biztosítása.
A kompakt és olcsó VPN átjárók használata lehetővé teszi, hogy gond nélkül szervezzük meg a távoli dolgozók munkáját.
A ZyWALL VPN2S modellt kifejezetten távoli dolgozók és kis irodák csatlakoztatására tervezték.
Hasznos linkek
→
→
→
→
→
Forrás: habr.com
