

 2020. február 27-én ingyenes Let’s Encrypt tanúsítványkiadó központ .
Az ünnepi sajtóközleményben a projekt képviselői felidézik, hogy a korábbi jubileumot, a 100 millió kiadott tanúsítványt, . Akkoriban a HTTPS-forgalom aránya az interneten 58% volt (az Egyesült Államokban 64%). Két és fél év alatt a mutatók jelentősen megnőttek: „Ma a világ összes weboldalának 81%-a használ HTTPS-t, míg az Egyesült Államokban 91%-nál tartunk! – örvendenek a projekt fiataljai. – Hihetetlen teljesítmény. Ez sokkal magasabb szintű adatvédelmet és biztonságot jelent mindenkinek.”
A Let’s Encrypt nagyon fontos szerepet játszott abban, hogy a HTTPS-tanúsítványok utilitarista standarddá váljanak, és a forgalom megbízható titkosítása az internetezés természetes normájává alakult.
A Let’s Encrypt innovatív tanúsítványkiadó központjának bétatesztelése 2015 decemberében kezdődött. Az új központ egyedi vonása, hogy a tanúsítványok kiadási folyamata eredetileg teljesen automatizált volt.
A HTTPS automatikus beállítása a szerveren két lépésben történik. Az első lépésben az ügynök értesíti a tanúsítványkiadó központot a szerver adminisztrátorának domainjogosultságairól. Például az ellenőrzés magában foglalhatja egy adott aldomain létrehozását vagy egy adott URI-val rendelkező HTTP-erőforrás meghatározását a tartományon belül.
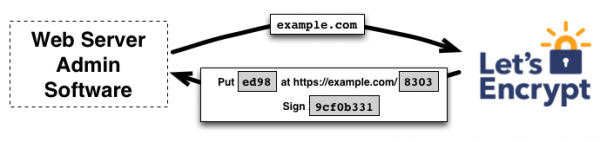
A Let’s Encrypt az ügynök által futtatott webszervert nyilvános kulcs alapján azonosítja. A nyilvános és a privát kulcsot az ügynök generálja az első csatlakozás előtt a tanúsítványkiadó központhoz. Az automatikus ellenőrzés során az ügynök számos tesztet végez: például a nyilvános kulccsal aláírja a kapott egyszer használatos jelszót, és bemutat egy adott URI-val rendelkező HTTP-erőforrást. Ha a digitális aláírás helyes, és az összes teszt sikeres, az ügynök jogosultságot kap a tanúsítványok kezelésére a domainek esetében.
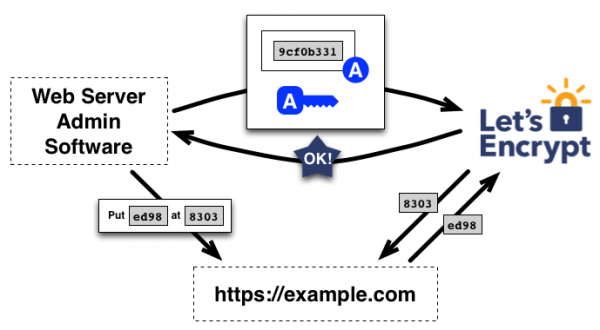
A második lépésben az ügynök kérheti a tanúsítványok kiadását, frissítését és visszavonását. A tanúsítvány automatikus kiadásához egy „challenge-response” (kérdezés-válasz) típusú hitelesítési protokollt, az Automated Certificate Management Environment (ACME) néven használnak. Mindezek a tanúsítványokkal kapcsolatos műveletek a webszerver leállítása nélkül, ACME-ügyfelekkel valósulnak meg. . Egyszerűen használható, a legtöbb operációs rendszeren működik és jól dokumentált. Van szakértői mód kiterjedt beállítási lehetőségekkel. A Certbot mellett számos más ACME-kliense .
A Let’s Encrypt fontos szerepe
A Let’s Encrypt igazi forradalmat hozott a piacon, ahol korábban a kereskedelmi tanúsítványkezelők uraltak. Mostanra gyakorlatilag kiszorították őket a DV-tanúsítványok (Domain Validation, domén-ellenőrzés) kiadásából, bár továbbra is értékesítik az OV-tanúsítványokat (Organization Validation, szervezeti ellenőrzés) és az EV-tanúsítványokat (Extended Validation, kiterjesztett ellenőrzés), amelyeket a Let’s Encrypt nem ad ki, mert nem automatizálhatók. Ugyanakkor ez egy niche termék, és a tömeges piacon a Let’s Encrypt ingyenes tanúsítványai uralnak.
A Let’s Encrypt szabványossá tette a tanúsítványok automatikus megújítását. A rövid élettartamuk (90 nap) ellenére az automatikus eljárás kiküszöböli azt az „emberi tényezőt”, amely hagyományosan a biztonság fő sebezhetősége. A doménadminisztrátorok gyakran egyszerűen elfelejtik megújítani a tanúsítványokat, aminek következtében a szolgáltatások leállnak. Az utolsó ilyen eset a Microsoft Teams-szel történt. 2020. február 3-án ez a közös munkahely offline állapotba került .
Az ACME protokollon keresztüli tanúsítványok automatikus cseréje kiküszöböli az ilyen incidensek lehetőségét.
Bár a Let’s Encrypt projekt a világ internetének felét szolgálja ki, a valós világban ez egy kis non-profit szervezet: „Ezek alatt a másfél év alatt szervezetünk nőtt, de csak kicsit! – írják. – 2017 júniusában körülbelül 46 millió webhelyet szolgáltunk ki, 11 alkalmazottal és 2,61 millió dolláros éves költségvetéssel. Ma közel 192 millió webhelyet szolgálunk ki 13 állandó alkalmazottal és körülbelül 3,35 millió dolláros éves költségvetéssel. Ez azt jelenti, hogy több mint négyszer annyi webhelyet szolgálunk ki mindössze két plusz alkalmazottal és 28%-os költségvetés-emelkedéssel.
A projekt támogatása a és .
Jelenleg a HTTPS de facto szabványnak számít az interneten. Tavaly óta a főbb böngészők figyelmeztetik a felhasználókat a veszélyes webhelyekre való csatlakozásra, amelyek nem titkosítják a forgalmat HTTPS-en. A biztonsági táj hasonló megváltozásáért a Let’s Encrypt hatalmas szerepet játszott.
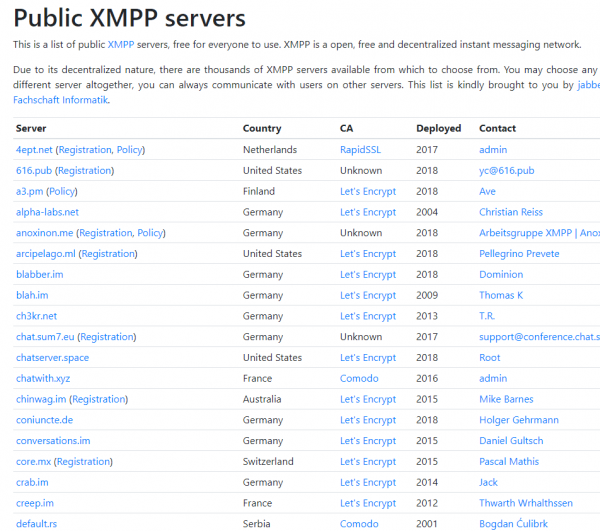
Ráadásul a Let’s Encrypt szinte . Most a Jabber megbízható titkosítással működik, mind az ügyfél-szerver, mind a szerver-szerver szinten, és a tanúsítványok abszolút többségét a Let’s Encrypt adta ki.
„Közösségként hihetetlen dolgokat csináltunk, hogy védjük az embereket az interneten, - áll a . - Az egymilliárd tanúsítvány kiadása a közösségünk által elért előrelépés megerősítése.”
Forrás: habr.com
