

Egyszerre a távoli munkavégzés keresett és szükséges formátummá vált. Mindez a COVID-19 miatt. Nap mint nap új intézkedések születnek a fertőzés megakadályozására. Az irodákban hőmérsékletet mérnek, és egyes cégek, köztük nagyobbak, a távmunkára állítják át alkalmazottaikat, hogy csökkentsék a leállás és a betegszabadság költségeit. Ebben a tekintetben az IT-szektor előnyben van a távoli csapatokkal szerzett tapasztalata miatt.
Mi, a NII SOKB-nál, már évek óta foglalkozunk a vállalati adatok távoli elérésének megszervezésével mobileszközökön, és tudjuk, hogy a távoli munkavégzés nem egyszerű kérdés. A következő fejezetben bemutatjuk, hogyan segítik megoldásaink a munkatársak mobileszközeinek biztonságos kezelését, és miért fontos ez a távoli munkavégzéshez.
Mire van szüksége egy munkavállalónak ahhoz, hogy távolról dolgozhasson?
A távoli munkához elengedhetetlen szolgáltatások tipikus csomagja az kommunikációs szolgáltatások (e-mail, messenger), webes erőforrások (különféle portálok, például service desk vagy projektmenedzsment rendszer) és fájlok (elektronikus dokumentumkezelő rendszerek, verziókezelés stb.).
Nem lehet arra számítani, hogy a biztonsági fenyegetések megvárják, amíg befejezzük a harcot a koronavírussal. A távoli munkavégzésnek megvannak a saját biztonsági szabályai, amelyeket be kell tartani még a pandémia idején is.
Fontos üzleti információkat nem szabad egyszerűen a munkavállaló személyes e-mail címére küldeni, hogy azt nyugodtan olvashassa és dolgozhasson rajta a személyes okostelefonján. Az okostelefont el lehet veszíteni, appokat lehet telepíteni rá, amelyek információt lopnak, végül is gyerekek játszhatnak vele otthon, akik otthon ülnek a vírus miatt. Minél fontosabbak az adatok, amelyeken a munkavállaló dolgozik, annál jobban kell őket védeni. A mobileszközök védelmének nem szabad gyengébbnek lennie, mint a álló munkaterületeké.
Miért nem elegendő az antivírus és a VPN?
Az álló munkahelyek és Windows operációs rendszerű laptopok esetében az antivírus telepítése indokolt és szükséges. De mobileszközök esetében ez korántsem mindig van így.
Az Apple eszközök architektúrája megakadályozza az információs interakciót az alkalmazások között. Ez korlátozza a fertőzött szoftverek következményeinek lehetséges mértékét: ha a levelezőklientben egy sérülékenységet használnak ki, akkor a tevékenységek nem léphetik túl ezt a levelezőklienst. Ugyanakkor ez a politika csökkenti az antivírusok hatékonyságát is. Automatikusan ellenőrizni egy e-mailben érkezett fájlt már nem lehet.
Az Android platformon a vírusok és antivírusok számára is nagyobb lehetőségek állnak rendelkezésre. Mégis felmerül a célszerűség kérdése. A kártékony szoftverek alkalmazásboltból való telepítéséhez sok engedélyt kell manuálisan megadni. A hozzáférési jogokat a támadók csak az olyan felhasználóktól kapják, akik minden engedélyt megadnak az alkalmazásoknak. A gyakorlatban elegendő megtiltani a felhasználóknak, hogy ismeretlen forrásokból telepítsenek alkalmazásokat, hogy a „tabletták” a ingyenesen telepített fizetős alkalmazásokhoz ne „gyógyítsák” a vállalati titkokat a titkosságtól. De ez a lépés túlmutat az antivírus funkcionalitásán. VPN.
Ezen kívül a VPN és az antivírus nem tudja figyelemmel kísérni, hogyan viselkedik a felhasználó. A logika azt sugallja, hogy a felhasználói eszközön legalább egy jelszónak kell lennie (veszteségek elleni védelemként). De a jelszó megléte és megbízhatósága csak a felhasználó tudatosságától függ, amelyre a cégnek nincs befolyása.
Természetesen léteznek adminisztrációs módszerek. Például belső dokumentumok, amelyek szerint a munkavállalók személyes felelősséggel tartoznak a jelszavak hiányáért az eszközökön, a megbízhatatlan forrásokból származó alkalmazások telepítéséért stb. Még arra is kötelezhetjük az összes munkavállalót, hogy aláírja a módosított munkaköri leírást, amely tartalmazza ezeket a pontokat, mielőtt távmunkára lép. De nézzünk szembe a valósággal: a cég nem lesz képes ellenőrizni, hogy ez a leírás hogyan valósul meg a gyakorlatban. Az alapvető folyamatok sürgős átalakításával lesz elfoglalva, míg a munkavállalók, a bevezetett politikák ellenére, titkos dokumentumokat másolnak személyes Google Drive-ra, és linkkel megosztják azokat, mert így kényelmesebben tudnak együtt dolgozni a dokumentumon.
Ezért az irodai távoli munka hirtelen próbára teszi a vállalat ellenállóságát.
Vállalati mobilitás kezelése
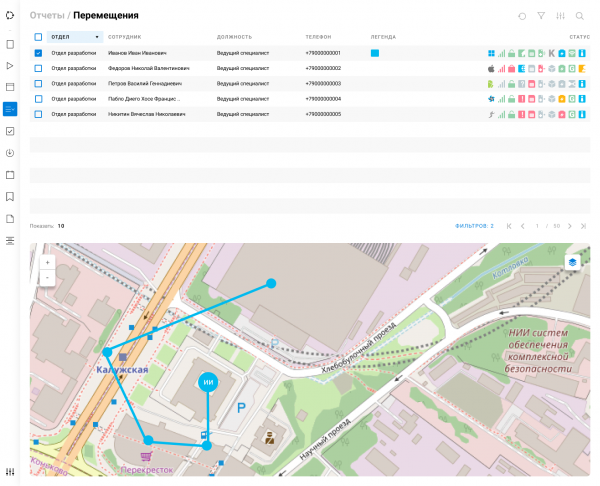
Információbiztonsági szempontból a mobil eszközök fenyegetést és potenciális biztonsági rést jelentenek. Ezt a rést az EMM (vállalati mobilitás menedzsment) szintű megoldások hivatottak lezárni.
A vállalati mobilitás kezelése (EMM) magában foglalja az eszközkezelés (MDM, mobil eszköz menedzsment), az alkalmazáskezelés (MAM, mobil alkalmazás menedzsment) és a tartalomkezelés (MCM, mobil tartalom menedzsment) funkcióit.
Az MDM szükséges 'büntetés'. Az MDM funkciók segítségével az adminisztrátor visszaállíthatja vagy letilthatja az eszközt, ha az elveszett, biztonsági politikákat állíthat be: jelszó megléte és bonyolultsága, hibakeresési funkciók letiltása, alkalmazások telepítésének tilalma apk-ból stb. Ezek az alapvető lehetőségek minden gyártó és platform mobil eszközein támogatottak. A finomabb beállítások, például a testreszabott helyreállítók telepítésének letiltása, csak egyes gyártók eszközein érhetők el.
A MAM és MCM az alkalmazások és szolgáltatások 'finomsága', amelyekhez hozzáférést biztosítanak. Ha elegendő szintű biztonságot biztosítunk az MDM-en keresztül, akkor biztonságos távoli hozzáférést nyújthatunk a vállalati forrásokhoz a mobil eszközökön telepített alkalmazások segítségével.
Első pillantásra úgy tűnik, hogy az alkalmazások kezelése tisztán informatikai feladat, amely a 'alkalmazás telepítése, alkalmazás beállítása, alkalmazás frissítése új verzióra vagy visszaállítása korábbi verzióra' alapvető műveletekre korlátozódik. Valójában azonban itt sem kerülhető el a biztonság. Nem elég csak telepíteni és beállítani a munkához szükséges alkalmazásokat az eszközökön, hanem védeni kell a vállalati adatokat a személyes Dropboxba vagy Yandex.Diskra történő feltöltés ellen is.
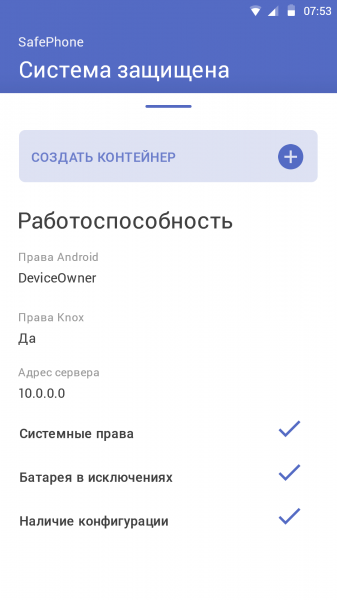
A vállalati és a magánélet elválasztására a modern EMM rendszerek javasolják, hogy a készüléken egy tartályt hozzunk létre a vállalati alkalmazások és adatok számára. A felhasználó nem tudja illetéktelenül eltávolítani az adatokat a tartályból, így a biztonsági szolgálatoknak nincs szükségük arra, hogy megtiltsák a mobil eszköz 'személyes' használatát. A vállalkozásnak ez előnyös. Minél jobban megismeri a felhasználó a készülékét, annál hatékonyabban használja a munkaeszközöket.
Térjünk vissza az IT problémákhoz. Két feladat van, amelyet nem lehet megoldani EMM nélkül: az alkalmazás verziójának visszaállítása és a távoli beállítása. A visszaállítás akkor szükséges, amikor az új verzió nem felel meg a felhasználóknak – súlyos hibák találhatók benne, vagy egyszerűen csak kényelmetlen. A Google Play és az App Store alkalmazásaival kapcsolatban a visszaállítás lehetetlen – a boltban mindig csak a legfrissebb alkalmazásverzió érhető el. Az aktív, belső fejlesztés során a verziók akár naponta is megjelenhetnek, és nem mindegyikük bizonyul stabilnak.
A távoli alkalmazásbeállítást EMM nélkül is meg lehet valósítani. Például különböző összeállításokat készíthet az alkalmazásnak különböző szervercímekhez, vagy elmentheti a beállítási fájlt a telefon nyilvános memóriájába, hogy később manuálisan módosíthassa. Ezek előfordulnak, de valószínűleg nem nevezhetők legjobb gyakorlatoknak. Ezzel szemben az Apple és a Google szabványosított megoldásokat kínálnak ennek a feladatnak a megoldására. A fejlesztőnek elegendő egyszer beépítenie a szükséges mechanizmust, és az alkalmazás bármilyen EMM-et be tud állítani.
Megvettük a állatkertet!
Nem minden mobil eszköz használati eset egyformán hasznos. Különböző felhasználói kategóriáknak különböző feladataik vannak, amelyeket a saját módjukon kell megoldani. A fejlesztőnek és a pénzügyi szakembernek speciális alkalmazáscsomagokra, és esetleg különböző biztonsági politikákra van szüksége a velük kezelt adatok eltérő titkossága miatt.
Nem mindig sikerül korlátozni a mobil eszközök modelljeit és gyártóit. Egyrészt olcsóbb vállalati standard mobil eszközöket létrehozni, mint hogy a különböző gyártók Androidja közötti eltérésekkel és különböző képernyőátmérők mobil UI-jának megjelenítési sajátosságaival foglalkozzunk. Másrészt a vállalati eszközök beszerzése a pandémia idején megnehezedik, és a cégeknek engedélyezniük kell a személyes eszközök használatát. Oroszország helyzete tovább súlyosbítja a helyzetet, mivel nemzeti mobil platformok vannak, amelyeket a nyugati EMM megoldások nem támogatnak.
Mindez gyakran vezet ahhoz, hogy a vállalati mobilitás kezelésére egy centralizált megoldás helyett vegyes, különböző EMM-, MDM- és MAM-rendszerek állnak rendelkezésre, amelyeket saját személyzetük kezel, egyedi szabályok szerint.
Mik a jellemzők Oroszországban?
Oroszországban, akárcsak bármely más országban, léteznek nemzeti jogszabályok az információvédelem terén, amelyek nem változnak az epidemiológiai helyzettől függően. Így az állami információs rendszerekben (GIS) a biztonsági követelményeknek megfelelően tanúsított védelmi eszközöket kell alkalmazni. E követelmény teljesítése érdekében az GIS adataihoz hozzáférő eszközöknek tanúsított EMM-megoldásokkal kell rendelkezniük, melyek közé tartozik a mi SafePhone termékünk is.
Hosszú és érthetetlen? Valójában nem.
A vállalati szintű eszközök, mint az EMM, gyakran összefonódnak a lassú bevezetés és a hosszadalmas előzetes tervezés képével. Most erre egyszerűen nincs idő — a vírus miatt bevezetett korlátozások gyorsan történnek, így nincs idő a távoli munkavégzésre való átállásra.
Tapasztalataink szerint, mivel számos SafePhone bevezetési projektet valósítottunk meg különböző méretű vállalatoknál, még helyi telepítés esetén is a megoldás egy héten belül beüzemelhető (a szerződések egyeztetési és aláírási idejét nem számítva). Az alkalmazottak már 1–2 nappal a bevezetés után használhatják a rendszert. Igen, a termék rugalmas testreszabásához az adminisztrátorokat képezni kell, de a képzés párhuzamosan is zajlik a rendszer üzembe helyezésével.
Annak érdekében, hogy ne pazaroljunk időt a megrendelő infrastruktúrájában történő telepítésre, felhőalapú SaaS-szolgáltatást kínálunk a SafePhone használatával történő mobil eszközök távoli kezelésére. Ezt a szolgáltatást a saját adatközpontunkból biztosítjuk, amely tanúsítva van a GIS és a személyes adatokkal kapcsolatos információs rendszerek maximális követelményeinek megfelelően.
A koronavírus elleni harc támogatásául az NII SOKB ingyenes alapon csatlakoztatja a kis- és középvállalkozásokat a szerverhez az alkalmazottak távoli munkavégzésének biztonságos megvalósítása érdekében.
Forrás: habr.com
