

Megjelent a web böngésző , valamint Firefox 68.8 Android platformra. Emellett frissítés is készült. hosszú távú támogatással . Hamarosan szakaszra lép a Firefox 77 ágába lép, amelynek kiadását június 2-ára tervezik.
:
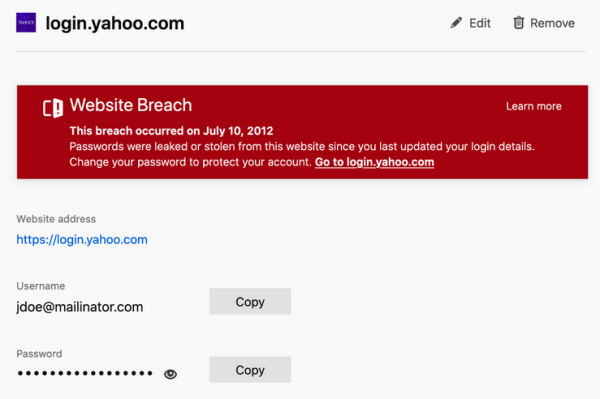
- a böngésző részét képező Lockwise rendszerbeépített kiegészítő funkciói, amely az 'about:logins' interfészt kínálja a mentett jelszavak kezelésére. Figyelmeztetést ad ki a mentett fiókok számára, amelyek olyan webhelyekhez kapcsolódnak, ahol korábban adatszivárgás miatt történt betörés. A figyelmeztetést akkor kapja a felhasználó, ha a Firefox-ban lévő jelszó nincs frissítve a webhely kompromittálása óta.

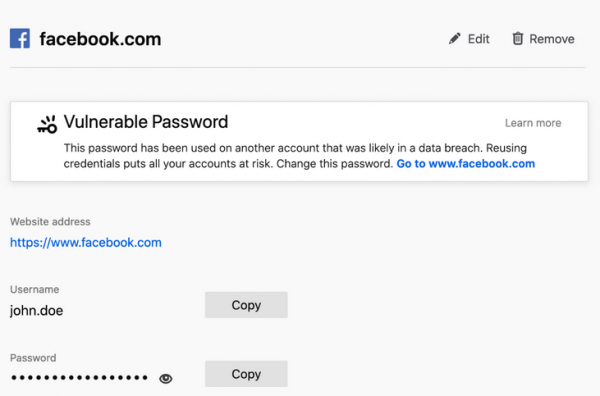
A több webhelyen használt jelszavak kompromittáltságáról is megjelenik figyelmeztetés. Ha az egyik mentett fiók szerepel az adatszivárgásban, és a felhasználó ugyanazt a jelszót használja más webhelyeken, akkor a rendszer javasolja a jelszó megváltoztatását. Az ellenőrzés az adatbázis-projekt integrációja révén történik, amely tartalmazza a 9,5 milliárd fiókról szóló információkat, amelyek 443 webhely feltörése miatt kerültek veszélybe. A módszer névtelen és az email SHA-1 hash-ének előtagjának (a karakterek néhány első részének) továbbításán alapul, amelyre a szerver a kérésnek megfelelő hash-nyomokat ad vissza az adatbázisából, majd a böngésző saját oldalán ezeket összehasonlítja a meglévő teljes hash-el, és ha egyezést talál, figyelmeztetést ad ki (a teljes hash nem kerül továbbításra).

Kibővült azon webhelyek száma, amelyeken alkalmazható a funkciója a regisztrációs űrlapok kitöltésekor. Korábban a megfelelő jelszó javaslata csak 'password' típusú mezők esetén jelent meg az 'autocomplete=new-password' attribútummal. Függetlenül a használt webhelytől, a jelszó a helyi menü révén generálható.
Windows és macOS esetén, ha a Firefox nem tartalmaz mesterjelszót, támogatja az operációs rendszer hitelesítési párbeszédpaneljének megjelenítését és a rendszergazdai fiók adatainak megadását a mentett jelszavak megtekintése előtt. Miután megadta a rendszernév jelszavát, a mentett jelszavakhoz 5 percig férhet hozzá, ezután ismét meg kell adnia a jelszót. Ez a lépés lehetővé teszi a felhasználói adatok védelmét mások elől, ha a számítógépet felügyelet nélkül hagyják, ha a böngészőben nincs beállítva mesterjelszó.
- működése:«, amely alapértelmezés szerint le van tiltva. A módozat aktiválásakor a «dom.security.https_only_mode» paraméter használatával az about:config oldalon minden titkosítatlan kérés automatikusan átirányításra kerül a védett oldalváltozatokra («http://» «https://»). A csere a weboldalakon betöltött erőforrások szintjén és a címsorba beírt címek esetében, egyaránt megtörténik. Ha a https címzettel kapcsolatos kérés időtúllépéshez vezet, a felhasználónak egy hibajelentő oldal jelenik meg, amelyen található egy gomb az http:// kérés végrehajtásához. Amennyiben a «https://» alatt a weboldal betöltése során alárendelt erőforrások töltése hibát okoz, ezen hibák figyelmen kívül lesznek hagyva, de a webkonzolon figyelmeztetések jelennek meg, amelyek a webfejlesztői eszközökön keresztül megtekinthetőek.
- Megérkezett a funkció, amely lehetővé teszi a gyors váltást a videók lejátszása között «» (Picture-in-Picture) és a teljes képernyős megjelenítés között. A felhasználó egy kicsi ablakban összeszítheti a videót, miközben más munkát végez, beleértve más alkalmazásokat és virtuális munkaterületeket is. Ha a felhasználó szeretné a figyelmét teljesen a videóra összpontosítani, elegendő egy dupla kattintás az egéren a teljes képernyős megjelenítéshez. Ismételt dupla kattintás az egéren visszaállítja a lejátszást a «kép a képben» módba.
- A címsor használhatóságának és láthatóságának javítása érdekében több munkát végeztek. Új fül megnyitásakor csökkentették az árnyékot a címsor mező körül. A könyvjelzők sávját egy kicsit kiterjesztették, hogy a tapintható képernyőkön a megnyomás területe nőjön.
- Wayland alapú környezetekben a
Windows alatt, az Intel GPU-val rendelkező laptopok felhasználói számára és legfeljebb 1920×1200 felbontás esetén alapértelmezés szerint aktiválva van a kompozíciós rendszer - , amely Rust nyelven készült és a GPU-ra áttolta az oldal tartalmának kirajzolási műveleteit. , amely Rust nyelven készült, és a GPU-ra bízza a weboldal tartalmának renderelését.
- A támogatási objektum hozzáadva , ami
lehetővé teszi az interface-ek használatát és , amelyek a Firefox fő futási szálán kívül működnek. Az új API lehetővé teszi a hang valós idejű feldolgozását, amely programozottan ellenőrzi a hangparamétereket anélkül, hogy további késedelmeket okozna, és nem befolyásolja a hangkimenet stabilitását. Az AudioWorklet megjelenése lehetővé tette a Zoom hívásokhoz való csatlakozást Firefoxban különböző kiegészítők telepítése nélkül, és összetett hangfeldolgozási forgatókönyvek megvalósítását is lehetővé tette a böngészőben, mint például a térbeli hang virtuális valóság vagy játék rendszerekhez. - A CSS-ben , amelyek a színek rendszerszintű értékeit határozzák meg (CSS Színmodul 4. szint).
- Az Intl.NumberFormat, az Intl.DateTimeFormat és az Intl.RelativeTimeFormat konstruktőrökben alapértelmezés szerint be van kapcsolva a «numberingSystem» és a «calendar» opciók feldolgozása. Például: «Intl.NumberFormat(‘en-US’, { numberingSystem: ‘latn’ })» vagy «Intl.DateTimeFormat(‘th’, { calendar: ‘gregory’ })».
- Befogták az ismeretlen protokollok blokkolását az olyan módszerekben, mint a «location.href» vagy <meta http-equiv=»refresh».
- A weboldalak mobil eszközökön való megjelenítésének tesztelése során a Responsive Design Mode használatával a webfejlesztő eszközökben szimulálva lett a mobileszközök viselkedése a dupla koppintásos nagyítás során. A meta-viewport tagek helyes renderelése lehetővé tette, hogy optimalizáljuk a Firefox-ot Androidra mobil eszköz nélkül.
- A hálózati lekérdezések vizsgálati felületén a oszlopelválasztón dupla kattintásra automatikusan illeszkedik az oszlop szélessége a megjelenített adatokhoz.
- A WebSocket vizsgálati felülethez új Control szűrő került hozzáadásra az irányító keretek megjelenítéséhez. A üzenetek előnézeti megjelenítése lett lehetővé téve , amely felkerült az automatikusan formázott protokollok listájára a socket.io, SignalR és WAMP analógiájára.
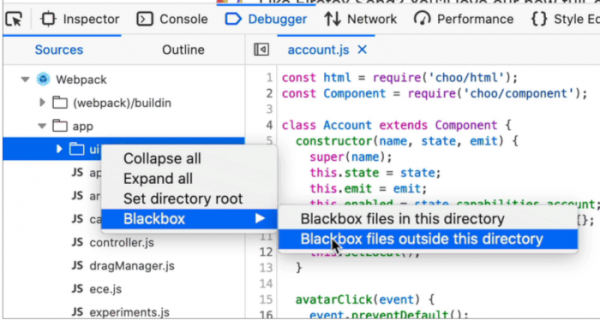
- A JavaScript hibakeresőben lehetőséget kaptak arra, hogy figyelmen kívül hagyják azokat a fájlokat, amelyek nem szükségesek a hibakeresés során. A «blackbox» kontextuális menüből javasolt lehetőségek a választott könyvtárban vagy azon kívül elhelyezkedő tartalom elrejtésére vonatkoznak. A verem nyomvonal másolásakor a teljes útvonalat helyezi a vágólapra, nem csupán a fájl nevét.

- A web konzolában a több soros módban lehetőség van a kód olyan részleteinek elrejtésére, amelyek meghaladják az öt sort (a kód megjelenített területén bárhova kattintva lehet felfedni őket).
Az újítások mellett a Firefox 76-ban a következőket is javították: , ebből 10 (CVE-2020-12387, CVE-2020-12388 és 8 a CVE-2020-12395 alatt) kritikusnak van minősítve, és potenciálisan lehetővé teheti a rosszindulatú kód végrehajtását, ha speciálisan kialakított oldalakat nyitunk meg. A CVE-2020-12388 sebezhetőség lehetőséget biztosít a Windows sandbox környezetének elhagyására a hozzáférési tokenek manipulálásával. A CVE-2020-12387 sebezhetőség a memória már felszabadított blokkjához való hozzáféréshez (Use-after-free) kapcsolódik a Web Worker leállításakor. A CVE-2020-12395 memória problémákat von össze, például puffertúlcsordulásokat.
Forrás: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish