

A Bitdefender Labs, a szoftverbiztonsági kutatásokkal foglalkozó cég, részleteket hozott nyilvánosságra egy új kártevőről, amely az Android-eszközöket támadja. A szakértők szerint ez a vírus kicsit másképp viselkedik, mint a legtöbb elterjedt fenyegetés, mivel nem minden eszközt támad meg. Ehelyett a vírus a felhasználókat célozza meg, akiktől a legértékesebb adatokat tudja megszerezni.
A kártevő fejlesztői megtiltották, hogy bizonyos régiók felhasználóit támadja, beleértve a volt Szovjetunió országait, Afrikát és a Közel-Keletet. Ausztrália, a kutatások szerint, a hackerek fő célpontja. Emellett számos eszközt fertőztek meg az Egyesült Államokban, Kanadában és néhány európai országban is.
A kártevőt először az év elején fedezték fel a szakértők, bár a terjedése már 2016-ban elkezdődött, és becslések szerint ez idő alatt számos eszközt fertőzött meg, több mint százezer felhasználóval. Az év eleje óta a szoftver már tizedével több eszközt fertőzött meg.
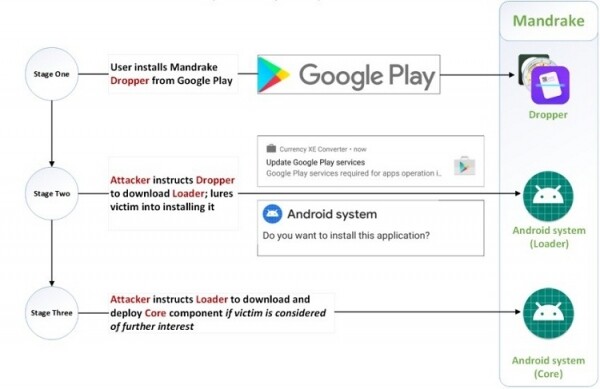
Az oka annak, hogy a vírus hosszú időn keresztül észrevétlen maradt a Google Play áruházban, az, hogy a kártevő kód lényegében nem a magában az alkalmazásban található, hanem egy olyan folyamatot használ, amely kémkedő funkciókat indít el csak közvetlen utasításra, és a mögötte álló hackerek nem aktiválják ezeket a funkciókat a Google tesztelése során. Azonban amikor a kártevő kód elindul, az alkalmazás szinte bármilyen adatot képes gyűjteni az eszközről, beleértve a webhelyekre és alkalmazásokba való belépéshez szükséges információkat is.
Bogdan Botezatu, a Bitdefender fenyegetések kutatásáért és jelentéséért felelős igazgatója, a Mandrake-t az egyik legnagyobb hatású Android kártevőnek nevezte. A végső célja, hogy teljes kontrollt szerezzen a készülék felett és kompromittálja a felhasználói fiókokat.
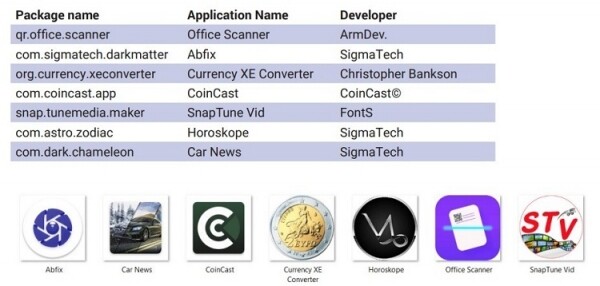
Ahhoz, hogy évekig észrevétlen maradjon, a Mandrake különböző alkalmazások révén terjedt a Google Play-en, különböző fejlesztői neveken közzétéve. A rosszindulatú szoftverek terjesztésére használt alkalmazásokat is viszonylag jól támogatják, hogy fenntartsák azt a látszatot, hogy ezek a programok megbízhatóak. A fejlesztők gyakran válaszolnak a véleményekre, sok alkalmazásnak van közösségi média támogatói oldala. A legérdekesebb, hogy az alkalmazások teljesen törlik magukat az eszközről, amint megkapják az összes szükséges adatot.
A Google egyáltalán nem kommentálta a kialakult helyzetet, és nagyon valószínű, hogy a fenyegetés továbbra is aktív. A legjobb módszer a Mandrake fertőzésének elkerülésére, ha megbízható, jól ismert fejlesztők által készített, kipróbált alkalmazásokat telepítünk.
Forrás: 3dnews.ru
