

2020. május 30-án szombaton váratlan probléma merült fel a Sectigo (korábban Comodo) népszerű SSL/TLS tanúsítványaival. A tanúsítványok időben minden rendben voltak, azonban az egyik közbenső CA tanúsítvány, amely a tanúsítványokhoz kapcsolódott, "lejárt". A helyzet nem mondható fatálisnak, de kellemetlen: a legfrissebb böngészők nem vettek észre semmit, de az automatizálások és a régi böngészők/operációs rendszerek nagyrészt nem voltak felkészülve erre a fordulatra.
A Habr sem volt kivétel, ezért készült ez az oktatóanyag/postmortem.
Röviden összefoglalva A megoldás a végén található.
Hagyjuk figyelmen kívül az alapvető elméletet a PKI-ről, SSL/TLS-ről, https-ről és másokról. A domain biztonsági tanúsítvány hitelesítési mechanikája egy sor tanúsítványból álló lánc felépítése, amelyel a böngésző vagy operációs rendszer által megbízhatónak tartott tanúsítványokhoz jutunk el, amelyek a Trust Store-ban találhatók. Ez a lista elérhető az operációs rendszerrel, a kód végrehajtási ökoszisztémájával vagy a böngészővel együtt. Minden tanúsítványnak van lejárati ideje, amely után megbízhatatlannak számít, beleértve a trust store-ban lévő tanúsítványokat is. Hogyan nézett ki a bizalmi lánc a végzetes nap előtt? A webes eszköz segít nekünk megérteni. a Qualys-tól.
Tehát az egyik legnépszerűbb „kereskedelmi” tanúsítvány a Sectigo Positive SSL (korábban Comodo Positive SSL néven ismert, ezek a tanúsítványok még mindig elérhetők), amely úgynevezett DV tanúsítvány. A DV a legprimitívebb tanúsítási szintet jelenti, amely a domain adminisztrációs hozzáférés ellenőrzését jelenti, amelyet a tanúsítványt kiadó szervezet végez. A DV pontosan a „domain validation” kifejezést jelöli. Tájékoztatásul: létezik még OV (organization validation) és EV (extended validation) is, a Let’s Encrypt ingyenes tanúsítványa szintén DV. Azok számára, akiket valamilyen oknál fogva nem elégít ki az ACME mechanizmus, a Positive SSL termék a legjobban megfelelő az ár/lehetőségek arányban (az egydomaines tanúsítvány ára körülbelül 5-7 dollár évente, a tanúsítványok összesített érvényességi ideje legfeljebb 2 év és 3 hónap).
A tipikus Sectigo DV tanúsítvány (RSA) nemrég még az alábbi közbenső CA lánccal érkezett:
Tanúsítvány #1:
  Adatok:
    Verzió: 3 (0x2)
    Sorozatszám:
      7d:5b:51:26:b4:76:ba:11:db:74:16:0b:bc:53:0d:a7
    Aláírás algoritmus: sha384WithRSAEncryption
      Kibocsátó: C=US, ST=New Jersey, L=Jersey City, O=The USERTRUST Network, CN=USERTrust RSA Certification Authority
      Érvényesség
        Érvényes: 2018. nov. 2. 00:00:00 GMT
        Lejár: 2030. dec. 31. 23:59:59 GMT
      Tárgy: C=GB, ST=Greater Manchester, L=Salford, O=Sectigo Limited, CN=Sectigo RSA Domain Validation Secure Server CA
Tanúsítvány #2:
  Adatok:
    Verzió: 3 (0x2)
    Sorozatszám:
      13:ea:28:70:5b:f4:ec:ed:0c:36:63:09:80:61:43:36
    Aláírás algoritmus: sha384WithRSAEncryption
      Kibocsátó: C=SE, O=AddTrust AB, OU=AddTrust External TTP Network, CN=AddTrust External CA Root
      Érvényesség
        Érvényes: 2000. máj. 30. 10:48:38 GMT
        Lejár: 2020. máj. 30. 10:48:38 GMT
      Tárgy: C=US, ST=New Jersey, L=Jersey City, O=The USERTRUST Network, CN=USERTrust RSA Certification Authority
Itt hiányzik a «harmadik tanúsítvány», az AddTrust AB önaláírású tanúsítványa, mert egy idő után rossz formának számított önaláírású gyökeres tanúsítványokat belefoglalni a láncokba. Érdemes figyelni, hogy a UserTrust által az AddTrust-tól kibocsátott köztes CA lejárati ideje 2020. május 30. Ez nem véletlen, mivel ennek a CA-nak a kivezetése tervezett volt. Úgy tartották, hogy 2020. május 30-ra minden trust store-ban megjelenik már a UserTrust által kereszttel aláírt tanúsítvány (a háttérben ez ugyanaz a tanúsítvány, pontosabban a nyilvános kulcs), és a lánc, még a már nem megbízható tanúsítványt is beleértve, alternatív utakat kínál a felépítéshez, és senki sem fogja észrevenni. Azonban a tervek a valósággal ütköztek, nevezetesen a „legacy systems” kifejezéssel. Valóban, a jelenlegi böngészőverziók tulajdonosai nem vettek észre semmit, de a curl és a több programozási nyelv és futtatási környezet ssl/tls könyvtáraira épített automatizálások hulláma megbukott. Meg kell érteni, hogy sok termék nem a beépített OS láncegyesítő eszközökkel dolgozik, hanem „hozzák” magukkal a saját trust store-jukat. És nem mindig tartalmazzák azt, amit szeretnének látni. . A Linuxban sem mindig frissülnek a ca-certificates típusú csomagok. Végül is minden rendben van, de valami itt-ott nem működik.
Az 1. ábrán világosan látható, hogy bár a többség számára minden a megszokott módon zajlott, valakinél történt valami hiba, és a forgalom jelentősen csökkent (a bal piros vonal), majd visszaemelkedett, amikor egy kulcsfontosságú tanúsítványt cseréltek (a jobb vonal). Középen is voltak csúcsok, amikor más tanúsítványokat cseréltek, amelyek szintén valamihez kapcsolódtak. Mivel a többség számára vizuálisan minden folytatta a normális működést (kivéve furcsa glitch-eket, mint például a képek feltöltésének lehetetlensége a Habrastorage-ra), közvetett következtetést vonhatunk le a hagyományos kliensek és a botok számáról a Habrán.
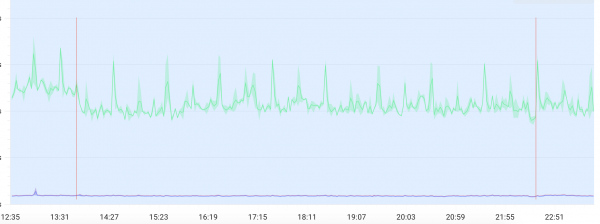 1. ábra. A forgalom grafikonja a Habrán.
A 2. ábrából megérthetjük, hogyan épül fel a modern böngészőkben az „alternatív” lánc a felhasználó böngészőjében lévő megbízható CA-tanúsítványhoz, még akkor is, ha „lejárt” tanúsítvány van a láncban. Ez volt az a helyzet, amiért a Sectigo úgy vélte, hogy nem kell tennie semmit.
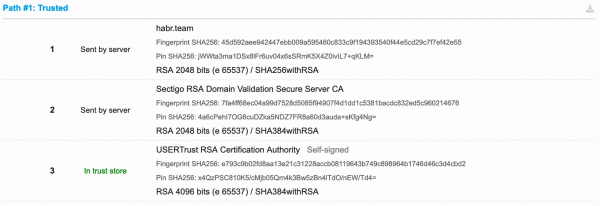 2. ábra. A lánc a megbízható tanúsítványhoz a modern böngésző verziójában.
A 3. ábrán pedig észrevehetjük, hogy valójában hogy néz ki a helyzet, amikor valami nem stimmel és hagyományos rendszerünk van. Ilyen esetben az HTTPS kapcsolat nem jön létre, és olyan hibaüzenetet látunk, mint a „tanúsítvány-ellenőrzési hiba” vagy hasonló.
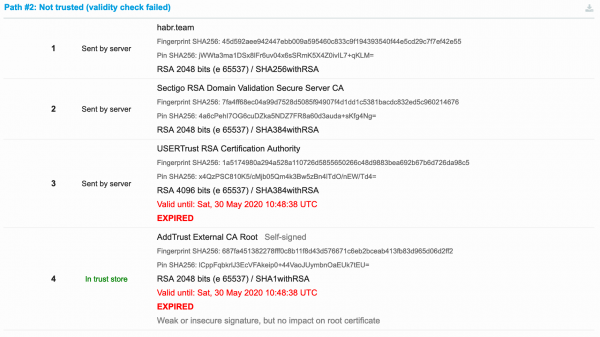 3. ábra. A lánc érvénytelenítve lett, mivel a gyökértanúsítvány és az általa aláírt köztes tanúsítvány „lejárt”.
A 4. ábrán már látjuk a hagyományos rendszerek számára az „alternatív” megoldást: van egy másik köztes tanúsítvány, pontosabban egy „kereszt-aláírás” egy másik CA-tól, amely jellemzően előre telepítve van a hagyományos rendszerekben. Ezt kell tenni: megtalálni ezt a tanúsítványt (amelyet Extra download-ként jelöltek) és kicserélni a „lejárt” tanúsítványra.
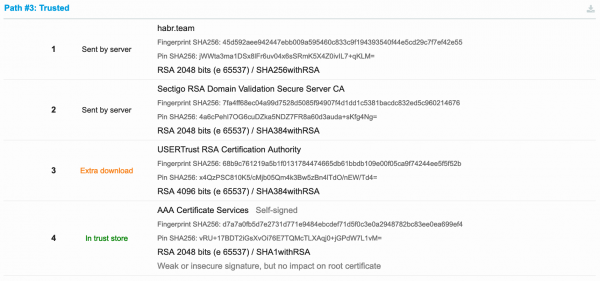 4. ábra. Alternatív lánc a hagyományos rendszerek számára.
Megjegyzés: A problémának nem volt széleskörű nyilvánossága vagy vitája, részben a Sectigo túlzott önbizalma miatt. Íme egy példa egy tanúsítvány-szolgáltató véleményére az korábban
a [Sectigo] mindenkit biztosított arról, hogy nincs probléma. Az igazság azonban az, hogy néhány hagyományos szerver/eszköz érintett.
Ez egy képtelen helyzet. Év során többször figyelmeztettük őket a lejáró AddTrust RSA/ECC problémára, és minden alkalommal a Sectigo biztosított minket, hogy nem lesz probléma.
Személyesen tettem fel a Stack Overflow-on erről a témáról egy hónappal ezelőtt, de úgy tűnik, hogy a projekt közönsége nem igazán alkalmas az ilyen kérdésekre, így végül nekem kellett magamnak válaszolnom a kidolgozás alapján.
Sectigo Ez egy FAQ erről, de annyira olvashatatlan és terjengős, hogy használni nem lehet. Itt egy idézet, amely a publikáció esszenciáját képezi:
Mit kell tenned
A legtöbb felhasználási esethez, beleértve a modern kliens vagy szerver rendszerek tanúsítványait, nincs szükség semmilyen intézkedésre, függetlenül attól, hogy kiadtál-e tanúsítványokat az AddTrust gyökérhez kapcsoltan.2020. április 30-tól: Azokhoz az üzleti folyamatokhoz, amelyek nagyon régi rendszerekre támaszkodnak, a Sectigo elérhetővé tett (alapértelmezés szerint a tanúsítványcsomagokban) egy új örökségi gyökért, az „AAA Certificate Services” gyökér. Kérjük, azonban nagyon óvatosan járj el bármilyen folyamat esetén, amely nagyon régi örökségi rendszerekre támaszkodik. Azok a rendszerek, amelyek nem kapták meg a szükséges frissítéseket az újabb gyökerek, például a Sectigo COMODO gyökér támogatásához, elkerülhetetlenül hiányozni fognak más lényeges biztonsági frissítésekből, és bizonytalanoknak kell tekinteni őket. Ha mégis szeretnéd az AAA Certificate Services gyökeréhez kereszt-íratni, kérjük, vedd fel a kapcsolatot a Sectigóval.
Nagyon tetszik a „very old” megfogalmazás, persze. Például, a curl az Ubuntu Linux 18.04 LTS konzolban (jelenlegi alap operációs rendszerünk) a legutolsó frissítésekkel, amelyek nem régebbiek egy hónapnál, nehezen nevezhető very old-nak, azonban nem működik.
A legtöbb tanúsítványosztó kiadta a megoldásait közel 30. május estére. Például, egy nagyon megfelelő technikai tartalmú üzenet a (konkrét leírással arról, hogy mit kell tenni és kész CA-csomagok zip-archívumban, de csak RSA):
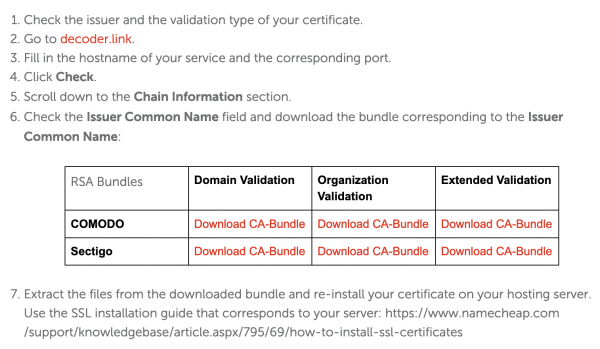 5. ábra. Hét lépés a gyors javításhoz.
Van a Redhatról, de ott minden örökségi, és telepíteni kell még egy régebbi örökségi tanúsítványt a Comodótól, hogy minden működjön.
Megoldás
Érdemes megismételni a megoldást itt is. Lent két láncot találsz a tanúsítványokhoz DV Sectigo (nem Comodo!), az egyik a megszokott RSA tanúsítványokhoz, a másik a kevésbé megszokott ECC (ECDSA) tanúsítványokhoz (már régóta használunk két láncot). Az ECC nehezebb volt, mivel a legtöbb megoldás nem vette figyelembe az ilyen tanúsítványok létezését a kis elterjedtségük miatt. Végül a szükséges köztes tanúsítványt megtaláltuk a .
Tanúsítványlánc, amely a kulcsalgoritmuson alapul RSA. Hasonlítsd össze a láncoddal, és vedd észre, hogy csak az alsó tanúsítvány cserélődött, míg a felső változatlan maradt. Én a háztartási környezetben a base64 blokkok utolsó három karaktere alapján, az egyenlőségjel (ebben az esetben En8= és 1+V):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo RSA Domain Validation Secure Server CA
# Algo: RSA, key size: 2048
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: 33:E4:E8:08:07:20:4C:2B:61:82:A3:A1:4B:59:1A:CD:25:B5:F0:DB
# SHA-256 Fingerprint: 7F:A4:FF:68:EC:04:A9:9D:75:28:D5:08:5F:94:90:7F:4D:1D:D1:C5:38:1B:AC:DC:83:2E:D5:C9:60:21:46:76
-----BEGIN CERTIFICATE-----
MIIGEzCCA/ugAwIBAgIQfVtRJrR2uhHbdBYLvFMNpzANBgkqhkiG9w0BAQwFADCB
iDELMAkGA1UEBhMCVVMxEzARBgNVBAgTCk5ldyBKZXJzZXkxFDASBgNVBAcTC0pl
cnNleSBDaXR5MR4wHAYDVQQKExVUaGUgVVNFUlRSVVNUIE5ldHdvcmsxLjAsBgNV
BAMTJVVTRVJUcnVzdCBSU0EgQ2VydGlmaWNhdGlvbiBBdXRob3JpdHkwHhcNMTgx
MTAyMDAwMDAwWhcNMzAxMjMxMjM1OTU5WjCBjzELMAkGA1UEBhMCR0IxGzAZBgNV
BAgTEkdyZWF0ZXIgTWFuY2hlc3RlcjEQMA4GA1UEBxMHU2FsZm9yZDEYMBYGA1UE
ChMPU2VjdGlnbyBMaW1pdGVkMTcwNQYDVQQDEy5TZWN0aWdvIFJTQSBEb21haW4g
VmFsaWRhdGlvbiBTZWN1cmUgU2VydmVyIENBMIIBIjANBgkqhkiG9w0BAQEFAAOC
AQ8AMIIBCgKCAQEA1nMz1tc8INAA0hdFuNY+B6I/x0HuMjDJsGz99J/LEpgPLT+N
TQEMgg8Xf2Iu6bhIefsWg06t1zIlk7cHv7lQP6lMw0Aq6Tn/2YHKHxYyQdqAJrkj
eocgHuP/IJo8lURvh3UGkEC0MpMWCRAIIz7S3YcPb11RFGoKacVPAXJpz9OTTG0E
oKMbgn6xmrntxZ7FN3ifmgg0+1YuWMQJDgZkW7w33PGfKGioVrCSo1yfu4iYCBsk
Haswha6vsC6eep3BwEIc4gLw6uBK0u+QDrTBQBbwb4VCSmT3pDCg/r8uoydajotY
uK3DGReEY+1vVv2Dy2A0xHS+5p3b4eTlygxfFQIDAQABo4IBbjCCAWowHwYDVR0j
BBgwFoAUU3m/WqorSs9UgOHYm8Cd8rIDZsswHQYDVR0OBBYEFI2MXsRUrYrhd+mb
+ZsF4bgBjWHhMA4GA1UdDwEB/wQEAwIBhjASBgNVHRMBAf8ECDAGAQH/AgEAMB0G
A1UdJQQWMBQGCCsGAQUFBwMBBggrBgEFBQcDAjAbBgNVHSAEFDASMAYGBFUdIAAw
CAYGZ4EMAQIBMFAGA1UdHwRJMEcwRaBDoEGGP2h0dHA6Ly9jcmwudXNlcnRydXN0
LmNvbS9VU0VSVHJ1c3RSU0FDZXJ0aWZpY2F0aW9uQXV0aG9yaXR5LmNybDB2Bggr
BgEFBQcBAQRqMGgwPwYIKwYBBQUHMAKGM2h0dHA6Ly9jcnQudXNlcnRydXN0LmNv
bS9VU0VSVHJ1c3RSU0FBZGRUcnVzdENBLmNydDAlBggrBgEFBQcwAYYZaHR0cDov
L29jc3AudXNlcnRydXN0LmNvbTANBgkqhkiG9w0BAQwFAAOCAgEAMr9hvQ5Iw0/H
ukdN+Jx4GQHcEx2Ab/zDcLRSmjEzmldS+zGea6TvVKqJjUAXaPgREHzSyrHxVYbH
7rM2kYb2OVG/Rr8PoLq0935JxCo2F57kaDl6r5ROVm+yezu/Coa9zcV3HAO4OLGi
H19+24rcRki2aArPsrW04jTkZ6k4Zgle0rj8nSg6F0AnwnJOKf0hPHzPE/uWLMUx
RP0T7dWbqWlod3zu4f+k+TY4CFM5ooQ0nBnzvg6s1SQ36yOoeNDT5++SR2RiOSLv
xvcRviKFxmZEJCaOEDKNyJOuB56DPi/Z+fVGjmO+wea03KbNIaiGCpXZLoUmGv38
sbZXQm2V0TP2ORQGgkE49Y9Y3IBbpNV9lXj9p5v//cWoaasm56ekBYdbqbe4oyAL
l6lFhd2zi+WJN44pDfwGF/Y4QA5C5BIG+3vzxhFoYt/jmPQT2BVPi7Fp2RBgvGQq
6jG35LWjOhSbJuMLe/0CjraZwTiXWTb2qHSihrZe68Zk6s+go/lunrotEbaGmAhY
LcmsJWTyXnW0OMGuf1pGg+pRyrbxmRE1a6Vqe8YAsOf4vmSyrcjC8azjUeqkk+B5
yOGBQMkKW+ESPMFgKuOXwIlCypTPRpgSabuY0MLTDXJLR27lk8QyKGOHQ+SwMj4K
00u/I5sUKUErmgQfky3xxzlIPK1aEn8=
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Algo: RSA, key size: 4096
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: D8:9E:3B:D4:3D:5D:90:9B:47:A1:89:77:AA:9D:5C:E3:6C:EE:18:4C
# SHA-256 Fingerprint: 68:B9:C7:61:21:9A:5B:1F:01:31:78:44:74:66:5D:B6:1B:BD:B1:09:E0:0F:05:CA:9F:74:24:4E:E5:F5:F5:2B
-----BEGIN CERTIFICATE-----
MIIFgTCCBGmgAwIBAgIQOXJEOvkit1HX02wQ3TE1lTANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgUlNBIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MIICIjANBgkqhkiG9w0BAQEFAAOCAg8AMIICCgKCAgEAgBJlFzYOw9sI
s9CsVw127c0n00ytUINh4qogTQktZAnczomfzD2p7PbPwdzx07HWezcoEStH2jnG
vDoZtF+mvX2do2NCtnbyqTsrkfjib9DsFiCQCT7i6HTJGLSR1GJk23+jBvGIGGqQ
Ijy8/hPwhxR79uQfjtTkUcYRZ0YIUcuGFFQ/vDP+fmyc/xadGL1RjjWmp2bIcmfb
IWax1Jt4A8BQOujM8Ny8nkz+rwWWNR9XWrf/zvk9tyy29lTdyOcSOk2uTIq3XJq0
tyA9yn8iNK5+O2hmAUTnAU5GU5szYPeUvlM3kHND8zLDU+/bqv50TmnHa4xgk97E
xwzf4TKuzJM7UXiVZ4vuPVb+DNBpDxsP8yUmazNt925H+nND5X4OpWaxKXwyhGNV
icQNwZNUMBkTrNN9N6frXTpsNVzbQdcS2qlJC9/YgIoJk2KOtWbPJYjNhLixP6Q5
D9kCnusSTJV882sFqV4Wg8y4Z+LoE53MW4LTTLPtW//e5XOsIzstAL81VXQJSdhJ
WBp/kjbmUZIO8yZ9HE0XvMnsQybQv0FfQKlERPSZ51eHnlAfV1SoPv10Yy+xUGUJ
5lhCLkMaTLTwJUdZ+gQek9QmRkpQgbLevni3/GcV4clXhB4PY9bpYrrWX1Uu6lzG
KAgEJTm4Diup8kyXHAc/DVL17e8vgg8CAwEAAaOB8jCB7zAfBgNVHSMEGDAWgBSg
EQojPpbxB+zirynvgqV/0DCktDAdBgNVHQ4EFgQUU3m/WqorSs9UgOHYm8Cd8rID
ZsswDgYDVR0PAQH/BAQDAgGGMA8GA1UdEwEB/wQFMAMBAf8wEQYDVR0gBAowCDAG
BgRVHSAAMEMGA1UdHwQ8MDowOKA2oDSGMmh0dHA6Ly9jcmwuY29tb2RvY2EuY29t
L0FBQUNlcnRpZmljYXRlU2VydmljZXMuY3JsMDQGCCsGAQUFBwEBBCgwJjAkBggr
BgEFBQcwAYYYaHR0cDovL29jc3AuY29tb2RvY2EuY29tMA0GCSqGSIb3DQEBDAUA
A4IBAQAYh1HcdCE9nIrgJ7cz0C7M7PDmy14R3iJvm3WOnnL+5Nb+qh+cli3vA0p+
rvSNb3I8QzvAP+u431yqqcau8vzY7qN7Q/aGNnwU4M309z/+3ri0ivCRlv79Q2R+
/czSAaF9ffgZGclCKxO/WIu6pKJmBHaIkU4MiRTOok3JMrO66BQavHHxW/BBC5gA
CiIDEOUMsfnNkjcZ7Tvx5Dq2+UUTJnWvu6rvP3t3O9LEApE9GQDTF1w52z97GA1F
zZOFli9d31kWTz9RvdVFGD/tSo7oBmF0Ixa1DVBzJ0RHfxBdiSprhTEUxOipakyA
vGp4z7h/jnZymQyd/teRCBaho1+V
-----END CERTIFICATE-----
Tanúsítványlánc, amely a kulcsalgoritmuson alapul ECC. Ugyanez a RSA láncbal is, csak az alsó tanúsítvány cserélődött, míg a felső változatlan maradt (ebben az esetben fmA== és v/c=):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo ECC Domain Validation Secure Server CA
# Algo: EC secp256r1, key size: 256
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: E8:49:90:CB:9B:F8:E3:AB:0B:CA:E8:A6:49:CB:30:FE:4D:C4:D7:67
# SHA-256 Fingerprint: 61:E9:73:75:E9:F6:DA:98:2F:F5:C1:9E:2F:94:E6:6C:4E:35:B6:83:7C:E3:B9:14:D2:24:5C:7F:5F:65:82:5F
-----BEGIN CERTIFICATE-----
MIIDqDCCAy6gAwIBAgIRAPNkTmtuAFAjfglGvXvh9R0wCgYIKoZIzj0EAwMwgYgx
CzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5MRQwEgYDVQQHEwtKZXJz
ZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBOZXR3b3JrMS4wLAYDVQQD
EyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0aG9yaXR5MB4XDTE4MTEw
MjAwMDAwMFoXDTMwMTIzMTIzNTk1OVowgY8xCzAJBgNVBAYTAkdCMRswGQYDVQQI
ExJHcmVhdGVyIE1hbmNoZXN0ZXIxEDAOBgNVBAcTB1NhbGZvcmQxGDAWBgNVBAoT
D1NlY3RpZ28gTGltaXRlZDE3MDUGA1UEAxMuU2VjdGlnbyBFQ0MgRG9tYWluIFZh
bGlkYXRpb24gU2VjdXJlIFNlcnZlciBDQTBZMBMGByqGSM49AgEGCCqGSM49AwEH
A0IABHkYk8qfbZ5sVwAjBTcLXw9YWsTef1Wj6R7W2SUKiKAgSh16TwUwimNJE4xk
IQeV/To14UrOkPAY9z2vaKb71EijggFuMIIBajAfBgNVHSMEGDAWgBQ64QmG1M8Z
wpZ2dEl23OA1xmNjmjAdBgNVHQ4EFgQU9oUKOxGG4QR9DqoLLNLuzGR7e64wDgYD
VR0PAQH/BAQDAgGGMBIGA1UdEwEB/wQIMAYBAf8CAQAwHQYDVR0lBBYwFAYIKwYB
BQUHAwEGCCsGAQUFBwMCMBsGA1UdIAQUMBIwBgYEVR0gADAIBgZngQwBAgEwUAYD
VR0fBEkwRzBFoEOgQYY/aHR0cDovL2NybC51c2VydHJ1c3QuY29tL1VTRVJUcnVz
dEVDQ0NlcnRpZmljYXRpb25BdXRob3JpdHkuY3JsMHYGCCsGAQUFBwEBBGowaDA/
BggrBgEFBQcwAoYzaHR0cDovL2NydC51c2VydHJ1c3QuY29tL1VTRVJUcnVzdEVD
Q0FkZFRydXN0Q0EuY3J0MCUGCCsGAQUFBzABhhlodHRwOi8vb2NzcC51c2VydHJ1
c3QuY29tMAoGCCqGSM49BAMDA2gAMGUCMEvnx3FcsVwJbZpCYF9z6fDWJtS1UVRs
cS0chWBNKPFNpvDKdrdKRe+oAkr2jU+ubgIxAODheSr2XhcA7oz9HmedGdMhlrd9
4ToKFbZl+/OnFFzqnvOhcjHvClECEQcKmc8fmA==
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Algo: EC secp384r1, key size: 384
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: CA:77:88:C3:2D:A1:E4:B7:86:3A:4F:B5:7D:00:B5:5D:DA:CB:C7:F9
# SHA-256 Fingerprint: A6:CF:64:DB:B4:C8:D5:FD:19:CE:48:89:60:68:DB:03:B5:33:A8:D1:33:6C:62:56:A8:7D:00:CB:B3:DE:F3:EA
-----BEGIN CERTIFICATE-----
MIID0zCCArugAwIBAgIQVmcdBOpPmUxvEIFHWdJ1lDANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MHYwEAYHKoZIzj0CAQYFK4EEACIDYgAEGqxUWqn5aCPnetUkb1PGWthL
q8bVttHmc3Gu3ZzWDGH926CJA7gFFOxXzu5dP+Ihs8731Ip54KODfi2X0GHE8Znc
JZFjq38wo7Rw4sehM5zzvy5cU7Ffs30yf4o043l5o4HyMIHvMB8GA1UdIwQYMBaA
FKARCiM+lvEH7OKvKe+CpX/QMKS0MB0GA1UdDgQWBBQ64QmG1M8ZwpZ2dEl23OA1
xmNjmjAOBgNVHQ8BAf8EBAMCAYYwDwYDVR0TAQH/BAUwAwEB/zARBgNVHSAECjAI
MAYGBFUdIAAwQwYDVR0fBDwwOjA4oDagNIYyaHR0cDovL2NybC5jb21vZG9jYS5j
b20vQUFBQ2VydGlmaWNhdGVTZXJ2aWNlcy5jcmwwNAYIKwYBBQUHAQEEKDAmMCQG
CCsGAQUFBzABhhhodHRwOi8vb2NzcC5jb21vZG9jYS5jb20wDQYJKoZIhvcNAQEM
BQADggEBABns652JLCALBIAdGN5CmXKZFjK9Dpx1WywV4ilAbe7/ctvbq5AfjJXy
ij0IckKJUAfiORVsAYfZFhr1wHUrxeZWEQff2Ji8fJ8ZOd+LygBkc7xGEJuTI42+
FsMuCIKchjN0djsoTI0DQoWz4rIjQtUfenVqGtF8qmchxDM6OW1TyaLtYiKou+JV
bJlsQ2uRl9EMC5MCHdK8aXdJ5htN978UeAOwproLtOGFfy/cQjutdAFI3tZs4RmY
CV4Ks2dH/hzg1cEo70qLRDEmBDeNiXQ2Lu+lIg+DdEmSx/cQwgwp+7e9un/jX9Wf
8qn0dNW44bOwgeThpWOjzOoEeJBuv/c=
-----END CERTIFICATE-----
Körülbelül így van. Köszönöm a figyelmet.
Forrás: habr.com
