

Hat hónapnyi fejlesztés után jelentős kiadás a specializált böngészőből , amely továbbfejleszti a funkciókat az ESR-ág alapján . A böngésző a névtelenség, biztonság és magánélet biztosítására összpontosít, a forgalom kizárólag a Tor hálózaton keresztül kerül irányításra. Közvetlen kapcsolat nem lehetséges a rendszer aktuális hálózati kapcsolatán keresztül, ami lehetetlenné teszi a felhasználó valós IP-címének nyomon követését (ha a böngészőt feltörik, a támadók hozzáférhetnek a hálózati paraméterekhez, ezért a lehetséges szivárgások teljes blokkolásához olyan termékek használata javasolt, mint például ). A Tor Browser kiadások elérhetőek Linux, Windows, macOS és Android rendszerekhez.
További védelem érdekében a csomag tartalmaz egy kiegészítőt, , amely lehetővé teszi a forgalom titkosítását minden olyan webhelyen, ahol ezt lehetséges. A JavaScript támadások veszélyének csökkentésére és a bővítmények alapértelmezett blokkolására egy kiegészítő is része a csomagnak, . A forgalom blokkolása és ellenőrzése elleni küzdelemhez és .
A titkosított kommunikációs csatornák megvalósítására olyan alternatív transzportot kínálnak, amelyek például lehetővé teszik a Tor blokkolásának megkerülését Kínában. A felhasználók mozgásának nyomkövetése és a látogatókhoz specifikus jellemzők kiemelése ellen a WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, Permissions, MediaDevices.enumerateDevices és screen.orientation API-kat letiltották vagy korlátozták, valamint letiltották a telemetria küldését, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, "link rel=preconnect" és módosított libmdns eszközöket.
Az új kiadásban:
- Megvalósításra került a weboldalnak a rejtett szolgáltatások formájában működő változatának a jelenlétét jelző indikátor, amely a címsorban jelenik meg, amikor az átlagos weboldalt nézzük. A weboldal első megnyitásakor, amely egy onion-címen is elérhető, egy párbeszédablak jelenik meg, amely felajánlja, hogy az oldal ezentúl automatikusan váltson át az onion-weboldalra. Az onion-cím elérhetőségéről a weboldal tulajdonosa HTTP-fejléccel tájékoztatja. .
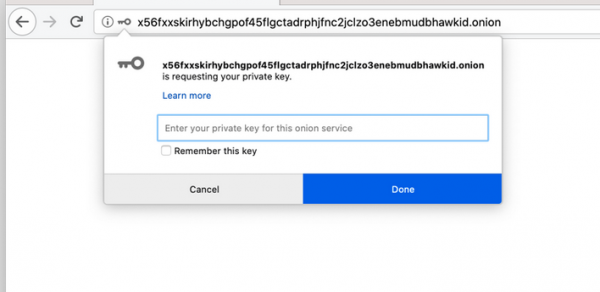
- A rejtett szolgáltatások tulajdonosai, akik szeretnék korlátozni erőforrásaik elérhetőségét, most már beállíthatnak egy kulcskészletet a hozzáférés és az azonosítás ellenőrzésére. A felhasználó elmentheti a megadott hozzáférési kulcsot a rendszerén, és használhatja az Onion Services Authentication felületet az „about:preferences#privacy” menüben a kulcsok kezelésére.

- Bővültek a címsorban megjelenő biztonsági indikátorok. Átálltak a biztonságos kapcsolat jelzéséről a biztonsági problémák jelzésére. A biztonságos onion-kapcsolatok már nem kiemelkednek, és a megszokott szürke ikon jelöli őket. Amennyiben a kapcsolat védelmi szintje nem elegendő a rejtett szolgáltatáshoz való hozzáféréskor, a kapcsolat indikátorát egy piros vonal áthúzza. Ha az oldalon vegyes tartalom betöltése történik, kiegészítő figyelmeztetés jelenik meg egy felkiáltójelet ábrázoló ikonban.
- Új, különböző hibaoldalak kerültek hozzáadásra, amelyek az onion-szolgáltatásokhoz való kapcsolódás során fellépő problémáknál jelennek meg (korábban a Firefox alapértelmezett hibaoldalaival találkozhattunk, amelyek megegyeztek a weboldalakéval). Az új oldalak kiegészítő információkat tartalmaznak a rejtett szolgáltatás elérhetetlenségének diagnosztizálásához, lehetővé téve a címben, a szolgáltatásban, a kliensben vagy a hálózati infrastruktúrában lévő problémák megítélését.
- Az onion-webhelyekhez való kényelmesebb hozzáférés érdekében kísérleti lehetőségként bevezetésre került a szimbolikus nevek hozzárendelése, amely megoldja az onion-címek megjegyzésének és keresésének nehézségeit. Az FPF (Freedom of the Press Foundation) és az EFF (Electronic Frontier Foundation) szervezetek közreműködésével az HTTPS Everywhere kiegészítő alapján létrejött egy névkönyv prototípusa. Jelenleg tesztelés céljából szimbolikus neveket javasolnak az onion-szolgáltatások számára, mint például a SecureDrop – theintercept.securedrop.tor.onion és lucyparsonslabs.securedrop.tor.onion.
- Frissítették a külső komponensek verzióit, beleértve
a NoScript 11.0.26-ot,
a Firefox 68.9.0esr-t,
a HTTPS-Everywhere 2020.5.20-ot,
a NoScript 11.0.26-ot, a Tor Launcher 0.2.21.8-at és
a Tor 0.4.3.5-öt. - Az Android verzióban figyelmeztetés jelenik meg az esetleges proxy megkerülésével kapcsolatban külső alkalmazások megnyitásakor. Megoldottuk az obfs4 használatával kapcsolatos problémákat.
Forrás: opennet.ru
